

AnthropicのFable 5が米政府命令で強制停止、SEO業界に衝撃
Fable 5とMythos 5、米国政府の輸出管理命令で突然の利用停止
米国政府は2026年6月13日、国家セキュリティを理由にAnthropicへ輸出管理命令を出し、同社の最新AIモデル「Fable 5」および「Mythos 5」の全利用停止を強制した。命令は外国籍の個人によるアクセスを禁じており、実質的に全顧客の接続を遮断せざるを得ない内容だ。
Anthropicは同日に声明を発表し、政府の見解に反論した。両モデルには強固なセーフガードが重層的に組み込まれており、既存のAIモデルと同等のリスク水準に留まっていると主張している。しかし、命令受領からわずか数時間でFable 5とMythos 5のアクセスは世界中で停止された。
この措置は、SEOやデジタルマーケティングで最先端AIを活用してきた企業・個人に直接的な影響を及ぼす。高性能モデルの急な遮断は、コンテンツ制作フローや競合分析の自動化パイプラインを根底から揺るがすためだ。
このデモでは、Fable 5が突然使えなくなり、SEOワークフローに穴が空く状況を図示している。高性能なモデルに依存していた自動化プロセスは、一気に精度と速度が落ちる。
輸出管理命令の具体的な中身
命令は輸出管理指令と呼ばれる法的措置で、技術やデータの国外移転を制限する。Anthropicはこの命令を「外国籍の者へのアクセスを一切禁じる」と解釈せざるを得ず、結果的に全世界のユーザーが利用不能になった。同社が受けたのは東部夏時間17時21分。ほぼその日のうちに、サービス停止が現実となった。
政府はFable 5のセーフガードを突破する手法があると指摘しているが、Anthropicは提示された事例を「軽微な脆弱性」と一蹴。同社は既に多層防御と厳重なモニタリングでリスクを抑え込んでいる立場だ。
SEO業界が受ける打撃、AI駆動型ワークフローの寸断
Fable 5の急停止は、SEO担当者やアフィリエイトマーケターに具体的な痛みをもたらした。特に月額200ドルの「Claude Max」プランに切り替えたばかりのユーザーからは、返金を求める声がXで相次いだ。新しいモデルを前提にした記事生成や分析タスクが突然止まったためだ。
この流れは、AIモデルをコンテンツ制作パイプラインに組み込んできたSEOチームにとって、サプライチェーン途絶に近い。短納期の記事更新や、多言語でのローカライズ、高度なエンティティ抽出にFable 5を使っていたケースでは、代替モデルへの切り替えに伴う品質低下と工数増加が避けられない。
上のフローは、AIモデルを活用したSEOコンテンツ制作の典型的な手順だ。Fable 5が消失すれば、STEP 1の時点で生産性が大幅に落ちる。
返金要求とMaxプランの混乱
Xの投稿では、多くのユーザーが「Fable 5を使うためにMaxプランに切り替えたのに、当日に遮断された」と訴えている。あるユーザーは「生物学の基本的な質問さえできなかった」と、セーフガードの過剰さを指摘。多額の課金が一瞬で無駄になった苛立ちが広がった。
これはBtoBのSEO支援会社にとっても同様で、クライアント向けのコンテンツをFable 5に依存していた場合、納期の遅延と追加コストが発生する。急速なAI導入が裏目に出る典型例と言える。
国家セキュリティとAI規制、SEOに迫る論点
今回の措置は、AIによるサイバーセキュリティリスクを巡る政府とAnthropicの長年の対立の延長線上にある。Anthropicは大量監視や自律型兵器への技術提供を拒否してきた経緯があり、それが政府の不信感を強めたと見られる。
SEO業界への教訓は単純だ。極めて高性能なAIモデルは、常に地政学的リスクの影響を受ける。特定のベンダーに過度に依存したコンテンツ戦略は、突如として停止する可能性がある。複数のAIプロバイダーを使い分けるマルチベンダー戦略が、今後の安定運用の鍵を握る。
上の図は、リスク分散のためのマルチベンダー構成の一例だ。1つのモデルが遮断されても、他のプロバイダーや自社ホストのモデルでカバーできる。
「強力すぎるAI」を喧伝したツケ
批判の矛先はAnthropic自身にも向いた。同社が長年「極めて強力で危険なAI」と自社モデルを位置付けてきたことが、政府の深刻な受け止めを招いたという指摘だ。Xでは「恐怖をブランドにして政府に輸出管理をかけられ、今更『誤解』と言うのか」と皮肉る投稿が散見された。
SEO担当者にとっては、AIの性能を過大にアピールするマーケティングが規制を早める可能性を認識する契機になる。クライアントや社内で「最強のAIを使っている」と謳う前に、その文言が持つ政治的な重みを考慮すべき局面だ。
SEO戦略に組み込むAIレジリエンス、今後の備え
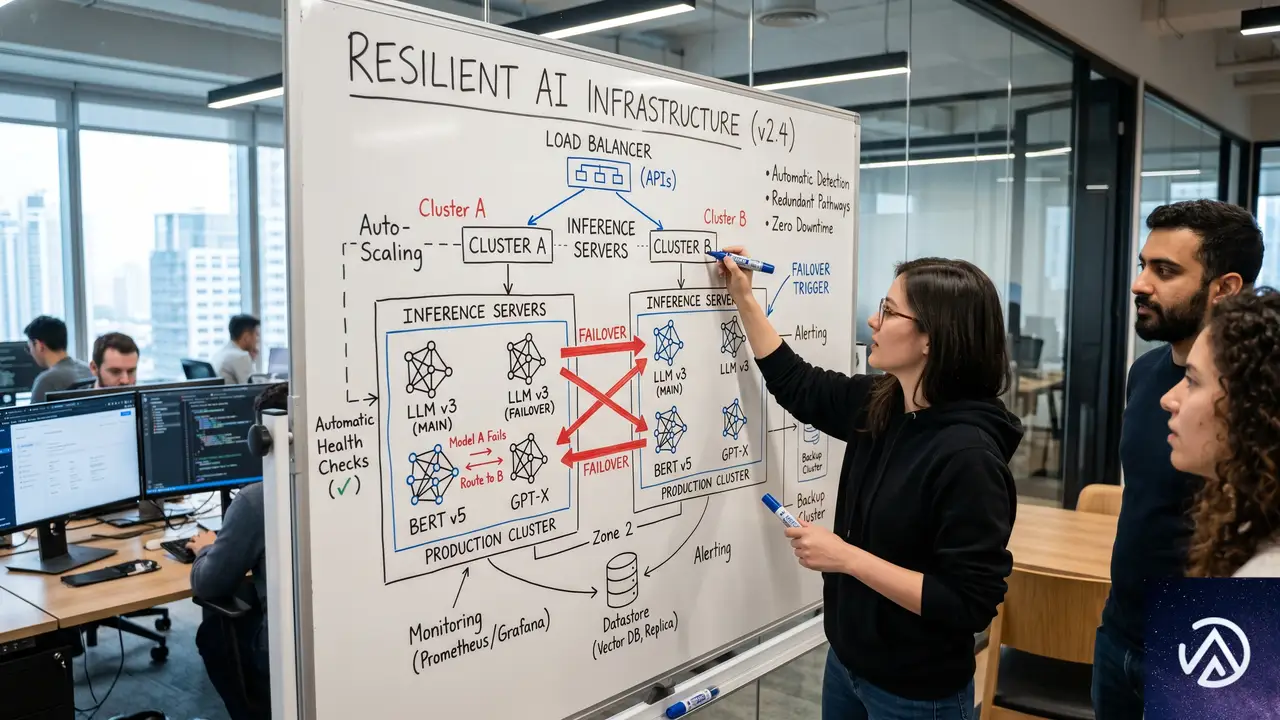
Fable 5停止のような事態に備え、SEO担当者は次の3つの柱を早急に固める必要がある。第一に、複数AIモデルへのアクセス経路の確保。第二に、AI非依存の編集プロセスとの併用。第三に、オープンソースLLMの社内導入検討だ。
Anthropicは「サービスの早期復旧を目指す」と表明しているが、法的な結末は不透明だ。最悪の場合、最先端モデルへのパブリックアクセスが恒久的に制限される可能性もゼロではない。そのとき、手元に自前の代替手段を持たないチームは、検索順位を維持するための初速で致命的な遅れを取る。
この比較が示す通り、AIに依存するほど、その供給停止がもたらすダメージは大きくなる。今のうちにバックアップのAIパイプラインをテストし、実際に切り替え可能な状態にしておくことが重要だ。
この記事のポイント
- 米国政府の輸出管理命令によりAnthropicのFable 5とMythos 5が全ユーザーに対して突然停止された
- SEO業界では高精度AIを前提としたコンテンツ制作フローが寸断され、返金要求や納期遅延が発生
- 高性能AIのブランディングが規制を呼び込むリスクが現実化した
- マルチベンダー戦略やオープンソースLLMの導入で、AIサービス遮断に強いSEO体制を構築すべき

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WP Rocketのキャッシュ後にモバイルレイアウトが崩れる原因と直し方
WP Rocket のキャッシュ生成後にモバイルレイアウトだけが崩れる場合、Remove Unused CSS(未使用 CSS の削除)や CSS の縮小化(Minify)がレスポンシブ用のメディアクエリや動的クラスを誤って処理している可能性が高い。最初に「未使用 CSS の削除」を無効化するか、モバイル用 CSS を除外設定すれば多くのケースで即座に解決する。
なぜ WP Rocket のキャッシュ後だけモバイル表示が崩れるのか
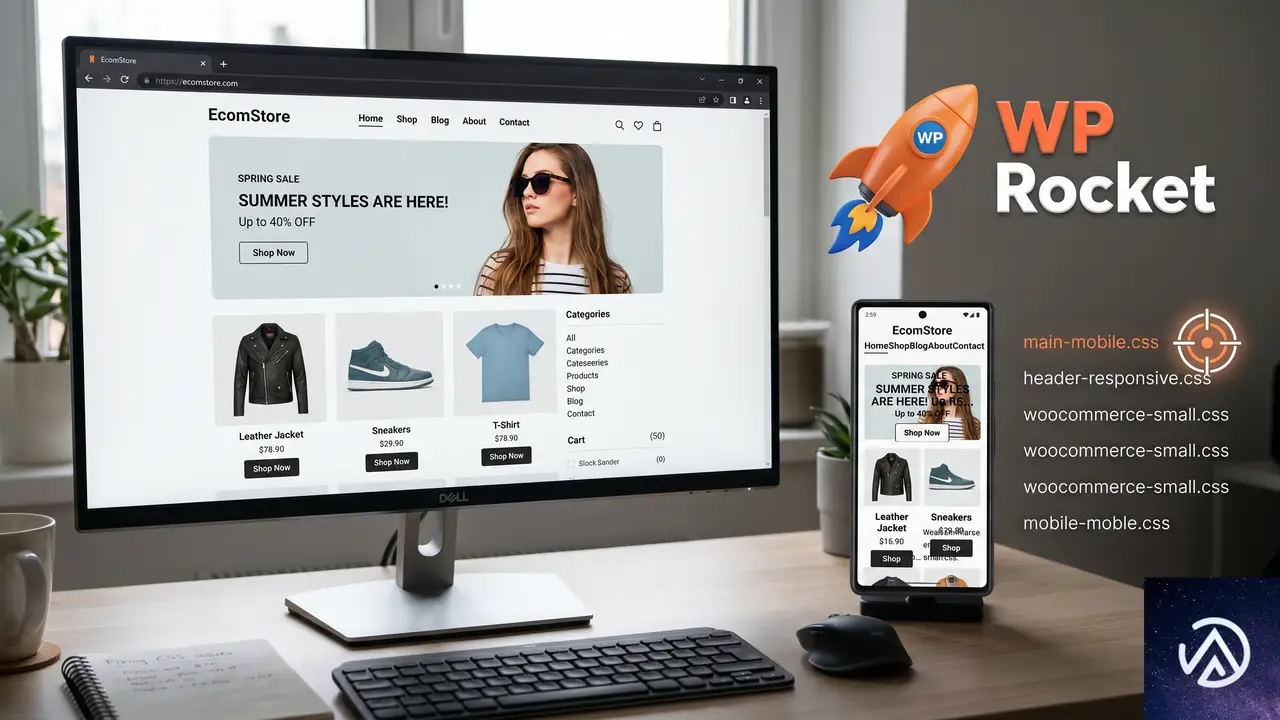
WP Rocket はサイトの表示速度を上げるため、CSS や JavaScript ファイルを結合・縮小・遅延読み込みする。この最適化処理は強力だが、画面幅に応じてスタイルを切り替えるメディアクエリ(@media)を含むファイルを処理する際に、意図しない形でルールを並べ替えたり削除したりすることがある。
特に問題を起こしやすいのは「未使用 CSS の削除(Remove Unused CSS)」機能だ。この機能はページで実際に使われている CSS だけを抽出して配信する仕組みだが、JavaScript で動的に追加されるクラスや、スクロール位置・タップ操作などユーザーのアクション後に初めて適用されるスタイルを「未使用」と判断して除去してしまう。モバイル表示の崩れは、ほぼこの機能か Critical CSS の生成に起因する。
Cloudflare のキャッシュや Auto Minify が WP Rocket と二重に最適化をかけている場合も、CSS の破損リスクが高まる。キャッシュを両方でクリアしても、最適化処理そのものが走るたびに同じ崩れが再発するのはそのためだ。
■ カラムが重なって文字が読めない
■ ボタンや画像が画面幅をはみ出す
■ WP Rocket の「未使用 CSS 削除」が
@media ルールを除去している■ Critical CSS の再生成と検証
■ Cloudflare 側の二重最適化を停止
■ すべてのデバイスで同一レイアウトを維持
WP Rocket が CSS を処理する流れは、ファイルの読み込み・解析・不要ルールの除去・結合・縮小という順序で進む。このデモは、どの段階でモバイル用のスタイルが失われるかを概念的に示したものだ。
最初に試すべき設定変更と確認手順
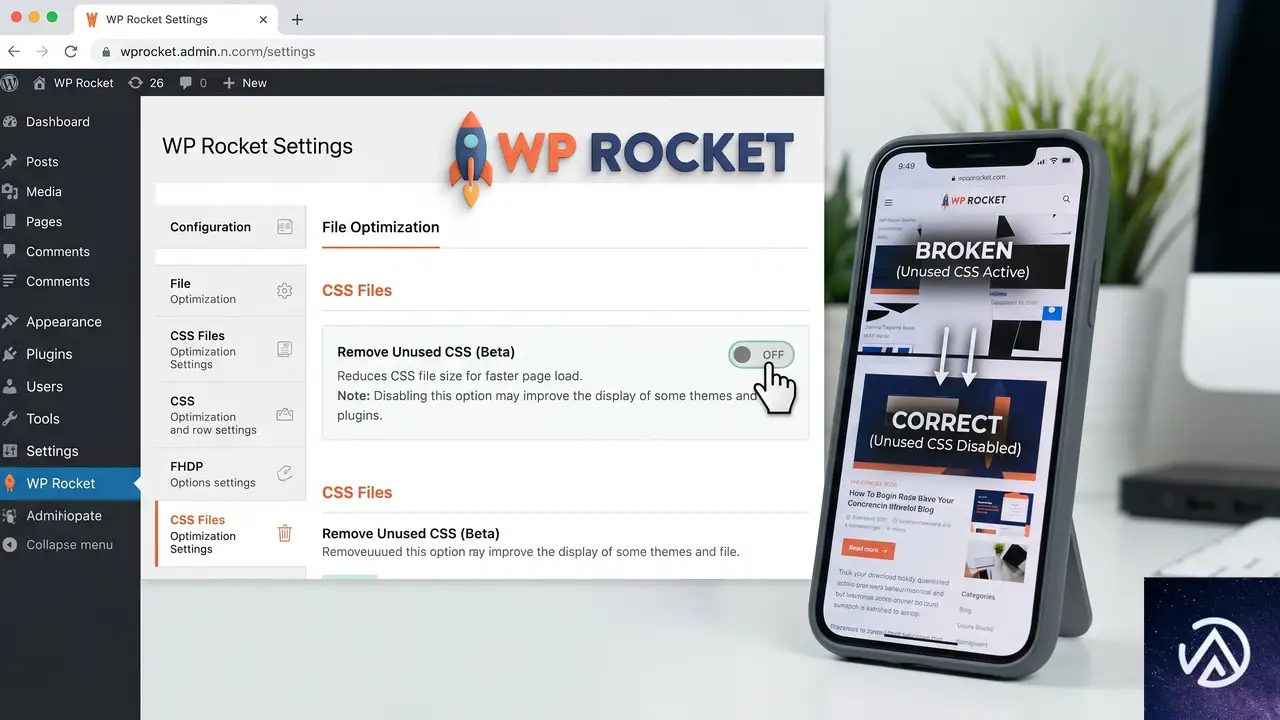
未使用 CSS の削除を一時的に無効化する
WordPress 管理画面の「設定」→「WP Rocket」→「ファイル最適化」タブを開き、「CSS ファイル」セクションにある「未使用の CSS を削除(Remove Unused CSS)」のチェックを外す。変更を保存したら、WP Rocket のキャッシュを完全に削除し、Cloudflare を使っている場合は Cloudflare 側のキャッシュもパージする。
シークレットウィンドウまたはキャッシュの残っていない別ブラウザでモバイル表示を確認し、問題が解消したかどうかを判断する。もしこれで直った場合、原因は未使用 CSS の削除処理だと特定できる。
Critical CSS の生成状況を確認する
「未使用 CSS の削除」を有効にしたまま使いたい場合は、Critical CSS(ファーストビュー表示に必要な最小限の CSS)の生成がモバイル用に正しく行われているかを検証する。「WP Rocket」→「ファイル最適化」→「CSS ファイル」セクションにある「クリティカル CSS の最適化(Optimize Critical CSS)」の設定を開き、モバイル向けの Critical CSS が生成されているか確認する。
生成された Critical CSS が不完全な場合、モバイルでのレイアウトが崩れる。一度「クリティカル CSS を再生成」ボタンで再生成し、それでも改善しない場合は、この機能自体をいったん無効化して様子を見る。
CSS 縮小化(Minify)と結合の影響を切り分ける
「未使用 CSS の削除」を無効にしても問題が続く場合、CSS 縮小化(Minify CSS)または CSS 結合(Combine CSS)が原因である可能性を調べる。どちらか一方だけを有効にしてキャッシュを削除し、崩れの有無を確認する。縮小化と結合を両方有効にしていると切り分けができないため、必ず一方ずつ試す。
原因となる機能を特定できたら、その機能だけを無効化するか、次項で説明する除外設定を使って該当 CSS だけを最適化対象から外す方法に進む。
モバイル用 CSS を WP Rocket の最適化から除外する方法
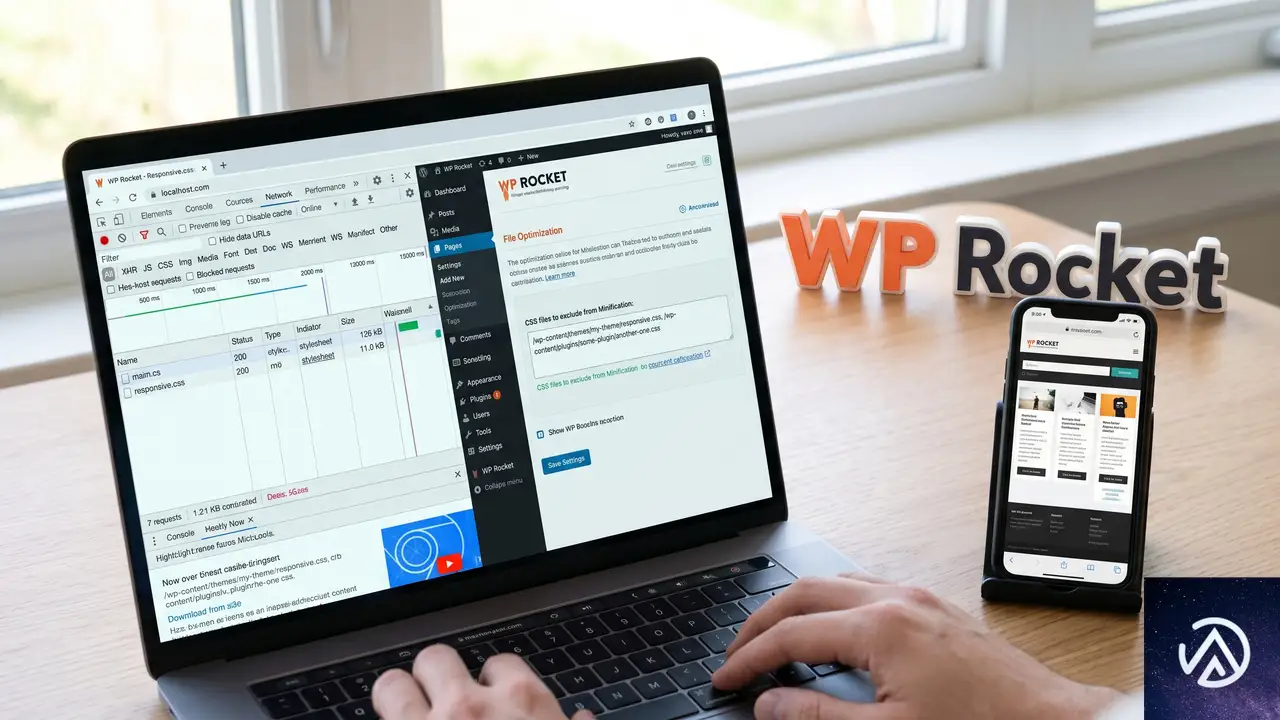
テーマやプラグインが読み込むモバイル用 CSS ファイルを特定し、WP Rocket の除外リストに追加すれば、最適化によるレイアウト崩れを防ぎつつ、他のファイルの高速化は維持できる。
どの CSS ファイルが除外対象かを特定する
ブラウザのデベロッパーツール(F12)でモバイル表示を開き、「ネットワーク」タブで読み込まれている CSS ファイルを確認する。レスポンシブ用のスタイルを含むファイル名には responsive mobile tablet などの文字列が含まれていることが多い。また、テーマのメインのスタイルシート(style.css)の後半に @media ルールが集中している場合は、ファイル全体を除外候補として扱う必要がある。
WP Rocket の除外設定に CSS を追加する
「WP Rocket」→「ファイル最適化」→「CSS ファイル」セクションを開き、「除外する CSS ファイル(Excluded CSS Files)」のテキストエリアに、先ほど特定したファイル名(例: responsive.css mobile.css theme-responsive-min.css)を行単位で入力する。ファイルの URL の一部(例: /themes/my-theme/css/responsive)でも指定できる。
特定の CSS の塊(インラインの @media ブロックなど)だけを除外したい場合は、「未使用 CSS の削除」の設定内にある「セーフリスト(Safe list)」にクラス名や ID を追加する方法も有効だ。たとえば .mobile-menu #responsive-nav .hamburger など、モバイル表示でのみ使われるセレクタをカンマ区切りで指定すれば、そのルールは削除されずに残る。
Cloudflare 側の設定との競合を防ぐ
Cloudflare の「速度」→「最適化」→「Auto Minify」で CSS と JS の縮小化が有効になっている場合、WP Rocket の縮小化と二重がけになって CSS が破損することがある。Cloudflare 側の CSS 縮小化は無効にし、WP Rocket に一本化する。また Cloudflare の「Rocket Loader」も JavaScript の実行順序を変更するため、モバイルでの動的なスタイル適用に悪影響を及ぼす可能性がある。問題が解消しない場合は Rocket Loader も一時的に停止して検証する。
よくある質問
WP Rocket の「モバイルキャッシュ」機能は有効にすべきか
レスポンシブテーマを使っている場合は「モバイルキャッシュを有効にする(Enable caching for mobile devices)」はオフのままで問題ない。この機能はモバイル専用の別テーマ(例:Jetpack のモバイルテーマ)を使っている場合に必要になる設定で、通常のレスポンシブサイトでは有効化するとキャッシュが二重管理されて意図しない表示になることがある。
CSS 縮小化で改行が消えてレイアウトが崩れることはあるか
改行や空白の除去自体が CSS の意味を変えることはほとんどない。ただし、コメント行に書かれた条件付きブラウザ指定(/*! normalize.css */ のような特殊構文)や、不適切に記述された @import 文が縮小化で破損することがある。その場合は該当ファイルを縮小化の除外リストに追加する。
Remove Unused CSS をオフにするとサイト速度は大幅に落ちるか
ページ全体の CSS サイズが極端に大きい場合を除き、体感速度が大きく落ちることは少ない。むしろレイアウト崩れによるユーザー離脱のリスクのほうが深刻だ。未使用 CSS の削除を無効化したうえで、Critical CSS の生成だけを有効にすると、ファーストビューの表示速度を保ちつつ安定したレイアウトを維持できる。
モバイルキャッシュを削除しても直らないのはなぜか
WP Rocket のキャッシュ削除に加えて、Cloudflare のキャッシュ、ブラウザキャッシュ、サーバー側のページキャッシュ(Nginx FastCGI や LiteSpeed Cache など)のいずれかに古いデータが残っている可能性がある。すべてのキャッシュ層を順にクリアしてからシークレットモードで確認する。また、CDN のエッジサーバーにキャッシュが残っている場合もあるため、Cloudflare の「キャッシュ」→「すべてをパージ」を実行したあと最低5分は待ってから検証する。
この記事のポイント
- モバイルレイアウト崩れの主因は「未使用 CSS の削除」と Critical CSS の不完全な生成
- 問題の CSS を特定し WP Rocket の除外リストに登録すれば最適化と両立できる
- Cloudflare の Auto Minify や Rocket Loader との二重がけに注意する
- キャッシュの検証は全キャッシュ層をクリアしたうえでシークレットモードで行う
- モバイルキャッシュ機能はレスポンシブテーマではオフでよい

・ Reddit、Stack Overflow、WordPress.org フォーラムを日々巡回し、現場の悩みを拾い上げて記事化
・ WordPress、WooCommerce、Next.js などモダンWeb制作領域のトラブルシューティングが専門
・ 「検索しても答えが見つからなかった」を一つでも減らすことが目標
・ エラーメッセージから根本原因にたどり着く粘り強い調査が得意
・ 初心者がつまずきやすい箇所を先回りで解決する記事作りを心がけている
OpenAIがSECにS-1を機密提出、IPO準備を正式発表
OpenAIが2026年6月8日、米証券取引委員会(SEC)に新規株式公開(IPO)に向けた機密のS-1書類を提出した。情報漏洩を想定し、同社は自らこの事実を公式ブログで公表している。
ただし上場の具体的な日程は決まっていない。OpenAIの発表によれば、非公開企業のまま進めたいプロジェクトが複数あり、時期は未定だという。それでもS-1を提出したことで、市場環境が整い次第すぐに公開企業へ移行できる選択肢を確保した形だ。
この動きはAI開発における資金調達競争の節目となる可能性がある。特にChatGPTやAPIを活用するWeb制作・開発の現場では、OpenAIのガバナンスやサービス継続性に直結する話だ。本記事ではS-1提出の背景、上場がAI業界と開発現場に与える影響、今後の注目点を整理する。
OpenAIがSECにS-1を機密提出、IPO準備を正式発表
OpenAIは2026年6月8日、公式ブログでSECへのS-1草案提出を明らかにした。同社の発表文は極めて短く、「機密S-1を最近提出した。リークが予想されるため、こちらから発表する」と率直に述べている。企業がIPO準備を進める際、まず機密扱いでS-1を提出し、SECの審査を受けるのは一般的な手続きだ。
提出の事実そのものは珍しくないが、OpenAIがそれを自ら公表した点は異例といえる。通常、機密S-1の存在は企業が正式にIPOを発表するまで非公開だ。OpenAIはリークによる憶測や誤情報の拡散を避けるため、先手を打った格好になる。
開示された情報は限られるが、OpenAIは1933年証券法規則135に基づく告知であることを明記し、証券の売却や購入勧誘を構成しないと注意を添えている。これは法的に必要な但し書きであり、正式なIPO日程の発表ではない点を強調する意図がある。
S-1提出の背景、非公開企業としてのメリットと上場のジレンマ
OpenAIが「非公開のまま進めたいこと」とは何か
OpenAIの発表文には「非公開企業のままの方が進めやすいプロジェクトがいくつかある」と書かれている。具体的な内容は明かされていないが、考えられるのはAGI(汎用人工知能)やそれを超える知能の基礎研究だ。四半期ごとの決算発表や投資家への説明責任が生じる公開企業では、短期的な収益に結びつかない長期的R&Dへの巨額投資が説明しづらい面がある。
OpenAIのミッションは「安全で人類全体に利益をもたらすAGIの開発」だ。過去の投資ラウンドでも、同社は営利企業でありながら非営利組織のガバナンス下に置く独自の「キャップド・プロフィット」構造を採用してきた。上場後もこの構造を維持できるかは不明で、株主価値最大化の圧力がミッションと衝突するリスクは以前から指摘されている。
「上場する選択肢を残す」ことの戦略的意味
S-1を提出しておきながら日程を決めないのは、OpenAIが複数のシナリオに備えている証拠だ。AI市場の成長や競合の資金調達動向を見極め、最適なタイミングでIPOを実行できる準備を整えたと読める。
競合のAnthropic(Claude開発元)は2026年時点で非公開のまま巨額のベンチャー資金を調達し続けており、Google DeepMindは親会社Alphabetの資金力を背景に研究を進めている。一方で、xAIやMetaのAI部門は独自の資金調達経路を模索中だ。OpenAIが上場すれば、AIスタートアップとしては初の大型IPOとなり、市場の評価基準が形成される可能性がある。
- ✓ 長期的R&Dに集中しやすい
- ✓ ミッション優先の経営判断が可能
- ✗ 資金調達は投資ラウンド頼み
- ✗ 社員のストックオプション流動性に制限
- ✓ 株式市場から巨額の資金を調達可能
- ✗ 四半期決算のプレッシャーが発生
- ✗ AGIの安全性研究が投資家の短期的利益と衝突する可能性
- ✗ 情報開示義務により競合に戦略が筒抜けになるリスク
この図式から分かるように、非公開状態には研究の自由度という明確な強みがある。その一方で、AI開発には数百億ドル単位の計算資源投資が必要であり、公開市場からの資金調達は無視できない武器になる。OpenAIはこのジレンマを抱えながら、IPOの理想的なタイミングを慎重に見定めている段階だ。
上場がAI開発競争とエコシステムに与える影響
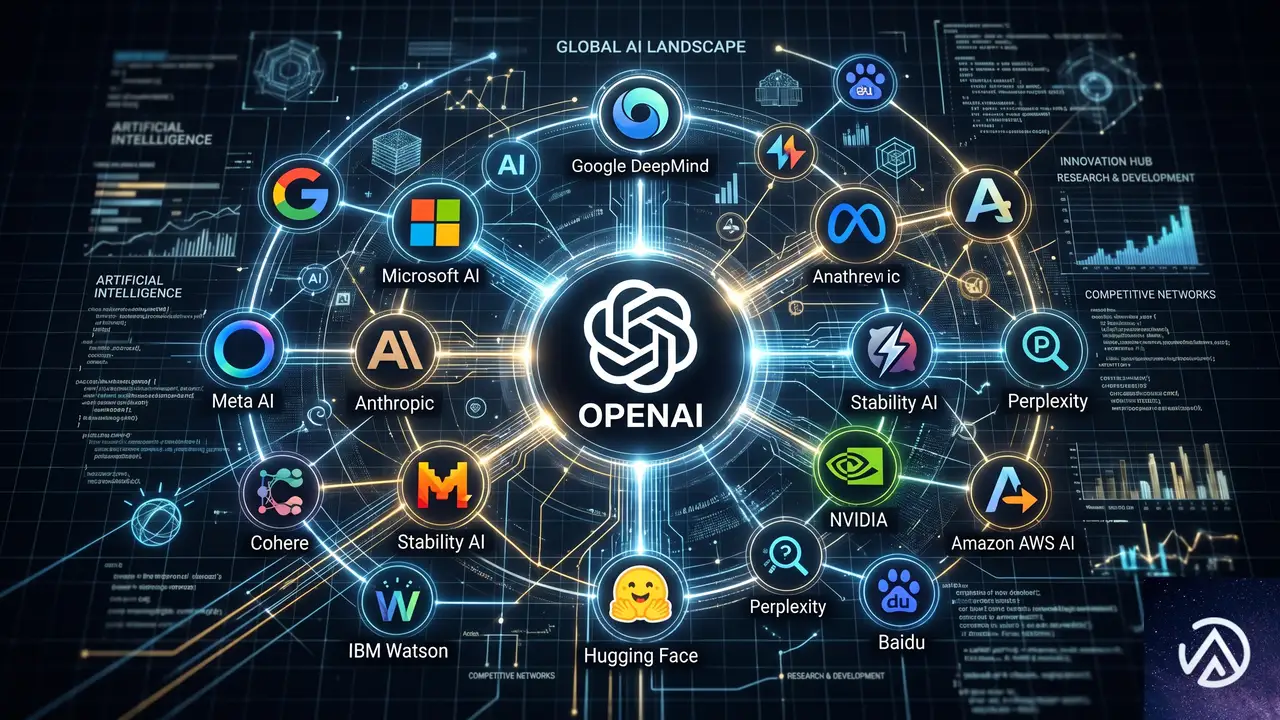
AIインフラ市場への資金流入が加速する可能性
OpenAIが上場すれば、AI開発のためのインフラ投資が一段と加速する可能性が高い。同社は既にMicrosoftとの提携を通じて大規模な計算基盤を確保しているが、IPOで得た資金は独自のデータセンター建設やチップ開発に振り向けられると予想される。これはAWSやGoogle Cloud、NVIDIAのようなインフラ企業の売上をさらに押し上げる連鎖を生む。
同時に、公開市場の投資家がAI企業の評価基準をどう設定するかが、後続のAIスタートアップのIPOや資金調達環境を左右する。OpenAIが高評価で上場すれば、AnthropicやCohereといった競合の評価も連動して上昇するだろう。逆に、収益化の遅れが嫌気されて株価が低迷すれば、AIバブル崩壊の引き金になるリスクも否定できない。
API料金とサービス品質への影響
Web制作やアプリ開発の現場で最も直接的な影響を受けるのは、OpenAIのAPI料金とサービス品質だ。非公開企業の間は、利用促進のために無料枠の拡大や試験的な価格引き下げを柔軟に行える。しかし上場後は、株主に対して持続可能な収益構造を示す必要があるため、価格体系の安定化と同時に無料枠の縮小や値上げが行われる可能性がある。
- 新モデルを積極的に投入し開発者を囲い込む段階
- 価格改定は頻繁だが、引き下げ方向が中心
- 利用規約やレート制限が実験的に変更されることがある
- 価格体系が安定し長期契約が組みやすくなる
- 収益報告により財務の透明性が向上
- ⚠ コスト削減圧力で無料枠廃止や値上げの可能性
Web開発者としては、OpenAIのAPIに依存したサービスを構築している場合、上場後の価格変更やSLA(サービスレベル契約)の変動に備えておく必要がある。マルチベンダー戦略としてClaude APIやGemini APIなど複数のAIプロバイダを併用する設計が、リスクヘッジとして有効になるだろう。
Web制作・開発現場にとっての意味と今後の備え
API依存サービスのリスク管理が急務に
WordPressのプラグインやSaaS型のWebサービスでは、ChatGPT APIを組み込んでコンテンツ生成やチャットボット機能を提供する事例が急増している。上場に伴いOpenAIの事業戦略が変化すれば、これらのサービスは価格改定の影響を直接受ける立場にある。
例えば、現在は無料枠で運用できている小規模なブログ向けAI機能が、上場後に有料化されるケースが想定される。開発段階からOpenAIだけでなくAnthropicやGoogleのAPIを抽象化レイヤーで切り替えられる設計を採用しておくと、将来的なベンダーロックインを回避できる。
AI開発の民主化とコモディティ化の加速
OpenAIのIPOは、AIが「特殊な研究分野」から「公開市場で評価される一般事業」へ移行する象徴的な出来事だ。上場によってOpenAIの財務情報や事業計画が公開されれば、他のAI企業の評価や投資判断も透明性を増す。これは長期的に見れば、API価格の競争を促し、Web制作現場にとってはAI導入コストの低下につながる可能性が高い。
一方で、AIモデルの開発コストは依然として巨額であり、上位プレイヤーへの集中が進む構造は変わらない。公開市場からの資金調達でさらに差が広がる可能性もある。開発者コミュニティとしては、オープンソースモデル(Llama、Mistralなど)の進化も視野に入れながら、特定企業のAPIに過度に依存しないアーキテクチャ選択が重要になる。
今後のスケジュールと注目点
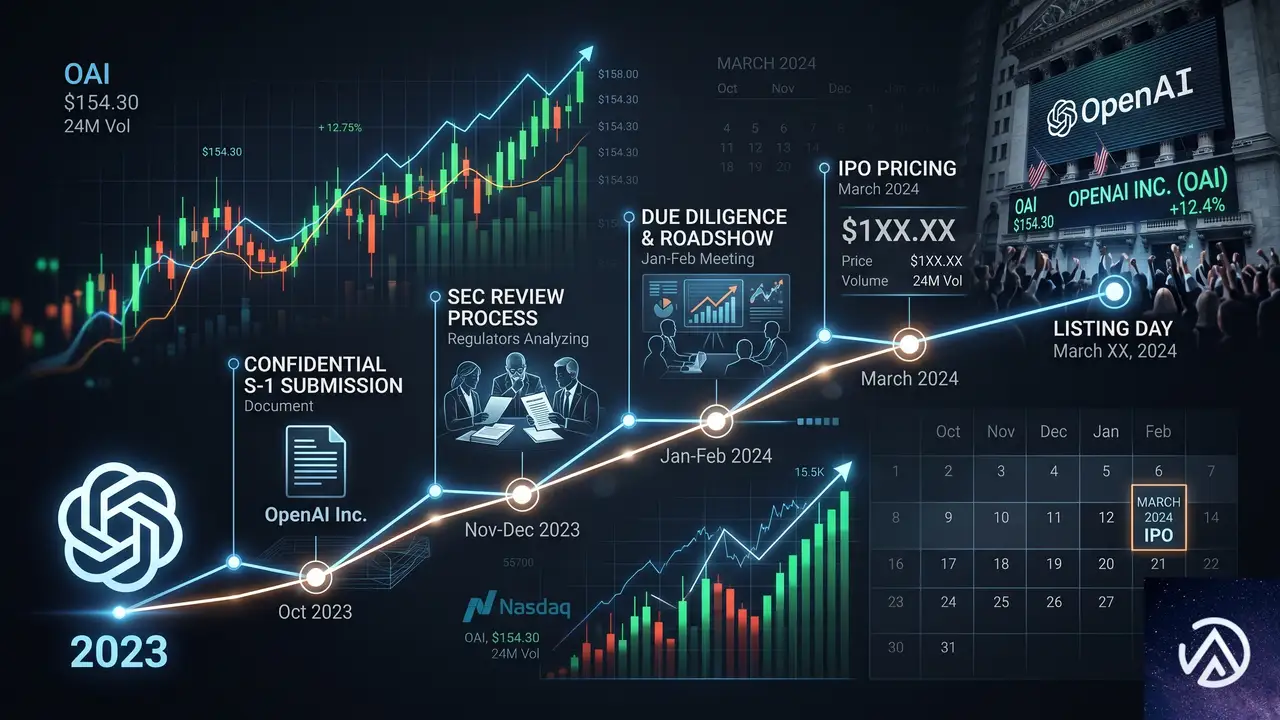
OpenAIのS-1提出により、IPOプロセスは正式に開始された。ただし、日程が未定である以上、実際の上場までには少なくとも数ヶ月から1年以上かかる可能性がある。SECの審査には通常3〜6ヶ月を要し、その後に投資家向けのロードショーや価格決定プロセスが続く。
業界関係者が注視するのは次の3点だ。第一に、S-1の内容がどのタイミングで公開されるか。機密扱いから公開段階に移行すると、OpenAIの売上高、利益率、研究開発費の内訳、大株主の構成などが明らかになる。第二に、AGIの安全性研究と営利事業のバランスをどう開示するか。第三に、上場時の評価額がAIバリュエーションの天井をどこに設定するか。
この一連のプロセスを通じて、OpenAIが非公開企業としての柔軟性をどこまで維持するか、あるいは短期間で上場に踏み切るかが最大の焦点になる。AI開発の進捗と市場環境の変化が、その決断を左右するだろう。
この記事のポイント
- OpenAIが2026年6月8日、SECに機密S-1を提出しIPO準備を正式に開始。上場時期は未定で、非公開のまま進めたいプロジェクトが複数あると発表した
- 非公開企業のメリットとして長期的なR&Dの自由度があり、上場のメリットとして巨額の資金調達がある。OpenAIは両者のジレンマの中で最適なタイミングを模索中だ
- 上場が実現すれば、AIインフラ市場への資金流入加速、API料金の安定化と無料枠縮小の可能性、Web開発現場におけるベンダーロックインリスクの高まりが想定される
- 開発者やWeb制作事業者は、OpenAI APIに依存しないマルチベンダー設計を検討し、価格変動やサービス変更に備えることが重要になる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
MonsterInsights公式サイトが攻撃、フィッシングメールに警戒を
WordPress向けGoogle Analytics連携プラグイン「MonsterInsights」の公式サイトがサイバー攻撃を受け、一時的にオフラインとなった。さらに深刻なのは、同プラグインを装ったフィッシングメールがユーザーに送信されている点だ。無料版だけでも200万サイト以上にインストールされており、影響は広範囲に及ぶ。
この記事では、MonsterInsightsが直面している攻撃の実態と、ユーザー側が直ちに取るべき対策を整理する。サイトに同プラグインを導入している運営者は、偽の更新通知やダウンロードリンクに十分な警戒が必要だ。
MonsterInsightsとは何か、なぜ影響が大きいのか
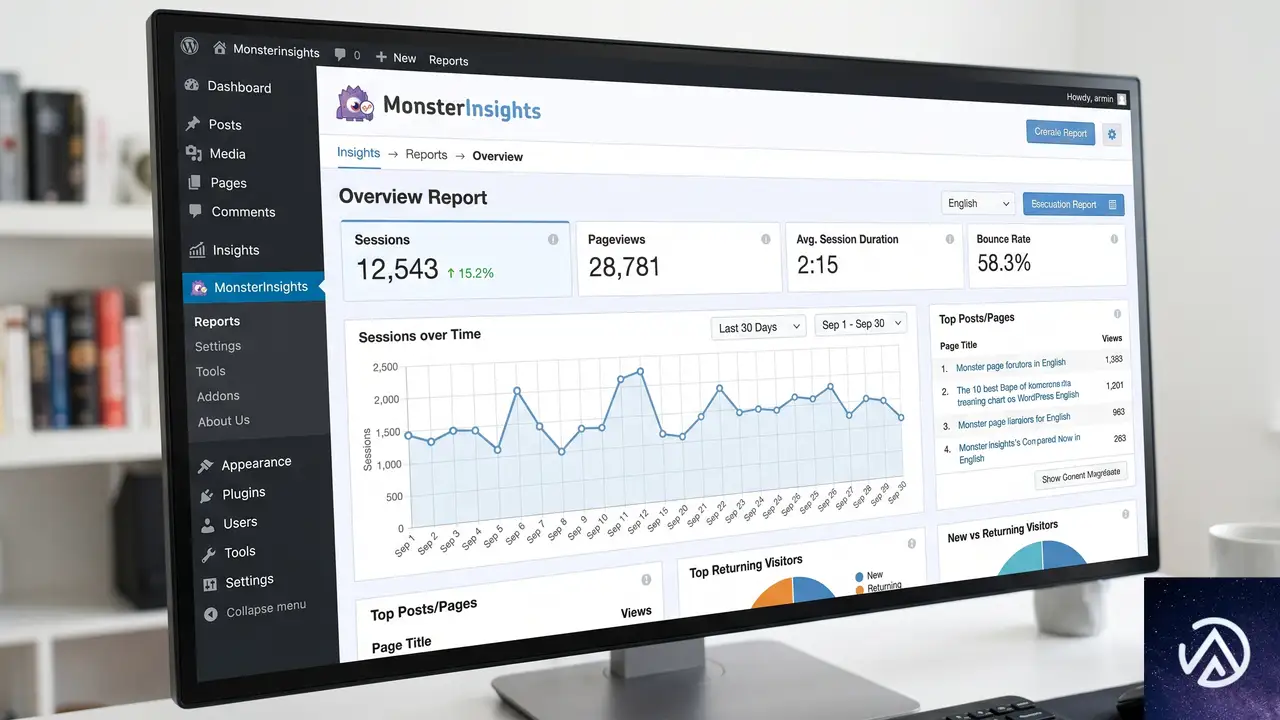
MonsterInsightsは、WordPressサイトにGoogle Analytics(GA)のデータを直感的に表示するプラグインだ。管理画面内のダッシュボードでアクセス解析を完結できる点が評価され、広く普及している。無料版のインストール数は200万サイトを超え、有料版を含めると約300万サイトに導入されているとされる。
上図のように、MonsterInsightsは本来、GAデータをWordPress管理画面に橋渡しする安全なツールだ。しかし今回、攻撃者がその信頼性を逆手に取り、ユーザーを偽サイトへ誘導する手口が確認されている。
インストールベースが極めて大きいため、被害が連鎖的に広がるリスクがある。攻撃者がMonsterInsightsの顧客リストにアクセスした場合、正規のユーザー情報を使って説得力のあるフィッシングメールを送信できるからだ。
公式サイトのダウンと攻撃の兆候
Search Engine Journalの記事によれば、MonsterInsightsの公式サイトは2026年6月12日時点でオフラインとなり、トップページには以下のような告知が表示されている。
Our website is offline as we’re mitigating an attack. Your analytics and tracking aren’t affected. Please DO NOT download MonsterInsights from any 3rd party website as there is a known phishing attempt happening right now.
この告知から読み取れるのは、攻撃がWebサイトそのものを標的にしている一方で、既存ユーザーのアナリティクス機能やトラッキングには影響が出ていないという点だ。MonsterInsightsはプラグインとして各サイトにローカルインストールされているため、公式サイトが落ちても、すでに導入済みのサイトでGAデータの取得が止まることはない。
ただし、公式サイトにアクセスできない状態が続くと、正規のアップデートを受け取れなくなるリスクがある。攻撃者はその隙を突き、「MonsterInsightsの緊急アップデート」を装ったメールを流している。
攻撃の種類とフィッシングの手口
現時点で攻撃の詳細な手法は明らかにされていない。しかし、公式サイトの差し替えと顧客へのフィッシングメール送信が同時に発生していることから、次のようなシナリオが推測される。
- 攻撃者が何らかの方法でMonsterInsightsの顧客データベースまたはメール配信システムにアクセスした
- 入手したメールアドレスに対して、MonsterInsightsを装ったフィッシングメールを一斉送信している
- メールには偽のダウンロードリンクが含まれ、サードパーティサイトから不正なプラグインをインストールさせる狙いがある
フィッシングメールを受け取ったユーザーがリンクをクリックし、指示に従って「更新」を実行すると、マルウェアを含む偽のプラグインがWordPressサイトにインストールされる可能性がある。これにより、サイトの乗っ取りや情報漏洩といった二次被害が発生するリスクが高まる。
✅ 公式サイト(復旧後)またはWordPress管理画面からのみ更新する
✅ 不審なメールは support@monsterinsights.com に報告する
上記のような緊急性を煽る文言が使われている場合、特に注意が必要だ。MonsterInsightsの公式Xアカウントも、サードパーティサイトからのダウンロードをしないよう強く呼びかけている。
ユーザーからの報告とSNS上の反応
X(旧Twitter)上では、実際にフィッシングメールを受け取ったユーザーが複数報告している。
ユーザーの @alliemims 氏は、フィッシングメールを受け取ったがリンクには触れず、公式サイトの問い合わせフォームから報告しようとしたところ、403エラーでアクセスできなかったと投稿している。別のユーザー @biancavandepoel 氏は、攻撃者がすでに顧客リストを入手している可能性を指摘し、MonsterInsights側から全顧客への迅速な警告メール送信を求めている。
これらの投稿からは、ユーザーが混乱しつつも冷静に対処しようとしている様子がうかがえる。報告しようとしても公式サイトにアクセスできないという状況が、事態をより複雑にしている。
MonsterInsightsの公式対応と今後の展望
MonsterInsightsは公式Xアカウントで、攻撃を緩和するための対応を進めていると発表している。また、サードパーティサイトからのダウンロード禁止を改めて警告し、ユーザーに対しては support@monsterinsights.com への問い合わせを案内している。
現時点では、公式サイトの復旧時期や攻撃の全容については明らかにされていない。しかし、過去のWordPressプラグインに対するサプライチェーン攻撃の事例から見ると、今回のインシデントは以下のような段階を経て収束に向かうと予想される。
- 攻撃経路の特定と遮断
- 流出した可能性のある顧客データの範囲特定
- 公式サイトの復旧とセキュリティ強化
- 影響を受けたユーザーへの個別通知
重要なのは、MonsterInsightsのプラグインそのものに脆弱性が見つかったわけではないという点だ。今回の問題は公式サイトと顧客コミュニケーション経路への攻撃であり、既存のインストール済みプラグインが直接危険にさらされているわけではない。ただし、フィッシングによって偽のプラグインをインストールさせられるリスクは現実に存在する。
サイト運営者が直ちに取るべき5つの対策
MonsterInsightsを導入している、または同プラグインの利用を検討しているサイト運営者は、以下の対策を即座に実行することを推奨する。
特に重要なのは、落ち着いて公式情報を待つことだ。攻撃者は混乱に乗じてユーザーを騙そうとする。MonsterInsightsのプラグイン自体が危険になったわけではないため、慌ててプラグインを削除したり、非公式の「修正版」をインストールしたりする必要はない。
WordPressプラグインのエコシステム全体を見渡すと、今回のようなサプライチェーン攻撃は増加傾向にある。2024年にも複数の人気プラグインが同様の手口で攻撃を受けた事例がある。自社サイトのセキュリティ対策として、以下の日常的な施策も合わせて見直すことを推奨する。
- プラグインの自動更新を有効にし、公式リポジトリからの更新のみを許可する
- 管理画面へのアクセスに二要素認証を導入する
- 定期的にサイトのプラグイン一覧を監査し、不要なものは削除する
- セキュリティプラグインでファイル変更の監視を行う
この記事のポイント
- MonsterInsights公式サイトが攻撃を受け、フィッシングメールが顧客に送信されている
- 既存のプラグイン機能(アナリティクス・トラッキング)には影響なし
- メール内のリンクからサードパーティサイトでプラグインをダウンロードしないこと
- プラグイン更新はWordPress管理画面または公式サイトからのみ行う
- 不審なメールは公式サポートに報告し、自社サイトのプラグイン一覧も確認する
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
QSMプラグイン更新後にメディア画面のレイアウトが崩れた時の直し方
特定のプラグインを更新した直後にメディアアップロード画面のレイアウトが崩れた場合、まず該当プラグインのバージョンを更新前の状態に巻き戻すまたは一時的に無効化し、公式サポートへ報告するのが最も早い解決策だ。根本原因はプラグインが管理画面に読み込む CSS や JavaScript の競合にあり、プラグイン側の修正を待つ必要がある。
なぜ QSM プラグインの更新後にレイアウトが崩れるのか
プラグインのバージョンアップでメディアアップロード画面に限って表示が崩れる現象は、Quiz And Survey Master(QSM)v11.1.1 で報告されている。このバージョンで管理画面の他ページ向けに追加された CSS や JavaScript が、メディアライブラリのモーダルやグリッドレイアウトと競合するケースが主な原因だ。
WordPress の管理画面では複数のプラグインが同じ画面にスタイルを適用できる。あるプラグインが独自のフォーム用スタイルをグローバルに出力した場合、メディアアップローダーのドラッグ&ドロップ領域やサムネイル一覧の幅計算が崩れ、ボタンが画面外に飛び出したり画像が縦一列に並んだりする。
この問題は QSM 側が読み込む管理画面用 CSS のセレクタ範囲が広すぎることに起因する。プラグイン開発者が自プラグインの設定画面だけに限定してスタイルを当てるつもりが、WordPress 全体の管理画面に影響するセレクタを使ってしまうことで発生する。
QSM を最新にしたままレイアウト崩れを直す方法
QSM プラグインに依存しているサイトでは単純な無効化が難しいため、まずはプラグイン公式の修正を待ちつつ、以下のいずれかの方法で一時的にレイアウトを正常化できる。
過去の安定バージョンに巻き戻す
WordPress ではプラグインのバージョンを手動でダウングレードできる。まず管理画面の「プラグイン」から QSM を一度削除する。削除してもアンケートデータや設問はデータベースに残る。
次に QSM の公式プラグインページ下部にある「以前のバージョン」 から v11.1.0 以前の安定版 ZIP を入手し、「プラグイン」→「新規追加」→「プラグインのアップロード」でインストールする。有効化後、メディアアップロード画面を再読込すればレイアウトは戻る。
このデモはレイアウト崩れが発生した際の切り分けとバージョン巻き戻しの流れを示している。プラグイン削除で既存データが消える心配はなく、過去バージョンの再適用で一時的に運用を継続できる。
管理画面の特定ページだけで無効化するコードを使う
QSM を有効にしたまま管理画面のメディアページだけでプラグインのスタイルを外したい場合、functions.php にフィルターフックを追加する方法がある。テーマの functions.php や Code Snippets プラグインを用いて以下のコードを追加する。
add_action('admin_enqueue_scripts', function($hook) {
    if ('upload.php' === $hook || 'media-new.php' === $hook) {
        wp_dequeue_style('qsm-admin-style'); // 実際のハンドル名に応じて変更
    }
}, 100);
上記の qsm-admin-style は実際に登録されているスタイルシートのハンドル名に置き換える必要がある。ハンドル名は QSM のプラグインソースコードを確認するか、ブラウザの開発者ツールで読み込まれている CSS ファイルの ID 属性から特定できる。
この方法はプラグインのアップデートでハンドル名が変わると再設定が必要になるため、あくまで暫定対応として位置づけるのが現実的だ。
自動更新を一時停止して様子を見る
プラグインの自動更新が有効になっている環境では、意図しないバージョンアップで管理画面が壊れるリスクが常にある。QSM を v11.1.0 に戻したら、プラグイン一覧で QSM の「自動更新を有効化」のチェックを外しておく。WordPress 本体の「更新」画面からも状況を監視し、次期バージョン v11.1.2 以降で修正パッチがリリースされたタイミングで手動更新する方が安全だ。
根本解決のためにすべきこと
レイアウト崩れが特定のプラグインに起因することが分かったら、積極的にプラグイン開発者へ報告するのが最も建設的な対応だ。QSM の公式サポートフォーラムや GitHub リポジトリで、以下の情報を添えて報告すれば修正が加速する。
- 現象が起きた WordPress のバージョンと PHP バージョン
- QSM のバージョン(v11.1.1)
- メディアアップロード画面のスクリーンショット
- ブラウザの開発者コンソールに表示された JavaScript エラー
開発者コンソールの確認方法は、Google Chrome の場合、Windows では F12 キー、Mac では Cmd + Option + I で「Console」タブに切り替え、赤字で表示されたエラーをキャプチャする。
開発者にとってコンソールエラーと発生条件の詳細は修正箇所を特定する決定的な手がかりになる。報告するときは感情的な内容を避け、「メディアページを開いたときだけレイアウトが崩れる。コンソールには ○○ というエラーが出ている」と具体的に伝えるとよい。
よくある質問
プラグインを無効化せずにメディアアップロードだけ使う方法はあるか
投稿画面の「メディアを追加」ボタンからもファイルをアップロードできる。メディアライブラリのグリッド表示が崩れていても、このモーダル画面では正常に動作するケースが多い。
QSM が原因かどうかを確実に特定するにはどうすればいいか
最も確実なのは Health Check & Troubleshooting プラグインを使ったトラブルシューティングモードだ。このモードではログイン中の自分だけにプラグインの無効化が適用されるため、サイト訪問者には影響を与えずに QSM のオンオフを切り替えられる。
バージョンを戻すとアンケートのデータは消えるのか
消えない。QSM の設問や回答データはデータベースの専用テーブルに保存されている。プラグインを削除しても WordPress の標準動作ではテーブルが削除されないため、再インストール後にすべてのデータが復元される。
子テーマの functions.php を編集するのが不安だ
Code Snippets プラグインを使えば管理画面から安全に PHP コードを追加できる。文法エラーがあるとスニペットが自動で無効化されるため、サイト全体が真っ白になるリスクを回避しやすい。
今回の問題は WordPress 本体のせいか
違う。WordPress 本体の更新ではなく、QSM プラグインの特定バージョン(v11.1.1)が原因だ。WordPress コアにはメディア画面のレイアウトに関する既知の不具合は報告されていない。
この記事のポイント
- QSM v11.1.1 への更新が原因でメディアアップロード画面のレイアウトが崩れる
- 即効対策は v11.1.0 以前の安定版に巻き戻すこと
- 暫定対策として functions.php で特定ページだけスタイルを停止できる
- 恒久解決にはプラグイン開発者への詳細なエラー報告が不可欠
- 自動更新を停止して次期バージョンでの修正を待つのが安全
・ Reddit、Stack Overflow、WordPress.org フォーラムを日々巡回し、現場の悩みを拾い上げて記事化
・ WordPress、WooCommerce、Next.js などモダンWeb制作領域のトラブルシューティングが専門
・ 「検索しても答えが見つからなかった」を一つでも減らすことが目標
・ エラーメッセージから根本原因にたどり着く粘り強い調査が得意
・ 初心者がつまずきやすい箇所を先回りで解決する記事作りを心がけている
Amazonプライムデーが変えた夏季EC商戦、中小事業者が取るべき戦略
Amazonプライムデーは11年を経て、夏のeコマース商戦を完全に塗り替えた。2025年の米国EC売上高はプライムデー期間中だけで241億ドルに達し、前年比30.3%増を記録している。今やブラックフライデーに次ぐ第二の商戦期として、大手企業だけでなく中小EC事業者にも波及する新しい季節が誕生した。
かつて夏はECにとって「閑散期」だった。しかし今では消費者が値引きを待ち構え、競合が一斉にセールを重ねる構図が定着している。本記事ではこの変化をデータとともに整理し、中小規模のネットショップが取るべき具体的な戦略を掘り下げる。
Amazonプライムデーの変遷
初年度から4日間開催への拡大
プライムデーは2015年、Amazonが会員向けに24時間限定の特別セールとしてスタートした。当初は夏の販売不振を補う実験的な位置づけだったが、マーケティングと大幅な割引により消費者が「夏の買い時」を学習するきっかけを作った。
その後、期間は段階的に延長され、昨年は4日間の大型イベントへと成長した。開催期間の長期化は売上拡大に直結しており、Adobe Analyticsのデータによると、プライムデー中の米国業界全体のオンライン支出は年々増加し、2025年には過去最高を更新した。
2025年の売上高と市場への影響
2025年のプライムデー期間中、米国全体のEC売上は約241億ドル。Amazon自身の売上高は非公開だが、複数の推計では約130億ドルとされ、全体の半分強を占めた。これは単なるAmazonの成功事例ではなく、EC市場全体の底上げを意味する。
重要なのは、この期間に合わせて消費者が購買を先延ばしする行動が定着した点だ。夏のセールを待つという消費者心理が強まり、プライムデーをピークとした数週間が「第二のブラックフライデー」の様相を呈している。
このように、プライムデーは夏季のECカレンダーを根本から変えた。11年の歴史を経て、ブラックフライデーに次ぐ第二の商戦シーズンが確立されているのである。
競合他社が追従する新たなセールシーズン
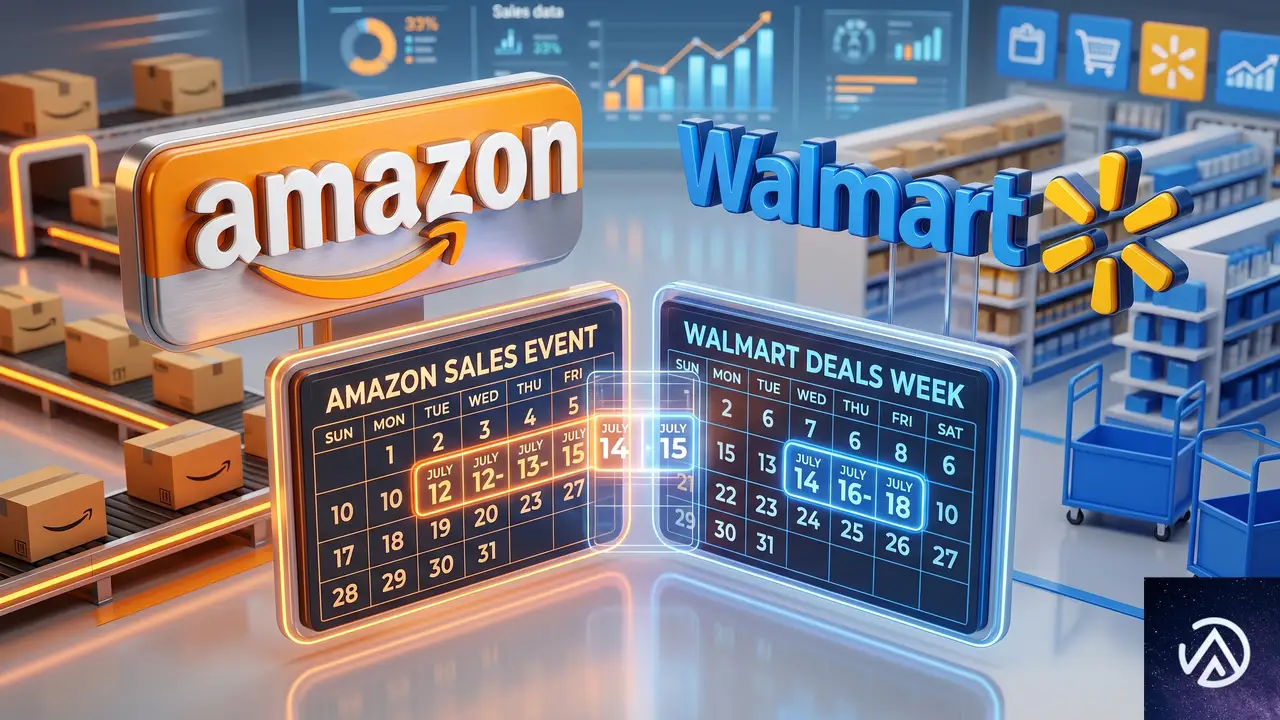
ウォルマートやターゲットが重ねる独自セール
プライムデーの影響力を示す最も明確な証拠は、競合各社の反応だ。Amazonが2026年のプライムデー日程を発表すると、わずか1週間後にはウォルマートが「Walmart Deals」を6月22日〜28日に設定し、ターゲットも「Circle Deal Days」を23日〜26日に開催すると公表した。いずれもプライムデーに軒並み日程を重ねている。
ベストバイや倉庫型クラブ、アパレルチェーン、ホームセンター、D2Cブランドに至るまで、似たようなプロモーションが同時多発的に展開される。この現象は単なる模倣ではない。消費者がAIや検索エンジン、マーケットプレイス、SNSで商品を横断比較する時代に、購買意欲がピークに達するタイミングに合わせなければ機会損失が生じるという現実への適応なのだ。
結果として、プライムデー単体のイベントを超えた「夏の新商戦シーズン」が形成されつつある。アクセス集中と高い購買意欲が広範囲に波及し、EC事業者全体がこの波に備えなければならない状況だ。
製造業や広告業界にも波及する影響
影響は小売業者だけにとどまらない。メーカーはこの時期に合わせて新製品の投入を計画し、販売店はベンダーとのプロモーション資金の交渉を前倒しする。マーケティング担当者は6〜7月の広告予算を確保し、値引きをしないブランドでさえコンテンツカレンダーやメール配信のタイミングを調整している。
ブラックフライデーには秋を通じた準備が必要だが、プライムデーも同様に数か月前からの在庫計画、人員配置、マーチャンダイジングの見直しを迫る。もはや無視できない恒常的な「商戦カレンダー」の一部なのである。
中小規模EC事業者が取るべき戦略
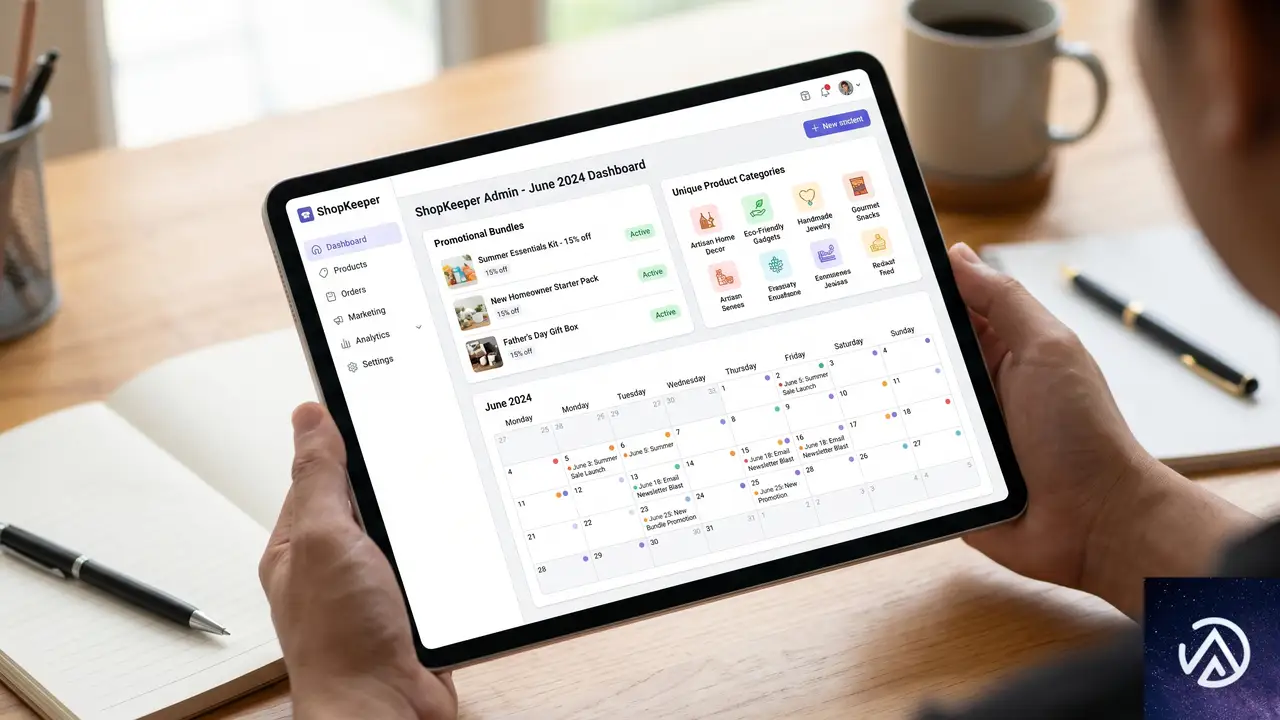
価格競争を回避する3つのアプローチ
プライムデーの主役は間違いなくAmazonであり、ウォルマートやターゲットなどの大手も恩恵を受ける。しかし中小ECにもチャンスはある。消費者はこの期間、積極的に買い物をしようというモードに入っているため、代替品や専門性の高い商品を探す動きが活発になるのだ。
重要なのはAmazonや大手と真っ向から値下げ合戦をしないこと。代わりに以下の3つの戦術が有効だ。
- 独自カテゴリの訴求。大手が扱いにくい専門商品やニッチなジャンルで存在感を出す
- 商品バンドル。複数の関連商品をセット販売し、単純な価格比較をかわしながら平均注文単価を上げる
- プライベートブランドや独占アイテムの活用。他店との直接比較を不可能にし、価格主導の競争から脱却する
いずれも「価格」ではなく「価値」で勝負する発想である。プライムデーの波に乗りつつ、自社の強みを際立たせる戦略が求められる。
- 低価格と大量広告で集客
- セール期間の重複で市場を占有
- 会員プログラムを活用
- 在庫・物流の大規模な事前準備
- 独自カテゴリで差別化
- 商品バンドルで単価向上
- プライベートブランドで価格比較を回避
- メール・SMS・コンテンツマーケティングを活用
中小事業者は、大手と同じ土俵で価格勝負をする必要はない。購入意欲の高い消費者に対して自社ブランドや独自商品を提示することで、持続的な顧客獲得を目指すべきだ。
マーケティングとコンテンツで存在感を高める
プライムデー前後は、消費者の情報収集行動が活発化する絶好のタイミングだ。メールマーケティング、SMS、リスティング広告、SNS広告はいずれも高い反応率が見込める。特に、あらかじめセグメントを組んだ既存顧客へのアプローチが費用対効果に優れる。
また、コンテンツマーケティングでは「購入ガイド」「比較記事」「おすすめ特集」といった形式が効果を発揮する。目的はAmazonの顧客を奪うことではなく、買い物モードに入った消費者に自社ブランドを認知してもらい、将来的な購入につなげることだ。1回のセールで終わらせず、長期的な関係構築を見据えた施策が求められる。
この記事のポイント
- Amazonプライムデーは夏季のEC商戦を一変させ、今やブラックフライデーに次ぐ大規模セールシーズンに成長した
- 競合他社が相次いでセールを重ねることで、業界全体に波及効果が生まれ、製造業や広告出稿計画にも影響が及んでいる
- 中小EC事業者は、独自カテゴリ・バンドル・プライベートブランドで価格競争を回避しつつ、マーケティング施策で購買意欲の高い消費者を捉える戦略が有効
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
中央欧州EC市場は8%成長へ。購買頻度向上がEC成長の主軸に
中央欧州のEC市場が安定的な成長局面に入った。ECDBとMastercardが公表した最新レポートによれば、2026年のオンライン支出は前年比8%増の2066億ユーロに達する見込みだ。
2027年には2235億ユーロまで拡大すると予測されており、パンデミック特需の反動や数年にわたる停滞を経て、EC市場は着実な回復から持続的成長へとフェーズを移している。成長の主なけん引役は、新規ユーザーの獲得ではなく、既存の購買客による注文頻度の向上だ。
この記事では、同レポートのデータをもとに、中央欧州11カ国のEC成長率、国別の購入頻度の重要性、越境ECの割合といったトピックを掘り下げる。国内の中小EC事業者にとっても、顧客維持戦略のヒントとなる内容だ。
中央欧州EC市場、8%の安定成長へ
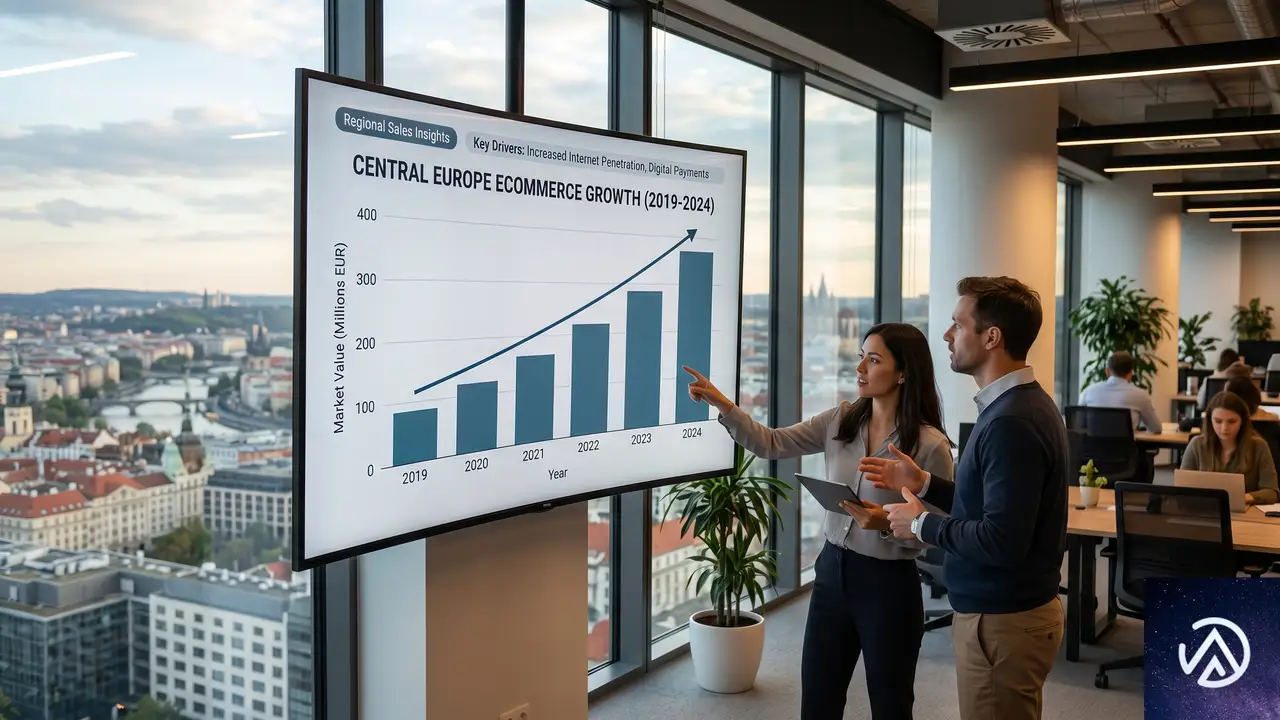
調査パートナーであるECDBとMastercardの報告では、中央欧州のオンライン支出は2025年の1913億ユーロから、2026年には2066億ユーロへと増加する。2027年には2235億ユーロに達し、年平均約8%の成長が続く見通しだ。レポートは「予測される年間成長率が8%前後に収れんすることで、中央欧州のEC市場はより安定した予測可能なフェーズに入り、長期的な事業計画の確度が高まる」と指摘している。
国別にみる成長率のばらつき
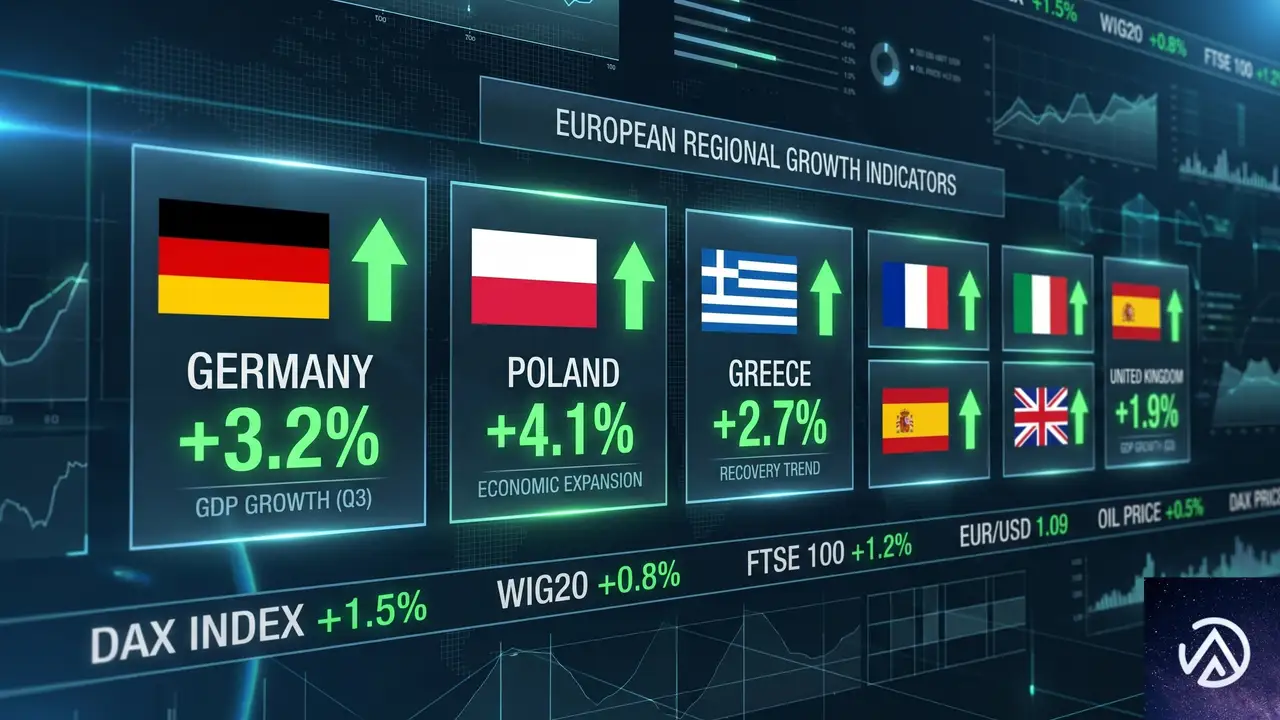
中央欧州の平均成長率はヨーロッパ全体の水準とおおむね一致するが、国ごとの差は依然として大きい。最大の市場であるドイツでは、2026年の成長率は約8%と予想されている。スイスも同程度で、オーストリアはわずかに高い成長が見込まれる。
より高い伸びを示すのがポーランドとギリシャだ。ポーランドは約9%の成長率、ギリシャは約11%と二桁成長が予測されている。小国マルタではさらに高い成長が見込まれるが、市場規模は限られる。レポートでは「中央欧州全体を通じて、EC普及率と成長率には明確な関連性がある」と分析されている。
成長を牽引する「購入頻度」の向上
ECDBとMastercardの調査で最も注目すべき点は、EC成長の主因が既存顧客の購入頻度の上昇にあることだ。レポートは購買頻度を「EC成長の主戦場」と表現している。顧客一人あたりの購入回数は、新規のオンライン買い物客数や一回あたりの平均購入額を上回るペースで増加している。
この傾向は、オンライン小売事業者にとって顧客維持(リテンション)の戦略的重要性が高まっていることを示唆する。新規獲得に注力するよりも、すでに自社を利用したことがある顧客に繰り返し購入してもらう仕組みを整えることが、安定的な収益拡大につながる。
以下の概念図は、新規顧客の獲得に偏重した運用と、リテンション施策を強化した運用の対比だ。
この対比が示すように、既存顧客の購入頻度を高めることで、少ない獲得コストで収益を伸ばせる。中央欧州のEC市場では、まさにこの「頻度」を巡る競争が激化している。
越境ECの比率から読み解く市場特性
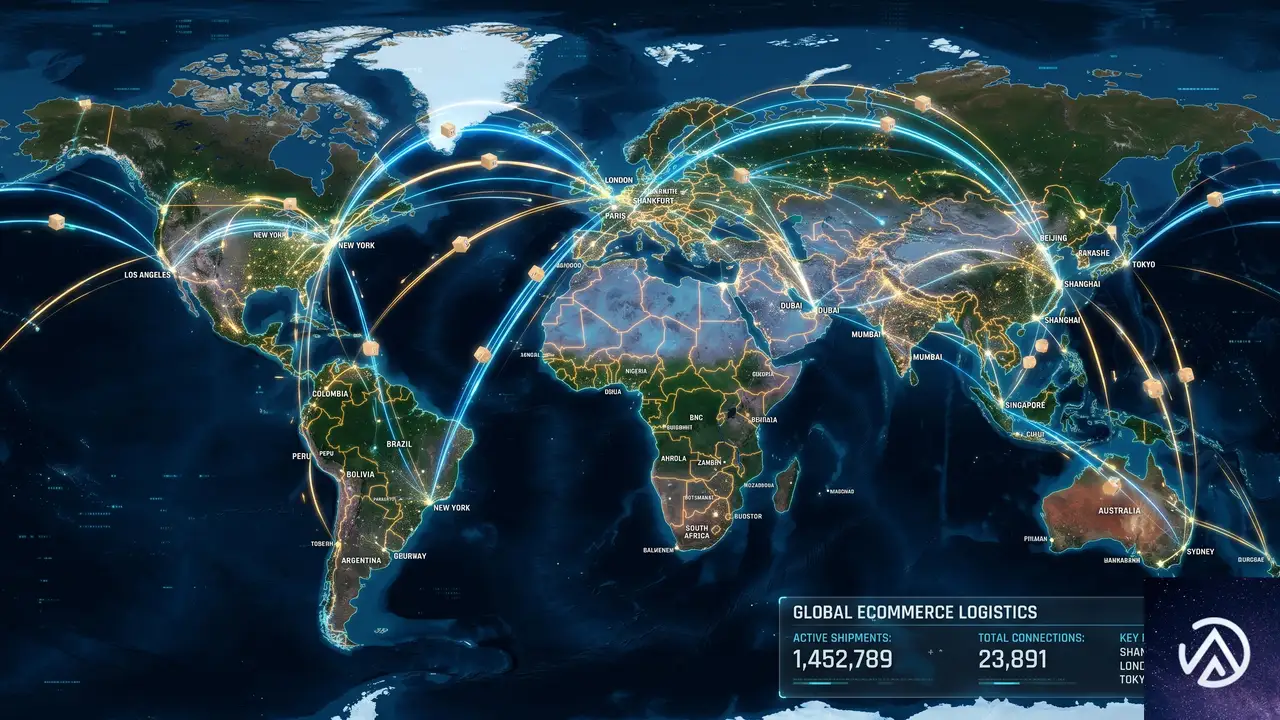
レポートは国別の越境EC支出のシェアも明らかにしている。越境購入の割合が最も高いのはオーストリアで、オンライン支出の44%が海外のウェブショップに流れている。一方、マルタでは越境比率が最も低い。ドイツも国内ECが非常に充実しており、越境依存度は低い。なお、Amazon.deは米国企業による運営だが、今回の調査ではドイツ国内のプレイヤーとして扱われている。
越境ECの割合は、市場の成熟度や消費者の嗜好、物流インフラの整備状況などさまざまな要因で変わる。自国通貨での価格表示や現地カスタマーサポートが充実しているかどうかも、購入先選択に影響する。
実際の国ごとの差を視覚化すると次のようになる。
このように、越境EC比率は国の規模やECエコシステムの成熟度を映し出す。EC事業者が海外展開を検討する際は、ターゲット国の越境購入の受け入れ度合いを把握することが不可欠だ。
この記事のポイント
- 中央欧州のEC市場は2026年に8%成長し、2066億ユーロ規模へ。安定成長局面に移行
- 成長の主因は既存顧客の購入頻度向上。新規獲得よりリテンションが重要に
- 国別ではポーランド(約9%)、ギリシャ(約11%)が高成長。ドイツは最大市場で約8%
- 越境EC比率はオーストリアが44%と突出。市場特性に応じた戦略が必要
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WooCommerce処理中注文を未払いのまま請求書プラグインに連携する方法
WooCommerceで銀行振込(BACS)や後払い決済を使う場合、注文を「処理中」にした途端に、外部の請求書発行プラグインがその注文を「支払い済み」と認識してしまうことがある。この原因は、WooCommerceが処理中ステータスに遷移する際に支払い日(_date_paid)を自動で記録し、多くのプラグインがそのメタデータを支払い完了の合図として読み取るからだ。ここではこの仕組みを詳しく解説し、後払い注文を未払いのまま連携させる確実な修正方法を紹介する。
なぜ処理中になった注文が「支払い済み」扱いになるのか
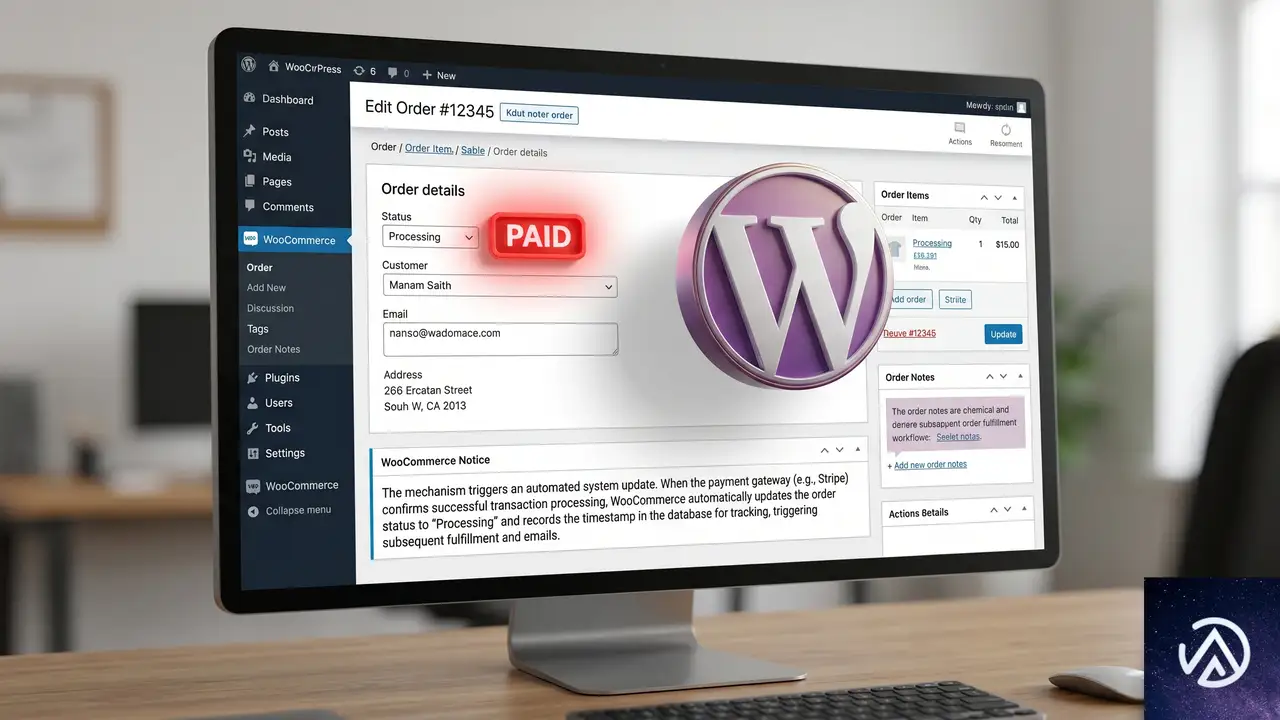
WooCommerceの内部動作として、注文が「処理中(processing)」または「完了(completed)」に切り替わると、maybe_set_date_paid()というメソッドが呼ばれ、現在の日時を_postmetaテーブルの_date_paidに保存する。この動作は、クレジットカード決済など即時払いが完了した瞬間を記録するためにある。ところが銀行振込(BACS)は標準で「保留中(on-hold)」になるが、運用上「処理中」に手動変更したり、コードで処理中に固定すると、実際には入金前でも支払い日が書き込まれてしまう。
請求書発行プラグイン(WooCommerce PDF Invoicesや会計連携プラグインなど)は、通常この_date_paidをもとに「支払い済み」かどうかを判断する。さらに、WC_Orderクラスのis_paid()メソッドは内部的に「処理中」「完了」といったステータスを見てtrueを返す設計のため、_date_paidが空でも「支払い済み」と扱われるケースも多い。結果として、入金前の後払い注文が会計ソフト上で「支払い済み請求書」として取り込まれてしまうのだ。
上図のように、_date_paidの書き込みを止めるか、支払い済み判定のロジック自体を書き換えることで、請求書が正しく「未払い」で連携されるようになる。次に、具体的にどう対処すればよいかを方法別に紹介する。
支払い済み判定のメカニズムを特定する
修正に入る前に、自分が使っている請求書発行プラグインがどのタイミングで「支払い済み」と判断しているかを知っておくと無駄な試行錯誤が減る。大きく分けると以下の3パターンがあり、フィルターの効き方が変わる。
- _date_paidのメタデータを直接 get_post_meta() や$order->get_meta(‘_date_paid’) で読み取っている
- WC_Order::get_date_paid() メソッドを呼び出している(フィルターフック posible)
- WC_Order::is_paid() メソッドで判定している(ステータスベース)
多くのプラグインは最後のis_paid()や、直接メタデータを読む形をとる。get_date_paid()フィルターだけでは直らなかった場合、is_paid()の返り値を書き換えるか、そもそも_date_paid自体を保存させないアプローチが有効だ。
強制的に未払いにする3つの方法
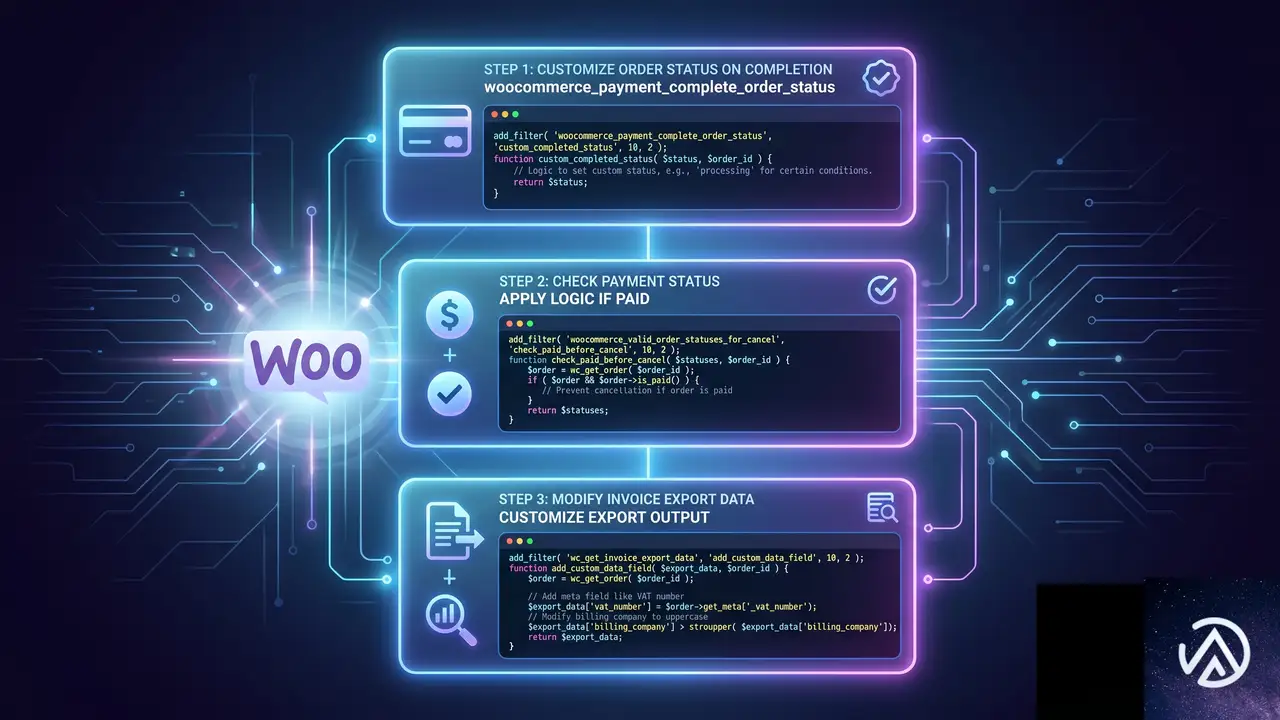
方法1. _date_paidが記録されるのを根本から防ぐ
WooCommerceが処理中ステータスに変わったときに_date_paidをセットするのは、maybe_set_date_paid()の中で「このステータスは支払い完了とみなす」という配列に「processing」が含まれているからだ。この配列はwoocommerce_payment_complete_order_statusフィルターで変更できる。以下のコードをテーマのfunctions.phpまたはCode Snippetsプラグインで追加すれば、BACS(bank transfer)決済の注文でのみ「processing」を支払い完了ステータスから外せる。
add_filter('woocommerce_payment_complete_order_status', function($statuses, $order) {
    if ($order instanceof WC_Order && 'bacs' === $order->get_payment_method()) {
        $statuses = array_filter($statuses, function($s) {
            return $s !== 'processing';
        });
    }
    return $statuses;
}, 10, 2);
これにより、BACSの注文が「処理中」に移行しても、WooCommerceは「これは支払い完了ステータスではない」と認識し、_date_paidを一切書き込まない。注文メモなどに残る変わったログも出ず、動作は非常にクリーンだ。結果として、請求書プラグインが_date_paidを見ている限り、未払いのままとなる。
方法2. is_paid()の返り値を上書きする
もし日付メタデータを消してもなお請求書が「支払い済み」になってしまう場合は、プラグインがWC_Order::is_paid()メソッドを使っている可能性が高い。このメソッドは内部的にwc_get_is_paid_statuses()が返すステータス配列(デフォルトでは’processing’と’completed’)と照合し、trueを返す。こちらもフィルターでBACSだけ処理中を除外できる。
add_filter('woocommerce_order_is_paid_statuses', function($statuses, $order) {
    if ($order instanceof WC_Order && 'bacs' === $order->get_payment_method()) {
        $statuses = array_diff($statuses, array('processing'));
    }
    return $statuses;
}, 10, 2);
このコードを追加すると、is_paid()は見かけ上「処理中」でもfalseを返すため、請求書プラグインは「未払い」と判断する。方法1と併用すれば、_date_paidの直接読み取りもis_paid()経由の判定も両方ブロックできる。
方法3. プラグイン側のエクスポートフィルターを利用する
どうしても上記のフィルターで直らない、あるいは他プラグインとの兼ね合いで処理中ステータスを支払い完了扱いのままにしたい場合は、請求書発行プラグインが用意しているデータ書き換え用のフックを使う。たとえば、WooCommerce PDF Invoices & Packing Slips であれば wpo_wcpdf_document_data や wpo_wcpdf_invoice_data といったフィルターがある。請求書に含める「支払い済み」フラグや日付を、注文の支払い方法がBACSのときだけ空にすることで解決できる。
プラグインのフィルター一覧は開発元のドキュメントで確認する必要があるが、一般に「Paid = 1」や「paid_date」といったキーを書き換えることが多い。次のサンプルは、WooCommerce PDF Invoicesで支払い状況を未払いに戻す例だ。
add_filter('wpo_wcpdf_invoice_data', function($data, $document) {
    if ($document->order instanceof WC_Order && 'bacs' === $document->order->get_payment_method()) {
        $data['paid'] = 0;
        $data['date_paid'] = '';
    }
    return $data;
}, 10, 2);
なお、プラグインが読み取るフィールド名は製品によって異なるため、実際のソースコードや開発元への問い合わせで正確なキー名を調べるのが確実だ。
カスタム注文ステータスで処理中と区別する方法
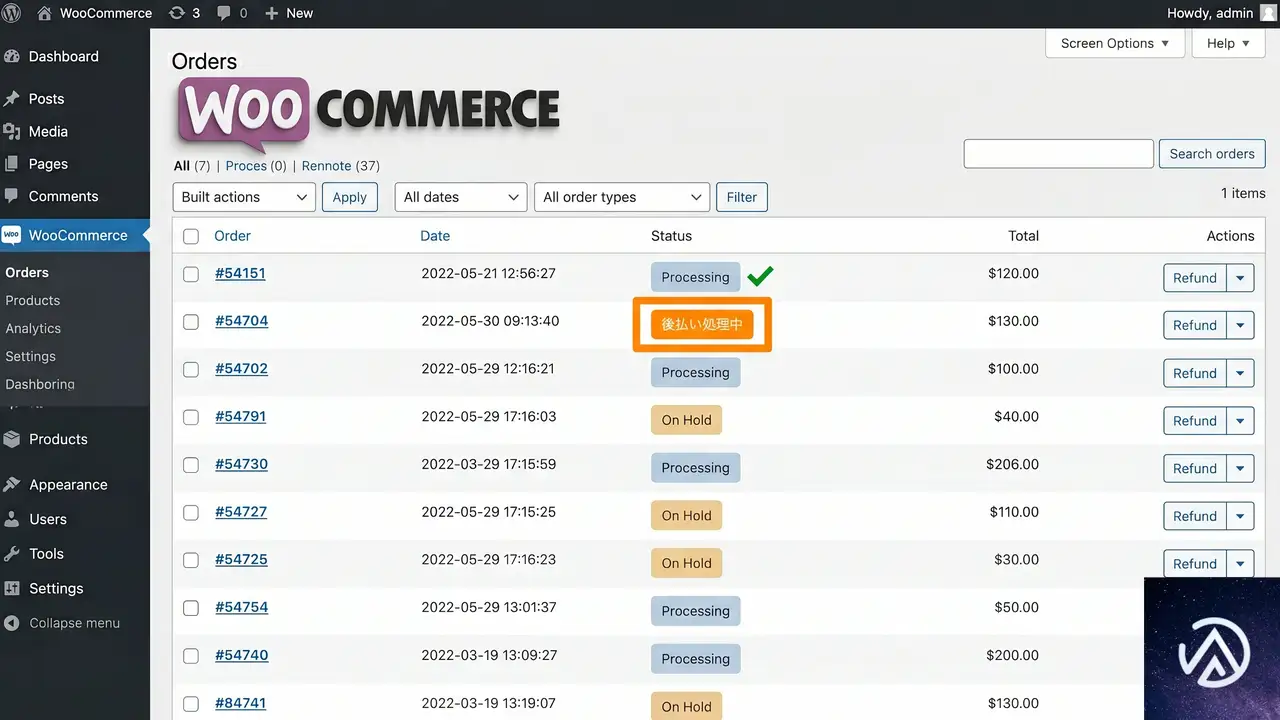
根本的に「後払い専用の処理中ステータス」をWooCommerceに追加するという手もある。標準の処理中ステータスは、支払い完了後の発送準備として使われる場面が多い。これに対し、後払いは「入金確認前だが、すでに注文を受け付け、請求書を発行したい」という微妙な状態だ。そこで「後払い処理中」のようなカスタムステータスを作れば、WooCommerceの支払いロジックに干渉せず、かつ請求書プラグインも処理中ではないため誤って支払い済み扱いしなくなる。
function register_custom_order_status_invoice_processing() {
    register_post_status('wc-invoice-processing', array(
        'label'                     => '後払い処理中',
        'public'                    => true,
        'show_in_admin_status_list' => true,
        'show_in_admin_all_list'    => true,
        'exclude_from_search'       => false,
        'label_count'               => _n_noop('後払い処理中 (%s)', '後払い処理中 (%s)')
    ));
}
add_action('init', 'register_custom_order_status_invoice_processing');

add_filter('wc_order_statuses', function($order_statuses) {
    $order_statuses['wc-invoice-processing'] = '後払い処理中';
    return $order_statuses;
});
このステータスをBACSの注文に割り当てれば、標準の処理中ルートを通らずに済む。ただし、配送プラグインや在庫連動がこのカスタムステータスを「処理中」同様に扱うよう追加のフックが必要になるケースもある。その場合は、woocommerce_order_is_paid_statusesフィルターなどで「wc-invoice-processing」も支払い完了とみなしたい処理にだけ含めると調整できる。
よくある質問
この修正を適用すると、クレジットカードの処理中注文まで未払いになりませんか
紹介したコードはいずれも if 文で’ bacs ‘決済に限定しているため、クレジットカードや他の即時決済には影響しない。条件を厳密に書けば、安全に導入できる。
後払い注文のステータスをカスタムステータスにしたら、WooCommerceの標準メールは飛びますか
新規ステータスを追加しただけでは自動的にメールは送信されない。woocommerce_order_status_invoice-processing のようなアクションフックを利用して、独自のメールテンプレートをトリガーするか、処理中と同じメールを送るように設定する必要がある。
どの方法を選ぶべきかの判断基準は
まずは方法1と方法2を組み合わせて適用してみるのが最も手軽で汎用性が高い。それで解決しない場合はプラグイン固有のフィルターを探す。長期的に後払いワークフローを整理したいならカスタムステータスがおすすめだ。
この記事のポイント
- 処理中へのステータス変更で_date_paidが自動保存される仕様が原因
- woocommerce_payment_complete_order_statusフィルターで_date_paid書き込みをBACSだけ無効化できる
- is_paid()の返り値を上書きすれば、日付以外の「支払い済み」判定もブロック可能
- 請求書プラグイン固有のフィルターがあれば、そこからも支払い情報を空にできる
- 後払い専用のカスタム注文ステータスを導入すれば、処理中と混同せずに管理できる
・ Reddit、Stack Overflow、WordPress.org フォーラムを日々巡回し、現場の悩みを拾い上げて記事化
・ WordPress、WooCommerce、Next.js などモダンWeb制作領域のトラブルシューティングが専門
・ 「検索しても答えが見つからなかった」を一つでも減らすことが目標
・ エラーメッセージから根本原因にたどり着く粘り強い調査が得意
・ 初心者がつまずきやすい箇所を先回りで解決する記事作りを心がけている
Joybuyがマーケットプレイス化、欧州と中国のセラーに開放
中国EC大手JD.comが運営する総合オンラインストアJoybuyが、マーケットプレイスへの転換を正式に発表した。これまで自社で仕入れた商品のみを販売してきた同プラットフォームが、欧州と中国のサードパーティーセラーに門戸を開く。
英国の業界誌The Grocerの報道によれば、2026年下半期に厳選されたブランドによるマーケットプレイスのテストを開始する見込みだ。併せて6月15日から30日までの16日間、初のSummer Black Fridayと銘打った大型プロモーションを打ち出す。
Joybuyは2025年3月に英国、ドイツ、フランス、オランダ、ベルギー、ルクセンブルクの欧州6カ国で正式ローンチしたばかりだ。今回のマーケットプレイス化は、AlibabaやAmazonがしのぎを削る欧州市場での競争力を一気に高める布石と見られている。
自社販売からマーケットプレイスへの転換
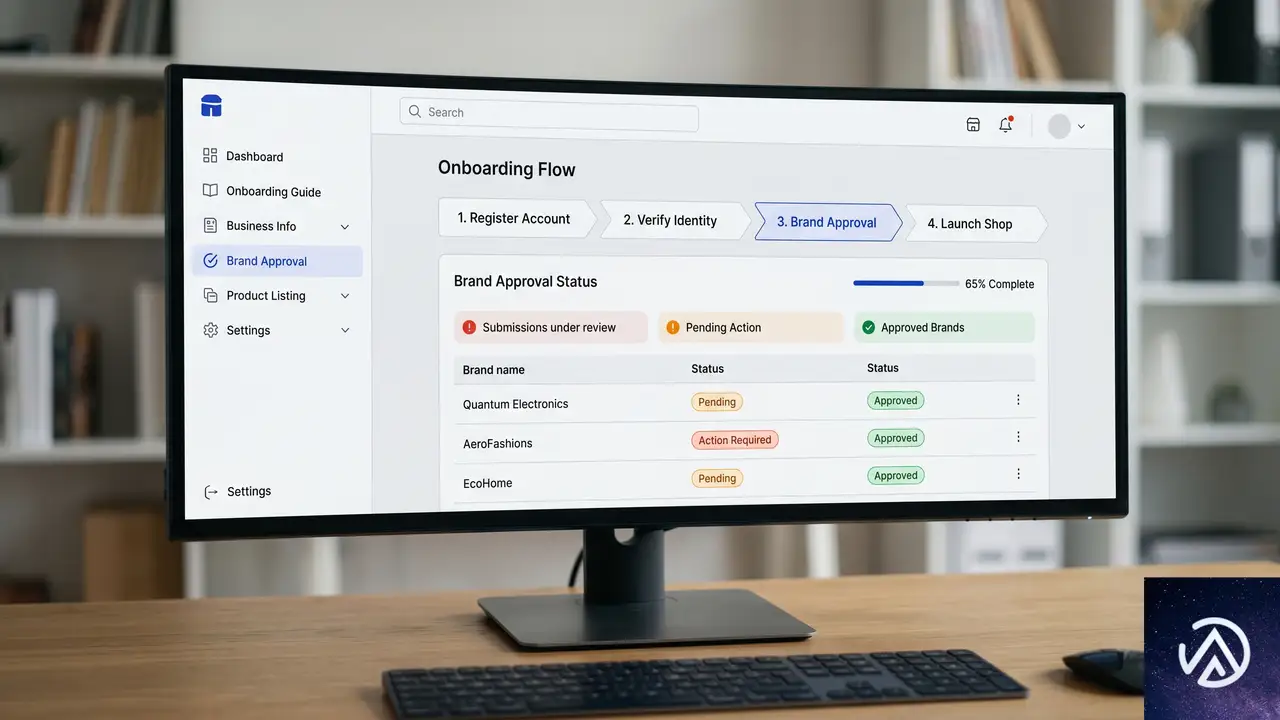
このデモはJoybuyのビジネスモデル転換を可視化したものだ。自社仕入れのみのクローズドな構造から、外部セラーが参加するオープンなマーケットプレイスへと進化する。
Joybuyの広報担当者はThe Grocerに対し「信頼できるブランドと協力し、2026年下半期に厳選型マーケットプレイスをテストする」と述べている。単にセラー数を増やすのではなく、品質を維持するためのキュレーション型アプローチを取る点が特徴だ。
この方針は、粗悪品や偽造品の混入リスクを抑えつつ、品揃えを拡大するバランスを狙ったものといえる。JoybuyはJD.comのブランド力を背景に、AmazonやAlibaba系プラットフォームとの差別化を図る構えだ。
ハイブリッド物流モデルの採用
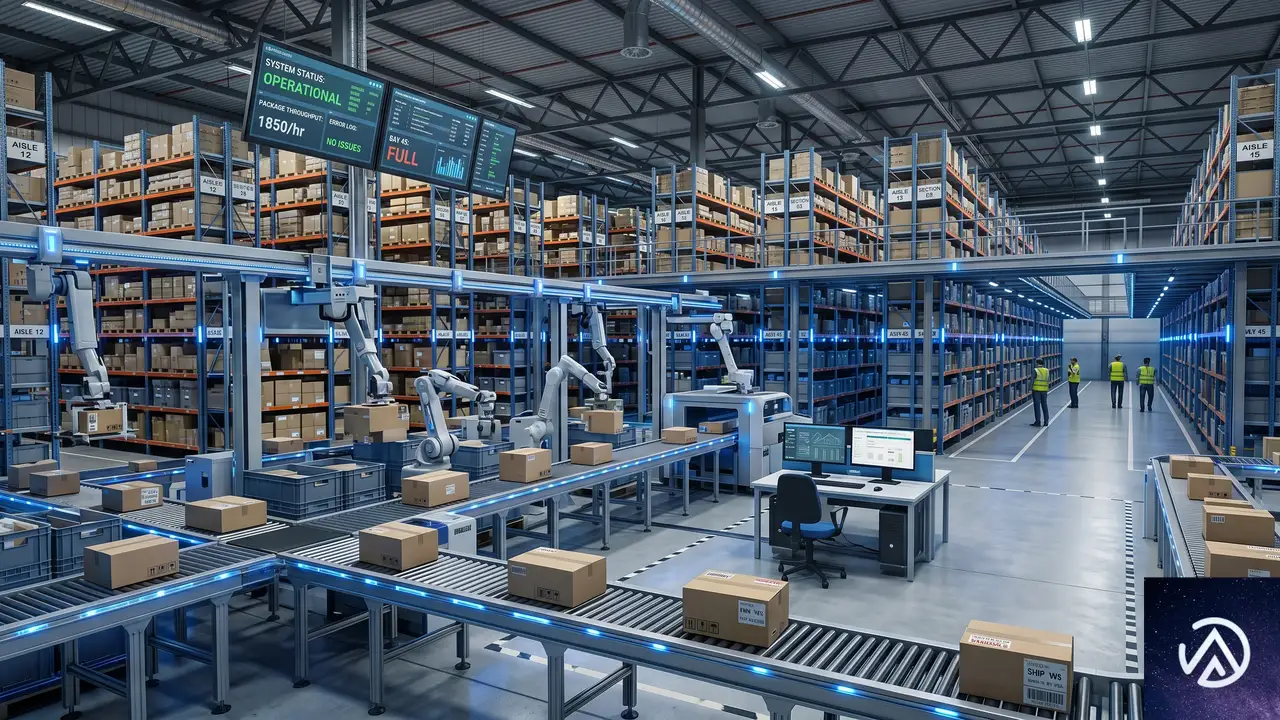
マーケットプレイスセラーが販売する商品の物流は、2つの選択肢が用意される。Joybuyの倉庫に在庫を預けてフルフィルメントを委託する方法と、セラー自身が保管から配送までを管理する方法だ。
このデモはセラーが選択できる2つの物流オプションを示している。AmazonのFBAやTikTok Shopと同様の柔軟なモデルをJoybuyも採用した格好だ。
JD.comは欧州で物流ネットワークを拡大しており、自社の宅配サービスJoyExpressも展開している。このインフラをマーケットプレイスセラーの配送にも活用できる点は、競合他社に対する優位性になり得る。
さらにJD.comは欧州の家電量販店MediaMarktとSaturnを運営するCeconomyの買収手続きを進めており、英オンライン小売のThe Very Group買収も検討中と報じられている。これらの流通網とJoybuyの物流ネットワークが統合されれば、欧州全体をカバーする巨大なフルフィルメント基盤が形成される可能性がある。
Summer Black Fridayで欧州消費者を狙う
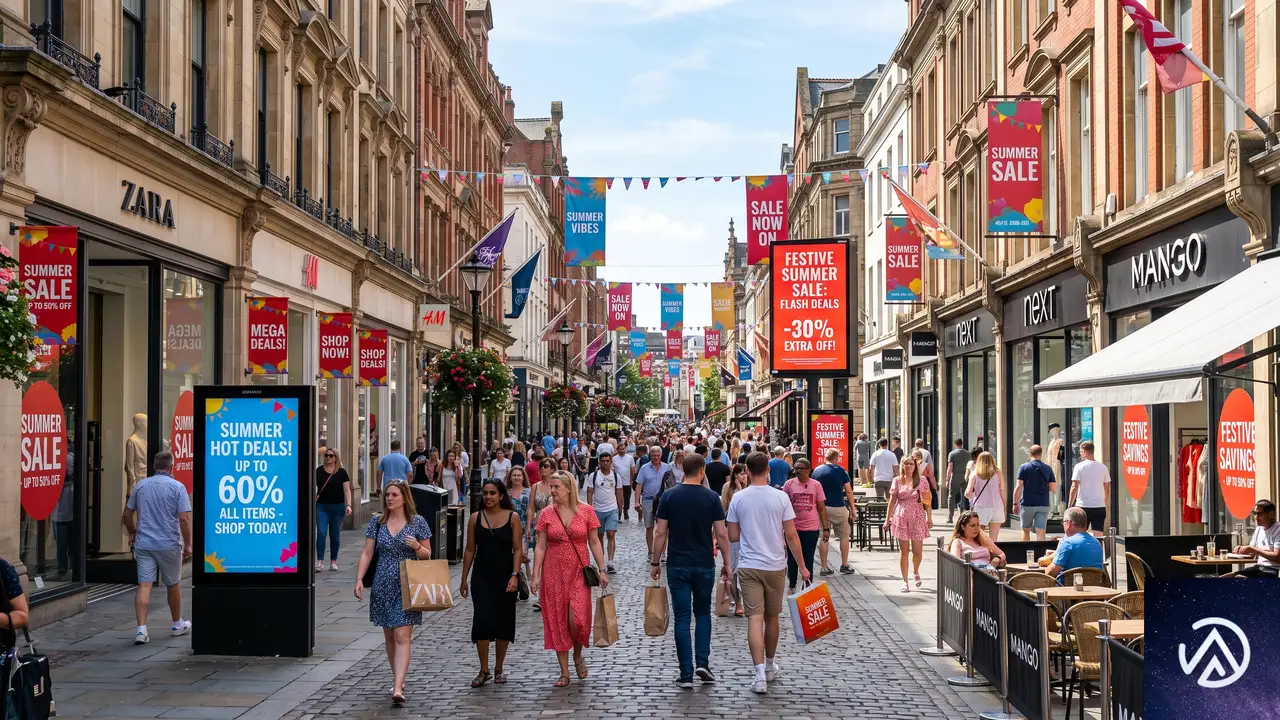
Joybuyは6月15日から30日までの16日間、Summer Black Fridayと称する大規模セールを欧州6カ国で開催する。同社はこれを「新しい年に一度のショッピングの祭典」と位置づけ、低価格と信頼できるブランド、迅速な配送を前面に打ち出している。
興味深いのは、Joybuyがこのセールを「誰でも参加可能で、サブスクリプション不要」と強調している点だ。6月23日から26日にAmazon Prime Day 2026が全世界で開催されることを踏まえた、Amazonの有料会員限定セールへの対抗姿勢と見られている。
このデモは2つのセールイベントの参加条件の違いを対比したものだ。Joybuyは「誰でも参加できる」点をAmazonに対する明確な差別化要因としてアピールしている。
Joybuyはキャッチコピーに「11月まで賢いショッピングを待つ必要はない(Why wait until November to shop smarter?)」というフレーズを掲げている。年末商戦を待たずに大規模セールを仕掛けることで、欧州消費者の購買意欲を早期に取り込む狙いが透けて見える。
欧州EC市場への影響と展望
JD.comはAlibabaに次ぐ中国第2位のEC企業であり、その資本力と物流基盤は欧州市場でも大きな脅威となる。すでにOchamaを通じて24カ国でオンライン販売の実績があり、欧州での事業運営ノウハウは着実に蓄積されてきた。
マーケットプレイス化によってJoybuyが取扱商品カテゴリーを拡大すれば、総合ECとしての競争力は一気に高まる。特に欧州のローカルブランドを取り込む戦略は、中国発プラットフォームに対する「安かろう悪かろう」のイメージを払拭する効果も期待できる。
ただし欧州ではEUのデジタルサービス法(DSA)や一般製品安全規則(GPSR)など規制対応のハードルが高く、マーケットプレイス運営にはコンプライアンス体制の構築が欠かせない。Joybuyがどこまで欧州規制に適合した運営を実現できるかが、今後の成長を左右する鍵となる。
WooCommerceで越境ECサイトを運営する事業者にとって、Joybuyのマーケットプレイス開放は新たな販路としての可能性を持つ。欧州向けの商品をJoybuy経由で展開する選択肢が生まれれば、自社サイトとマーケットプレイスのハイブリッド戦略を検討する価値は十分にある。
この記事のポイント
- Joybuyが自社販売モデルからマーケットプレイスへ転換し、欧州と中国のサードパーティーセラーを募集開始
- 物流はJoybuy倉庫委託かセラー直接配送かを選択できるハイブリッドモデルを採用
- 6月15日から初のSummer Black Fridayを16日間開催し、Amazon Prime Dayと競合
- JD.comの欧州物流網と買収案件がJoybuyの成長を後押しする見込み
- WooCommerce事業者にとって欧州越境ECの新たな販路として注目すべき動き
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Diviポップアップを時間指定で自動表示するトリガー設定方法
Divi のポップアップを「ページを開いてから数秒後」や「一定のスクロール後」に自動表示するには、ポップアップ編集画面のトリガー設定を使う。Divi ビルダーで作成したポップアップであれば、標準機能だけで時間遅延やスクロール位置を細かく制御できる。プラグイン版のポップアップ機能を使っている場合でも、設定タブの名称こそ異なるが考え方は同じだ。
Divi ポップアップのトリガー設定を開く手順
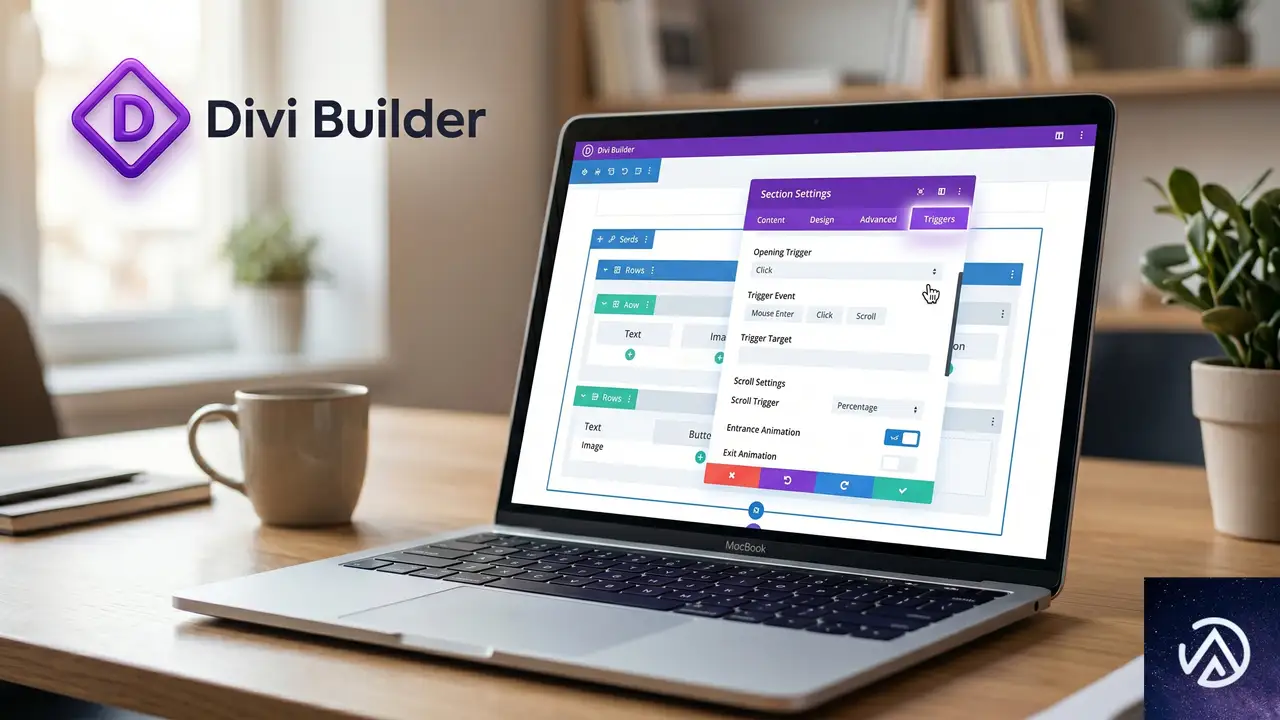
まずは、すでに作成済みのポップアップの編集画面にアクセスする。WordPress 管理画面の「Divi」メニューから「Theme Builder」を開き、登録されているポップアップの一覧を表示する。該当のポップアップをクリックすれば、Divi ビルダーの編集画面が立ち上がる。
ポップアップの編集画面では、画面下部にある「設定」パネルの中に「トリガー」タブが存在する。ここが表示タイミングを決める中核部分だ。もし「トリガー」タブが見当たらない場合は、ポップアップを新規作成したときに「ポップアップの種類」を誤って選択した可能性がある。再度ポップアップの種類を確認し、「自動ポップアップ」など時間経過に対応した種類を選び直す必要がある。
ページ表示後の時間でポップアップを表示する手順
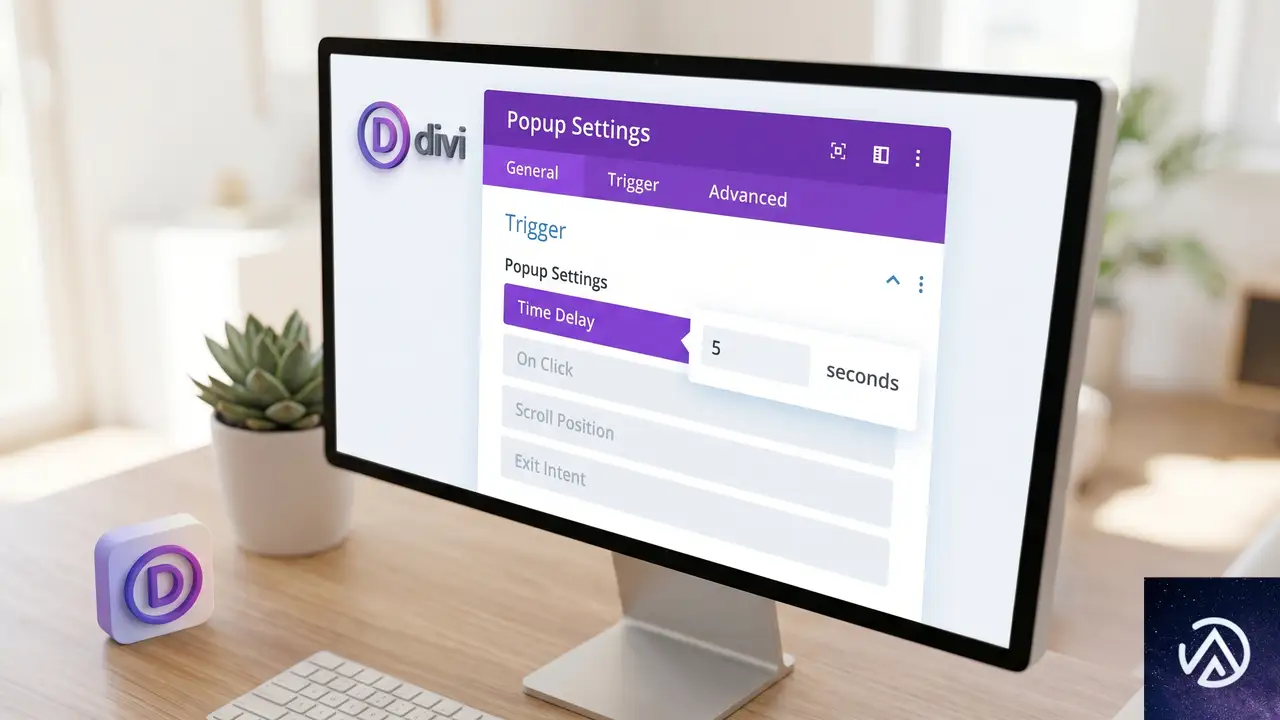
トリガー設定内で「時間遅延」を選択し、秒数を指定するのが最もシンプルな方法だ。ここでは具体的な操作の流れと、設定値の意味を明確にする。
時間遅延のトリガーを正確に設定するコツ
時間遅延のプルダウンを選ぶと、すぐ下に「遅延時間(秒)」という入力欄が現れる。ここに数字(半角)を入れるだけで、ページが完全に読み込まれてからその秒数が経過した時点でポップアップが出現する。
たとえば「5」と入力すれば、ユーザーがページにアクセスして5秒後に表示される。なお、この秒数は外部スクリプトや画像の読み込み完了を基準にするため、重いページでは体感より若干遅れることがある。3〜8秒程度の短めの数字にしておくと、ユーザーがページを離れる前に目に留まりやすい。
複数のトリガーを同時に有効化できることも覚えておきたい。時間遅延とスクロールを併用すれば「5秒経過、かつ 30% スクロールしたら表示」といったより複雑な条件も作れる。
スクロール量でポップアップを表示する手順
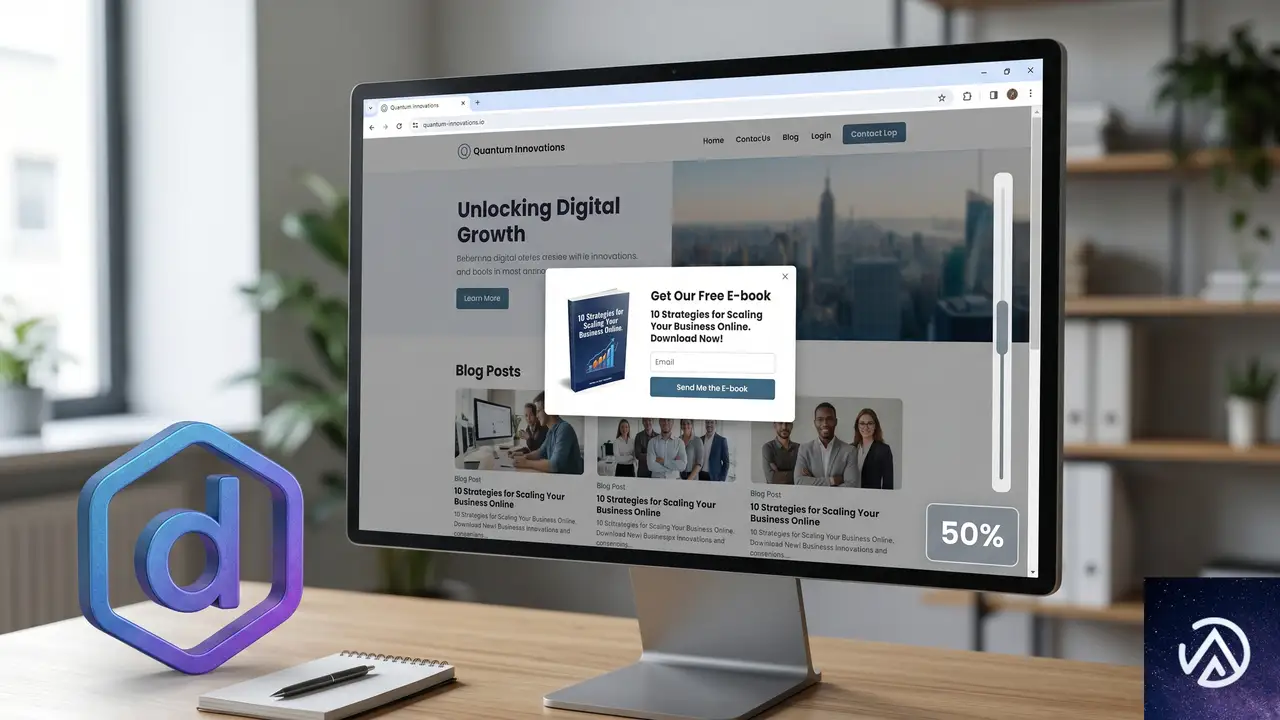
スクロールをトリガーにする場合は、同じ「トリガー」タブ内で「スクロール」を選択する。ページの何パーセントがスクロールされた時点で表示するかを、スライダーまたは数値入力で指定できる。
スクロールトリガーのパーセント設定の考え方
スクロール量の入力値は「ページ全体の高さに対する比率」を示す。たとえば 25% と設定すれば、ユーザーがページの4分の1までスクロールしたタイミングでポップアップが出現する。記事ページなど長いコンテンツでは 40〜60% に設定すると、読み進めたユーザーにだけ訴求でき、直帰率の高いユーザーを無駄に邪魔しない。
注意点として、ページの高さが極端に短い場合(例えばランディングページなど)、設定したパーセントに到達する前に画面外に出てしまい、ポップアップが表示されないことがある。そうしたページではパーセントを低めに調整するか、時間遅延との併用を検討するとよい。
設定したポップアップが表示されないときのチェックポイント
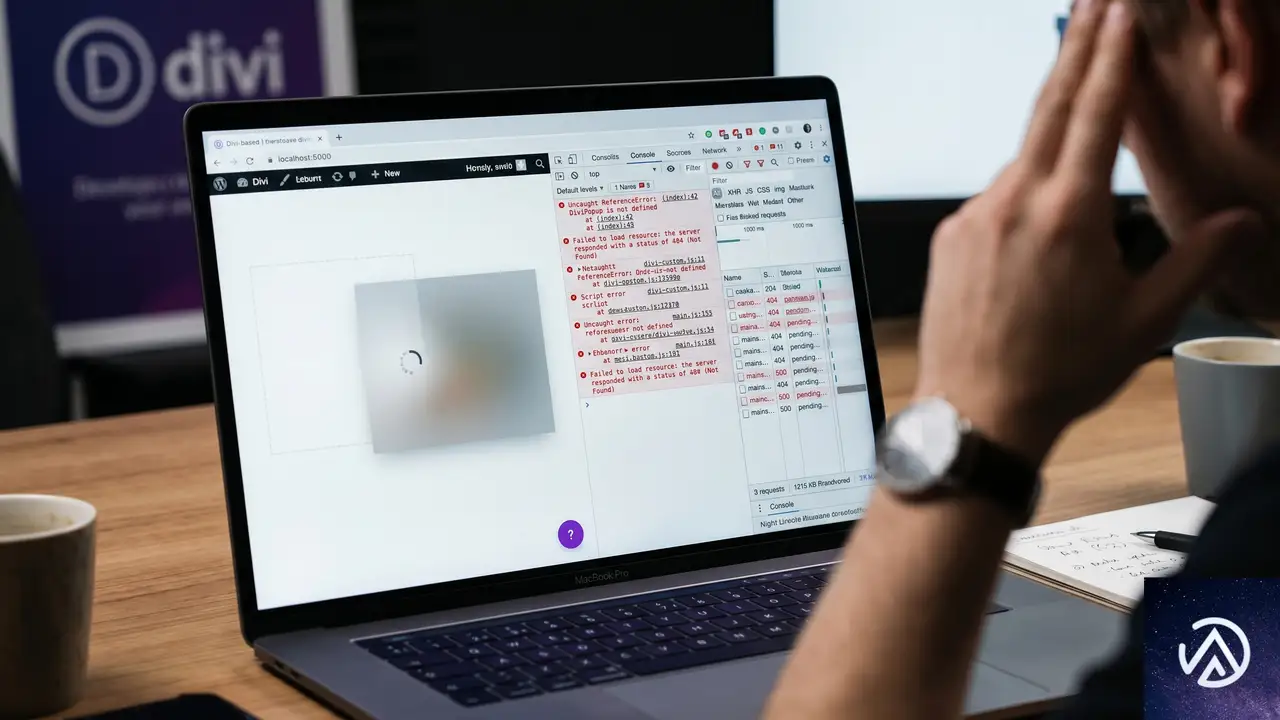
トリガーを正しく設定しているのに実際のページでポップアップが出てこない場合は、いくつかの典型的な原因を順に潰していく。
- キャッシュの影響を受けている。Divi の設定を変更したら、サーバー側キャッシュやブラウザキャッシュをクリアする。
- 表示条件(ポップアップが表示されるページのルール)が合っていない。特定のページのみに制限していないか確認する。
- ブラウザのポップアップブロッカーが反応している。Divi のポップアップは HTML/CSS ベースなので通常は影響を受けないが、拡張機能の干渉を疑う。
- JavaScript の競合が起きている。他のプラグインやテーマのスクリプトと衝突し、トリガーが発火していない可能性がある。全プラグインを一時停止して切り分ける。
特にキャッシュ系プラグインを使用している場合は、Divi の JavaScript ファイルが古いまま配信されているケースが多い。キャッシュを削除したうえでシークレットウィンドウからアクセスすれば、新鮮な状態で動作確認ができる。
よくある質問
時間遅延とスクロールの両方を同時に使えるか
Divi のポップアップ設定では、トリガータイプを複数組み合わせることができる。時間遅延とスクロールの両方をアクティブにすると「指定秒数が経過した、かつ指定のパーセントまでスクロールした」時にのみポップアップが表示される AND 条件になる。どちらか一方だけで十分なケースが多いが、コンバージョンを高めたいランディングページでは組み合わせも有効だ。
モバイル端末ではポップアップを非表示にできるか
「トリガー」タブの下にある「表示設定」セクションで、デバイスごとの表示オンオフを切り替えられる。モバイルのチェックを外せば、スマートフォンやタブレットでは一切ポップアップが表示されなくなる。画面サイズが小さい端末でポップアップが邪魔にならないようにするために、多くのサイトでこの設定が使われている。
ポップアップが何度も出るのを防ぐには
一度表示したポップアップを同じユーザーに再度表示しないようにするには、「表示設定」の「頻度」オプションを使う。「セッションごとに1回」や「日ごとに1回」などを選べば、Cookie によって表示回数を制限できる。時間遅延で表示するポップアップであっても、この設定を併用すればユーザー体験を損ねにくい。
ポップアップにカウントダウンタイマーを表示したい
Divi には標準でカウントダウンタイマーモジュールが用意されている。ポップアップのレイアウト内にそのモジュールを配置すれば、表示と同時にタイマーが動き始める。時間遅延のトリガーと組み合わせると「あと○秒で閉じます」といった演出も可能だ。なお、タイマーはサーバー時刻ではなくブラウザ側で動作するため、正確な時刻に基づくキャンペーンには向かない。
この記事のポイント
- Divi ポップアップの表示タイミングは「トリガー」タブで設定する
- 時間遅延は秒数、スクロールはパーセントで指定できる
- キャッシュや表示条件が原因で動作しないことが多いのでまず確認する
- モバイル非表示や表示頻度制限を併用するとユーザーに優しい
・ Reddit、Stack Overflow、WordPress.org フォーラムを日々巡回し、現場の悩みを拾い上げて記事化
・ WordPress、WooCommerce、Next.js などモダンWeb制作領域のトラブルシューティングが専門
・ 「検索しても答えが見つからなかった」を一つでも減らすことが目標
・ エラーメッセージから根本原因にたどり着く粘り強い調査が得意
・ 初心者がつまずきやすい箇所を先回りで解決する記事作りを心がけている