

PHP 8.5でCannot use bool as array警告が出る原因と直し方
PHP 8.5 環境の WordPress 7.0 で「Cannot use bool as array」の警告が出るのは、oEmbed レスポンスが想定する配列ではなく false(真偽値)を返し、それを配列として処理しようとした型エラーです。コード改修に踏み切らなくても、`oembed_response_data` フィルタで安全性を担保する一時回避が有効です。
PHP 警告の原因は何か「Cannot use bool as array」
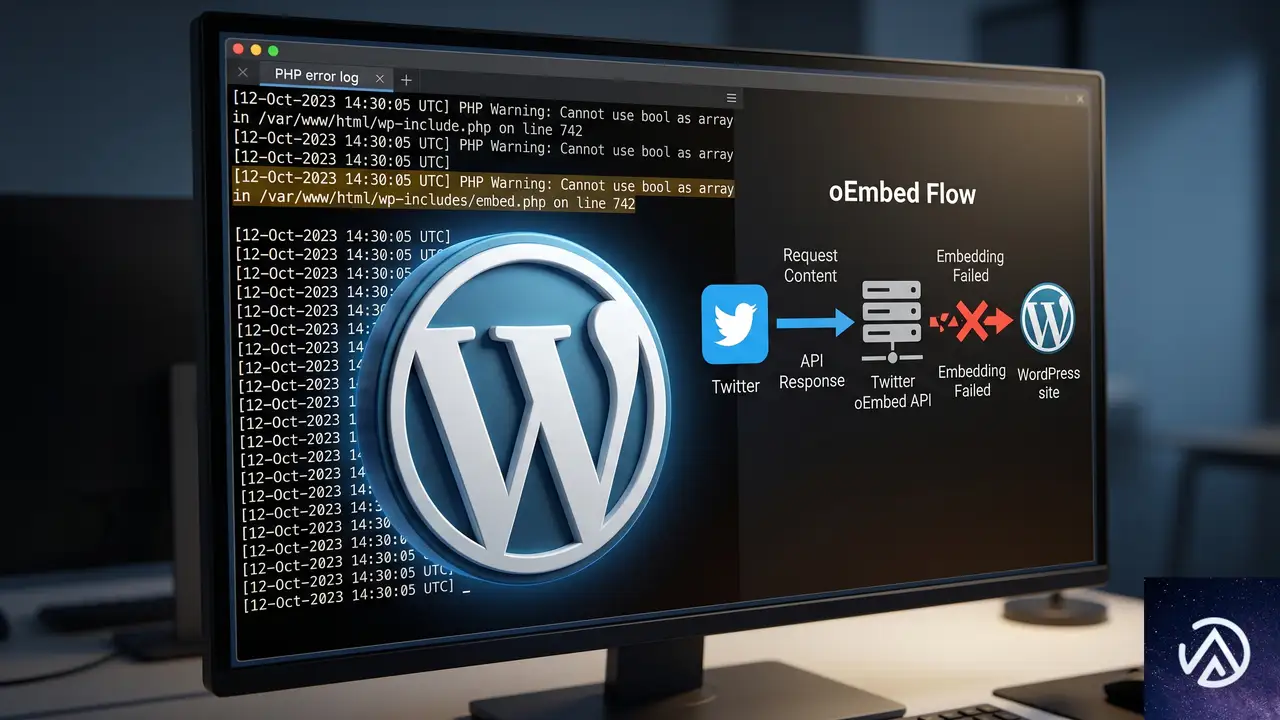
この警告は `wp-includes/embed.php` 742 行目付近、oEmbed レスポンスを iframe 埋め込みコードに加工するフィルタ処理で出ています。もともと配列が入る想定の変数に真偽値 `false` が入り、その要素にアクセスして停止するパターンです。
外部 oEmbed プロバイダへの通信失敗、エンドポイントの一時停止、クラウドや CDN 経由のキャッシュが古い応答を返した場合などに起きます。WordPress コアの型チェックがまだ強化しきれていない箇所で、PHP 8.5 の厳格な型チェックとぶつかったものです。投稿本文に貼られた Twitter / YouTube / Vimeo 等の埋め込みが読み込まれるたびに断続的に発生します。
なぜ PHP 8.5 で特に出やすいのか
PHP 8.0 以降、型の不一致に対する警告やエラーが段階的に強化されています。8.5 では false 値を直接配列の添字アクセスに使おうとすると通らなくなり、今回のような「発生条件がまれで、一度に複数回出る」断続的な警告になります。
エラー箇所をサーバーエラーログで特定する手順
まずログを正確に把握します。レンタルサーバーの管理画面やコントロールパネルから PHP エラーログを確認しましょう。ログには `/wp-includes/embed.php` の行番号と `Cannot use bool as array` の文言が残っています。
上のデモはエラーログに現れる典型的な記録と、原因特定後の流れを示しています。ログ内で同じ秒に 3 回出現したという報告もあるように、1 件の埋め込みが複数のインスタンスを生む場合があります。
コード編集せずに一時回避する方法
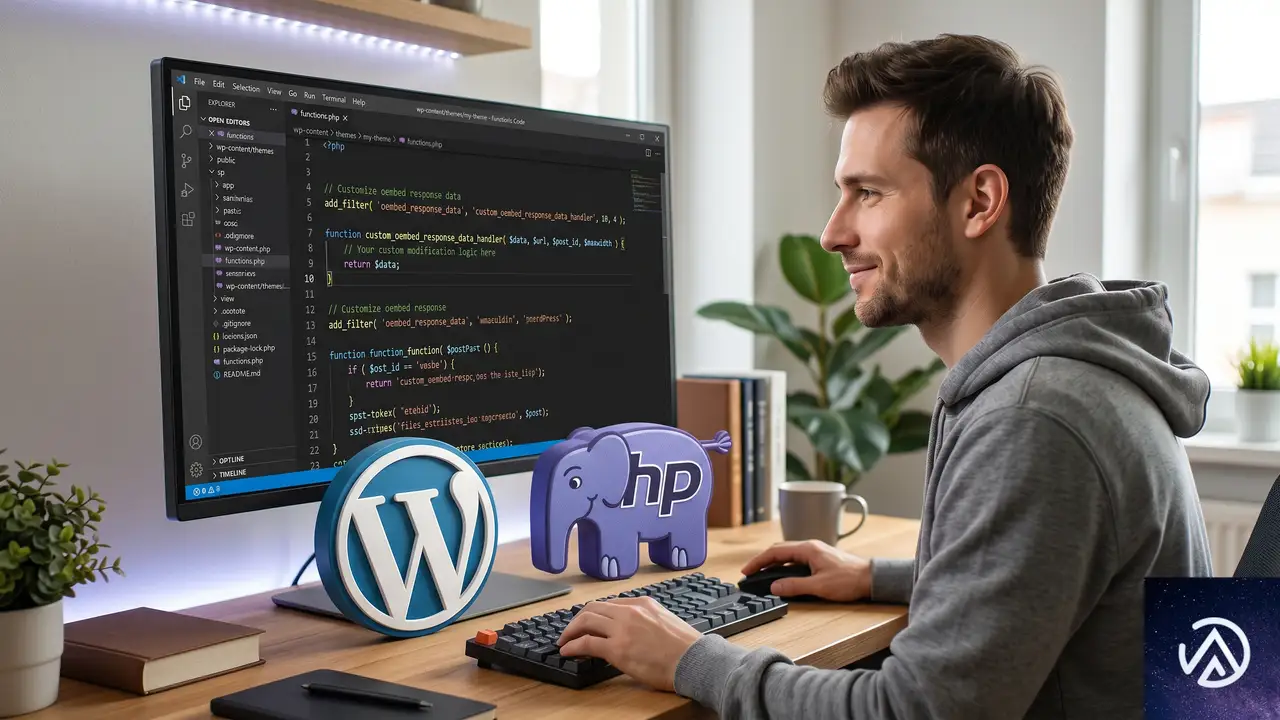
今すぐ警告を止めたい場合は、テーマの functions.php やサイト専用のプラグインに以下の `add_filter` を追加します。これは oEmbed レスポンス加工の入り口で変数が配列であることを確かめ、配列でなければ空の配列を返す安全策です。
add_filter( 'oembed_response_data', function( $data ) {
    if ( ! is_array( $data ) ) {
        $data = array();
    }
    return $data;
}, 0 );
上記はコアファイルを触らず、フィルタ段階で致命的な型エラーを封じます。本来 WordPress が返すはずの埋め込みは表示されませんが、警告の発生そのものは止まり、画面の上部にエラー文言が出る状況を解消できます。
functions.php に記述する際の注意
- 子テーマの functions.php に必ず追記する(親テーマ直編集は更新で消える)
- コードスニペット系プラグイン(WPCode 等)を使うと管理が楽になる
- 記述後はサーバーの OPCache やプラグインキャッシュをクリアする
根本対応としての oEmbed プロバイダ見直し
外部 oEmbed の呼び出しに失敗している場合、根本的には該当 URL が貼られた投稿を編集し埋め込み形式を変えるのが一番です。エンドポイントが停止したサービスや、TLS 設定が古いプロバイダを指しているときにも警告が出ます。
特定の URL パターンだけ埋め込みを無効化したい場合は、`oembed_discovery_links` フィルタやキャッシュ期間を変える方法も検討できます。社内のプライベートクラウド上にある独自メディアサーバーを oEmbed で呼んでいる場合などは、ネットワーク設定や HTTP タイムアウトの調整も必要です。
よくある質問
コアファイルを直接修正してもよいのか
コアの embed.php を修正するとアップデートで上書きされるため、現実的ではありません。どうしても早期にパッチしたい場合も、WordPress コアの Trac に報告する形が安全です。上書きリスクを避けるため、必ずフィルタで対処しましょう。
警告は出ているが埋め込みは見えている場合の対処は
画面に埋め込みは表示されるがデバッグログだけ警告が出る状態なら、前述の `is_array()` チェックを入れたフィルタでログ汚染を防げます。ただし埋め込みが正しく機能しているなら、根本原因(特定の URL の一時的応答失敗)が解消されるのを待つだけでも構いません。
PHP 7.x に戻すのは対策になるか
PHP のバージョンを下げると表面的に警告が消える可能性はありますが、セキュリティ面で大きなリスクがあります。PHP 8.5 環境のままで、WordPress とプラグインを最新に保ちながらフィルタで予防する方向が安全です。
WordPress 7.0 のアップデートでこのエラーが起きた可能性は
WP 7.0 固有の不具合というより、PHP 8.5 との組み合わせで型チェックが厳しくなった影響です。特に大きなリファクタリングが行われたコア部分で、今まで隠れていた型不一致が警告として顕在化している状況です。
埋め込みをすべて無効にする設定はあるか
完全に oEmbed 機能を止めるには `remove_action` で関連フックを外す方法もあります。ただし、既存の埋め込み投稿の見栄えが大きく変わるため、テスト環境で事前検証する必要があります。
この記事のポイント
- PHP 8.5 と WP 7.0 の型不一致が原因で oEmbed 処理中に「Cannot use bool as array」警告が発生する
- 即効の回避策は `oembed_response_data` フィルタで `is_array()` チェックを追加すること
- コアファイルの直接修正は避け、子テーマの functions.php または専用プラグインで管理する
- 外部 oEmbed プロバイダの応答エラーが根本原因の場合、該当 URL の見直しやキャッシュ設定の再考も検討する

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
easyGroupが配送市場に参入、easyCourierでEC事業者に新たな選択肢
easyGroupがラストマイル配送市場に参入した。easyJetで知られる同社は、キプロスの現地物流企業Svelta Courierを買収し「easyCourier」としてリブランドする。欧州全域への展開を見据えた動きで、EC事業者にとって配送手段の選択肢が広がる可能性がある。
今回の発表に先立ち、easyGroupはオンラインマーケットプレイス「easyShop」の立ち上げも発表している。物流と販売チャネルの両面から欧州EC市場への足場を固める戦略だ。本記事では、easyCourierのサービス内容とEC事業者への影響を整理する。
easyGroupが配送市場に参入した背景
easyGroupは同名のブランドファミリーを展開し、航空会社easyJetを中核に据えてきた。近年はブランドの拡張を進めており、2026年6月初旬にはオンラインマーケットプレイスeasyShopの発表、同月中旬にはeasyCourierの立ち上げを公表している。
オンラインマーケットプレイス「easyShop」との連動
easyShopは、イギリスのマーケットプレイス事業者OnBuyのテクノロジーを基盤に構築されている。OnBuyはすでに欧州21カ国でマーケットプレイスを運営しており、そのテクノロジーを他ブランドにライセンス提供するモデルを持つ。easyShopもこれに倣い、純粋なマーケットプレイスとして出店パートナーと競合しない運営方針を掲げる。
販売の場を確保した上で、配送網を自前で整えるのが今回のeasyCourier構想だ。欧州EC市場において「販売プラットフォーム」と「ラストマイル配送」を一気通貫で提供しようとする狙いが読み取れる。
easyCourierの具体的なサービス内容
easyCourierは、キプロス国内でSvelta Courierとして稼働していた既存の配送ネットワークと技術システムを引き継ぎ、easyGroupの国際的なブランド力と組み合わせる形でスタートする。
当日配送とEC特化のサービス設計
キプロス国内では、緊急荷物を対象とした当日エクスプレス配送を提供する。主な顧客層はEC事業者と個人発送の利用者だ。「速度と安全性を維持しながら、多様な物流需要に対応する柔軟なクーリエサービス群」と同社は説明している。
EC事業者にとって、ラストマイル配送の品質は売上とリピート率に直結する。同日配送が可能なキャリアの存在は、顧客満足度を左右する要素だ。WooCommerceなどのプラットフォームで越境ECを展開する事業者にとって、キプロスを起点とした欧州域内の配送ネットワークが整備されるかどうかは注目点である。
上図のように、easyCourierが欧州全域にネットワークを拡大すれば、越境EC事業者の配送管理は大幅に簡素化される。複数キャリアの契約や追跡番号の突合といった運用負荷が減り、カスタマーサポートの品質向上にもつながる。
欧州展開の展望とEC事業者への影響
easyGroupは、キプロスでのeasyCourier立ち上げを足がかりに、欧州他国への展開を計画している。具体的な進出スケジュールは明らかにされていないが、easyShopの稼働と同時期に配送ネットワークを整えるシナリオが考えられる。
easyShopとのシナジー効果
easyShopは2026年後半に欧州21カ国でローンチ予定で、すでにブランドや小売事業者の登録受付を開始している。マーケットプレイスとクーリエサービスが同一ブランドで提供されることで、出店事業者は販売から配送まで一貫したサービス設計が可能になる。
WooCommerceで独自のECサイトを運営する事業者にとっても、easyCourierが配送キャリアの選択肢に加わることはメリットとなる。特に欧州市場への進出を検討している事業者は、今後のサービス展開を注視すべきだ。
中小規模EC事業者が得られる利点
大規模な物流ネットワークを持たない中小のEC事業者にとって、easyCourierのような大手ブランドのクーリエサービスは、配送品質の底上げに寄与する。配送遅延や荷物の紛失リスクが低減され、顧客満足度の向上が見込める。
また、easyGroupのブランド認知度は高いため、配送通知にeasyCourierの名称が使われることで、購入者に信頼感を与える副次効果も期待できる。
WooCommerce事業者が取るべき準備
easyCourierが日本から直接利用できるかは未確定だが、欧州市場への越境ECを展開するWooCommerce事業者は、以下の準備を進めておくことが望ましい。
- 欧州各国の配送ゾーン設定をWooCommerceで確認し、新キャリア追加時の動作をテストしておく
- 配送クラスや料金テーブルを柔軟に変更できるよう、汎用的な設定に整備する
- オンラインマーケットプレイスeasyShopの出店条件を情報収集し、複数チャネル戦略の選択肢として検討する
- 欧州域内の返品・交換フローを想定した運用マニュアルを整備する
配送キャリアを切り替える際に見落とされがちなのが、配送ステータスの自動連携だ。WooCommerceのWebhookやREST APIを用いて、キャリア側の追跡情報をサイトに自動反映する仕組みを構築しておくと、顧客対応の手間を大幅に減らせる。
この記事のポイント
- easyGroupがeasyCourierを立ち上げ、キプロスのSvelta Courierをリブランドしてラストマイル配送に参入した
- オンラインマーケットプレイスeasyShopとの連動により、販売から配送まで一貫したサービス提供を目指している
- 欧州全域への配送ネットワーク拡大が計画されており、越境EC事業者にとって新たな配送選択肢となる可能性がある
- WooCommerce事業者は配送ゾーン設定やキャリア連携の準備を進めておくことで、サービス開始時にスムーズな対応が可能になる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Elementorエディタが開かない時のREST API 403エラー解決法
Elementorエディタが読み込まれずにフリーズし、REST APIが403禁止エラーを返す場合、根本原因は「プラグインコアファイルの破損」「WordPressのサブディレクトリ構成による認証不整合」「サーバーレベルのアクセス制限」のいずれか、または複合にある。FTPやファイルマネージャーから手動でElementorを再設置し、サイト設定の見直しとパーマリンク構造のリセットを実施すれば、大半のエラーは解消する。
なぜ Elementor エディタが開かず REST API が403エラーになるのか
プラグインコアファイルの破損が引き起こす連鎖不具合
Elementorが途中でアップデートに失敗したり、サーバー上でファイルが欠損したりすると、致命的なクラス読み込みエラーが発生する。代表的なものが「Uncaught Error: Class “Elementor\Controls_Stack” not found」だ。これはElementor本体の動作に必須のファイルが物理的に存在しないか、PHPの要求に対して不完全な状態で読み込まれていることを示す。管理画面からの再インストールではサーバーキャッシュや権限の影響で上書きに失敗するケースがあるため、手動での完全初期化が必要になる。
WordPressのサブディレクトリ構成が生む認証クッキーのズレ
WordPress本体を/wordpressに配置し、サイトアドレスだけをルートドメインに設置する構成は、REST APIの認証において深刻な不具合を引き起こす。ブラウザはWordPressのログインクッキーを物理的なインストールパスに対して発行するため、サイトURLと実際のパスが異なると、APIリクエストに必要なnonceや認証クッキーが正しく送信されず「rest_not_logged_in」が返る。Elementorエディタは内部的に多数のREST API通信を行っているため、この認証エラーが編集画面そのものを動作不能にする。
サーバー設定やセキュリティプラグインがAPIをブロックしている
ModSecurityやWAF(ウェブアプリケーションファイアウォール)、あるいは.htaccessに記述された独自ルールが、/wp-json/パスへのアクセスを機械的にブロックしている場合も403エラーが発生する。また、一部のセキュリティプラグインはREST APIのエンドポイントを厳格に制限する機能を備えており、無効化したと思っていてもキャッシュ層に設定が残って影響していることがある。
エラーが発生している環境では、管理画面からの通常操作がほぼ通じない状態になっている。上のBefore/AfterのようにエディタとAPI認証を同時に復旧させるには、外部からのファイル操作とURL設定の修正が不可欠となる。
実際に環境を修復する4ステップの手順
STEP 1 FTPからElementorを手動で再設置する
管理画面の「プラグイン」から削除するだけでは、不完全なファイルが残る危険がある。FTPソフト、またはサーバーのファイルマネージャーを開き、/wp-content/plugins/elementor/ディレクトリを直接削除する。Pro版を使用している場合は/wp-content/plugins/elementor-pro/も同様に削除する。削除後、Elementorの公式サイトから最新のzipファイルをダウンロードし、同じディレクトリにアップロードして展開することで、完全に健康なコアファイルが書き戻される。これで「Controls_Stack」を含むクラスファイルの欠損は物理的に解消される。
STEP 2 パーマリンクをリセットしキャッシュを削除する
管理画面の「設定」→「パーマリンク」にアクセスし、「変更を保存」を2回クリックするだけでもREST APIのルーティング情報が再生成される。これにより、サイトの内部URL構造が強制的にリセットされる。あわせて、導入しているキャッシュプラグインの全キャッシュ削除、およびサーバー側のVarnishやNginxキャッシュが有効な場合はそれらのパージも実行する。
STEP 3 wp-config.phpでサイト構成の不整合を補正する
WordPress本体がサブディレクトリにある環境では、認証クッキーのパス指定を明示的に定義することで403エラーが劇的に改善する。ルートのwp-config.phpに以下の定数を追記する。これは「COOKIE_DOMAIN」の指定だけでなく、管理画面と公開側で異なるパスにクッキーを適応させるための指示だ。
define('COOKIEPATH', '/');
define('SITECOOKIEPATH', '/');
define('ADMIN_COOKIE_PATH', '/');
define('COOKIE_DOMAIN', '.〇〇.com'); // 自ドメインに合わせる
自サイトがSSL化されている場合は、管理画面の「設定」→「一般」内の「WordPressアドレス」と「サイトアドレス」の両方がhttpsで始まっているかも再確認する。片方がhttpで残っているとREST APIのリクエストがクロスオリジン扱いされ、認証が外れる。
STEP 4 .htaccessとサーバー側の認証ブロックを解除する
WAFやModSecurityが/wp-json/へのアクセスを攻撃と誤認してブロックしている場合、サーバー管理パネルから当該ルールを一時無効化するか、ホワイトリストに追加する。レンタルサーバーの場合、管理画面の「セキュリティ」関連項目にWAFの遮断ログが記録されていることが多い。.htaccessに手動でREST APIを遮断する記述を追加した覚えがなくても、セキュリティプラグインが自動追記しているケースがあるため、以下の記述群が存在しないか確認する。
# もし以下のような記述があれば一時的に削除かコメントアウト
# RewriteRule ^wp-json - [F]
致命的エラー「Class “Elementor\Controls_Stack” not found」の根本対応
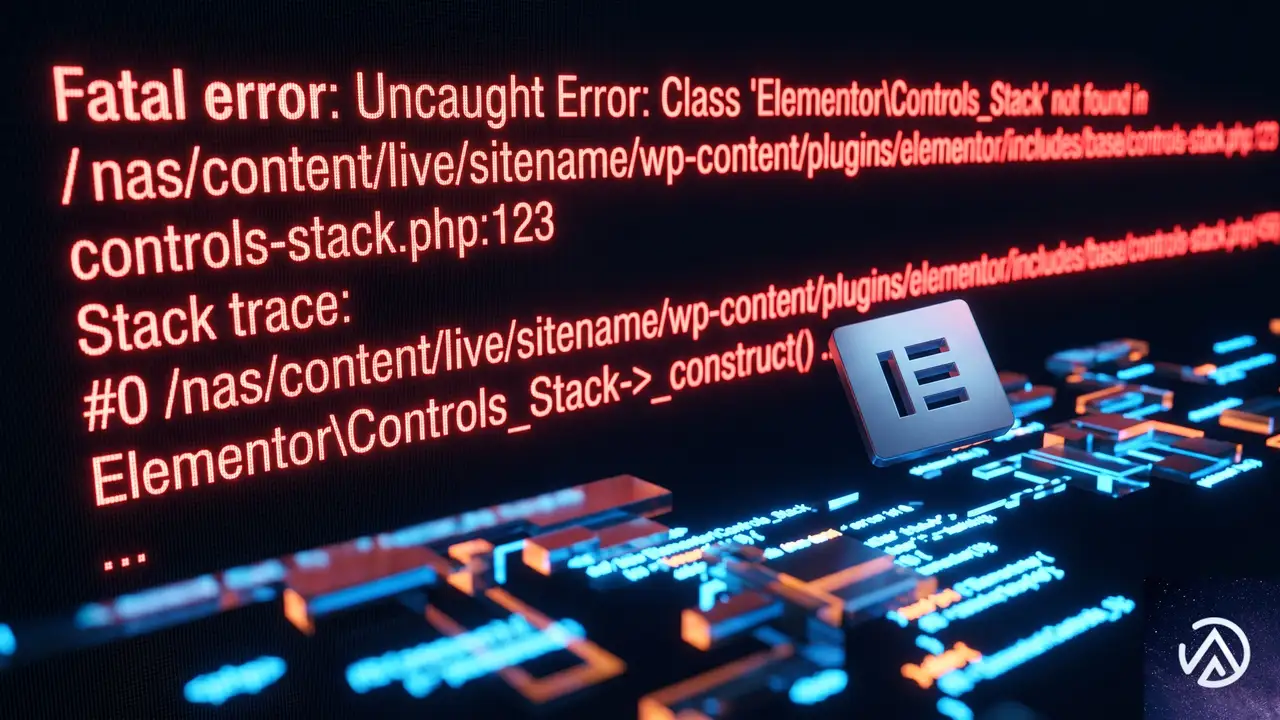
このエラーは単にファイルが見つからないと言っているのではなく、「Elementorの起動シーケンスの中で呼び出されるべき抽象クラスがメモリ上に展開できない」という致命的な状態を指す。管理画面から一度プラグインを「無効化」して「再有効化」してもPHPのオートローダーが不完全なファイル索引を参照し続けるため、FTPから一度完全に削除して、再設置するSTEP 1だけが確実な解決策となる。Pro版を導入している場合、Free版のコアクラスが正しくロードされていないとPro版の処理がすべて失敗するため、必ず両方を手動で入れ直す。
サブディレクトリ環境で403を連発させない設定の定石
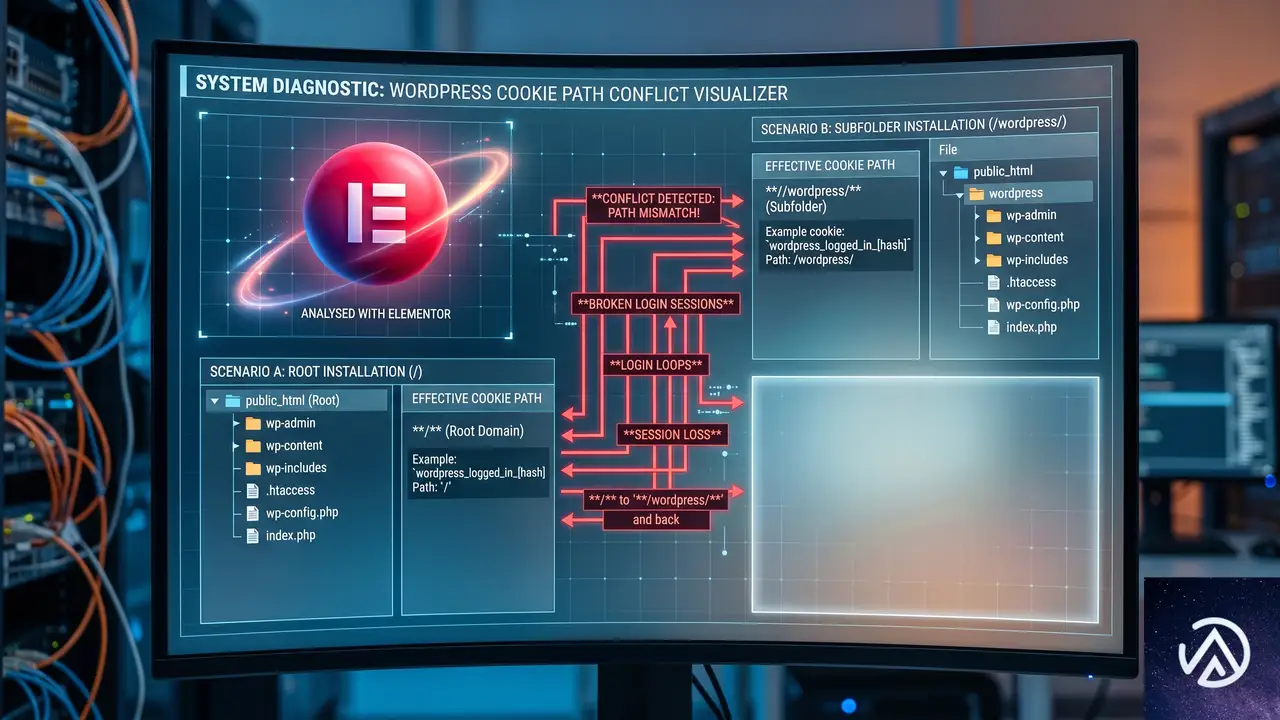
WordPressを/wordpressに置き、公開URLはルートにする構成は、管理画面へのアクセスパスと公開APIパスの二重構造を生む。システム内部ではadmin-ajax.phpやREST APIの呼び出し元が物理パスを参照する傾向にあるため、ここでクッキーの不一致が起きる。最も安定させる方法は、ルートにあるindex.phpが正しくサブディレクトリを指しているかを確認し、かつwp-config.phpで前述のクッキー定数を定義することだ。可能ならば、この際にWordPressをサブディレクトリからルートディレクトリへ正式に移動させることも検討する価値がある。
よくある質問
セーフモードを有効にしてもElementorエディタが開かないのはなぜか
セーフモードはテーマとElementor以外のプラグインを外して動作するが、今回の主原因は「Elementor本体ファイルの破損」と「REST APIの認証エラー」である。そのため、セーフモードでも参照するコアファイルが破損していれば画面は起動せず、API認証の障害もそのまま残り続ける。セーフモードはあくまで「他のプラグインとの競合」を疑う場合の手段であり、今回のような根本的なファイル破損には効果がない。
変更を保存したはずのパーマリンク設定が元に戻ることはあるか
サーバーの.htaccessファイルやNginxの設定ファイルが書き込み禁止になっていると、パーマリンクの更新が表層的に成功したように見えても内部的に反映されない。FTPで.htaccessのパーミッションが606や666など適切な値になっているか確認し、WordPressが自動生成するRewriteEngine On以下のブロックが存在するかも検証する必要がある。
PHPのバージョンアップが原因でElementorが動かなくなることはあるか
PHP 8.2や8.3、8.4へのアップデートで、従来は警告で済んでいたコードが致命的エラーに格上げされるケースは確かにある。しかし「Controls_Stack not found」はバージョン互換性よりもファイルの単純な欠落または不完全なアップロードが原因だ。事前にサーバーのPHPエラーログを開き、不足している具体的なファイルパスが出力されていないかを確認すると、欠落しているファイルが明確になる。
REST APIを意図的に無効化するセキュリティプラグインの代表例はあるか
WordfenceやiThemes Securityなどの包括的なセキュリティプラグインは、設定次第で未認証または全ユーザーのREST APIアクセスを制限できる。今回のケースではログイン済みの管理者でも「rest_not_logged_in」になるため、むしろクッキーやURLの不一致が強く疑われるが、検証のためにはそれらのプラグインを本当に全停止し、サーバー側のキャッシュを完全にパージする必要がある。
この記事のポイント
- 403エラーとエディタ停止はコアファイル破損と認証不整合の複合症状である
- 管理画面ではなくFTPから手動でフォルダを削除し再設置する
- サブディレクトリ環境では必ずCookie定数を明示的に定義する
- パーマリンクの再保存と全キャッシュの削除をセットで実行する
- WAFや.htaccessがREST APIをブロックしていないか確認する
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Kauflandマーケットプレイス、スペインとオランダに進出へ
ドイツの小売大手Kauflandがマーケットプレイスをスペインとオランダに拡大する。2026年夏までに両国でサービスを開始し、欧州9カ国での展開が実現する見込みだ。
この動きにより、オンライン販売者の欧州リーチは大きく伸びる。同社のマーケットプレイスには現在32 million人の月間訪問者がおり、新市場で潜在顧客は220 million人に達するという。
EC事業者にとっては、クロスボーダー販売のハードルが下がる好機だ。すでに出品登録が開始されており、一括で全マーケットプレイスにアクセスできる体制が整いつつある。
Kauflandのマーケットプレイス展開と欧州成長
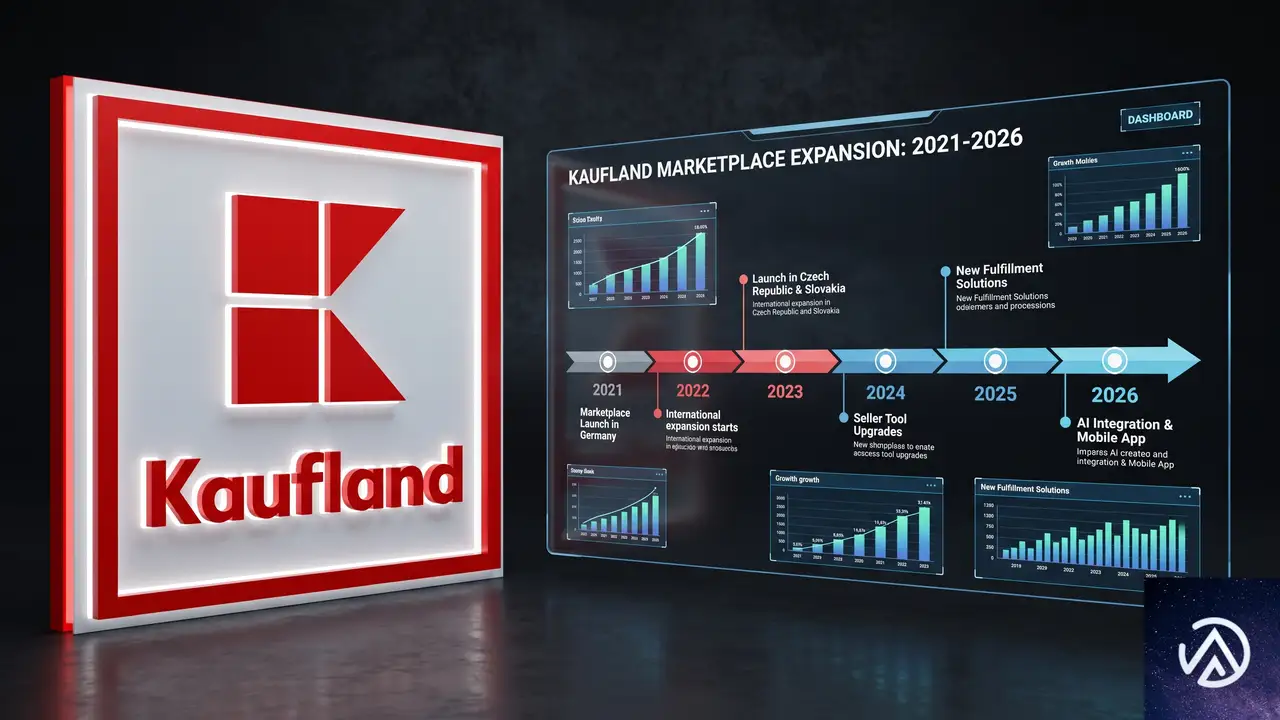
Kauflandはドイツに本拠を置くハイパーマーケットチェーンで、欧州8カ国に1,600以上の実店舗を展開する。Lidlと同じSchwarz Groupの一員であり、欧州最大級のリテール企業として知られている。
同社がマーケットプレイスモデルを導入したのは2021年のことだ。当初は自国ドイツのみだったが、その後スロバキアやチェコ、オーストリア、ポーランドへと拡大。2025年にはフランスとイタリアにも進出し、現在までに7カ国で運営してきた。
上図のように、Kauflandのマーケットプレイスは段階的に拡大し、ついに西欧の主要国へ足を踏み入れる。
ドイツ国内での圧倒的な集客力
ドイツ市場では月間32 million人の訪問者を集めており、45 million点以上の商品が6,400カテゴリにわたって出品されている。これは欧州のマーケットプレイスとしてトップクラスの数字だ。
また、オーストリアやポーランドでは開始から2年で収益が急増した。オーストリアで前年比439%増、ポーランドで322%増という驚異的な成長率を記録している。マーケットプレイスが新市場で急速に定着している証拠と言える。
マーケットプレイスモデルの急拡大が示すもの
Kauflandの拡大ペースは、欧州のオンライン小売が実店舗からマーケットプレイスへシフトしている流れを反映している。同社の発表によれば、現在のオンライン消費者基盤は139 million人に達している。
新市場が加わることで、この数字は220 million人まで膨らむ見込みだ。これは欧州のオンライン販売者にとって、極めて大きなリーチ拡大を意味する。
スペイン・オランダへの進出がもたらす具体的な変化
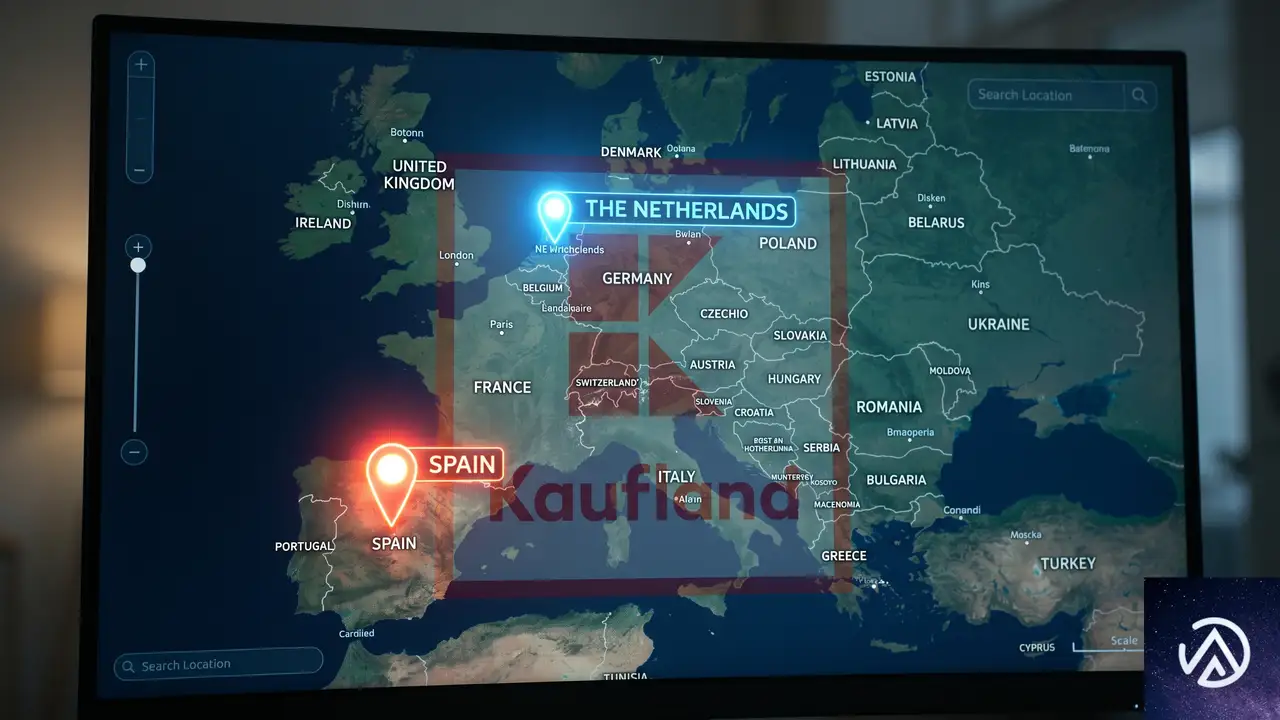
Kauflandは2026年夏までにスペインとオランダでのマーケットプレイス運用を開始する。これにより、同社のネットワークは欧州9カ国に広がり、欧州発のマーケットプレイスとして最大の規模になる。
スペインは欧州有数のEコマース市場だ。人口は47 million人を超え、オンライン購買率も年々上昇している。オランダも17 million人以上の人口を持ち、デジタルリテラシーが高く、越境ECへの親和性が高い国として知られている。
両国ともEコマースの成長が見込まれる地域であり、Kauflandの進出は販売者にとって新たな顧客層を開拓する機会となる。
2026年夏までに9カ国体制へ
Kauflandの発表では、スペインとオランダのマーケットプレイスはすでに出品登録を受け付けている。販売者は新しい市場に向けて商品準備を進められる段階だ。
これでKauflandはドイツ、スロバキア、チェコ、オーストリア、ポーランド、フランス、イタリア、そしてスペインとオランダの9カ国でオンラインマーケットを運営することになる。欧州のマーケットプレイスネットワークとして、AmazonやeBayに次ぐ存在感を見せ始めている。
欧州オンライン消費者へのリーチ拡大
現在の139 million人から220 million人へとリーチが伸びることで、中小規模のEC事業者でも大規模な販売機会を得られる。特に、日本を含むアジアの事業者が欧州市場に参入する際の有力なプラットフォームになり得る。
実際にKauflandはクロスボーダー販売を支援するツールを提供している。販売者は商品情報や顧客対応を現地言語で行うための翻訳機能を利用できるほか、現地通貨での決済処理も任せられる。
この一連の流れが、販売者の越境EC参入を容易にする。言語や通貨の壁をKauflandが吸収する形だ。
越境EC販売者への実務的な影響
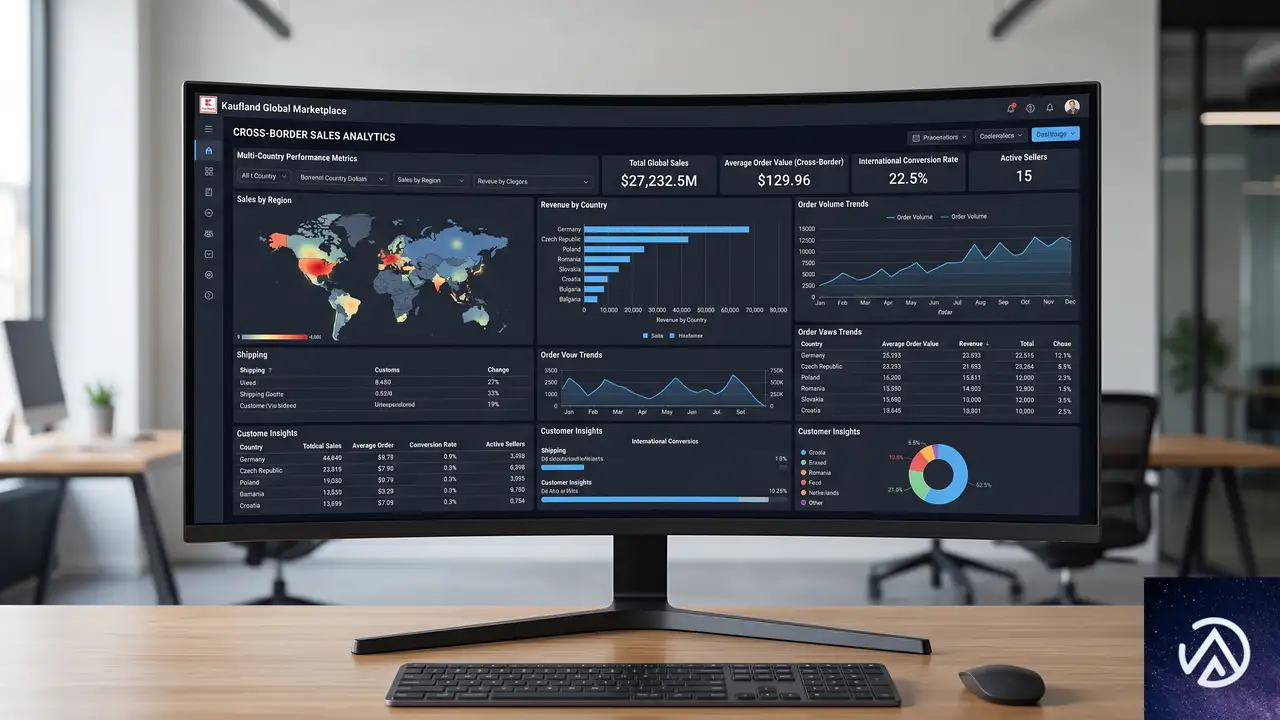
Kauflandの拡大は、EC事業者にとってどのような実務的メリットをもたらすのか。特に、WooCommerceを利用する小規模事業者や、欧州進出を検討する日本の販売者にとって注目すべき点を整理する。
一括登録で全マーケットプレイスにアクセス
Kauflandのマーケットプレイスに一度登録すれば、スペインやオランダを含む全9カ国で商品を販売できる。各国別にアカウントを作成する手間が省け、管理が大幅にシンプルになる仕組みだ。
これにより、販売者は商品を一括でアップロードし、在庫や価格を一元管理できる。オペレーションコストを抑えつつ、複数市場での販売機会を得られる点が最大の魅力だろう。
現地化サポートと決済処理
Kauflandは販売者向けに、商品情報の翻訳ツールや顧客問い合わせへの現地語対応を提供する。法的文章の翻訳支援も含まれており、現地規制への対応負荷を軽減する。
決済面では、現地通貨での取引処理をKauflandが担う。販売者は自国通貨で売上を受け取れるため、為替リスクを気にせずに済む。これはクロスボーダーECの大きな障壁を取り除く要素だ。
上図のように、Kauflandの提供するツール群はクロスボーダー販売の煩雑さを大幅に軽減する。中小事業者でも欧州全域への販路拡大が現実的になる。
EC事業者としてどう動くべきか
Kauflandの欧州拡大は、EC事業者にとって大きなチャンスだ。しかし、ただ待っているだけでは他社に先を越される。今から準備を始めるべきポイントを整理する。
早期登録と商品準備
すでにKauflandでは新市場向けの出品登録が開始されている。早めに登録を済ませ、商品情報の翻訳や在庫体制を整えておくことが重要だ。特にスペイン語やオランダ語に対応した商品ページを用意する必要がある。
WooCommerceを利用している場合は、Kauflandとの商品連携プラグインやAPIを活用できる。多言語対応のプラグインと組み合わせれば、効率的にクロスボーダー販売を開始できるだろう。
欧州市場戦略の見直し
Kauflandのマーケットプレイスは、欧州9カ国で220 million人の消費者にリーチする。これはAmazonやeBayと異なる顧客層を取り込める可能性がある。価格競争に巻き込まれにくいニッチ商品や、欧州で需要の高い日本製品を展開する戦略が有効だ。
また、Kauflandは実店舗網も強みとしている。将来的にオンラインとオフラインの融合施策が打ち出される可能性もあり、早めの参入でブランド認知を高めておくことは有益と言える。
この記事のポイント
- Kauflandのマーケットプレイスが2026年夏までにスペインとオランダで開始される
- 欧州9カ国で220 million人の消費者リーチが実現し、越境ECの機会が拡大する
- 一括登録で全マーケットにアクセスでき、翻訳や現地通貨決済のサポートが提供される
- WooCommerceを含むEC事業者は早期登録と商品準備で優位に立つことができる
- 実店舗網との連携により、オンラインとオフラインの融合が期待される
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WordPressのキーが長すぎるエラーをMariaDB 11.4で修正する方法
「指定されたキーが長すぎます。最大キー長は 1000 バイトです」というエラーが WordPress サイトのデータベースで発生した場合、対象となるテーブルの複合インデックス定義で長すぎるカラムのプレフィックス長を制限すれば解決する。これはデータベースの照合順序と文字コードの関係で、インデックスが許容バイト数を超過することが直接の原因だ。
「キーが長すぎる」エラーが発生する根本原因
このエラーは特定のデータベーステーブルに複合インデックスを作成しようとした際に、インデックスに含まれるカラムの合計バイト数がデータベースの上限を超えたために発生する。MariaDB や MySQL では、InnoDB ストレージエンジンの行フォーマットとサーバー設定によってキー長の上限が決まる。具体的には ROW_FORMAT が COMPACT または REDUNDANT のテーブルでは最大 767 バイトまでしか許容されず、DYNAMIC や COMPRESSED の場合でも実質的に 3072 バイトが上限となる。
今回のようなエラーが顕在化しやすいのは、データベースを MariaDB の最新バージョン(11.4 系など)に移行したタイミングだ。デフォルトの文字コードが utf8mb4 に設定されている環境で、VARCHAR 型のカラムをインデックスに含めると、1 文字が最大 4 バイトとして計算されるため、たとえば VARCHAR(255) のカラムが含まれているだけで、そのカラムだけで 1020 バイトを消費する計算になる。
プラグインが独自に追加した CHANGE_LOG テーブルでは、object_type、object_id、created_at という 3 つのカラムで複合インデックスを作ろうとしている。object_id は外部キーや参照用に VARCHAR で定義されていることが多く、これが長いままだとバイト数制限に引っかかる。解決の本質は、インデックスで実際に使用する範囲を object_id カラムの先頭部分だけに限定することにある。
エラーを特定するための確認手順
実際のエラーメッセージをログから確認する
データベースエラーの内容を正確に把握するために、まずは WordPress のデバッグログを有効化する。wp-config.php に以下の定数を追加する。
define( 'WP_DEBUG', true );
define( 'WP_DEBUG_LOG', true );
define( 'WP_DEBUG_DISPLAY', false );
エラーを再現させたあと、/wp-content/debug.log を確認すると「Specified key was too long; max key length is 1000 bytes」というエラーが記録されているはずだ。このエラーには対象のテーブル名や、キーを作成しようとした SQL 文も含まれている。
テーブルのインデックス定義を直接調べる
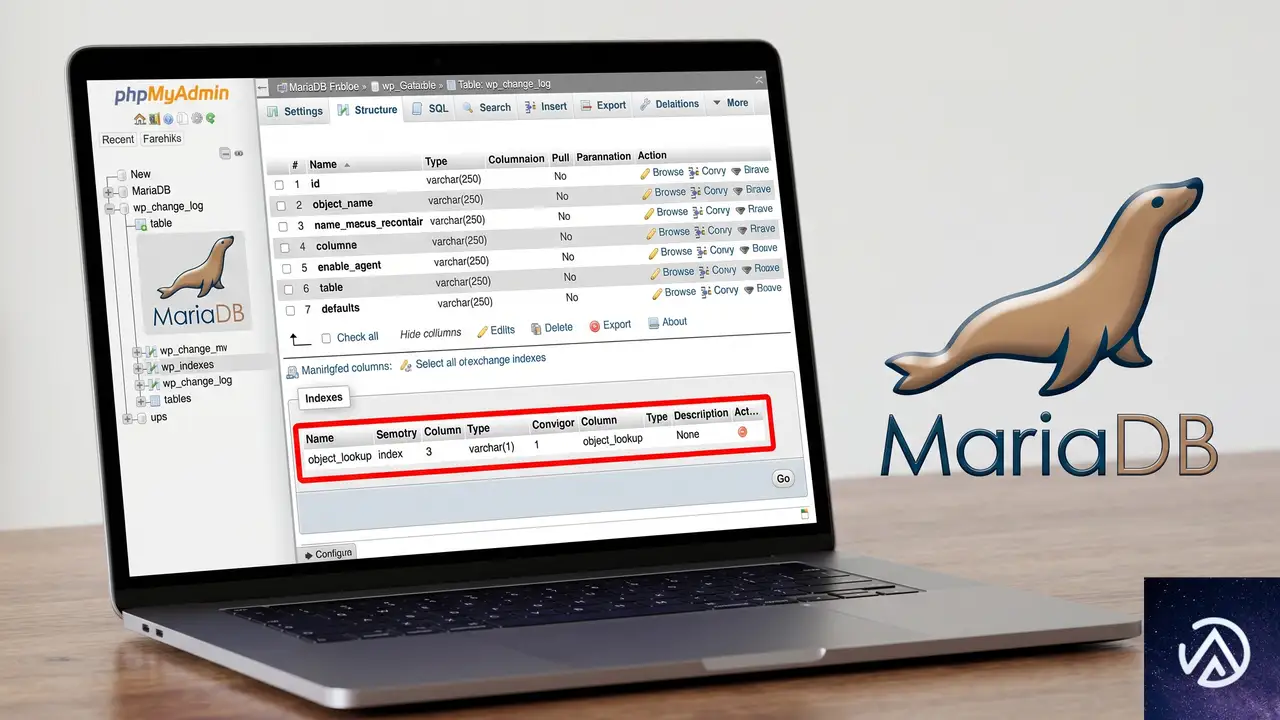
データベース管理ツール(phpMyAdmin など)で CHANGE_LOG テーブルの構造を開き、「インデックス」タブを確認する。object_lookup という名前の複合インデックスが存在し、そこに object_id カラムがフルサイズで含まれていれば、これがエラーの原因だと特定できる。
SQL コマンドに慣れているなら、以下のクエリでインデックス情報を取得してもよい。
SHOW INDEX FROM wp_change_log;文字コードとバイト数の関係を理解する
utf8mb4 は 1 文字を最大 4 バイトで表現するため、VARCHAR(255) として定義されたカラムは、インデックス上で最大 1020 バイトを占める。複合インデックスでは、含まれる全カラムの最大バイト数の合計が制限値となる。VARCHAR(100) なら最大 400 バイト、VARCHAR(50) なら 200 バイトと計算していき、上限(1000 バイトや 767 バイト)を超えていないかを確認する。この計算を怠ると、一見問題ない定義に見えても実行時にエラーとなる。
複合インデックスを修正する具体的な手順
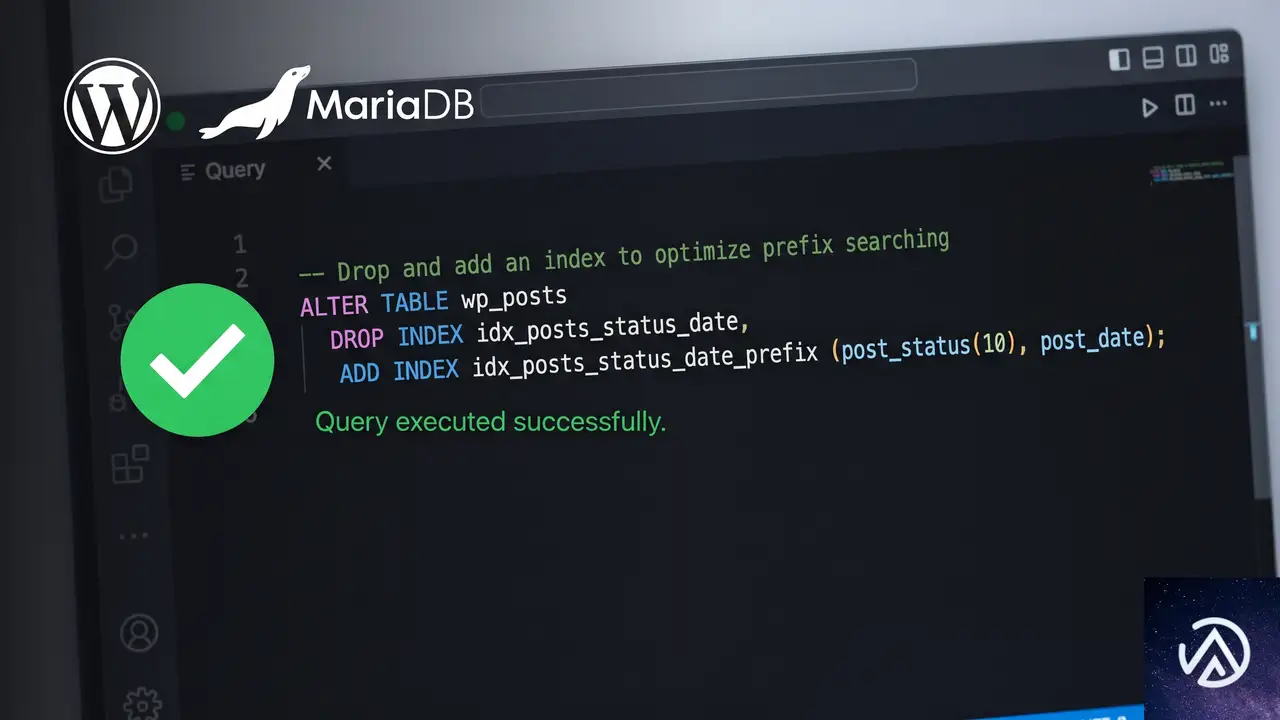
修正の基本方針は object_lookup インデックスから既存の定義を削除し、object_id カラムのプレフィックス長を制限した新しいインデックスを作り直すことにある。これによりバイト数制限を回避しながら、インデックスの機能自体は維持できる。
このデモは object_id にプレフィックス長を設定する前後のインデックス定義の違いを表している。修正後はバイト数制限に収まるため、エラーが解消される。
phpMyAdmin で安全にインデックスを変更する
データベースの直接操作に不慣れな場合、phpMyAdmin を使うとミスが少ない。該当テーブルを開き、「構造」タブから「インデックス」セクションに移動する。object_lookup インデックスを選択して削除し、新たに「インデックスを作成」から複合インデックスを追加する。
カラムを選択する際、object_type と created_at はそのまま指定し、object_id だけ「サイズ」欄に 100 と入力する。これで object_id(100) としてインデックスが作成される。
SQL コマンドで直接修正する場合
コマンドラインや SQL タブから実行するなら、以下の 2 文を順に実行する。DROP で既存のインデックスを削除し、ADD で新しいインデックスを作成する。
ALTER TABLE wp_change_log DROP INDEX object_lookup;
ALTER TABLE wp_change_log ADD INDEX object_lookup (object_type, object_id(100), created_at);
実行前に必ずデータベースのバックアップを取得すること。誤った ALTER TABLE はテーブル構造を壊す可能性がある。
プラグインのアップデートで上書きされないようにする
このインデックスはプラグインが管理するスキーマファイル(class-change-log-schema.php)で定義されているため、プラグインがアップデートされると修正が上書きされてしまう可能性が高い。恒久的な対策としては、プラグインのアクティベーションフックやスキーマ更新処理にフックし、独自のインデックス定義を適用するコードを子テーマの functions.php かカスタムプラグインに記述する方法が有効だ。
データベースのバージョンや設定に依存する問題のため、サーバー環境を変更しない限りこの修正は必須となる。プラグイン開発者が将来的に修正を加えるまでは、自前のフックで対応しておくと安全だ。
よくある質問
このエラーは MariaDB 11.4 だけで発生するのか
MariaDB 11.4 に限らず、キー長制限が厳格に適用される環境ならば発生する可能性がある。古い MySQL 5.6 以前の設定や、InnoDB の ROW_FORMAT が COMPACT のテーブルでも同様のエラーが起こる。
object_id(100) のようにプレフィックスを制限しても検索性能は落ちないのか
先頭 100 文字までをインデックス化するため、100 文字を超える部分での検索精度は低下する可能性がある。ただ、object_id のような識別子は冒頭部分で十分に一意性が確保されることが多く、実際のクエリ性能に大きな影響は出ない。
エラーが WordPress 本体のテーブルで出た場合はどうすればよいか
WordPress コアのテーブルでこのエラーが発生することは稀だ。通常はプラグインやテーマが独自に追加したカスタムテーブルで起こる。もしコアテーブルで起こった場合は、データベースの文字コードや ROW_FORMAT の設定自体を見直す必要がある。
SQL の直接実行が不安なときの代替手段はあるか
WP-CLI(WordPress のコマンドライン管理ツール)が利用できるなら、「wp db query」コマンドで安全にクエリを実行できる。また、データベースの移行や最適化を支援するプラグイン(WP Migrate など)にも SQL 実行機能が備わっているものがある。
この記事のポイント
- インデックスに含まれるカラムの合計バイト数がデータベースの上限を超えるとキー長エラーが発生する
- utf8mb4 環境では VARCHAR 型のカラムが 1 文字最大 4 バイトを消費する点に注意が必要
- object_id(100) のようにカラムのプレフィックス長を指定してインデックスを再作成することでエラーを回避できる
- プラグインのアップデートで修正が上書きされるため、恒久的な対処にはフックを用いたコード管理が推奨される

・ Reddit、Stack Overflow、WordPress.org フォーラムを日々巡回し、現場の悩みを拾い上げて記事化
・ WordPress、WooCommerce、Next.js などモダンWeb制作領域のトラブルシューティングが専門
・ 「検索しても答えが見つからなかった」を一つでも減らすことが目標
・ エラーメッセージから根本原因にたどり着く粘り強い調査が得意
・ 初心者がつまずきやすい箇所を先回りで解決する記事作りを心がけている
WooCommerce支払いページで重大エラーが出る原因と直し方
WooCommerce の「支払いページ(Pay for Order)」で「このサイトで重大なエラーが発生しました」と表示されたり、決済フォームが読み込まれない場合、原因はほぼプラグインの競合かテーマのテンプレート不整合だ。管理画面からエラーログを確認し、プラグインの全無効化と標準テーマへの切り替えで原因を特定する手順を取れば、数十分で復旧できる。
Pay for Order ページで重大なエラーが出る原因
WooCommerce の Pay for Order(支払い)ページは、注文確認メールやマイアカウントの「注文の支払い」リンクから遷移する専用のチェックアウト画面だ。通常のチェックアウトと異なり、すでに作成済みの注文に対して決済だけを行う設計のため、内部で呼ばれる処理やパラメータが少し異なる。
決済プラグインやカスタムコードがこの固有のフローに対応していない場合、「このサイトで重大なエラーが発生しました」という WordPress の致命エラー画面が表示されたり、決済フォーム部分だけが真っ白になる。特に注文件数が多いサイトほど、Pay for Order の動作不良は直接売上に響くため即時対応が必要だ。
支払いページだけが壊れる仕組み
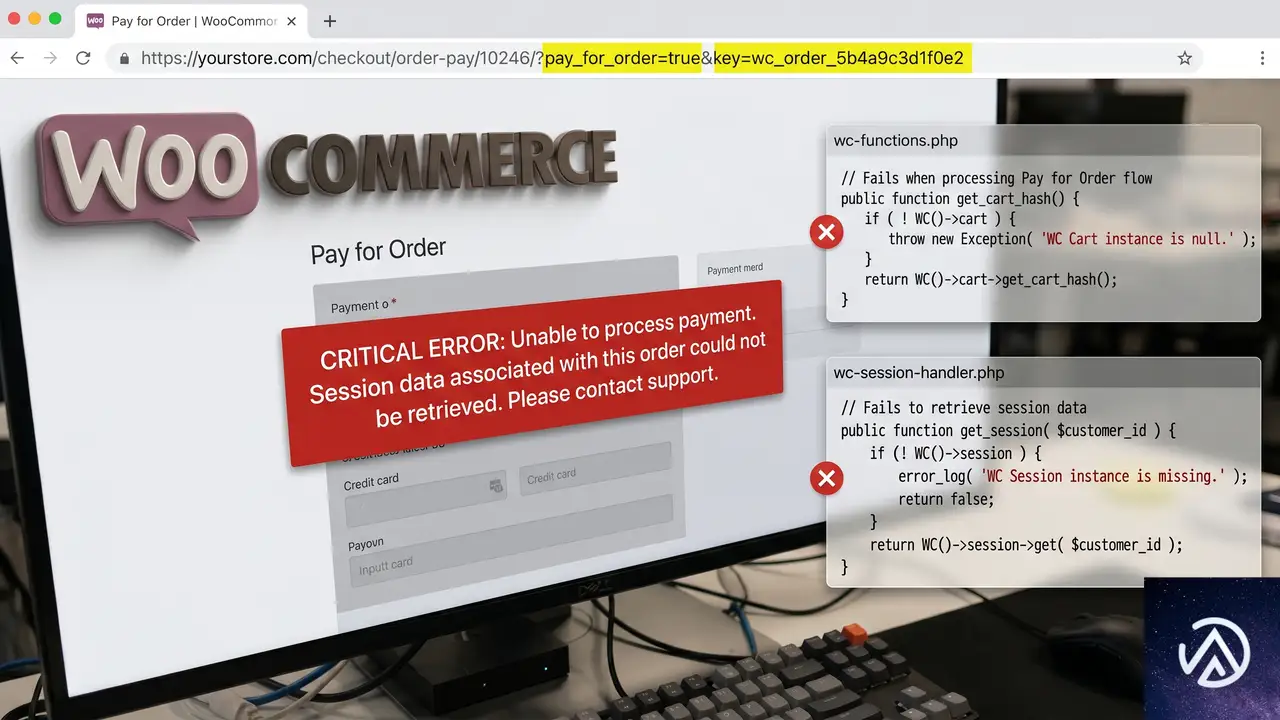
WooCommerce の内部では、Pay for Order ページの URL に pay_for_order=true と key(注文キー)というパラメータが渡される。通常のチェックアウトとは異なり、カートの中身を参照するのではなく、指定された注文 ID のデータを直接読み込んで決済処理を開始する流れだ。
このとき、決済ゲートウェイプラグインや注文カスタマイズ系プラグインが「カートが空」「注文データが見つからない」といった前提でコードを書いていると、Pay for Order のフローでは関数がエラーを吐き、画面全体が停止する。また、テーマが checkout/payment.php などのテンプレートを上書きしている場合、WooCommerce のバージョン更新に追従できておらず古いテンプレートが原因で決済フォームが欠落することもある。
エラーの詳細を特定する手順
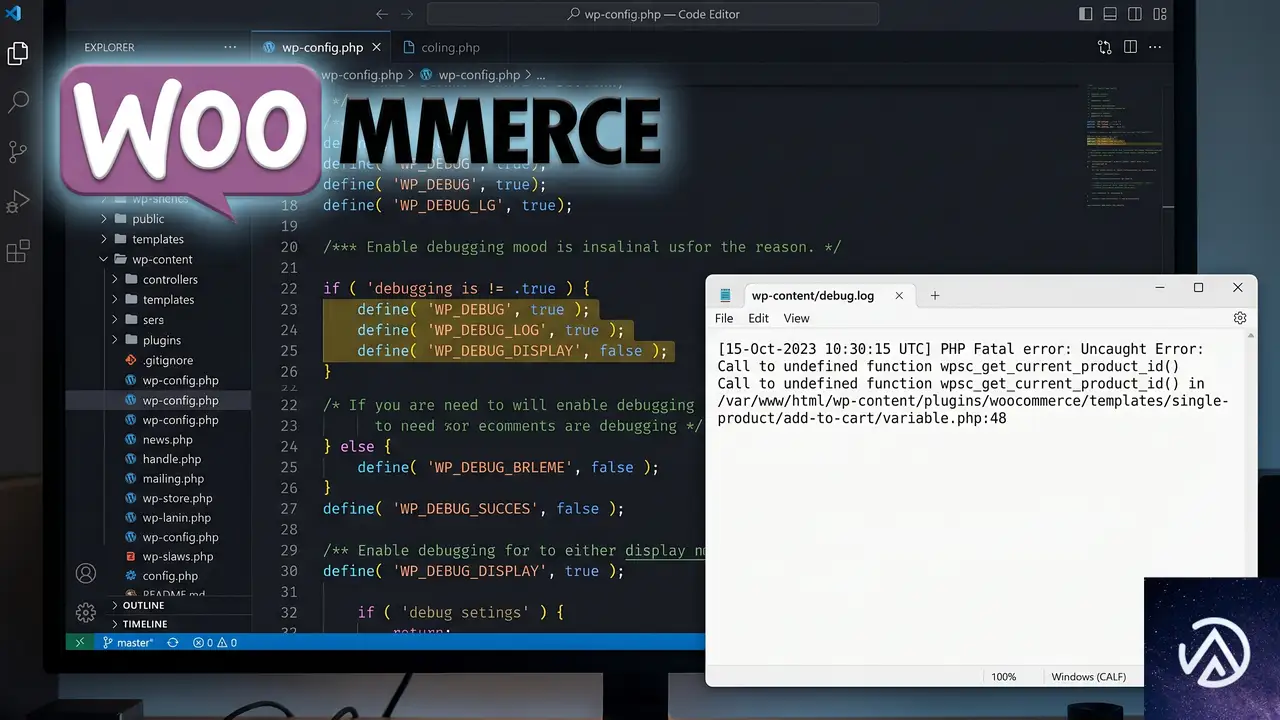
Pay for Order ページでエラーが発生したら、まずエラーログを有効にして原因の PHP エラーを記録させる。WordPress 5.2 以降のサイトヘルス機能や、wp-config.php のデバッグ定数を使えば、エラーメッセージをファイルに出力できる。画面に何も表示されない場合でもログには原因が記録されているケースがほとんどだ。
デバッグログを有効化してエラーを特定する流れ。ログのパスがわからない場合は管理画面の「ツール」→「サイトヘルス」→「情報」タブの「WordPress 定数」セクションで確認できる。
wp-config.php に追加するデバッグ定数
define( 'WP_DEBUG', true );
define( 'WP_DEBUG_LOG', true );
define( 'WP_DEBUG_DISPLAY', false );
WP_DEBUG_DISPLAY を false にすることで、エラーを画面に表示せずログファイルだけに出力する。公開中のサイトでもこの設定なら訪問者にエラーメッセージを見せずに原因を特定できる。debug.log は /wp-content/ ディレクトリに生成される。
ログに記録されているエラーメッセージには、発生元のプラグインディレクトリ名やテーマ名が含まれる。たとえば /wp-content/plugins/woocommerce-gateway-stripe/ のようなパスが出れば、その決済プラグインが Pay for Order に対応できていない可能性が高い。
エラーログから原因を読み解く
Pay for Order ページで頻出するエラーには次のようなパターンがある。PHP の致命的エラー(Fatal error)では「未定義の関数を呼び出した」「null に対してメソッドを実行した」といったメッセージが記録される。特に Call to a member function 〜 on null は、注文オブジェクトの取得に失敗している典型的な兆候だ。
決済ゲートウェイプラグインが WC()->cart や WC()->session に依存している場合、Pay for Order のフローではこれらのオブジェクトが期待通りに動作せずエラーになる。ログにプラグイン名が出たら、まずそのプラグインを開発元のサポートに報告し、Pay for Order 対応の有無を確認するのが確実だ。
プラグイン競合を切り分ける短時間の方法
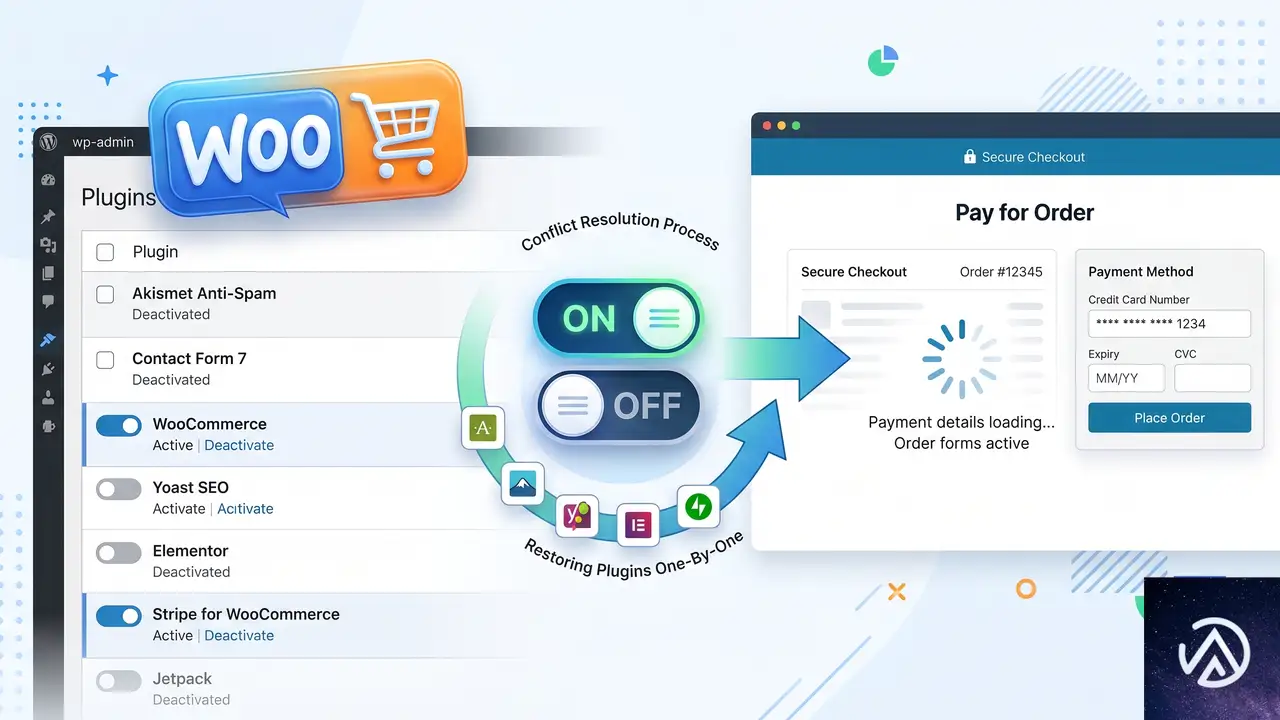
管理画面にアクセスできるなら、プラグインの一括無効化とテーマ切り替えによる切り分けが最も速い。この作業は公開中のサイトには影響が出るため、メンテナンスモードを有効にするか、低トラフィック時間帯に実施する。
プラグイン競合の切り分けで目指す最終状態。すべての不要プラグインを無効化し標準テーマに切り替えた状態で動作すれば、原因は無効化した中にある。
全プラグインを一括無効化して一つずつ再有効化する
WooCommerce 本体と、その動作に必須な決済プラグインを除くすべてのプラグインを一度無効化する。特に注意すべきは、キャッシュ系プラグイン、セキュリティプラグイン、そして注文カスタマイズ系のプラグインだ。Pay for Order の URL パラメータをキャッシュやリダイレクトルールが干渉して弾いているケースも多い。
無効化後に Pay for Order ページが正常に表示されれば、原因は無効化したいずれかのプラグインにある。次に、WooCommerce と決済プラグイン以外のプラグインを一つずつ再有効化し、その都度 Pay for Order ページを再読み込みしてエラーの再発を確認する。エラーが再発した時点で直前に有効化したプラグインが原因だ。
標準テーマに切り替えてテーマ由来の不具合を除外する
プラグインをすべて無効化しても直らない場合、使用中のテーマが WooCommerce のテンプレートを上書きしている可能性が高い。管理画面の「外観」→「テーマ」から Twenty Twenty-Five などの標準テーマに一時的に切り替え、再度 Pay for Order ページを表示する。標準テーマで問題なく動作するなら、元のテーマ側のテンプレートファイルが原因だ。
切り分け時に注意すべきキャッシュの削除
WooCommerce のチェックアウト周りはキャッシュの影響を強く受ける。プラグインを無効化しても、サーバーキャッシュや CDN キャッシュが残っていると古いエラー画面が表示され続けることがある。管理画面の「WooCommerce」→「ステータス」→「ツール」タブから「WooCommerce の一時データをクリア」「商品の参照カテゴリをカウントする」を実行し、さらに利用中のキャッシュプラグインのキャッシュも全削除してからテストする。
テーマと WooCommerce テンプレートのバージョン不整合を解消する
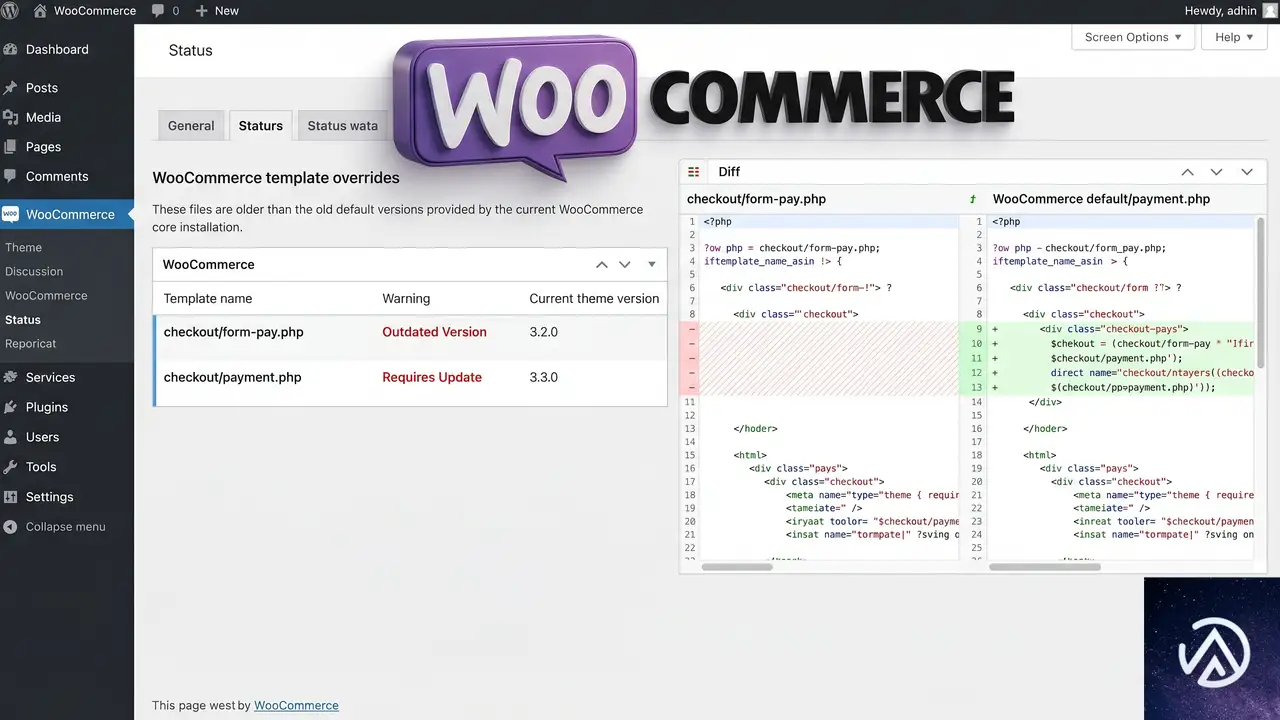
テーマが WooCommerce のテンプレートファイルを子テーマや独自ディレクトリで上書きしている場合、WooCommerce 本体がバージョンアップするとテンプレートの構造や関数が変更され、古いテンプレートでは Pay for Order の処理に失敗する。特に checkout/form-pay.php や checkout/payment.php は Pay for Order ページで直接使われるファイルのため、上書きされていると影響が大きい。
上書きテンプレートの状態を確認する
管理画面の「WooCommerce」→「ステータス」画面を開き、「テンプレート」セクションを表示する。ここに「上書きあり」と表示されているテンプレートの一覧がある。checkout/form-pay.php が上書きされていて、かつ WooCommerce 本体のバージョンより古いテンプレートバージョンが記載されている場合、このファイルを最新の WooCommerce テンプレートと比較して更新する必要がある。
テンプレートを安全に更新する手順
まず WooCommerce プラグインディレクトリの templates/checkout/form-pay.php を最新の状態で確認し、現在テーマ側で上書きしている同名ファイルと差分を比較する。差分が少ない場合はテーマ側のファイルを最新に置き換え、カスタマイズがある部分だけ必要な修正を手動で適用する。差分が多い場合は、WooCommerce のアクションフックを使ってテンプレート上書きを避ける設計に移行するのが長期的に安全だ。
よくある質問
Pay for Order ページだけがエラーになるのはなぜか
通常のチェックアウトと Pay for Order では WooCommerce 内部のフローが異なり、カートセッションの状態や注文オブジェクトの取得方法が変わる。多くの決済プラグインは通常のチェックアウトだけを想定して開発されているため、Pay for Order の特殊なパラメータを受け取った際に未定義エラーや null 参照が発生する。
管理画面にもアクセスできなくなった場合はどうすればよいか
FTP またはサーバーのファイルマネージャーで /wp-content/plugins/ ディレクトリにアクセスし、エラーの原因と思われるプラグインのディレクトリ名を変更する(例 plugin-name → plugin-name-disabled)。これで強制的にプラグインを無効化できる。復旧後に管理画面から原因の特定を進める。
WooCommerce のステータスページで推奨される PHP 設定はあるか
WooCommerce の推奨 PHP メモリ制限は 256MB 以上、実行時間の上限は 300 秒以上だ。「WooCommerce」→「ステータス」画面の「サーバー環境」セクションで現在値を確認し、不足している場合はレンタルサーバーの管理画面や php.ini から引き上げる。メモリ不足が原因で Pay for Order の処理中にプロセスが停止することもある。
特定の決済プラグインだけが Pay for Order で動かない場合の対処は
まずその決済プラグインの公式サポートに「Pay for Order ページでエラーが発生する」と明記して問い合わせる。急を要する場合は、WooCommerce 標準の銀行振込や代金引換などの決済手段を一時的に有効化して Pay for Order での支払いを受け付けつつ、該当プラグインの修正を待つ運用で売上を止めないようにする。
エラーログに何も記録されない場合はどうすればよいか
JavaScript のエラーが原因で画面が動作しないケースが考えられる。ブラウザの開発者ツール(F12 キー)の「コンソール」タブを開き、Pay for Order ページを読み込んだ際の赤いエラー表示を確認する。jQuery の競合や決済フォームのスクリプト読み込み失敗が主な原因で、PHP ログには記録されない。
この記事のポイント
- Pay for Order ページのエラーは主にプラグイン競合かテーマのテンプレート不整合が原因
- wp-config.php のデバッグ定数でエラーログを取得し原因プラグインを特定する
- 全プラグイン無効化と標準テーマへの切り替えで短時間に原因を切り分ける
- テーマの WooCommerce テンプレート上書きはステータス画面でバージョン確認し最新化する
- JavaScript エラーの場合はブラウザの開発者ツールで別途確認が必要
・ Reddit、Stack Overflow、WordPress.org フォーラムを日々巡回し、現場の悩みを拾い上げて記事化
・ WordPress、WooCommerce、Next.js などモダンWeb制作領域のトラブルシューティングが専門
・ 「検索しても答えが見つからなかった」を一つでも減らすことが目標
・ エラーメッセージから根本原因にたどり着く粘り強い調査が得意
・ 初心者がつまずきやすい箇所を先回りで解決する記事作りを心がけている

GeminiがApple Foundation Modelsフレームワークに対応、Firebase経由でプレビュー提供開始
WWDC 2026において、AppleはFoundation Modelsフレームワークをサードパーティのモデルアダプタに開放した。iOS 27やmacOS 27など最新OSで、各モデル提供者がLanguageModelプロトコルを実装し、独自のAIモデルをデバイス上で動かせる仕組みだ。これにより、オンデバイス推論とクラウド推論をアプリ内で自由に切り替えられる可能性が大きく広がる。
そして本日、FirebaseがこのフレームワークにGeminiクラウドモデルをもたらすインテグレーションのプレビューを公開した。すでにFoundation Modelsフレームワークを利用している開発者であれば、わずかなコード変更でオンデバイスモデルをGeminiに置き換えられる。Firebase App Checkによるリクエスト認証も組み込まれ、安全なAPIコールが実現する。
本記事では、この統合の概要、コードの実装イメージ、セキュリティ設計、そして対応可能な機能群を整理する。
Apple Foundation Modelsフレームワークとは
Foundation Modelsフレームワークは、Appleが提供するデバイス上AI推論の公式APIセットだ。これまでApple Intelligenceで使われるオンデバイスモデルが主な対象だったが、今回のWWDC 2026で第三者モデルアダプタへの門戸が開かれた。
具体的には、LanguageModelプロトコルを実装した任意のモデルインスタンスを用意し、LanguageModelSessionに渡すことで、respond(to:)やstreamResponse(to:)といった共通メソッドで推論を取得できる。テキストだけでなく画像や音声、動画などのマルチモーダル入力も、プロトコル内で一元的に扱える設計だ。
このフレームワークはオンデバイス処理に最適化されているが、クラウドモデルとの共存を前提とするアーキテクチャも整っている。開発者はネットワーク状態やタスクの重さに応じて、どのモデルを使うかをコード内で自由に決定できる。
FirebaseがGeminiを橋渡しする
今回のプレビューで、FirebaseはAppleのFoundation ModelsフレームワークにGeminiクラウドモデルを統合するアダプタを提供した。Firebase AI Logicライブラリを経由し、LanguageModelプロトコルに準拠したGemini APIコールが可能になる。
大きなメリットは、オンデバイスモデルとGeminiクラウドモデルが同一のAPIサーフェスの背後に隠れることだ。開発者はSystemLanguageModelの代わりにGeminiLanguageModelをインスタンス化するだけで、残りのコードを一切変更せずに推論先を切り替えられる。
このデモにあるとおり、開発者は単にモデルインスタンスを切り替えるだけで、アプリの推論基盤をオンデバイスからクラウドへ、あるいはその逆に切り替えられる。実際のコード量は数行の差でしかない。
コード変更は最小限
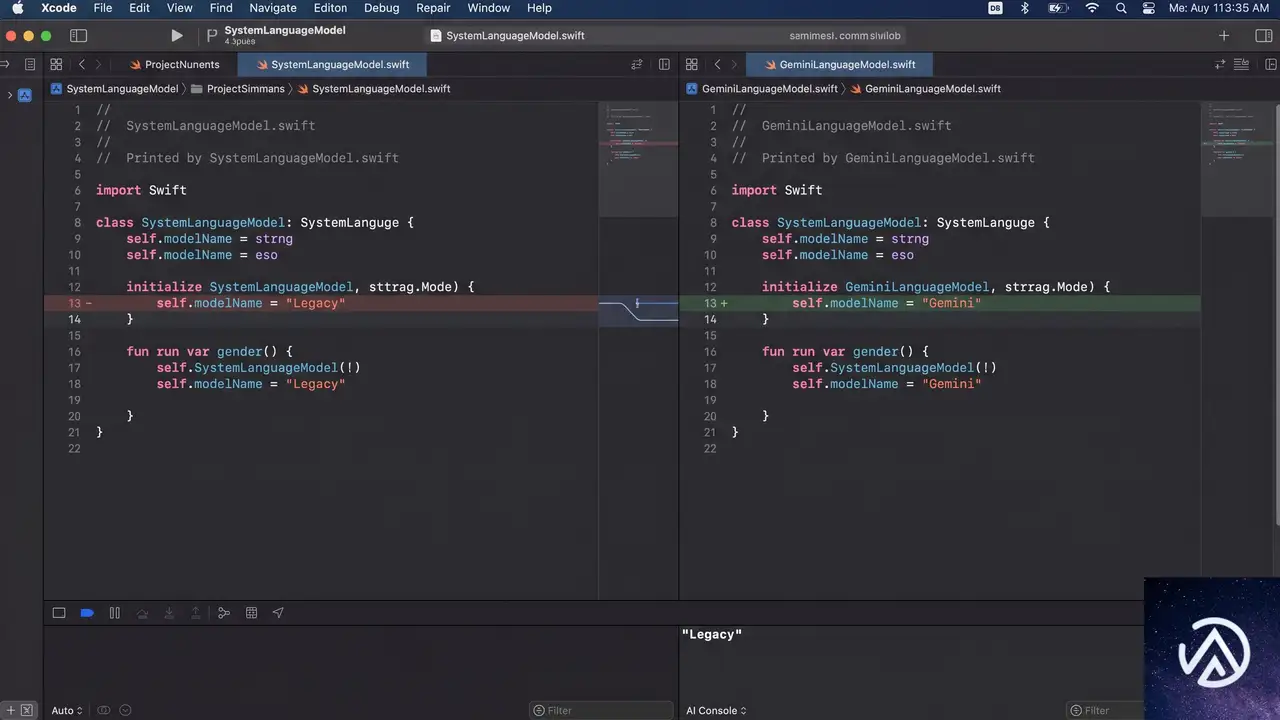
既存コードとの互換性
Foundation Modelsフレームワークを使っているプロジェクトでは、@Generableによるパース構造も、SwiftUIビューも、ツール定義もそのまま流用できる。変更が必要なのは、セッションに渡すモデルをGeminiLanguageModelに置き換える箇所だけだ。
この設計は、カスタムのハイブリッド推論を自前で構築する開発者にとって強力だ。オンデバイスとGeminiの両方が同一プロトコルを共有しているため、アプリの状態や要件に応じて「どのモデルに問い合わせるか」を1リクエストごとにコードで制御できる。フレームワークが自動でルーティングするのではなく、判断は開発者の手に委ねられている。
実装コード例
以下は実際のSwiftコードの抜粋である。Firebase AI LogicとApp Checkをセットアップし、gemini-3.5-flashを使ってストーリーを生成する例だ。
import FirebaseAppCheck
import FirebaseCore
import FirebaseAILogic
import FoundationModels

// App起動時にFirebaseを構成
AppCheck.setAppCheckProviderFactory(AppCheckDebugProviderFactory())
FirebaseApp.configure()

func generateStory(
    topic: String,
    wordCount: Int,
    language: String
) async throws -> String {
    let ai = FirebaseAI.firebaseAI()
    let model = ai.geminiLanguageModel(name: "gemini-3.5-flash")

    let session = LanguageModelSession(
        model: model,
        instructions: """
        You are a creative storyteller who writes engaging, vivid prose.
        You must write strictly in \(language).
        Your stories must be approximately \(wordCount) words long.
        You must return ONLY the story text.
        Do not include a preamble, title, or conversational filler.
        """
    )

    let response = try await session.respond(
        to: "Write a short story about \(topic)."
    )

    return response.content
}

// 使用例
let story = try await generateStory(
    topic: "a lighthouse keeper who discovers a message in a bottle",
    wordCount: 300,
    language: "Spanish"
)
print(story)FirebaseAI.firebaseAI()でモデルインスタンスを取得し、LanguageModelSessionに渡す流れは、オンデバイスモデルを使う場合と完全に同じだ。モデル名をgemini-3.5-flashに指定する点が唯一の差分となる。
セキュリティ設計
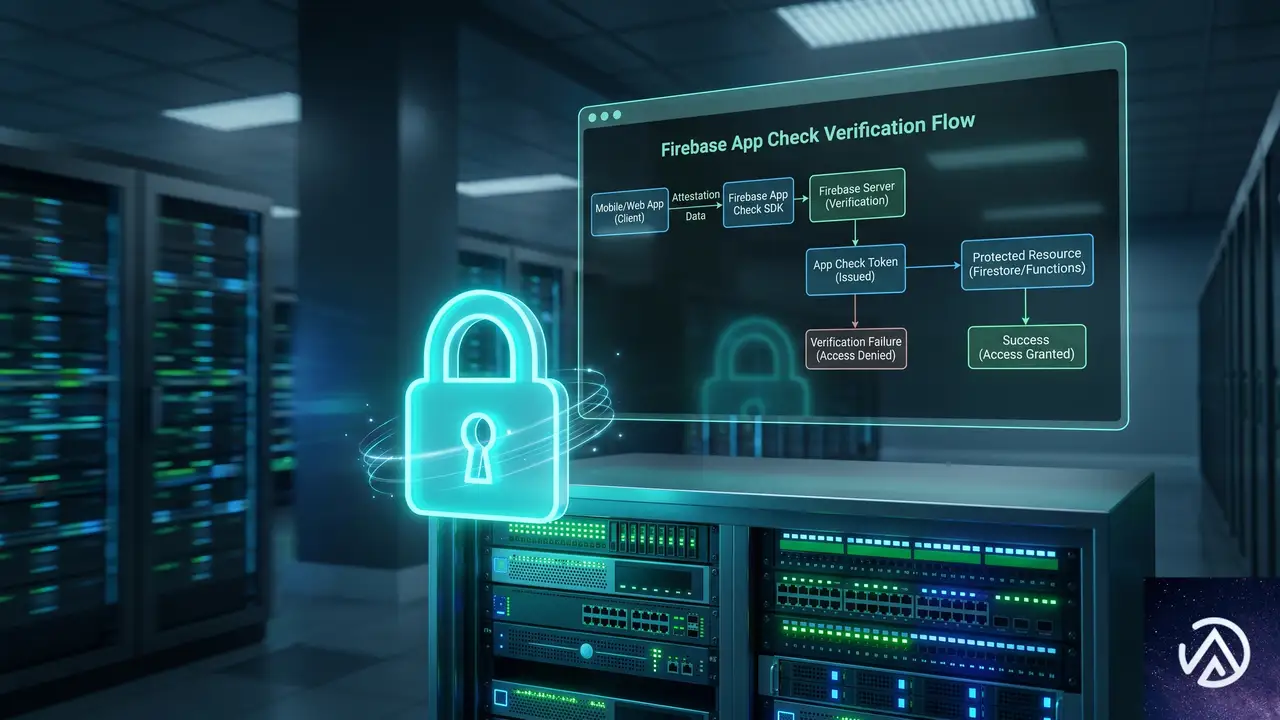
Firebase AI Logicを経由したGeminiへのリクエストは、すべてFirebase App Checkによる認証が適用される。改ざんされた端末やエミュレータ、スクリプトからの不正な呼び出しは、モデルに到達する前に遮断される仕組みだ。
App Checkの証明プロバイダをAppleアプリ向けに設定し、クライアントからの全APIアクセスに適用することで、Gemini連携機能のセキュリティを強化できる。この証明はFirebase側で強制されるため、開発者は最低限の設定を行うだけで安全な呼び出し基盤を手に入れられる。
Firebase AI Logicは単なる中継ではなく、証明と認可のゲートキーパーとして機能する。これにより、クライアントサイドのSwiftアプリから直接安全にGemini APIを呼び出す環境が整う。
テキストを超えた活用領域
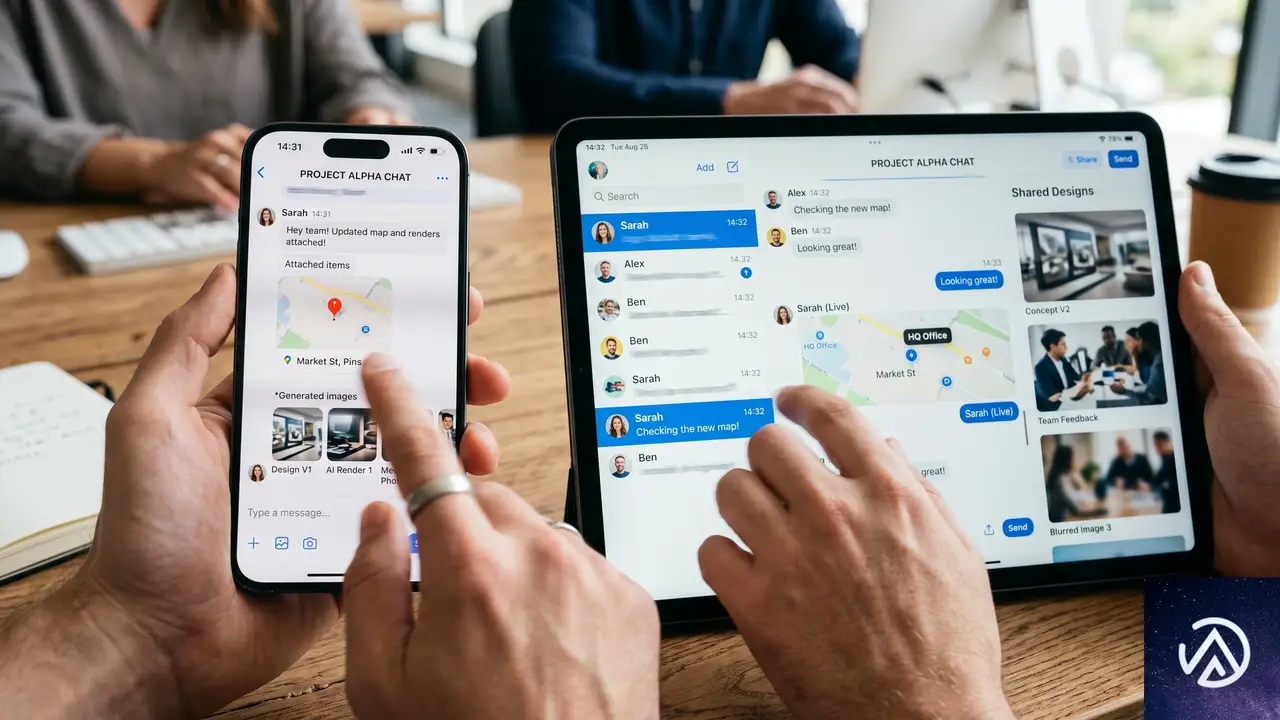
この統合を使えば、テキスト生成だけでなく多彩な機能をアプリに組み込める。以下が主なユースケースとなる。
- 実世界の情報に基づく回答:
googleMapsやgoogleSearchツールをセッションに登録することで、最新の店舗情報やWeb情報を引用した応答を生成できる。 - マルチモーダル入力:画像、音声、動画、PDFをプロンプトとともに渡し、テキスト以外の情報を理解する機能を提供する。
- 画像生成:Nano Bananaモデルによる会話型の画像生成と編集が行える。
- ストリーミング応答:
streamResponse(to:)を使えば、長い回答も体感速度を落とさずに表示可能。マルチターンのチャット履歴管理もフレームワークが担う。 - エージェント機能:ツール呼び出しを使ってアプリ内のコードをGeminiが実行し、思考署名(thought signatures)がセッションをまたいだ推論の一貫性を保持する。
いずれもLanguageModelプロトコル上で統一されたインタフェースのまま扱えるため、追加のSDK学習は不要だ。
導入ステップ
プレビュー段階ではあるが、すでにSwiftアプリからFirebaseを使っているプロジェクトなら、セットアップの大部分は整っている。最短で動作確認まで進む手順は以下のとおり。
- Firebaseコンソールでプロジェクトを作成し、Appleアプリを登録する。
- Firebase AI Logicを有効にし、Gemini APIプロバイダ(無料枠のGemini Developer APIまたはエンタープライズ向けGemini Enterprise Agent Platform API)を選択する。
- XcodeでFirebase Apple SDKをSwift Package Manager経由で追加する。プレビュー期間中は依存ルールにブランチ
wwdc26-previewを指定する。 FirebaseAILogicライブラリを追加し、アプリ起動時にFirebaseApp.configure()を呼び出す。- Geminiを利用する箇所で
import FirebaseAILogicし、前述のコード例に沿ってモデルインスタンスを生成する。 - App Checkの証明プロバイダを設定し、デバッグ用であっても必ず有効化してから実機で動作確認する。
詳細な手順は公式のスタートガイド(Firebaseコンソール内)にも記載されているため、合わせて参照してほしい。
この記事のポイント
- WWDC 2026で公開されたFoundation Modelsフレームワークに、Firebase経由でGeminiクラウドモデルが接続可能になった。
- オンデバイスモデルとGeminiは同一の
LanguageModelプロトコルで扱えるため、コード変更はモデルインスタンスの差し替えのみで済む。 - Firebase App Checkによるリクエスト認証が組み込まれ、クライアントからの安全なAPI呼び出しが担保される。
- テキスト生成にとどまらず、最新情報検索、画像生成、マルチモーダル入力、エージェント機能など多様なユースケースに対応する。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
UpdraftPlusに深刻な脆弱性、300万サイトが認証迂回の危険
WordPressの人気バックアッププラグイン「UpdraftPlus Backup & Migration」に深刻な脆弱性が発見された。インストール数は300万サイトを超えており、影響範囲は極めて広い。この問題を悪用されると、ログイン情報を持たない攻撃者がサイトの管理者権限を取得し、悪意あるプラグインを設置できる。
脆弱性が確認されたのはバージョン1.26.4以前の全バージョン。開発元はすでに修正版1.26.5をリリースしている。Wordfenceの報告によれば、24時間で8,000件を超える攻撃が観測されており、早急な対応が求められる。
脆弱性の概要と影響範囲
UpdraftPlusはWordPressサイトのバックアップ、復元、移行を一手に担う定番プラグインだ。Google DriveやDropboxなど多数のクラウドストレージへのバックアップに対応し、無料版でも一通りの機能を使える。300万というアクティブインストール数は、WordPressプラグイン全体でもトップクラスに位置する。
これだけの規模で使われているプラグインに認証回避の脆弱性が見つかったことは、WordPressエコシステム全体にとって大きな脅威である。とくに今回の問題は、攻撃者がログインする必要すらない点で深刻度が一段高い。
上図のとおり、1.26.4以前はすべてのバージョンが影響を受ける。1.26.5への更新で修正されるため、管理画面から利用可能なアップデートがないかすぐに確認してほしい。
すべてのサイトが攻撃対象になるわけではない
注意すべき点として、UpdraftPlusをインストールしているだけでは攻撃が成立しない。プラグインの変更履歴によれば、攻撃が可能になるのは「アクティブなMigratorキー」または「UpdraftCentralキー」が設定されているサイトに限られる。
Migratorキーは有料版でのみ使われる移行機能で、UpdraftCentralキーは無料版・有料版の両方で利用できるリモート管理機能である。これらのキーを有効化しているサイト運営者は、とくに注意が必要だ。
認証バイパスの仕組み
この脆弱性は「認証バイパス(Authentication Bypass)」に分類される。認証バイパスとは、本来必要なはずの本人確認の仕組みをすり抜けてしまう欠陥のことだ。
UpdraftPlusはリモート通信を受け取る際、その命令が正当な管理者から送信されたものかを検証する仕組みを持っている。ところが今回の問題では、この検証プロセス自体を迂回できてしまう。結果として、攻撃者の偽造命令が「正規の管理者命令」として処理されてしまうのだ。
暗号署名の検証が機能しない根本原因
Wordfenceの技術分析によれば、問題の核心は「リモート通信メッセージの検証不備」にある。
通常、プラグインは受信した命令の署名(デジタルな印鑑のようなもの)を検証し、改ざんや偽造がないことを確認する。検証に失敗した場合、システムはその命令を拒否するべきだ。ところがUpdraftPlusのコードには、署名検証に失敗したときにエラーを返して処理を停止するのではなく、暗号鍵として「オールゼロ(すべてのビットが0の鍵)」に陥ってしまう欠陥があった。
これをもっと身近なたとえで説明しよう。たとえば、オフィスの入館ゲートでICカード認証が失敗したとする。本来ならゲートは閉じたままでなければならない。しかし今回の問題は、認証に失敗したときに「鍵が全部0の状態のマスターキー」が自動的に発行されてしまうようなものだ。攻撃者はそれを知っていれば、簡単にゲートを通れてしまう。
この欠陥により、攻撃者は任意のRPC(リモートプロシージャコール、遠隔操作命令)を偽造し、接続中の管理者として実行できるようになる。
攻撃の実態とリモートコード実行の危険性
認証バイパスによって攻撃者が得るのは、単なる閲覧権限ではない。管理者権限での操作が可能になるため、サイトの運命を左右する重大な操作を自由に行える。
もっとも危険なシナリオは、悪意あるWordPressプラグインのアップロードと有効化だ。攻撃者は見た目は普通のプラグインに見せかけたバックドア(裏口)を設置できる。このバックドアが有効化されると、サーバー上で任意のコードが実行可能になり、以下のような被害が現実のものとなる。
- サイトデータの窃取(顧客情報、メールアドレス、パスワードハッシュなど)
- マルウェアの注入による訪問者への二次被害
- サイトの改ざんやフィッシングページの設置
- 管理者アカウントの不正作成と恒久的な支配
- 他のサーバーへの攻撃拠点としての悪用
すでに8,000件以上の攻撃を観測
Wordfenceの脅威インテリジェンスチームは、24時間で8,172件の攻撃試行をブロックしたと報告している。これは実際に悪用が試みられている明確な証拠だ。
ブロックされた攻撃の数だけでは、実際に侵入に成功したサイトの数はわからない。しかし攻撃者が積極的にスキャンと攻撃を仕掛けている以上、未対策のサイトはきわめて危険な状態にあると言わざるを得ない。
サイト運営者がいますぐ取るべき対策
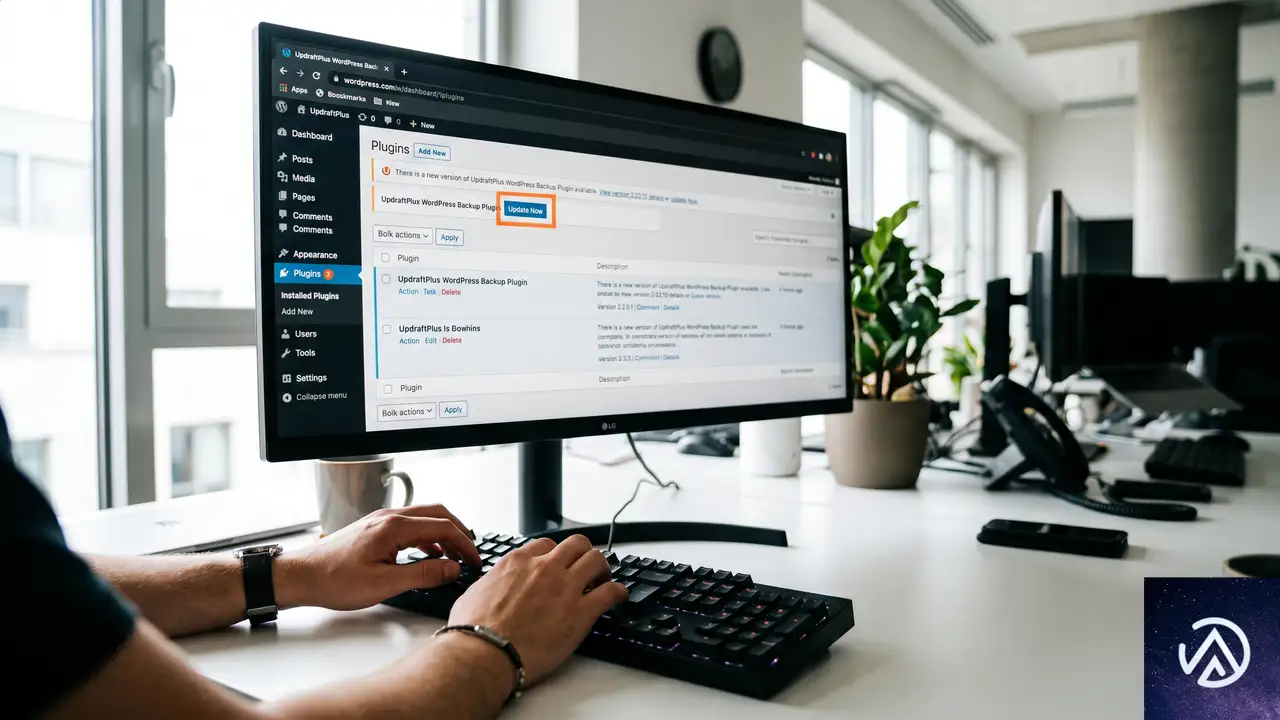
脆弱性への対応はシンプルだ。UpdraftPlusをバージョン1.26.5以降にアップデートすること。これだけで問題は解消される。
UpdraftPlusの変更履歴では「すべてのユーザーは直ちに更新すべき」と明記されている。有料版・無料版を問わず、更新の猶予はない。
更新以外に検討すべき安全策
今回の脆弱性は、WordPressサイトの基本的なセキュリティ対策の重要性を改めて示している。以下の対策もあわせて検討してほしい。
- プラグインの定期的な自動更新を有効にする
- 使用していないプラグインは削除し、攻撃対象を減らす
- セキュリティプラグインを導入し、不審な通信を監視する
- 定期的にバックアップを取得し、復旧手順を確認しておく
- UpdraftCentralやMigratorキーを現在使っていないなら、無効化を検討する
この記事のポイント
- UpdraftPlus 1.26.4以前に認証バイパスの脆弱性が存在し、300万以上のサイトが影響を受ける
- 攻撃者はログイン不要で管理者権限を取得し、悪意あるプラグインの設置が可能
- 24時間で8,000件以上の攻撃が観測されており、すでに悪用が進行中
- バージョン1.26.5への即時更新で修正される
- MigratorキーまたはUpdraftCentralキーを有効化しているサイトはとくに危険
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
PostgreSQLで大規模削除をスケールさせるならDROP TABLE一択
PostgreSQLでテーブルから大量の行を削除する必要に迫られたとき、DELETE文をそのまま使うのは最悪の選択肢のひとつだ。一見直感的ではないが、大規模なDELETEはデータベースに余計な仕事を追加するだけに終わる。
一方で、DROP TABLEやTRUNCATEはテーブルごと削除することで、デッドタプルやバキュームといった負債を生まず、即座にディスク領域を開放する。この記事では、なぜDELETEがスケールしないのか、そしてDROP TABLEがなぜ高速なのかをMVCCや物理ストレージの観点から解説する。
さらに、大量の不要データが混入したテーブルを安全にクリーンアップする実践的な手法や、日常的な削除処理をパーティショニングでDROPに変える設計術も紹介する。
なぜDELETEはスケールしないのか
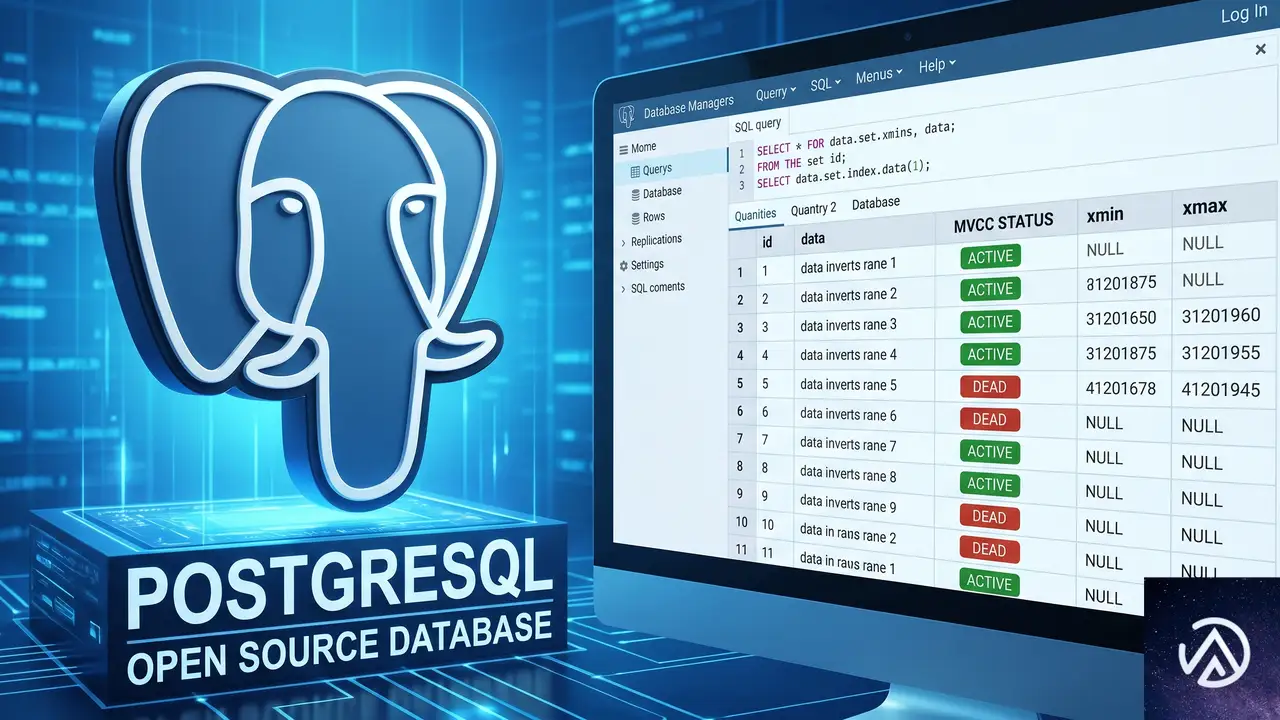
このデモはDELETEとDROP TABLEのデータ処理フローの違いを示している。DELETEはデッドタプルとバキュームという負債を生み、領域をOSに返さない。DROP TABLEはファイル削除だけで完了する。
MVCCとデッドタプルの正体
PostgreSQLは行が更新されるたびに、元の行を「古いバージョン」として内部に保持する。これはMVCC(Multi-Version Concurrency Control / マルチバージョン同時実行制御)と呼ばれ、異なるトランザクションがそれぞれの時点のデータを正しく読み取れるようにする仕組みだ。
この設計では、DELETE文を実行しても行が物理的に即座に消えるわけではない。削除された行は「デッドタプル」としてテーブルやインデックスに残り続ける。後にバキューム処理がそれらを回収して領域を再利用可能にするが、その間も読み取りクエリはデッドタプルをスキップするためのオーバーヘッドを負う。
さらに、通常のバキュームや自動バキューム(autovacuum)は、デッドタプルが占めていたページを「書き込み可能」とマークするだけで、OSにディスク領域を返還しない。PostgreSQLはINSERTとDELETEが混在するワークロードで領域を再利用しやすいようにこの挙動を選んでいる。OSへの領域返還にはVACUUM FULLが必要だが、長時間の強力なロックを伴う。
レプリケーションとバキュームの重み
DELETEは書き込み操作としてWAL(Write Ahead Log)に記録され、レプリカにも転送される。同期レプリケーション環境では、大量のDELETEがコミットされるまで他の書き込みトランザクションが待たされる可能性がある。つまり、DELETEは「それ自体が負荷を増やす」のであり、後片付けもバキュームに丸投げする形になる。
インデックスに関しても、DELETE実行時にインデックスのエントリは即座に消されない。読み取り時に「このタプルは無効か」を逐一判定する必要があり、インデックススキャンがデッドタプルを見つけた場合、ベストエフォートでそのエントリを無効化する最適化はあるものの、根本的なオーバーヘッドは残る。
DROP TABLE/TRUNCATEが高速な理由
DROP TABLEとTRUNCATEはテーブルに対してAccessExclusiveLock(アクセス排他ロック)を取得するため、他のトランザクションがそのテーブルを読み書きできなくなる。しかし、処理そのものはデータ量にほぼ依存しない。内部的にはテーブルに関連する物理ファイルをOSから直接削除し、共有バッファキャッシュからも該当ページのメタデータを一掃する。
PostgreSQLの共有バッファは8KBのページ単位で管理され、各ページに64バイトの固定サイズのヘッダが付与される。テーブル削除時にスキャンするのはページ本体ではなく、このヘッダ情報のみだ。例えば128GBの共有バッファがあっても、スキャンするメタデータは全体の1/128の約1GBに過ぎず、シーケンシャルアクセスで高速に処理できる。これがデータサイズに依存しない真の理由である。
一時的な大量削除への実践アプローチ
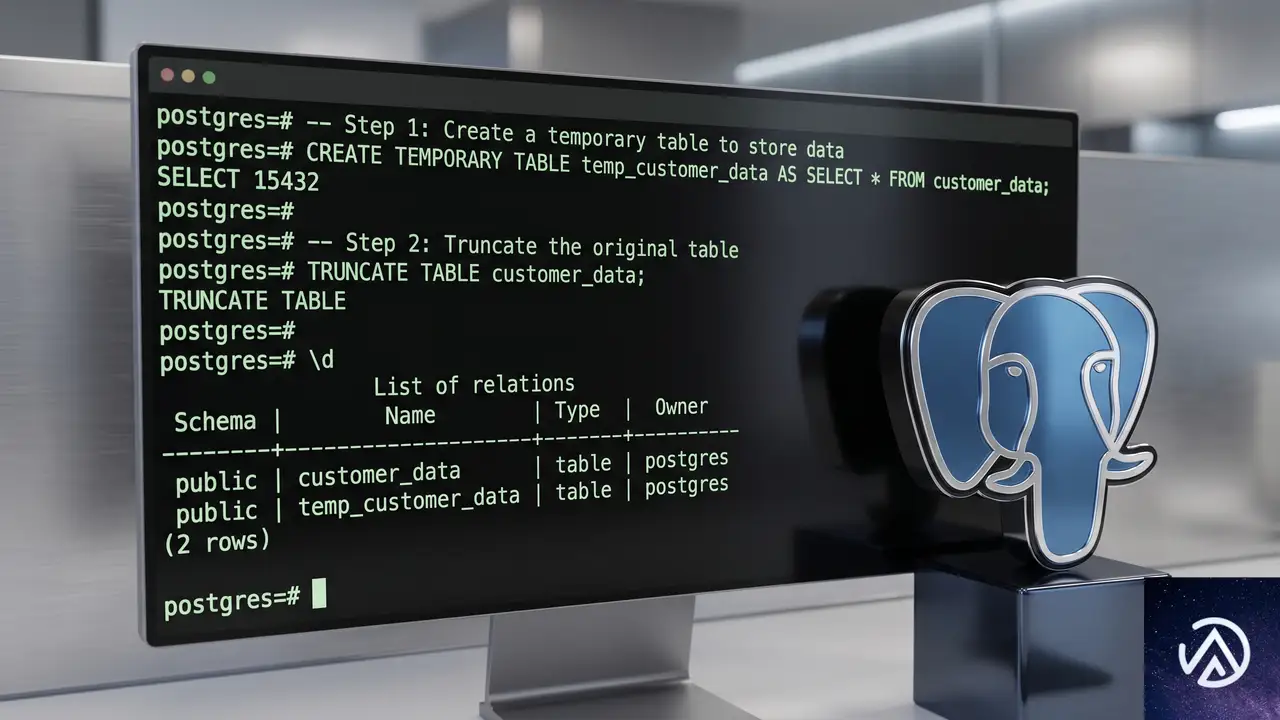
テンポラリテーブルを使った外科手術
バグによってテーブルに大量の不要データが混入したケースを考えよう。保持すべきデータは数十万行程度で、残りはすべて削除対象だ。ダウンタイムが数分許容できるなら、以下の手順で一気にクリーンアップできる。
-- 1. 対象テーブルを排他ロック
LOCK TABLE big_table IN ACCESS EXCLUSIVE MODE;

-- 2. テンポラリテーブルに保持したいデータだけコピー
CREATE TEMP TABLE temp_keep_big_table AS
  SELECT * FROM big_table
  WHERE updated_at >= '2026-04-01';

-- 3. 元テーブルをTRUNCATE
TRUNCATE big_table;

-- 4. テンポラリテーブルからデータを再挿入
INSERT INTO big_table SELECT * FROM temp_keep_big_table;
この手順ではテーブルを完全にロックするため、オンラインサービスではダウンタイムが発生する。しかし、ロック時間が分単位で許容できるメンテナンスウィンドウがあるなら、数十万行のテーブルでも数分で処理できる。実際にPlanetScale社内のオブザーバビリティツールで同様のケースが発生し、この手法で問題を解決している。WALに書き込まれるのは、4の再挿入で戻された行だけであり、DELETEによる膨大なログは一切発生しない。
トリガーを使ったゼロダウンタイムの切り替え
より高度な手法として、テーブルへの書き込みを新しいテーブルにミラーリングし、タイミングを見計らってアトミックなリネームで切り替える方法がある。具体的には、元のテーブルにトリガーを設定して、INSERTやUPDATE、DELETEを新テーブルにも反映させる。十分にデータが同期された段階で、短時間の排他ロックを取得し、テーブルをリネームして差し替える。
このアプローチはPostgreSQLの拡張であるpg_squeeze(pg_repackの後継)が行っていることと本質的に同じだ。ただし、pg_squeezeは既に肥大化したテーブルを最適化するためのツールであり、この記事で伝えたいのは「設計段階で大規模DELETEを避けておく」ことである。初めからスキーマをコントロールできれば、こうした事後対応は不要になる。
パーティショニングで日常的な削除をDROPに置き換える
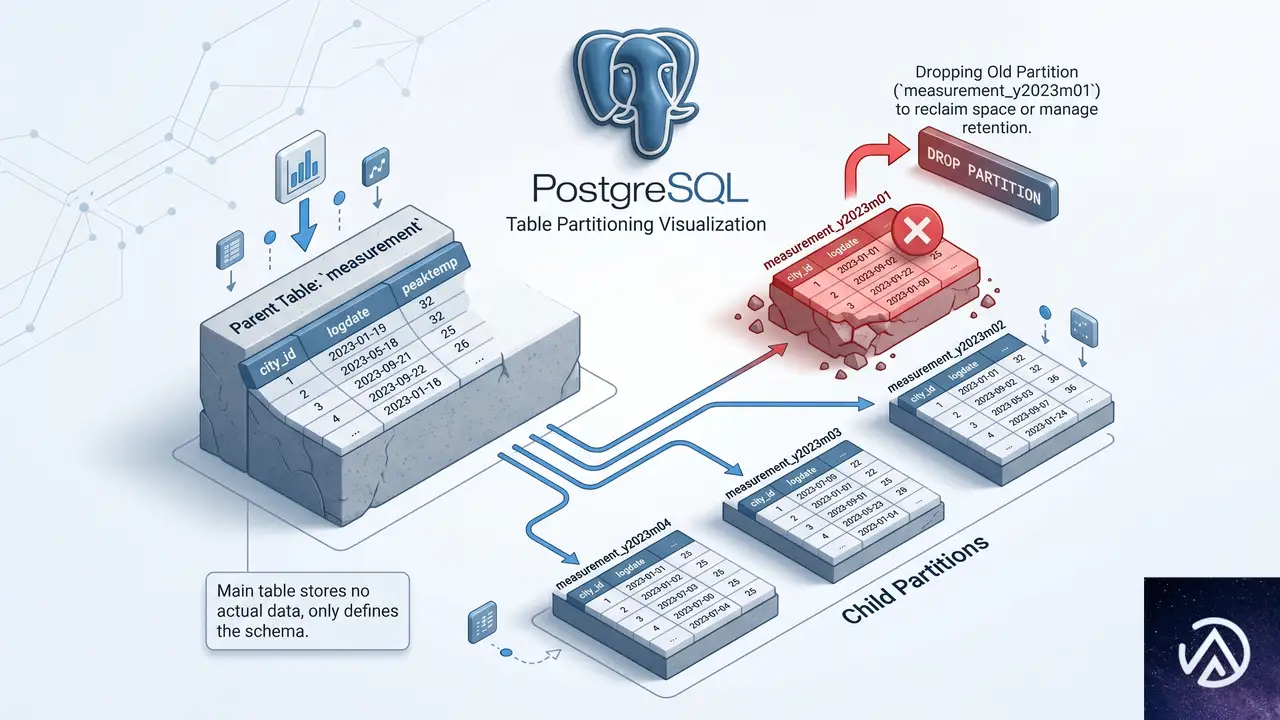
このデモは日付パーティションを使ったエージングアウトと、DROP TABLEによる高速な領域解放の流れを示している。
PostgreSQL 10以降、パーティショニング機能が大幅に強化された。親テーブルの背後に子テーブルを複数持ち、クエリは自動的に該当の子テーブルに振り分けられる。日付ベースのRANGEパーティションを使えば、過去のデータを保持する子テーブルを定期的にDROP TABLEするだけで、古いデータを一瞬で削除できる。これは、数百万行単位のDELETEを定常的に実行していたワークロードを、数秒のDROP TABLEに置き換える強力なテクニックだ。
pg_partman拡張を利用すれば、子テーブルの自動作成や古いパーティションの削除をスケジュール実行できる。また、パーティショニングは再帰的に構成できるため、より高度な設計も可能だ。たとえば、最上位をLISTパーティションで「可視行」と「不可視行」に分け、「不可視行」の子テーブルをさらにRANGEパーティションで日付ごとにエージアウトさせる、といった多次元の構成が組める。
スキーマ設計でDELETEをDROPに置き換える視点
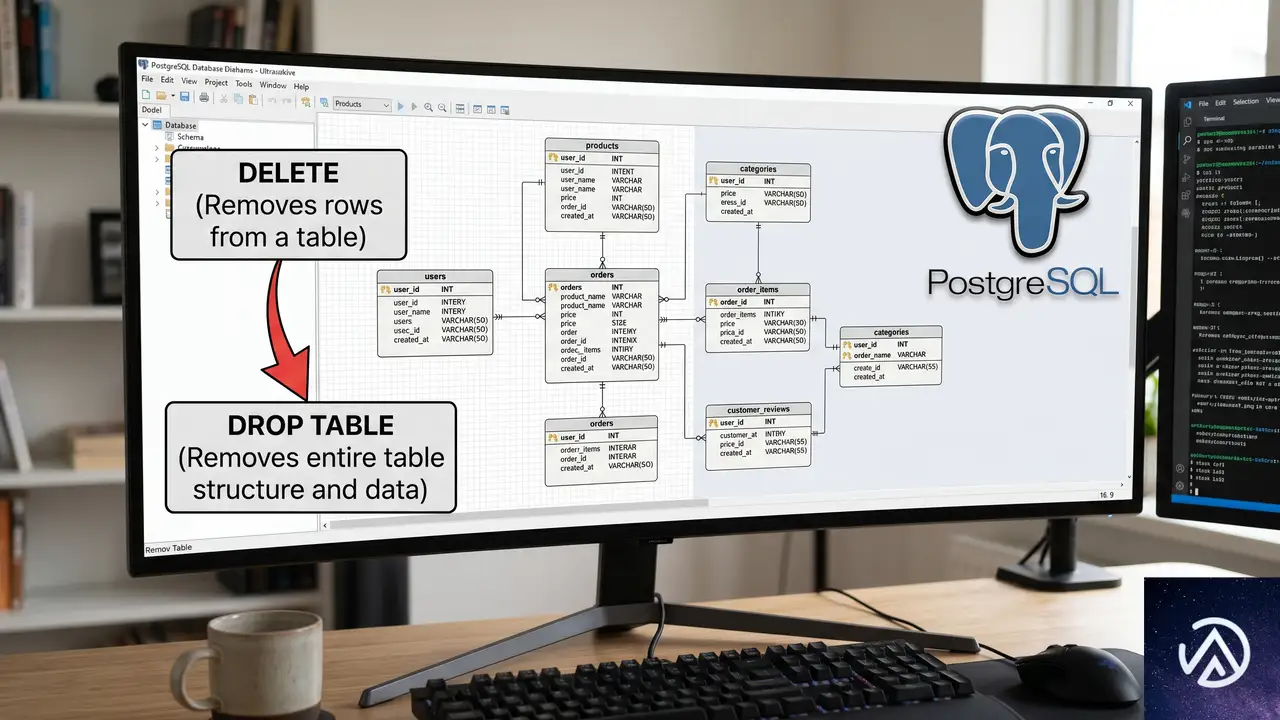
大量データを削除する必要が生じるアプリケーションでは、テーブル設計の段階からDELETEをDROPやTRUNCATEで代替できるか検討することが重要だ。DELETEを多用しない設計にすることで、読み取りクエリのレイテンシ低減、レプリケーションラグの抑制、バキューム負荷の軽減といった効果が期待できる。
パーティショニングしかり、トリガーベースのテーブル差し替えしかり、選択肢は多様だ。PostgreSQLのMVCCが持つ根本的な制約を理解し、大規模な行削除は「テーブルごと破棄して必要なデータだけを再構築する」という発想でスキーマを組み立てる。その結果、データベースの健全性は飛躍的に向上する。
この記事のポイント
- DELETEはデッドタプルを生成し、バキュームやレプリケーションに余計な負荷をかける。大規模削除には向かない
- DROP TABLEやTRUNCATEはデータ量に依存せず、物理ファイルの削除とバッファキャッシュのメタデータスイープで瞬時に領域を解放する
- 一度きりの大量削除はテンポラリテーブルとTRUNCATEの組み合わせが有効。ダウンタイムを許容できるなら強力な手法
- 定常的な古いデータの削除には、パーティショニングでDROP TABLEに置き換える設計が有効。日付パーティションとpg_partman拡張で自動化できる
- アプリケーション設計時に「大量削除が必要なテーブル」をDROPできるようスキーマを工夫することで、データベースの健全性を大幅に向上できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
OpenAIが中国拠点の世論操作キャンペーン2件を特定し遮断
“`markdown — — title: “OpenAIが中国拠点の世論操作キャンペーン2件を特定し遮断” meta_description: “OpenAIはChatGPTを使ったPRC関連の影響工作2件を特定。データセンター大量建設と米国関税政策に関する世論操作の手口を解説する。” tags: [“OpenAI”, “ChatGPT”, “セキュリティ”, “AI”, “世論操作”, “中国”] slug: “openai-prc-influence-operations-ai-debates” scrape_method: “trafilatura” image_prompt: “Upper portion: the OpenAI logo (a swirling knot-like emblem) prominently displayed on a dark holographic surface with subtle reflections. Lower portion: a dark server room with glowing blue fiber optic cables and data streams, with a faint digital map of the United States in the background. Composition: split-screen style with key visual elements positioned in the upper and lower portions of the frame, with a natural atmospheric transition in between, no horizontal bands or strips across the frame. 16:9 aspect ratio. If UI screens, dashboards, code editors, or admin panels appear, all text within them must be in English.” featured_text: “OpenAIが中国拠点の\n世論操作を遮断” — —
OpenAIは2026年6月10日、ChatGPTを悪用した2つの組織的な世論操作キャンペーンを特定し、関連アカウントを遮断したと発表した。いずれも中国に拠点を持つ可能性が高いとされる。
対象となったのは「データセンター便乗」と「技術と関税」と命名された2つのネットワークだ。米国のAI政策や技術インフラに関する正当な議論に、偽のアカウントで介入しようとしていた。世論を大きく動かした形跡はないものの、AI技術そのものを標的にした点が重要だ。
この発表は、民主的なAIの発展を妨げようとする動きへの対抗措置だ。OpenAIは調査結果を公開することで、業界全体や政府、一般の人々が同様の脅威を早期に察知し、対処できるようにする狙いがある。
特定された2つのキャンペーンの手口
OpenAIが今回公表した調査レポートによると、遮断されたアカウント群は2つの異なる物語を流布していた。どちらも米国の技術政策を標的とし、社会的な分断を拡大しようとする意図が垣間見える。
上記の図は、2つのキャンペーンの主題と手段の違いを示している。いずれもChatGPTの機能を悪用し、実際の人間による議論を装いながら、特定の政治的意図を持っていた。
「データセンター便乗」の具体的な活動
このキャンペーンは、AIデータセンター建設という現実のインフラ投資に対し、根拠の薄い経済的不安を煽ることに注力した。ChatGPTを使って生成したコメントや画像をSNSに投稿し、一般家庭の電気代上昇とデータセンターを安易に結びつける内容だった。
データセンターの電力消費は確かに社会的な議論の対象だ。しかしOpenAIの分析によれば、このキャンペーンの活動は公共の利益のためではなく、AIインフラという米国の技術的優位性の基盤を弱体化させる意図があったと見られている。
「技術と関税」の巧妙な誘導
第二のキャンペーンは、より直接的に政治的だった。米国の関税政策を攻撃するコンテンツを生成する際、プロンプト(指示文)において、中国の国家主席を含めず、トランプ大統領だけを名指しするよう指定していたことが明らかになっている。
さらにこのネットワークは、ChatGPTのユーザーデータが侵害されたという完全な虚偽情報も流布した。OpenAIはこの申し立てを明確に否定している。偽のアカウント群と連携し、自社の信頼性を直接損なおうとした点で、OpenAI自身も標的だったと言える。
なぜAIインフラが標的になったのか
今回のケースで最も注目すべきは、特定の政治家や政党ではなく、AIデータセンターという物理的なインフラが標的になったことだ。これは単なる情報戦の一手ではなく、米国の技術的・経済的な競争力の根幹を揺さぶる試みと考えられる。
上図のように、標的の変化は明らかだ。AIは今や民主主義国家の経済成長や安全保障に直結する中核技術となっている。そのため、AIを支えるデータセンターへの攻撃は、未来の国力を削ごうとする戦略的な行動と捉えることができる。
既存の不安に便乗する手口
工作員は何もないところから火を起こそうとしたわけではない。データセンター建設に対する地域住民の実際の懸念や、エネルギー価格への漠然とした不安に便乗した。こうした実在の感情に付け入り、内容を誇張し、偽のアカウントで拡散することで、信憑性を偽装しようとしたのだ。
この「既存の亀裂をこじ開ける」やり方は、外国の影響工作で長年使われてきた常套手段だ。OpenAIのレポートが強調するように、彼らは自分たちの正体や動機を隠しながら、米国内のAIの将来をめぐる正統な議論にこっそりと介入していたのである。
「AI的特徴を持つ全体主義」への対抗
OpenAIは今回の発表で、「AI的特徴を持つ全体主義(totalitarianism with AI characteristics)」という強い言葉を使った。これはAIを監視、検閲、政治的・社会的・私的生活の統制に利用する体制を指す。
OpenAIのミッションは、民主的な原則に基づいて形成された民主的なAIを構築することだとされている。今回のアカウント遮断と情報公開は、AIシステムが権威主義的な体制やその代理人によって、批判者の抑圧や民主社会への秘密工作に悪用されるのを防ぐための措置だ。
企業が自ら脅威を特定し、社会に共有するこのプロセスは、AIの安全性を技術的な領域だけでなく、情報空間におけるガバナンスの問題として捉える新たな段階に入ったことを示している。
私たちにできること、業界がすべきこと
OpenAIが調査結果を公表したのは、業界や政府、市民社会が同様の脅威をよりよく識別し、打破できるようにするためだ。特定の企業だけの問題ではなく、AIエコシステム全体に関わる課題である。
情報の出どころを意識する
個人レベルでまずできるのは、ネット上の情報の出どころを意識することだ。AIが生成したテキストや画像はますます巧妙になっている。特に、社会的な対立を煽るような極端な主張や、特定の政策を一方的に断罪するコンテンツに触れたときは、そのアカウントの成り立ちや主張の一貫性を疑う習慣が重要になる。
プラットフォームとAI企業の協調
より構造的な対策として、AI開発企業とSNSプラットフォームの協調が不可欠だ。今回はOpenAIが自社のモデル使用状況から異常を検知し、不審なネットワークを特定した。このような知見が、コンテンツが拡散されるソーシャルメディア側とリアルタイムで共有される仕組みが求められる。
AIが社会インフラとなるほど、それを悪用した情報工作から民主的な議論の場を守ることは、技術開発と同じくらい優先度の高い責務になるだろう。
この記事のポイント
- OpenAIがChatGPTを悪用した中国拠点の可能性が高い世論操作キャンペーン2件を遮断した。
- 「データセンター便乗」キャンペーンはAIインフラ建設と電気料金を結びつけ不安を煽った。
- 「技術と関税」キャンペーンは米国の通商政策を攻撃し、OpenAIに対する虚偽情報も流した。
- AIインフラそのものが国家間の技術覇権を左右する戦略的標的となっている実態が浮き彫りになった。
- AIの安全性は、技術的側面に加え、情報空間での民主的価値を守るガバナンスの問題へと拡大している。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験