PHP緊急セキュリティリリース公開。8.2未満は即アップデート必須
PHPに深刻度「critical」の脆弱性が見つかった。サイト運営者は今すぐPHPをアップデートすべきだ。
PHP 8.2未満はセキュリティ更新が終了しており、WordPressを含むあらゆるPHPアプリケーションが影響を受ける。
WordPress自体のアップデートは不要だが、サーバー側のPHP更新は待ったなしだ。この記事では確認方法と対策手順を整理する。
PHP緊急セキュリティリリースの概要
PHPはWordPressなどのCMSが動作する土台となるサーバー側のプログラミング言語だ。世界中のWebサイトの多くがこの仕組みの上で動いている。今回見つかった脆弱性は深刻度が最も高い「critical」に分類され、サイト所有者に対して即時のPHPアップデートが強く呼びかけられている。
何が起きたのか
PHPプロジェクトから緊急のセキュリティリリースが公開された。この脆弱性はWordPressに限ったものではなく、PHPアプリケーションを動かすすべてのサーバーに影響する。WordPress側のアップデートやパッチは不要だ。必要なのはPHP自体のバージョンアップである。
ホスティング会社の多くはすでにPHPの更新作業やWAF(Webアプリケーションファイアウォール)ルールの適用を進めている可能性がある。WAFとは通信内容を監視して不正アクセスを遮断する仕組みのことだ。PHP更新が完了するまでの暫定対策として機能する。
WordPressユーザーが知るべき影響範囲
WordPressサイトの運営者は今回の脆弱性を「サーバー管理者だけの問題」と捉えてはいけない。レンタルサーバーの共用プランでも、自分のサイトが古いPHPで動いていれば攻撃対象になる。逆に言えば、PHP 8.2以上で動いているサイトは今回の脆弱性の影響を直接受けない。
PHP 8.2未満はセキュリティ更新が終了しており、今回の脆弱性に対する公式の修正は提供されない。バージョンが古いほどリスクが高まるため、まずは自分のサイトがどのバージョンで動いているかを確認したい。
自サイトのPHPバージョン確認と危険度判定
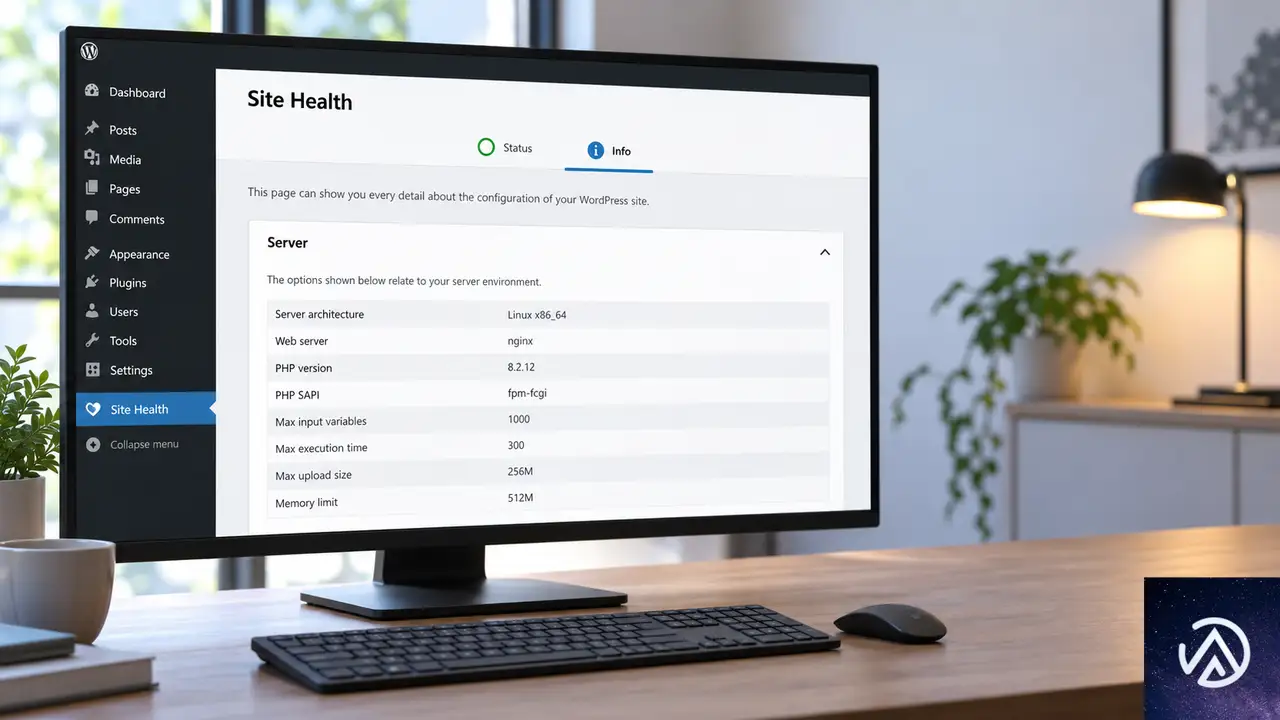
自分のサイトがどのPHPバージョンで動いているかを確認する方法は2つある。WordPressの管理画面から確認する方法と、ホスティングサービスの管理画面から確認する方法だ。どちらも数分で確認できる。
WordPress管理画面から確認する
WordPressの管理画面で「ツール」→「サイトヘルス」→「情報」→「サーバー」の順に開くと、PHPのバージョンが表示される。操作場所が分からない場合は、レンタルサーバーの管理画面でも同じ情報が確認できることが多い。迷ったら両方を見比べると確実だ。
バージョンごとの危険度を理解する
PHP 8.2以上のバージョンではセキュリティ更新が継続されている。一方、PHP 8.1、8.0、7.4以下のバージョンはセキュリティ更新が終了しており、今回の脆弱性に対する公式の修正が提供されない。古いバージョンの利用者は早急な移行が必要だ。
ここで重要なのは、危険度はHTTPサーバーの種類やCMSの種類に関係なく、PHPのバージョンだけで決まるという点だ。WordPressを使っていてもいなくても、PHP 8.2未満ならリスクがある。
レンタルサーバーを利用している場合、STEP 3でホスティング会社の管理画面からPHPバージョンを変更できることが多い。自前サーバーの場合はSTEP 4の判断が特に重要になる。
今すぐやるべき対策手順
対策の進め方はサイトの運用形態によって異なる。レンタルサーバーを利用している場合と、VPSや専用サーバーを自前で運用している場合に分けて整理する。
レンタルサーバー利用者の場合
多くのレンタルサーバーでは管理画面からPHPバージョンを切り替えられる。まずはホスティングサービスの管理画面にログインし、PHP 8.2以上が選択できるか確認する。もし選択肢にない場合は、サポートに問い合わせて更新スケジュールを確認する。
見落としがちなのが、PHPを更新した後にサイトが正常に動作するかという確認だ。古いPHP向けに作られたテーマやプラグインが動かなくなるケースがある。更新前にバックアップを取り、更新後に主要ページを一通り確認する流れを徹底したい。
自前サーバー運用者の場合
自前でサーバーを運用している場合は、即座にPHPのアップデート作業に入るべきだ。更新がすぐに完了できない場合は、英国の国家サイバーセキュリティセンター(NCSC)が「直ちに対応できない組織は、完全に緩和できるまでシステムをオフラインにすることを検討すべき」との見解を示している。サイトを一時的に停止する判断も視野に入れる。
このアドバイスが示す通り、今回の脆弱性は「更新が終わるまで待つ」という選択が許容されにくい深刻度だ。更新に数日かかる見込みなら、公開を一時停止する方が結果的に被害を防ぐことにつながる。
WAFによる暫定対策を確認する
PHPの更新が完了するまでの間、WAFによる暫定的な防御が有効なケースがある。利用中のホスティングサービスがWAFを提供している場合、そのルールが最新の脆弱性に対応しているか確認しておきたい。自前でWAFを運用している場合は、最新のルールセットに更新されているかを確認する。
WAFは攻撃を完全に防ぐ保証はないが、PHPの更新が完了するまでの時間を稼ぐという意味では重要な防御層になる。ただしWAFだけで安心してはいけない。最終的にはPHP本体の更新が必須だ。
この記事のポイント
- PHPに深刻度criticalの脆弱性が公開され、即時のアップデートが推奨されている
- PHP 8.2未満はセキュリティ更新が終了しており、公式の修正が提供されない
- WordPressの管理画面またはホスティング管理画面からPHPバージョンを確認する
- レンタルサーバー利用者は管理画面からPHPを切り替え、自前サーバー運用者は即時対応する
- 更新が間に合わない場合はNCSCがオフライン化の検討を推奨している
- WAFによる暫定対策は可能だが、最終的にはPHP本体の更新が必須

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
海田 洋祐
・ 複数業界における17年間のデジタルビジネス開発経験 ・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識 ・ 15ヶ国語対応の多言語SaaSの開発経験 ・ 17年間にも及ぶ、Eコマース長期運営経験 ・ 幅広い業界でのSEO最適化の豊富な経験