

npmとGitHub Actionsのサプライチェーン攻撃を遮断する新防御策
npmとGitHub Actionsを舞台にしたサプライチェーン攻撃が、近年組織化された巧妙な手口で猛威を振るっている。2026年前半、GitHubはこの攻撃連鎖を根本から断つため、数多くの防御策を相次いでリリースした。
公式ブログで公開された内容をもとに、初期侵入の防止、認証情報の抜き取り対策、マルウェア拡散の阻止、インシデント対応まで、最新の変更点をまとめて解説する。CI/CDパイプラインやパッケージレジストリを扱う開発者や運用担当にとって、すぐに活用できる情報が揃っている。
サプライチェーン攻撃の実態と攻撃チェーン
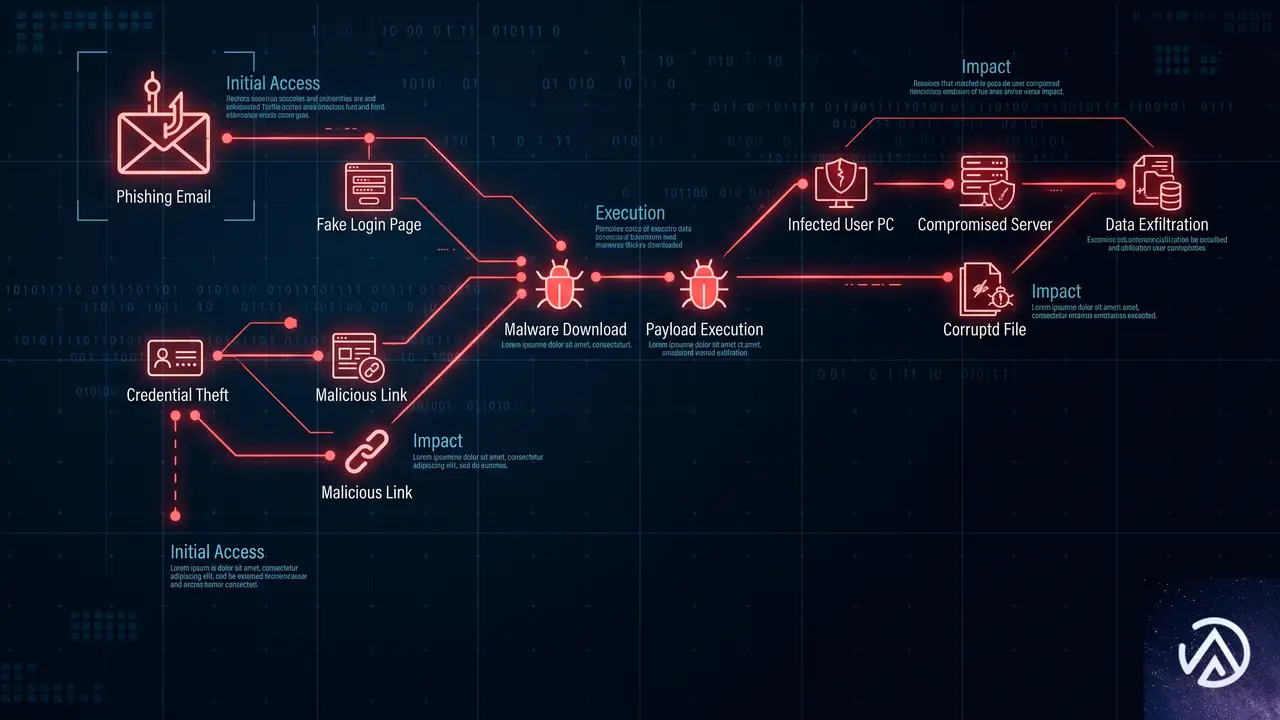
オープンソースエコシステムを標的としたサプライチェーン攻撃は、複数の脆弱性を組み合わせて短期間に被害を拡大する。典型的な流れは、メンテナーのアカウント乗っ取りに始まり、CI/CDワークフローの欠陥を突いてプロジェクトへ侵入し、認証情報を窃取したうえで、マルウェアを仕込んだパッケージを一気に配布するというものだ。
GitHubはこうした攻撃チェーンを研究し、最も効果の高い箇所に対策を集中投入している。以下の図は、よく見られる攻撃のステップを簡略化したものだ。
この連鎖を断ち切るため、GitHubは複数の防御層を設けてきた。次節から順に見ていく。
初期侵入を許さない新たな対策
サプライチェーン攻撃の第一段階は、多くの場合フィッシングによるメンテナーアカウントの侵害だ。また、GitHub Actionsのワークフロー設定ミスを突いた手口も頻発している。これらに対抗するため、2026年6月にいくつかの重要な変更が施された。
高影響度npmアカウントの保護
npmでは、影響度の高いアカウントに対して予防的な保護措置が導入された。メールアドレスの変更や二要素認証のリカバリコードを使用した場合、アカウントは72時間にわたって読み取り専用となる。この猶予期間によって、正当なメンテナーがアカウント回復のための時間を確保し、攻撃者が即座に悪用することを防げる。
GitHub Actionsワークフローの安全強化
GitHub Actionsでは、「pwn request」と呼ばれるフォークからのプルリクエストを通じた不正コード実行が長年の課題だった。これに対処するため、actions/checkout のデフォルト動作が変更され、フォークからの信頼できないコードをチェックアウトしないようになった(明示的にオプトアウトすれば従来どおり利用できる)。
さらに、ワークフローのトリガー(実行条件)に対して、誰がどの種類のトリガーを使えるのかをエンタープライズや組織レベルで制御できるポリシーが追加された。これにより、不要な pull_request_target の使用を禁止したり、信頼できないトリガーの範囲を限定したりできる。
加えて、Actionsのキャッシュ操作にも制限がかかった。信頼度の低いワークフローからは、他のワークフローと共有しているキャッシュを変更できないようにし、キャッシュポイズニングによる権限昇格の道を塞いでいる。
認証情報の抜き取りを防ぐ仕組み
初期侵入に成功した攻撃者は、次にCI/CDパイプラインやリポジトリに残る認証情報を狙う。これらを抜き取られないようにすることが、攻撃拡大を防ぐ要となる。
信頼できる公開で長期クレデンシャルを排除
npmの「Trusted Publishing(信頼できる公開)」は、長期にわたって有効なトークンを使わずにパッケージを公開する機能だ。2026年4月より、CI/CDサービスとしてCircleCIが新たにサポートされたことで、より多くのプロジェクトがこの仕組みを利用できるようになった。CI/CD環境に直接シークレットを置く必要がなくなり、たとえ環境が侵害されてもトークンが漏洩するリスクが大きく下がる。
Actionsネットワークファイアウォール(技術プレビュー)
Actionsワークフローの実行中に発生するすべての外向き通信をログに記録する機能が、テクニカルプレビューとして提供開始された。これにより、悪意のあるコードのダウンロードや、未知のドメインへの認証情報の送信といった異常を検知できる下地が整う。将来的には、ネットワークの出口制限(egress restriction)やポリシーによる遮断も視野に入っている。
攻撃の拡散を封じるnpmとGitHub Actionsの強化
認証情報を手にした攻撃者は、次にマルウェアを仕込んだパッケージを大量に公開し、できるだけ多くのプロジェクトに感染させようとする。拡散速度を落とし、悪用の連鎖を食い止める対策がいくつか実装された。
段階的パブリッシュ(Staged Publishing)
2026年5月からnpmで利用可能になったStaged Publishing(段階的公開)は、CI/CDパイプラインのクレデンシャルだけではパッケージを直接公開できなくする仕組みだ。パイプラインからステージングされたバージョンは、別途npm CLIやWebサイト上での手動承認と二要素認証を経て初めて本公開される。これにより、CI/CDが侵害されても自動的にマルウェアが配布されるリスクを断ち切る。
npm v12でインストールスクリプトをデフォルト無効化
攻撃者はパッケージのインストール時に実行されるスクリプト(install scripts)を悪用し、即座に認証情報を抜き取る手法を多用してきた。2026年6月に発表されたnpm v12では、こうしたインストールスクリプトがデフォルトで無効化される。正当な用途でスクリプトが必要な場合は、利用者が明示的に許可を与えることで再び有効にできる。
Dependabotバージョン更新に3日間のクールダウン
攻撃者は新たに公開した悪意あるバージョンが、Dependabotの自動プルリクエストで一気に下流プロジェクトに取り込まれることを狙う。このスピードを抑制するため、2026年7月からDependabotのバージョン更新にはデフォルトで3日間のクールダウンが設けられた。リリース後少なくとも3日が経過するまでプルリクエストは開かれず、その間にコミュニティや自動検知が悪意あるバージョンを発見する猶予が生まれる。なお、セキュリティアップデートは即時に発行されるため、緊急の修正が遅れることはない。
インシデント対応を迅速化する機能
防御策と並行して、万一の侵害発生時に素早く対処できる機能も強化されている。
セルフサービスでのクレデンシャル無効化
2026年6月、エンタープライズ管理者やメンバーが、自身の全クレデンシャルを即座に無効化できるセルフサービスツールが提供された。2月にリリースされたエンタープライズ全体のクレデンシャル管理機能を拡張したもので、サプライチェーン攻撃で認証情報の漏洩が疑われる場合に、数クリックで影響範囲を封じ込められる。
OAuthトークンとAppトークンの即時失効API
2026年3月には、GitHubのOAuthトークンおよびAppトークンをプログラムから即座に失効させるAPIが拡充された。2025年4月に導入されたPersonal Access Token向けの失効APIに続くもので、公開リポジトリにクレデンシャルが漏れてしまった場合でも、開発者が自身で迅速に無効化できる。漏洩したトークンの悪用可能な期間を大幅に短縮する手段となる。
今後の展望
GitHubは製品をデフォルトで安全にする方針を掲げ、npmとGitHub Actionsの両面からサプライチェーン攻撃の遮断に取り組んでいる。今回紹介した変更は数カ月の成果に過ぎず、引き続きchangelogや公式ブログで新たな対策が発表される見込みだ。
オープンソースの持続可能性と企業の安全な利用を支えるこれらの取り組みは、コミュニティ全体にとって大きな前進といえる。
この記事のポイント
- サプライチェーン攻撃は、アカウント乗っ取りからCI/CD経由でマルウェア配布へと連鎖する。GitHubは各段階に多重の防御を適用している
- npmの高影響度アカウントに72時間の読み取り専用期間を設定し、乗っ取り後の即時悪用を防止
- GitHub Actionsの
pull_request_targetやキャッシュ操作を安全なデフォルトに変更し、初期侵入を抑止 - 長期クレデンシャルを使わない「Trusted Publishing」と「Staged Publishing」で認証情報漏洩と自動公開を遮断
- Dependabotのクールダウンとnpm v12のインストールスクリプト無効化で拡散速度を抑制
- クレデンシャルの即時失効機能により、万が一のインシデント対応を迅速に実施可能

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
PHP Warning Undefined array key value エラーの原因と直し方
WordPress で PHP 8.x 環境に移行した後、サーバーのエラーログに「Warning: Undefined array key」という警告が大量に記録されるようになった場合、最も確実な解決策は原因となっているプラグインを最新バージョンに更新することだ。この警告はいわゆる「Notice」より深刻度が一つ上の「Warning」だが、サイトの表面的な表示や動作が完全に停止する致命的なエラーではない。
PHP 8.x 環境で「Undefined array key」が頻発する根本的な原因とは
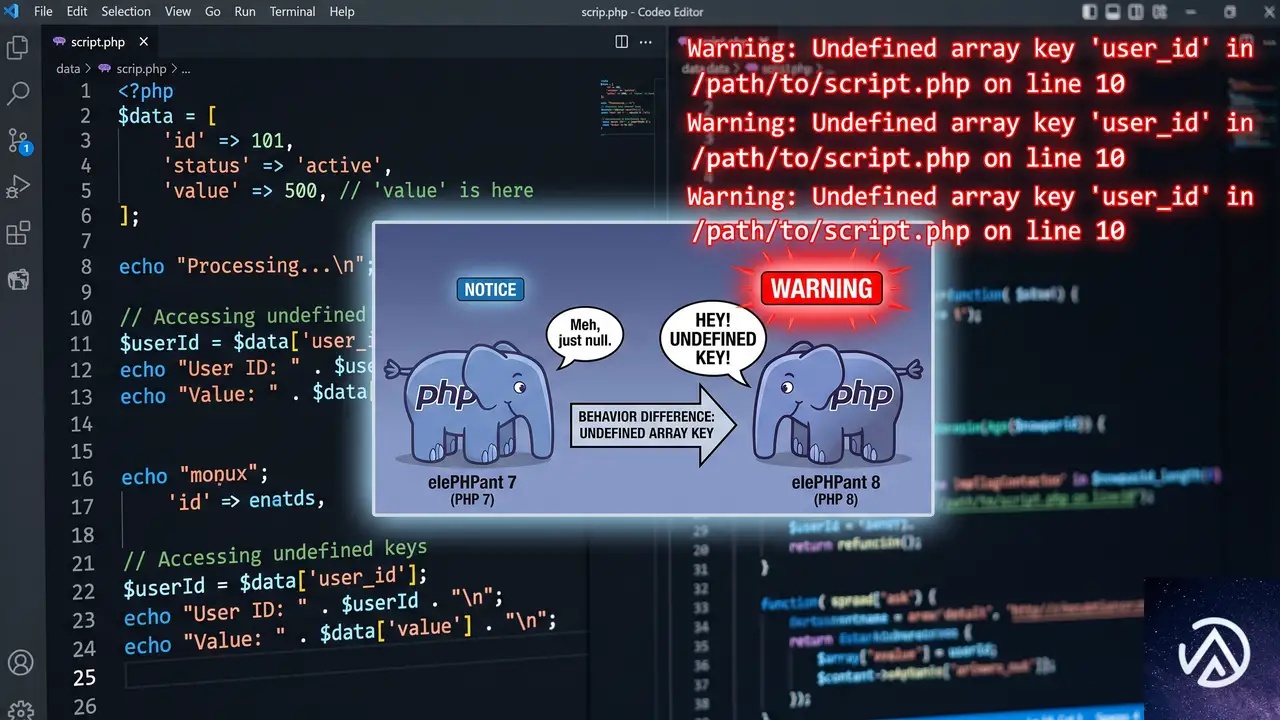
PHP 8.0 以降、コードの実行エンジンが大幅に厳格化された。以前の PHP 7.x 系では配列に存在しないキーを参照しても警告が出ずにスルーされたが、PHP 8.x では「Undefined array key」という警告が発生する。WordPress のプラグインを一手に引き受ける制作会社や個人開発者の視点では、これは「昔のコードの書き方が許されなくなった」状態といえる。
具体的には、配列のキーを直接参照するコードが原因だ。例えば、$field['value'] のように配列のキーを直接指定すると、そのキーが存在しない限り例外や警告が出る。今回の「lib-widget-fields.php」のように、ウィジェット側で「value」キーを出力する仕様になっていないのに、テンプレート側でそれを読み込もうとすると、PHP の厳格な構文チェックに引っかかる。
$value = $field['value'];$value = $field['value'];エラーログを止める最も確実な方法「プラグインのアップデート」
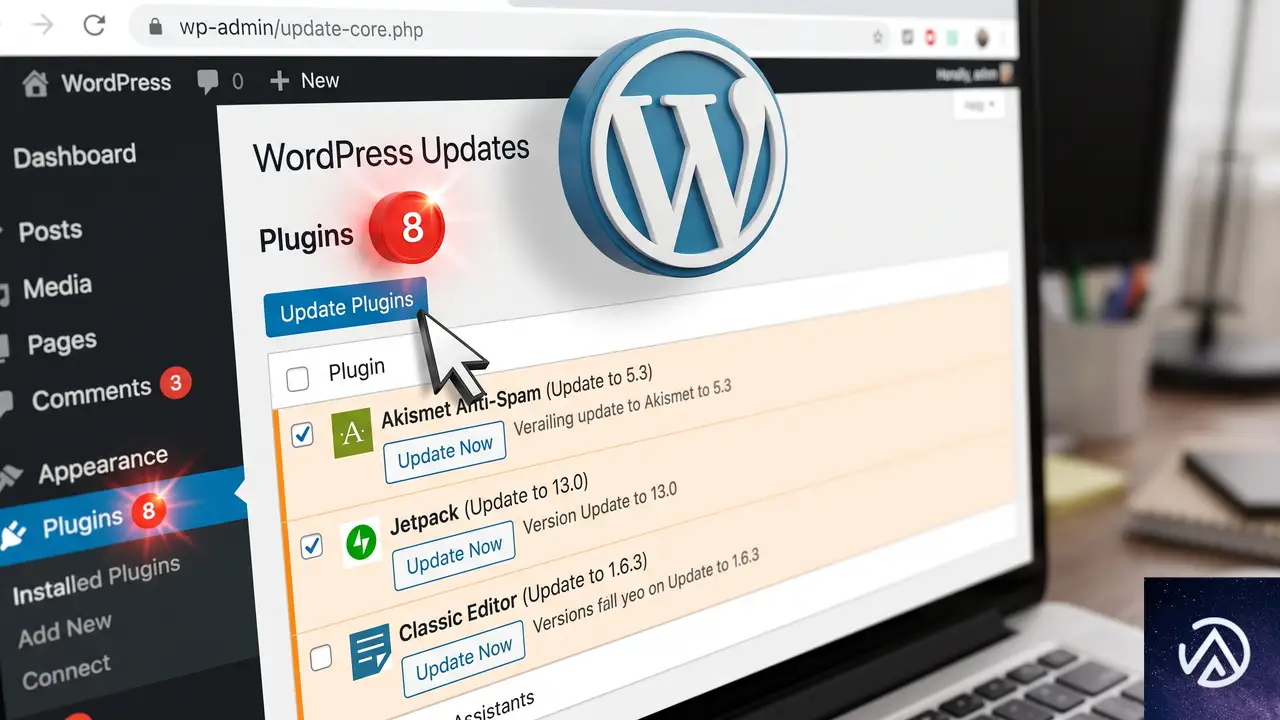
WordPress で「Undefined array key」が特定のプラグイン(たとえば Directorist のようなディレクトリ系テーマ・プラグイン)で発生する場合、最優先で行うべきはそのプラグインのアップデートだ。成熟したプラグインであれば、開発チームがすでにコードを修正し、PHP 8.x 向けに配列キーの存在チェックを追加した新しいバージョンをリリースしている可能性が高い。
管理画面の「ダッシュボード」→「更新」画面から手動で更新するか、利用しているプラグインの公式サイトで最新バージョンがリリースされていないか確認する。自動更新が無効になっていると、修正パッチが適用されずにいつまでもエラーログが肥大化し続ける。サイトヘルス画面やサーバーのディスク容量を圧迫する前に手を打つべきだ。
すぐに警告を非表示にする「wp-config.php」の設定変更
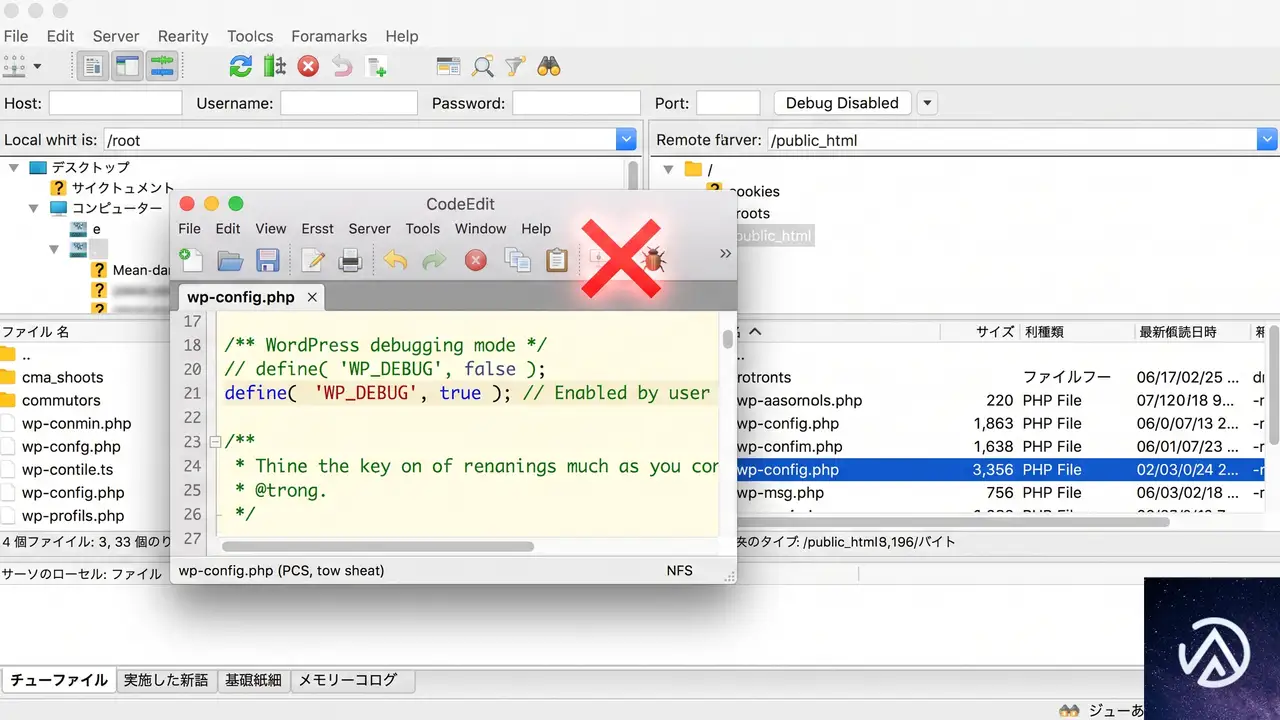
プラグインの更新がまだ提供されていない、または何らかの理由で更新できない事情がある場合、サーバー設定ファイル wp-config.php を調整して警告を非表示にできる。ただしこれはあくまで対症療法であり、根本的なコードの修正ではないことを理解しておきたい。本番環境では、エラーを画面に表示させず、ログだけに記録する設定が原則だ。
define('WP_DEBUG', true);
define('WP_DEBUG_LOG', true);
define('WP_DEBUG_DISPLAY', false);
@ini_set('display_errors', 0);上記の設定により、PHP の警告は画面に表示されなくなるが、/wp-content/debug.log には引き続き記録される。完全にログ出力自体をやめたい場合は WP_DEBUG を false にするが、別の問題が起きたときに原因究明が遅れるため、ログへの記録は有効にしたまま画面への表示を切る方法が現実的だ。
緊急時の応急処置としてコードを直接修正する
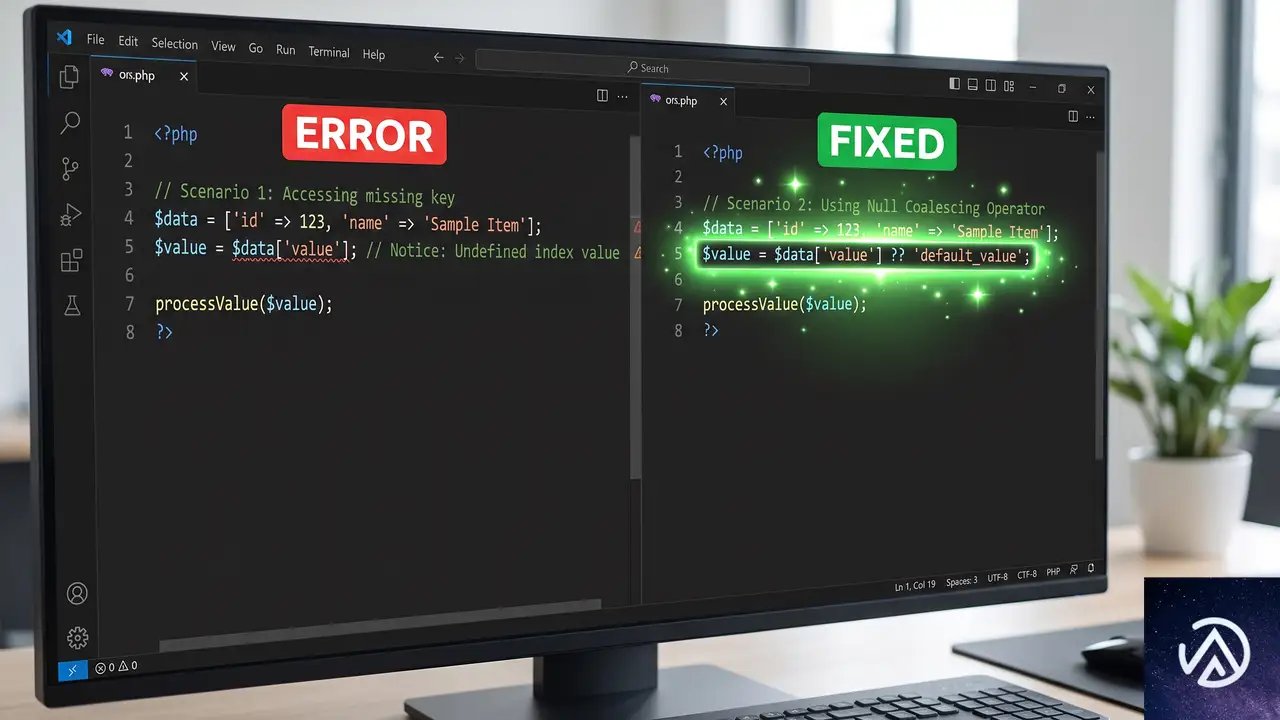
プラグインのアップデートがいつになるかわからず、かつデバッグ表示オフではカスタマイザー上での操作に支障が出るなどワークフロー上の問題がある場合、最終手段としてプラグインのソースコードを直接修正する手がある。
具体的には、配列のキーを読み込む前に、そのキーが存在するかチェックするか、PHP 7.0 から導入された Null 合体演算子(??)を使ってデフォルト値を与える。先の例でいえば、$field['value'] という部分を $field['value'] ?? '' に書き換えれば、キーが存在しない場合は空文字が代入され、警告は出なくなる。
value=""value=""この作業は必ず「FTP を使えるか」「バックアップが取れるか」という前提の下で行う。くれぐれも子テーマで上書きできる範囲の関数であれば function.php に記述するべきだが、プラグインのコアファイルは直接触らざるを得ない。修正後はそのプラグインの自動更新を一旦停止し、公式の修正版がリリースされたら必ず元に戻してアップデートする手順を徹底する必要がある。
よくある質問
このエラーはサイトを完全に停止させる致命的なエラーですか
多くの場合、これは「Warning(警告)」であり、サイトの表示が真っ白になるような「Fatal error(致命的エラー)」とは性質が異なる。サイトは表示され続けるが、サーバーのエラーログファイルが短期間で肥大化する原因になる。また、管理画面のウィジェット設定画面やカスタマイザーでレイアウトが崩れたり、意図しない文字列が出力される可能性はある。
WP_DEBUG を false にすれば解決しますか
WP_DEBUG を false にすれば、エラーメッセージが実際のサイト画面やログファイルにすら出力されなくなる。しかしこれは「警告を見えなくした」だけであり、コードの潜在的な問題が解決したわけではない。PHP 8.x における動作が保証されていないコードを放置することになるため、開発環境ではログを取りつつ、本番環境では画面表示を切るという運用が基本になる。
エラーログの場所がわかりません
WP_DEBUG_LOG が true の場合、通常は /wp-content/debug.log に出力される。サーバーのコントロールパネル(cPanel など)に「エラーログ」機能がある場合はそちらにも記録される。FTP でアクセスしても見つからない場合は、wp-config.php で WP_DEBUG_LOG が正しく定義されているか、ファイルの書き込み権限があるかを確認する。
さくらインターネットやエックスサーバーで PHP 8.3 に変更したらこのエラーが出ました
国内の主要レンタルサーバーでは、管理画面から PHP のバージョンを簡単に切り替えられる。PHP 7.4 から 8.3 へ一気に上げると、旧式のコードを抱えたプラグインやテーマが一斉に警告を出すことがある。切り替え前にローカルやステージング環境で動作確認を行うのが理想だが、もし本番環境で出てしまった場合は、まずプラグインの一括更新を試し、それでも直らないものだけ個別に開発元へ報告するのが現実的な対処法だ。
functions.php でエラーの轍を消せませんか
残念ながら、特定のプラグインが内部で無造作に配列を直接参照している場合、テーマの functions.php からその挙動を直接上書きしてなかったことにはできない場合が多い。プラグインのコードに isset() などが欠如しているならば、前述の通りプラグインファイル自体を修正するか、プラグインのフックが用意されていればそれで値を事前に定義するなどの手段を取る必要がある。
この記事のポイント
- 「Undefined array key」は PHP 8.x で厳格化された構文チェックが原因
- プラグインを最新バージョンに更新することで根本解決する
- 一時しのぎには wp-config.php で WP_DEBUG_DISPLAY を false に設定する
- Null 合体演算子(??)を用いたコード修正は応急処置であり、アップデートで上書きされる前提で行う
- エラーログの肥大化を防ぎつつ、開発元へ報告することで結果的にエコシステム全体が改善される
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
ChatGPT for Small Businessプログラム開始、GPT-5.6搭載のChatGPT Workを提供
ChatGPT WorkとGPT-5.6が中小企業向けプログラムで提供開始
OpenAIは2026年7月21日、中小企業の生産性向上を支援する「ChatGPT for small businesses program」の開始を発表した。このプログラムの中核となるのが、複数の工程にわたる複雑なタスクを最後まで実行できるエージェント「ChatGPT Work」であり、最新モデル「GPT-5.6」を搭載する。
小規模なチーム、限られた時間、そして少数のリソース。中小企業の経営者はマーケティング、経理、営業、オペレーション、戦略立案まで、あらゆる役割をひとりでこなすことが求められる。OpenAIのこのプログラムは、AIを「一人ひとりの専門性を拡張し、処理能力を底上げする力の増幅装置」として位置づけ、誰もが大企業並みのツールを手にできる世界を目指している。
本記事では、プログラムの具体的な内容、ChatGPT Workが中小企業の現場で何を変えるのか、そして実際に得られた導入効果の数字をもとに、この動きが持つ意味を読み解いていく。
上図のとおり、ChatGPT Workは単なるチャットボットではない。ファイルやアプリケーションと接続し、利用者の思考パターンや執筆スタイルを記憶したうえで、複数の手順を必要とする業務をエンドツーエンドで完遂する自律型エージェントである。
プログラムの4つの柱 オンライン学習から対面イベントまで
今回発表されたプログラムは、以下の4つの要素で構成されている。単なるツール提供にとどまらず、具体的な業務に即した「使いこなし」までをパッケージにした点が特徴だ。
4つの柱はいずれも「すぐに使える」「具体的な業務に直結する」点で共通している。注目すべきなのはSTEP 2の対面型AIアカデミーの実績データで、参加者の78%がわずか1日で実用的なAIワークフローを構築し、42%がAIの活用によって週5時間以上の時間を節約できたという。この数字は、適切なガイドがあればAI導入のハードルは大きく下がることを示している。
業務別にみるChatGPT Work活用の具体例
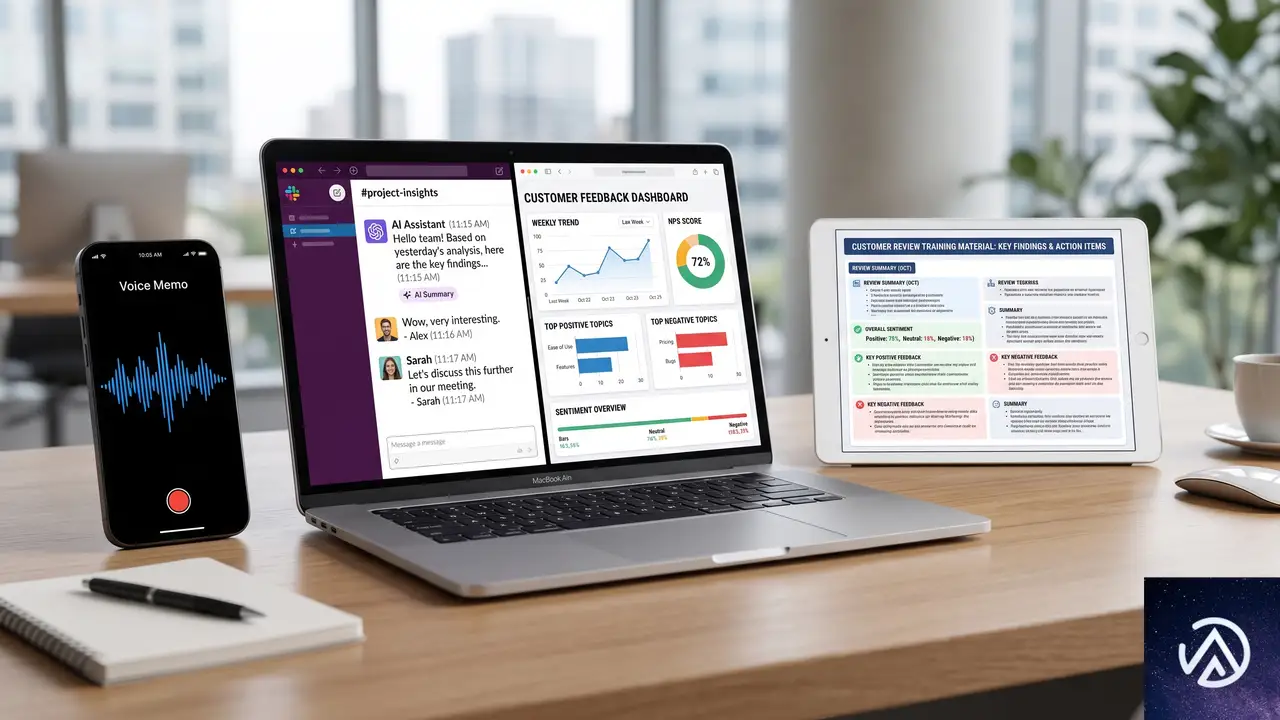
ChatGPT Workは、設計事務所からテック系スタートアップ、非営利団体まで、業種を問わずに利用できる汎用性を持つ。OpenAIの発表では、特に以下の3つのユースケースが紹介されている。
これらのユースケースに共通するのは、「これまで外注するか、手付かずで放置されるか、あるいは経営者が無理をして片づけていたタスク」をAIが肩代わりするという点である。とくに音声メモを起点としたワークフロー自動化は、デスクに座る時間すら惜しい現場経営者にとって現実的な省力化手段といえる。
なぜいま中小企業にAIが必要なのか 数字が示す現実
AI導入の具体的なリターン
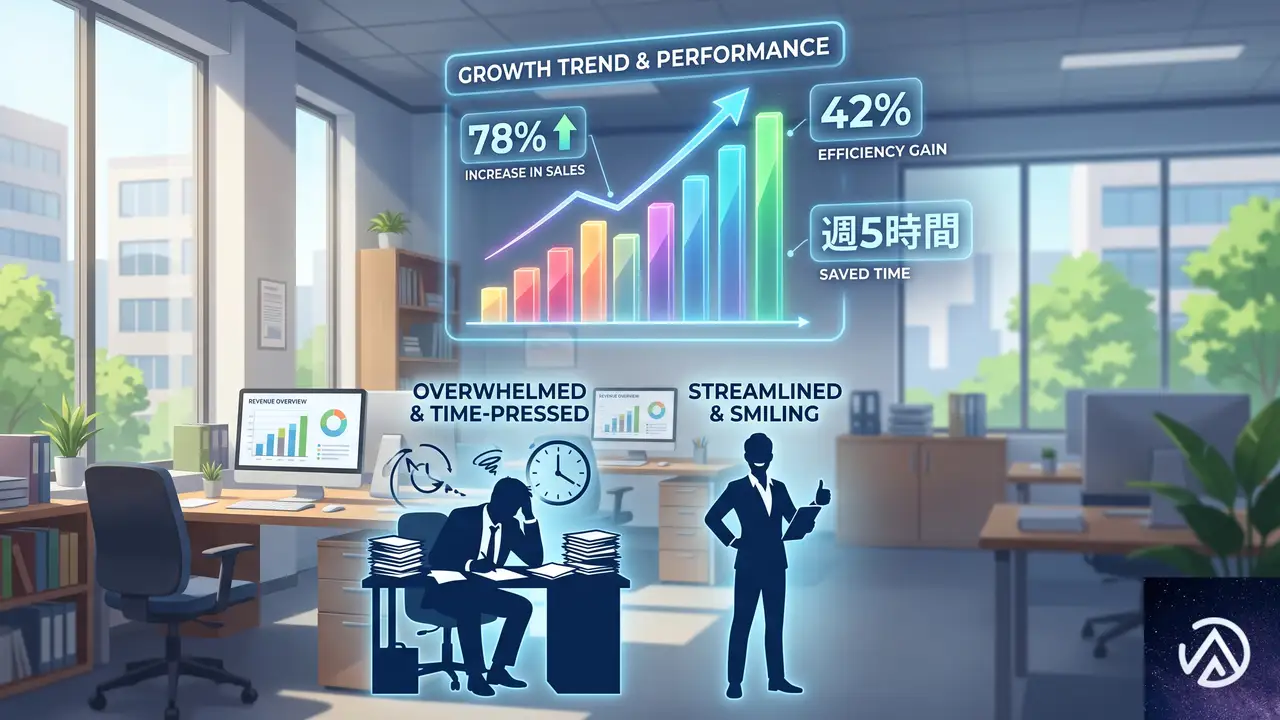
AI導入の効果は抽象的な話ではない。OpenAIが2025年に開催した「Small Business AI Jams」では、具体的な数字が報告されている。
- 参加者の78%が、わずか1日で実用的なAIワークフローを構築
- 42%が、AIの活用で週5時間以上の時間を節約
週5時間の節約は、年間に換算すると約260時間に相当する。これは約6.5週間分の労働時間に匹敵し、中小企業の経営者にとっては事業戦略や新規顧客開拓といった、より付加価値の高い業務へ時間を振り向けられることを意味する。
GPT-5.6がもたらす民主化
ChatGPT Workに搭載されるGPT-5.6は、あらゆる規模のビジネスとすべてのサブスクリプションプランで利用できる最先端モデルである。これは重要な意味を持つ。従来、最高性能のAIモデルは大企業の専有物になりがちだったが、OpenAIはこの垣根を取り払った。
中小企業は、必要なときに必要なだけ高度なAIの知能を呼び出し、品質とスピード、コストのバランスを柔軟に調整できる。デスクでの集中作業中でも、外出先の移動中でも、同じモデルにアクセスできる環境が整ったことになる。
この「AIの民主化」は、中小企業の競争環境を大きく変える可能性を持つ。限られた人材と予算のなかで、AIが文字どおり「チームの一員」として機能し始めるからである。
フィードバックが製品ロードマップを動かす 参加型プログラムの狙い
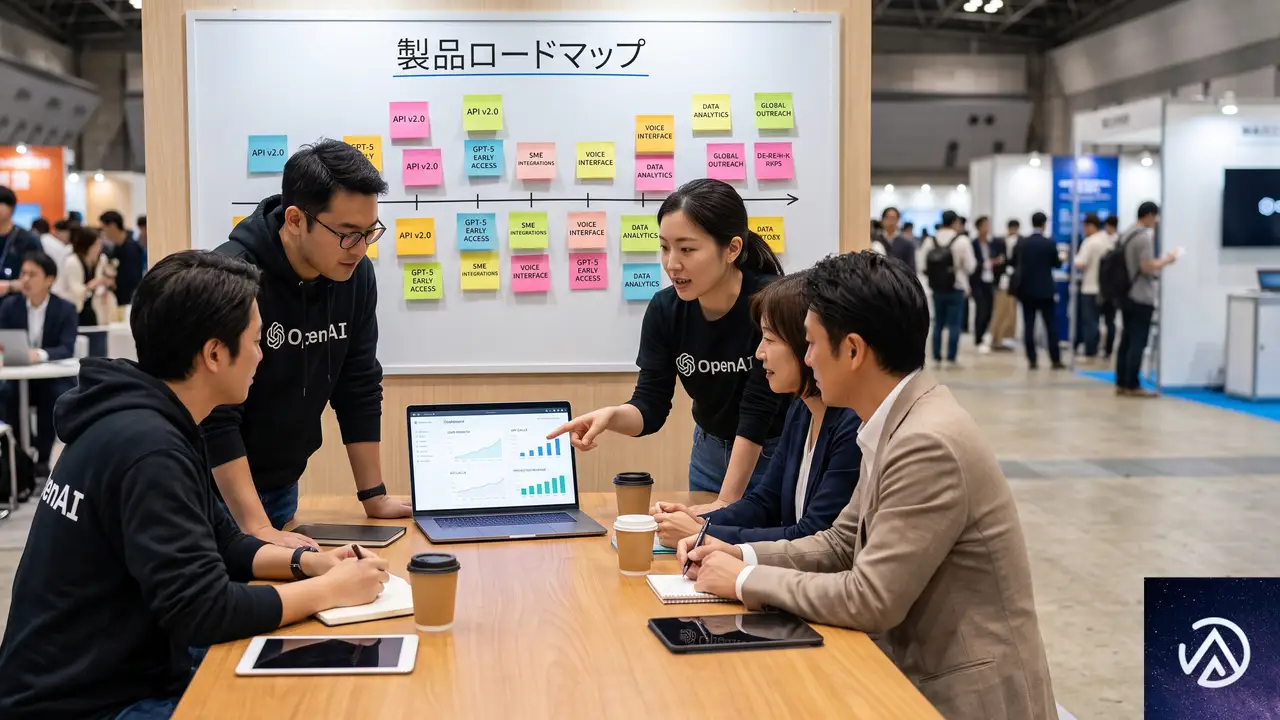
本プログラムのもうひとつの特徴は、OpenAIが参加者からのフィードバックを製品開発に直接反映させる仕組みを組み込んでいる点である。ウェビナー後のQ&Aセッション、地域イベントでの対話、アンケート調査を通じて、「何が機能し、何が欠けているか、次に何を見たいか」という声を集めるという。
これは、単なるプロモーション施策ではない。実際の業務でAIを使うユーザーの生の声が、ChatGPT Workの機能改善や今後のリソース開発、ひいては中小企業向けの製品体験全体を方向づける。参加者は単なる受益者ではなく、製品の共創者として位置づけられているのである。
OpenAIは専用の登録フォームを用意しており、最新情報やイベントへの参加機会をメールで受け取ることができる。
この記事のポイント
- OpenAIが中小企業向けプログラムを発表し、ChatGPT WorkとGPT-5.6を全プランで提供開始
- プログラムはウェビナー、対面トレーニング、導入ガイド、パートナー連携の4本柱で構成
- 2025年の対面イベントでは参加者の78%が1日でAIワークフローを構築、42%が週5時間以上を節約
- 音声メモの自動Slack変換、市場分析の自動更新、カスタマーレビュー分析など具体的な活用例を提示
- 参加者からのフィードバックが製品ロードマップに直接反映される双方向型の設計
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Google広告の目標ベース入札が8月17日に変更、EC事業者が取るべき対策
8月17日からGoogle広告の入札ロジックが変わる。予算制限キャンペーンの「隠れ効率」を守るには
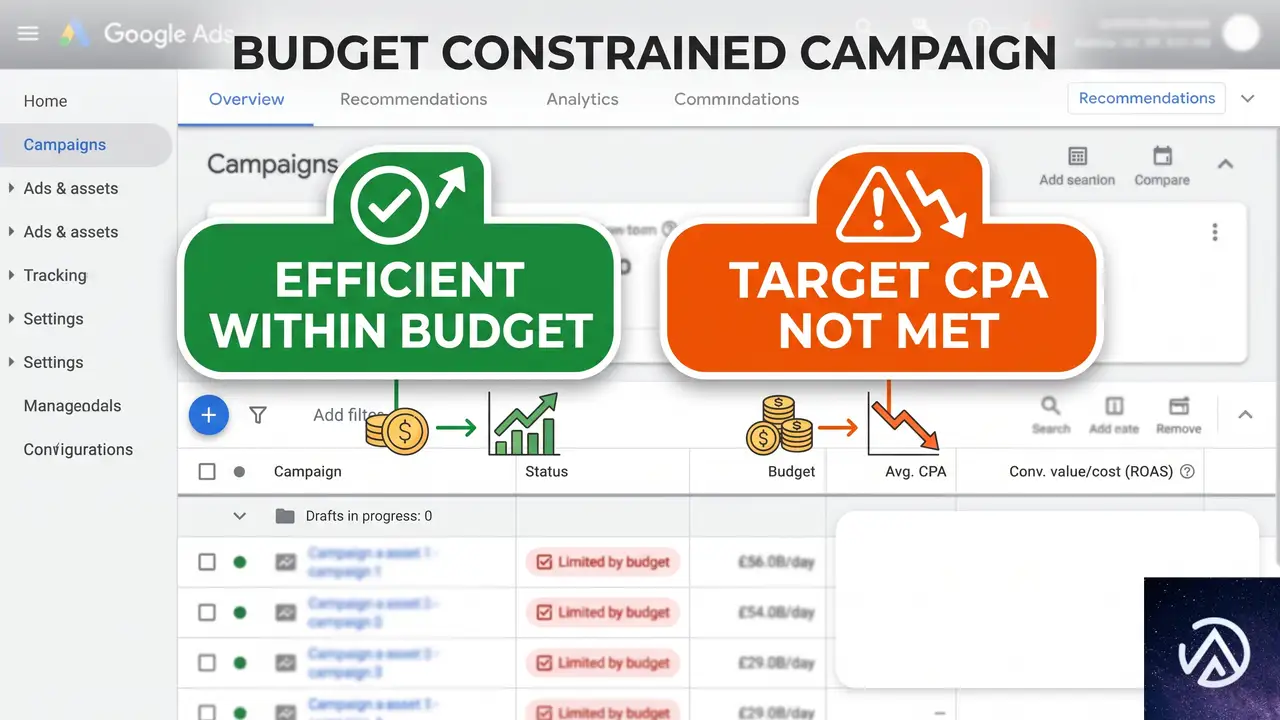
Google広告の目標ベース入札戦略(目標CPA・目標ROAS)を使っているEC事業者は、2026年8月17日の変更を無視できない。予算が不足しているキャンペーンで、実際のパフォーマンスが目標を大幅に上回っていた場合、その「おまけの効率」が失われる可能性があるからだ。
具体的には、予算不足のステータスにある目標CPA・目標ROASキャンペーンが、設定された目標値に積極的に近づくように最適化される。これまでは予算が上限だったために自動的に抑えられていたCPAが、目標値まで上昇するリスクがある。変更は自動適用で、オプトアウトは不可能だ。
この記事では、変更の技術的な中身、影響を受けるアカウントの見分け方、そして8月17日までに打つべき具体的な対策を解説する。
目標ベース入札の「おまけ」はなぜ生まれていたのか
まず、なぜ「目標よりも良い数字」が出ていたのか、その仕組みを整理しておこう。
予算上限が事実上のストッパーになっていた
予算不足のキャンペーンでは、アルゴリズムは与えられた予算内で最も安いコンバージョンをかき集める動きをする。目標CPAが100ドルでも、予算が尽きれば50ドルのコンバージョンしか取れず、結果として目標値を大きく下回る実績が続く。これはアルゴリズムの優秀さではなく、単に「目標まで使い切れなかった」状態だ。
つまり、50ドルと100ドルの差額は「アルゴリズムが本当に達成できる上限」ではなく、「予算という壁によって未使用のまま残されていた余地」だった。この余地が8月17日以降、システムに「使える領域」として認識される。
変更後は目標が「天井」から「到着点」に変わる
アップデート後、予算不足の状態でもアルゴリズムは「設定された目標CPAまで単価を上げてでも、コンバージョンを追求する」方向にシフトする。これまで自動的に節約されていた差分がなくなり、実際のCPAが目標値に近づいていく。
重要なのは、Googleが予算そのものを自動的に引き上げるわけではない点だ。あくまで、すでに広告主が設定した目標値を「本気で達成しようとする」挙動に変わる。Search Engine Journalの記事でも、Google広告担当Ginny Marvin氏が「これは広告主に支出を増やすよう促す変更ではない」と明確に述べている。目標が実態と合っていなければ、それは広告主側の設定ミスとして表面化する。
最もリスクが高いのは「放置された目標値」だ
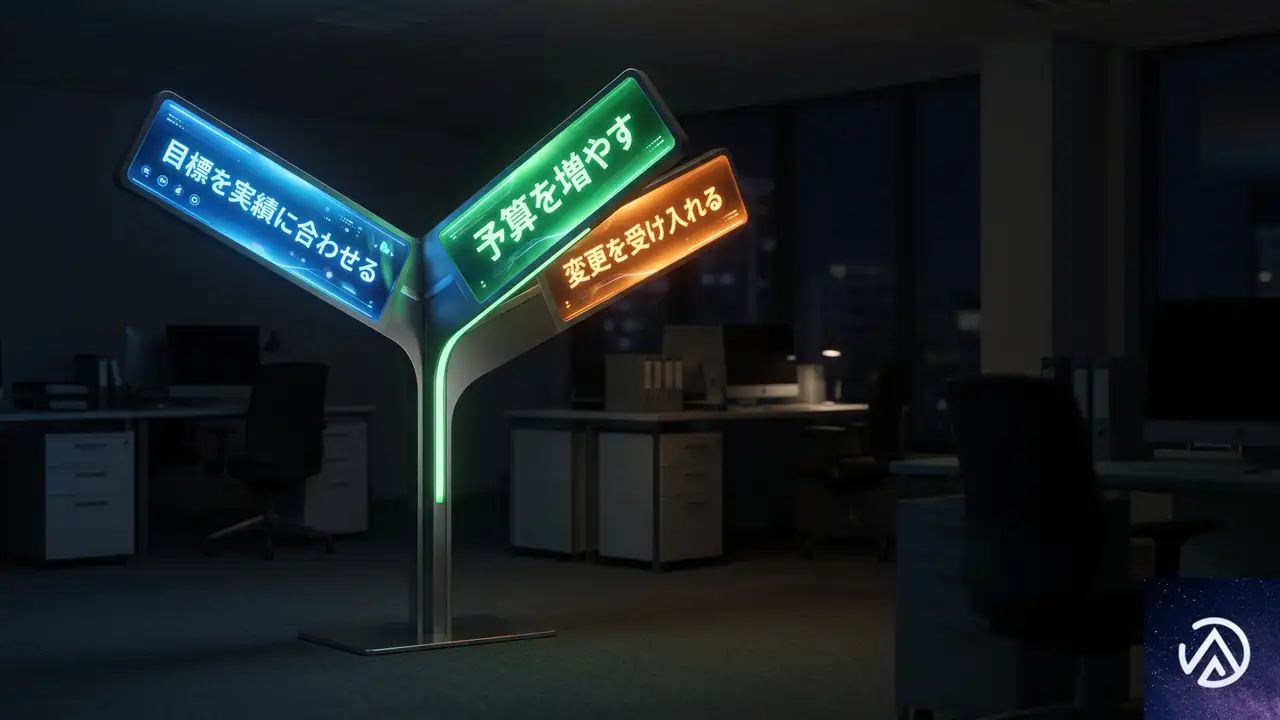
今回の変更で真っ先にダメージを受けるのは、目標CPAや目標ROASを「とりあえずの数字」で設定したまま、実績だけが良かったアカウントである。
「なんとなく目標」が突然、現実のコストになる
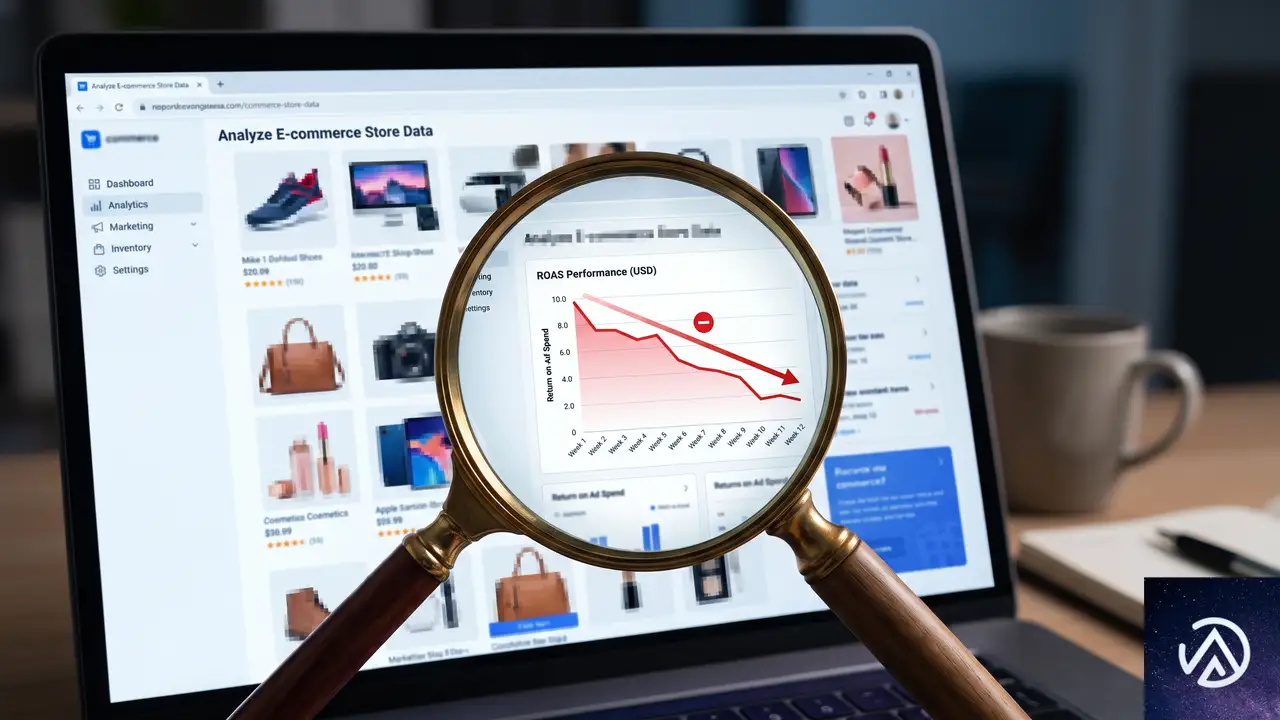
たとえば、目標CPAを100ドルと設定したが、実際の損益分岐点は80ドルだったとする。これまで実績が50ドルで推移していたため誰も気にしなかったが、8月17日以降はシステムが100ドルを目指し始める。結果として、CPAは80ドルの損益ラインを超え、静かに赤字が発生する。数字が表面化するのは翌月のレポートだ。
ROASでも構図は同じだ。目標ROASを400%としていたが、実際には600%で回っていたキャンペーンは、変更後に400%へと低下する。これが許容できる数字かどうかは、粗利益率に基づいて決めるべきであり、変更後に「気づいた」では遅い。
「予算不足」のラベルがついたキャンペーンをすべて洗い出せ
まずやるべきは、現状の棚卸しだ。Google広告の管理画面で「予算不足」と表示されているキャンペーンのうち、目標CPAまたは目標ROASを使用しているものをすべて抽出する。過去90日間の実際のCPA・ROASと、設定された目標値を比較し、実績が目標を大幅に下回っている(CPAの場合)、または上回っている(ROASの場合)キャンペーンを特定する。
これらが、8月17日以降に数字が動く「要注意リスト」である。
8月17日までに選ぶべき3つの選択肢
要注意リストに載ったキャンペーンごとに、以下の3つの方針から1つを選ぶことになる。放置は最もコストのかかる選択だ。
いずれを選ぶにせよ、重要なのは8月17日より前に手を打つことだ。変更後に数字が動いてから「なぜCPAが上がったのか」を説明するのは、社内でもクライアントに対しても難しい。事前に「このキャンペーンは目標を調整した」「予算を増やして拡大フェーズに入る」と一言共有しておくだけで、後のトラブルを防げる。
ECのP-MAX・ショッピングキャンペーンで特に注意すべき点
予算不足で運用しているアカウントの多くは中小規模のEC事業者である。特にショッピングキャンペーンやP-MAX(パフォーマンスマックス)キャンペーンでは、2つの点に警戒が必要だ。
実績ROASの下方シフトは「静かな利益消失」を招く
予算上限があるショッピングキャンペーンやP-MAXで目標ROASを設定し、実績がそれを上回っていた場合、8月17日以降はROASが目標値付近まで下がる。これはつまり、同じ予算で得られる売上高が減るか、売上を維持するために広告費が増えることを意味する。
対策はシンプルで、目標ROASを「切りの良い数字」ではなく、粗利益率(貢献利益)から逆算した損益分岐点に設定し直すことだ。400%というラウンドナンバーに根拠はない。実務に基づいた数値に置き換えるべきである。
チャネル間のトラフィックシフトを見逃すな
P-MAXキャンペーンは検索、ショッピング、YouTube、ディスプレイなど複数のチャネルにまたがって配信される。Googleは今回の変更に伴い、「システムが目標値にリバランスする過程で、チャネル間のトラフィック比率が変わる可能性がある」と明言している。
具体的には、CPAやROASを目標に近づけるために、単価の安いが購買意欲の低い在庫(たとえば、ディスプレイネットワークの特定のプレースメント)へトラフィックが流れるリスクがある。8月17日以降は、キャンペーンのチャネル別レポートを週次で確認し、「コンバージョンは増えたが、すべてディスプレイ経由だった」といった質の変化を早期に捉える必要がある。
「スマート自動入札の探索」はコントロールされた拡大の手段になる
もし「現在の効率を維持しつつ、新しいコンバージョン機会も探りたい」と考えるなら、8月17日の変更にただ流されるよりも、積極的な手段を取れる。
Googleが6月15日に拡大した「スマート自動入札の探索」機能は、設定したROASの許容範囲内で、普段はスキップされるようなクエリにも入札できるようにするものだ。P-MAXキャンペーン(商品フィードなし)では全アカウントで利用でき、フィードありのショッピング・P-MAXではベータ版として提供されている。
Googleの社内テストでは、ユニークなコンバージョンクエリカテゴリが18%増加し、コンバージョン数が19%増加したと報告されている。これはあくまでGoogleの数値であり、独立した検証ではないが、「狙ってリーチを広げる」ためのレバーとして存在していることは押さえておきたい。
8月17日の変更は、広告主が放置していた「目標値と実績のギャップ」を自動的に埋める。探索機能は、そのギャップを「広告主が定義したルールの下で」使うための道具だ。「なんとなくボリュームが増えた」ではなく、「この範囲なら受け入れる」と決めて臨む方が、はるかに健全である。
この記事のポイント
- 8月17日から、予算不足の目標CPA・目標ROASキャンペーンは、実際のパフォーマンスが目標値に近づくように自動調整される。オプトアウトはできない。
- これまで「目標より良い数字」が出ていたのは、予算上限が効率的に働いていただけであり、変更後はその余剰分が失われる。
- 最も危険なのは、実態とかけ離れた目標値を設定したまま放置しているアカウント。8月17日より前に、予算不足キャンペーンの目標値を見直す必要がある。
- 対策は「目標を実績に合わせる」「予算を増やして拡大する」「意図して変更を受け入れる」の3つから選択する。
- P-MAXではチャネル間のトラフィックシフトにも注意し、変更後の数字をチャネル別に監視すること。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WordPress 7.1 Beta 3リリース、グローバルスタイル適用の改善点を解説
Beta 3がもたらす現場へのインパクト
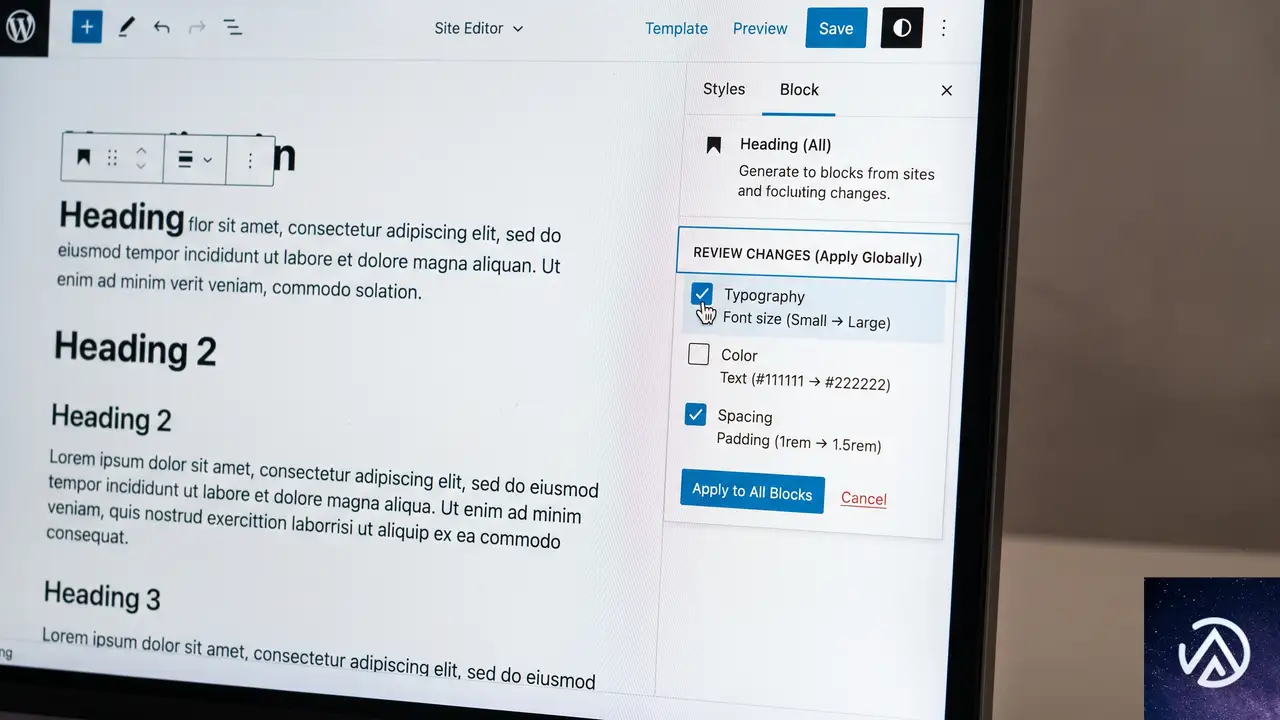
WordPress 7.1の正式リリースは2026年8月19日に迫っている。今回公開されたBeta 3は、単なるバグ修正の積み上げではない。ブロックエディタのスタイル管理に根本的な考え方の変更をもたらす機能が含まれている点が最大の注目点だ。
具体的には、「Apply globally(グローバルに適用)」機能の改善だ。これまで、あるブロックに加えたスタイル変更をサイト全体に反映させる操作は、すべての変更を一括で上書きするか、まったく適用しないかの二者択一だった。この「全か無か」の動作は、実際のデザインワークフローにおいて多くの小さなストレスを生んでいた。
Beta 3で導入された改良では、適用前にレビューステップが挿入される。これにより、変更したスタイルのうち、どれをグローバルに適用し、どれをそのブロックだけのローカルな変更として残すかを選択できるようになる。部分的なグローバル適用が可能になることで、サイト全体のデザイン整合性を保ちながら、特定のブロックだけ微調整するという、現実的な運用が格段にやりやすくなった。
このレビューステップの導入により、デザイナーやサイト運営者は「うっかり全ブロックのスタイルを壊してしまった」というヒヤリハットから解放される。部分的な適用が可能になったことで、より積極的にグローバルスタイルを活用できるようになるだろう。
メディアアップロードの地味だが確実な改善
Beta 3には、日々の運用で遭遇しがちなメディア関連のバグ修正も含まれている。長尺のGIFアニメーションをアップロードした際に処理が停止してしまう問題が解消された。また、EXIFメタデータで回転情報が埋め込まれた画像が、正しい向きで処理されるようになった。
Safariブラウザで単一のHEIC画像をアップロードすると、誤ってエントリーが二重に作成される問題も修正されている。これらの修正は派手さこそないが、クライアントワークで大量の画像を扱う制作会社や、更新頻度の高いメディアサイトの運用者にとっては、地味に嬉しい改善と言える。
テストに参加する4つの方法
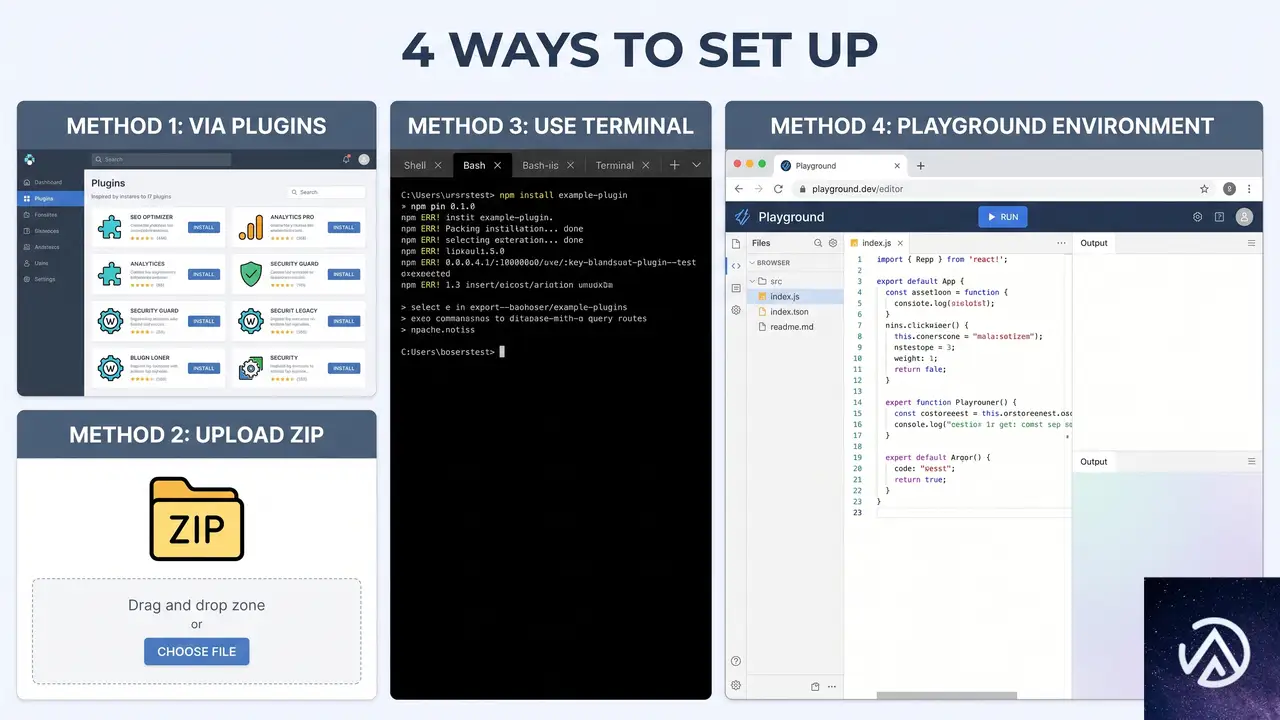
WordPress 7.1 Beta 3は、本番サイトでの使用を想定していない。あくまでテストと開発を目的としたリリースだ。テスト環境は、ローカルPC上のLocal by FlywheelやDevKinsta、あるいはXAMPPやDockerを使った手動セットアップなど、普段使い慣れたもので問題ない。
テスト環境を用意したら、以下のいずれかの方法でBeta 3を入手できる。
特にWordPress Playgroundは、データベースすら必要としないブラウザ完結型のテスト環境だ。とりあえず新機能を触ってみたいという場合には、最もハードルが低い選択肢だろう。
なぜベータテストへの参加が重要なのか
WordPressのメジャーバージョンアップは、世界中のサイトに影響を及ぼす。7.1では、Beta 1以降だけでも71件以上の課題が修正されている。これらの修正の質を高めるには、多様な環境でのテストが不可欠だ。
ベータテストは、開発経験の有無を問わない。普段使っているプラグインやテーマとの組み合わせで問題が起きないかを確認するだけでも、リリースの品質向上に大きく貢献できる。公式のテストガイドには、特に重点的に確認すべき項目がまとめられている。
不具合の報告はフォーラムへの投稿で十分だ。再現手順を明確に説明できる場合は、Tracでのチケット発行が推奨される。報告の前に既知のバグ一覧を確認すれば、重複を避けられ、開発チームの負荷も減らせる。
7.1正式版に向けた最終段階
WordPress 7.1のリリーススケジュールは、2026年8月19日が最終目標だ。8月16日から19日まで開催されるWordCamp US 2026の会期と重なるタイミングでのリリースは、コミュニティにとっても大きな節目となるだろう。
今回のBeta 3では、スタイル管理の柔軟性向上に加え、メディア処理の安定化、Notes機能やレスポンシブスタイリング、カスタムCSSに関するエディタの修正も含まれている。開発者向けには、WordPress Coding Standardsがバージョン3.4.0に更新された。
一方で、Unicodeメールアドレス対応は7.1への搭載が見送られることが決まった。この機能はコミュニティプラグインとして開発が継続され、互換性やセキュリティ面の検証がより広範囲に行われる予定だ。
なお、7月17日にはBeta 2がWordPress 7.0.2のリリースの一環として公開されており、重要なセキュリティ修正が含まれている。テスト環境を最新の状態に保つ際は、この点にも注意が必要だ。
この記事のポイント
- Apply globally機能にレビューステップが追加され、スタイル変更を部分的にグローバル適用できるようになった
- 長尺GIFの処理停止やSafariでのHEIC二重登録など、メディアアップロードの実用的な不具合が修正された
- テスト参加はプラグイン、直接ダウンロード、WP-CLI、Playgroundの4経路から選択可能
- Unicodeメールアドレス対応は7.1への搭載が見送られ、コミュニティプラグインとして開発が継続される
- 正式リリースは2026年8月19日、WordCamp US 2026の開催期間と重なるタイミングで公開予定
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
AI時代のブランド監査、ローカルビジネスに必要なSEO戦略とは
AIがビジネスの評判を決める時代に入った。検索窓に質問を打ち込むユーザーは、もはやリンクのリストをクリックしない。AIが瞬時に要約した「答え」だけを見て、店を選び、サービスを予約する。この変化はローカルビジネスの集客構造を根底から揺るがしている。
GatherUpが2025年秋に集計したデータによると、消費者の55%がGoogleやBingのAI要約を参照し、48%がChatGPTに地域ビジネスについて質問した経験を持つ。さらに31%は複数回質問している。問題は、AIが提示する「おすすめ」が、必ずしも最高評価の店舗ではないことだ。
実際の検索で起きた象徴的な事例がある。バージニア州ノーフォークで「SUVが入る非接触洗車機」をGoogleに尋ねたユーザーに対し、AIは評価3.3の店舗を提示した。検索クエリとのマッチ度が、星評価より優先されたのである。この事実は、AI時代のローカルSEO戦略が星集めだけでは成立しないことを示している。
AIは地域ビジネスをどう探すようになったか

従来のローカル検索は「近くのラーメン」という短いキーワードが主流だった。ユーザーはMapPackやオーガニック検索結果から複数店舗を見比べた。AI検索ではこの流れが完全に変わる。ユーザーは「子供連れでも入れて、駐車場があって、あっさり系の醤油ラーメンが人気の店」のように、自然言語で条件をすべて盛り込んだ質問を一度に投げる。
質問型クエリが標準になった
この変化を端的に表すのが洗車場の事例だ。検索クエリは「no-touch car wash for my SUV in Norfolk, VA」。車種、洗車方式、場所、すべてが1文に含まれている。Googleは保有する3億件の施設データと5億人のレビュー投稿者情報を即座に処理し、1件の店舗を返した。
注目すべきは、この店舗の評価が3.3だった点である。GatherUpのアニー・ジャクソン氏(収益オペレーション&成長担当ディレクター)はSearch Engine Journalの記事で「Googleは私の質問に答えましたが、このビジネスは3.3つ星なのです。星評価よりクエリの文脈が優先されたのです」と指摘している。
※AI検索では1回の質問で店舗決定まで完結する
検索の文脈には時間帯やユーザーの属性も含まれる。Search Engine Journalの記事でジェイソン・ワーサム氏(レビューディフェンス運営担当VP)が警告しているように、LLMが「ユーザーはSUVを持っている」「大型犬を飼っている」といった情報を学習すると、以降の検索では毎回その文脈が適用される。ユーザーが再び条件を入力しなくても、AIは過去の対話を覚えている。
AIはレビューをどう読んでいるのか
多くのマーケティング担当者が誤解している点がある。GoogleビジネスプロフィールやYelpに投稿されたレビューは、AIが直接読み取れるわけではない。これらの主要ディレクトリは、LLMクローラーがビジネスプロフィール上のレビューをスクレイピングするのをブロックしている。
レビューがAIに渡る経路
ワーサム氏はこのメカニズムを明確に説明している。「ChatGPTやClaudeなどのLLMツールは、GoogleやYelpといった主要ディレクトリ上のレビューデータをクロールできません。実際、AIが特定のレビューを引用しないのはこのためです」。
しかし同じレビューでも、一度Web上に再掲載されると状況が一変する。レビューを自社サイトのウィジェットで公開したり、SNSに投稿したりした瞬間、その情報はLLMのクロール対象になる。ワーサム氏の言葉を借りれば「その時点でLLMツールの餌食になる」のだ。
※「人気の店」を尋ねるユーザーにはクロール可能なレビューが回答を左右する
この仕組みは、AI検索でどのクエリに勝てるかを決定的に左右する。ユーザーが「人気の」「高評価の」ビジネスを尋ねたとき、LLMはアクセス可能なレビューテキストを検索する。ディレクトリ内に閉じ込められたレビューは、回答に一切貢献しない。
そのため実務上の優先順位は明確だ。レビューを自社サイトやSNSで定期的に再発信し、AIが参照できる形でWeb上に存在させることが、AI時代のローカルSEOでは必須になる。ディレクトリ任せでは不十分だとワーサム氏も強調している。
星評価はAI検索で通用しなくなる
これまでのローカルSEOは星の数を増やすことが目標だった。しかしAI検索において、平均星評価の重要度は急速に低下している。Search Engine Journalが報じた監査事例では、AIが平均星評価を引用したケースはゼロだった。代わりに参照されたのはすべて、具体的なレビュー本文の内容である。
AIが重視するのは「鮮度」と「量」
消費者データも同じ傾向を示す。45%のユーザーが星評価よりレビューの新しさを優先し、60%が評価点だけのレビューより詳細な文章レビューを信頼する。さらに70%が、購入後72時間以内のレビュー依頼を好むというデータもある。
ワーサム氏はこの変化を明確に言語化している。「星5の30件より、星3.9で1,000件の店に行く。古い高評価より、現在も続く安定したレビューの流れの方が価値が高い」。Googleのデフォルト表示が「最も関連性の高い」レビューであっても、ユーザーの多くはわざわざ「新しい順」に並べ替える。それは最新のレビューが、自分がこれから受ける体験を最も正確に予測するからだ。
※ユーザーはGoogleの表示順を「新しい順」に切り替える傾向がある
対策は3つの柱に整理できる。構築(リスティングの一貫性とレビュー量の確保)、管理(72時間以内の返信とモニタリング)、防御(ポリシー違反レビューの削除依頼とレビューの埋没対策)。この3つを同時に回すことで、AIが参照する情報の質と量をコントロールできる。
AIの回答が毎回違う理由
LLMが生成する回答は確率的な出力だ。同じ質問をしても、デバイスやアカウント、時間帯によって結果が変わる。SparkToroの調査では、異なるユーザーが同じ質問をLLMに投げたところ、結果の順序が一度も同じにならなかった。
スロットマシンのような仕組み
ジャクソン氏はこの性質を「AIへの質問はスロットマシンのようなものだ」と表現している。毎回似たデータが返ってくるが、その都度少しずつ異なる。この特性を理解しないまま「AI検索で1位」を目標にするのは無意味だ。
AI検索における正しいKPIは順位ではない。評価すべきは引用総数、つまりAIの回答に自社情報がどれだけ使われているかである。ブランドが特定の端末で回答から完全に除外されることもあれば、次の検索ではトップに立つこともある。重要なのは、どの検索でも「存在する」ことだ。
※異なるデバイスや時間帯で結果が変わる前提の測定が必要
監査の際には必ずシークレットモードやテンポラリーチャットを使用する。保存されたコンテキストが結果を歪めるからだ。さらに定期的な再実行が不可欠で、月次での定点観測によって、AI上のブランド認知が実際に改善しているかを評価する。
緊急ブランド監査 4つのプロンプト
GatherUpのセッションでは、多店舗ブランドが今すぐ実行できる4段階の監査プロンプトが紹介された。目的は、ChatGPTやGoogleのAI Overviews、Ask Mapsが自社について何を答えているかを可視化することだ。
自社把握から店舗別診断まで
監査はブランド名の単純な質問から始まり、徐々に深掘りしていく。最終段階では店舗ごとにAIがどう説明しているかをチェックする。Search Engine Journalの記事に掲載された監査ハンドアウトには、この4段階の具体的なプロンプト例が含まれている。
注目すべきは、Googleが今月更新したAI最適化ガイドの変更点だ。Search Engine Journalの記事でワーサム氏が指摘しているように、GoogleはAI生成の低品質コンテンツを検出し、ペナルティを科し始めている。汎用的なAIブログ投稿やFAQスクレイピングは、もはや無視されるだけでなくマイナス評価の対象になる。
※GoogleはAI生成の低品質コンテンツへのペナルティを開始している
この記事のポイント
- AI検索では星評価よりクエリとのマッチ度とレビューテキストが優先される
- LLMはGoogleやYelp上のレビューを直接クロールできず、自社サイトやSNSへの再掲載がAIの情報源になる
- 星評価よりレビューの鮮度と量がAIの回答を左右する。評価が3.9でも1,000件ある店舗が星5の30件より強い
- AIの回答は確率的で毎回変わるため、順位ではなく引用総数で評価する
- 4段階の監査プロンプトを月次実行し、AIが自社をどう説明しているかを把握することがブランド防衛の第一歩
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Node.js 2026年7月27日セキュリティリリース、3ラインにHIGH脆弱性修正
Node.jsプロジェクトは2026年7月27日、3つのアクティブなバージョンラインを対象とするセキュリティリリースを公開した。修正される脆弱性の最大深刻度はHIGHだ。対象は26.x系、24.x系、22.x系の3ラインである。
今回のリリースで特筆すべきは、EOL(End of Life / サポート終了)バージョンにも同様の脆弱性が存在するという点だ。公式のリリーススケジュールに従い、サポートが継続しているバージョンへの速やかなアップデートが強く推奨されている。
今回のセキュリティリリースの概要
Node.jsのセキュリティリリースは、発見された脆弱性を修正するために定期的に提供される特別なアップデートだ。通常の機能追加やバグ修正を含むマイナーリリースとは異なり、セキュリティ上の問題に絞って修正が行われる。公開前には事前告知が行われ、ユーザーがアップデートを計画しやすいよう配慮されている。
最大深刻度がHIGHという評価は、CVSS(共通脆弱性評価システム)で7.0〜8.9に相当する。情報漏洩やサービス停止につながる可能性があり、放置するとシステム全体のリスクになる種類の脆弱性だ。実運用環境では速やかな対応が求められる。
影響を受けるバージョンラインと深刻度
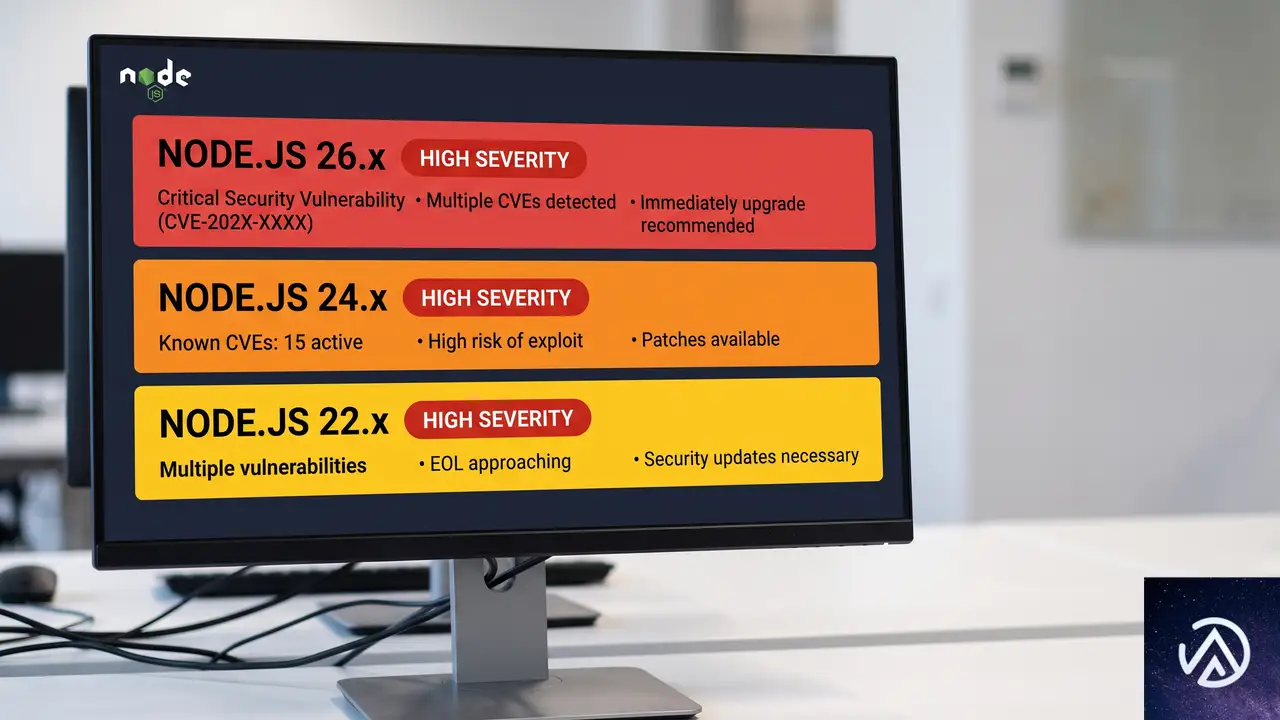
今回のセキュリティリリースでは、以下の3つのバージョンラインで修正が提供される。各ラインとも最大深刻度はHIGHだ。現時点で具体的なCVE番号や脆弱性の詳細は公開されていないが、公開後にNode.jsの公式ブログで詳細がアナウンスされる見込みである。
- 26.x系: 最新のメジャーバージョン。最大深刻度HIGH
- 24.x系: LTS(長期サポート)対象バージョン。最大深刻度HIGH
- 22.x系: メンテナンスLTS対象バージョン。最大深刻度HIGH
深刻度HIGHが意味するもの
Node.jsのセキュリティ分類におけるHIGHは、CIA(機密性・完全性・可用性)のいずれかに重大な影響を及ぼす可能性がある脆弱性だ。具体的には、リモートからの攻撃によってサービスが停止したり、メモリ上のデータが漏洩したりするリスクが考えられる。Critical(緊急)ほどの即時性はないが、放置すれば深刻な被害につながるため、計画的なアップデートが必要になる。
過去のNode.jsセキュリティリリースでは、HTTPリクエストのスマグリングやTLS証明書の検証バイパスなどがHIGHとして分類されてきた。いずれもインターネットに公開されているサーバーにとっては重大な脅威だ。
なぜ複数バージョンラインで同時リリースされるのか
Node.jsは複数のバージョンラインを並行してメンテナンスしている。これは、ユーザーが異なるリリースサイクルを選択できるようにするためだ。最新機能を使いたい開発者は偶数系の最新バージョン、安定性を重視するプロジェクトはLTSを選ぶ。
脆弱性が発見された場合、その影響はコードベースを共有する複数のバージョンラインに及ぶことが多い。そのため、Node.jsプロジェクトは全アクティブラインに対して同時に修正パッチを提供する。今回の26.x、24.x、22.xの3ライン同時リリースは、この典型的な対応パターンだ。
EOLバージョンのリスクと対応策
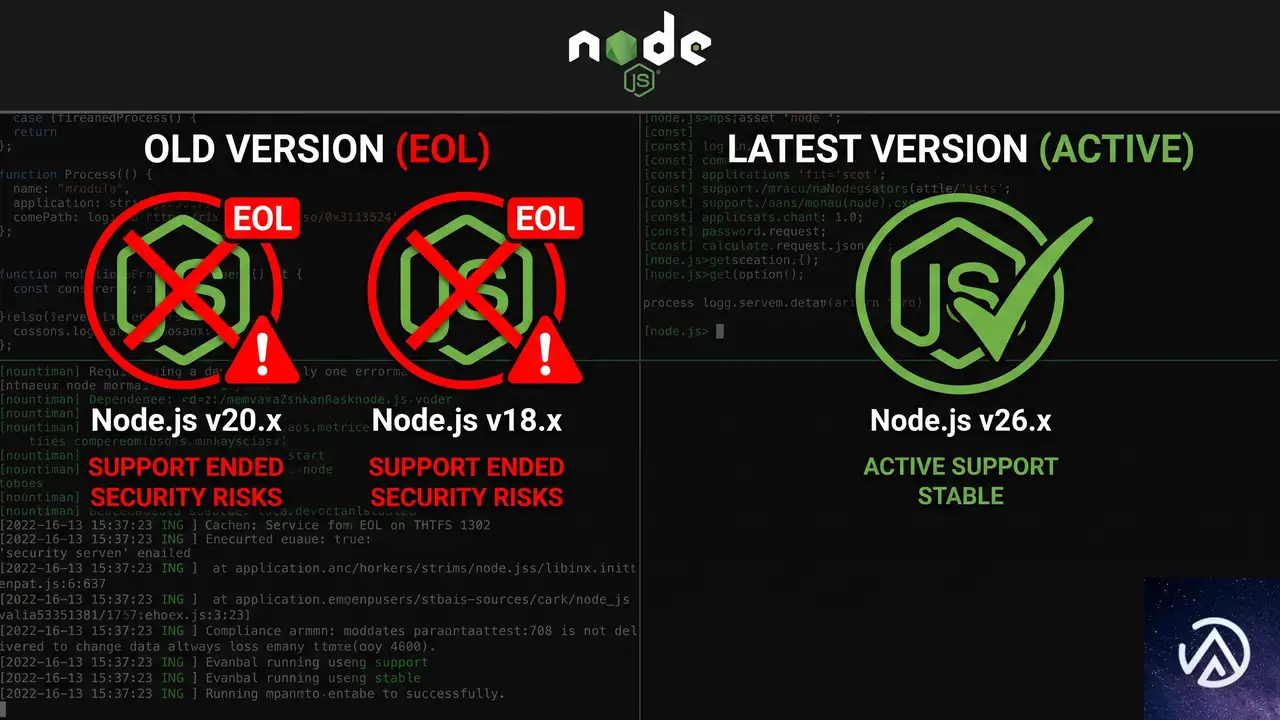
今回のアナウンスで公式が強調しているのが「EOLバージョンも常に影響を受ける」という事実だ。EOL(End of Life)とは、Node.jsプロジェクトが公式サポートを終了したバージョンのこと。20.x系より古いバージョンラインはすでにEOLを迎えており、今回のようなセキュリティリリースの対象外となる。
EOLバージョンを使い続けると、既知の脆弱性が修正されないまま放置されることになる。攻撃者は修正済みの脆弱性を逆解析し、未パッチのシステムを狙うのが一般的な手口だ。とくにインターネットに公開されているサーバーでは、EOLバージョンの使用は極めて危険である。
EOLバージョンからの移行を急ぐべき理由
Node.js 20.x系のEOLはすでに2026年4月30日に迎えている。18.x系はさらに古く、2023年10月にEOLとなった。これらのバージョンにはここ数年で発見された多数の脆弱性が未修正のまま残っている可能性が高い。
移行を躊躇する理由として「動作確認の工数が取れない」「依存パッケージの互換性が心配」といった声がある。しかしセキュリティリスクと天秤にかければ、移行の優先度は明らかに高い。Node.jsのメジャーバージョンアップは、適切なテスト計画を立てれば比較的スムーズに進められるケースが多い。
アップデート手順と注意点
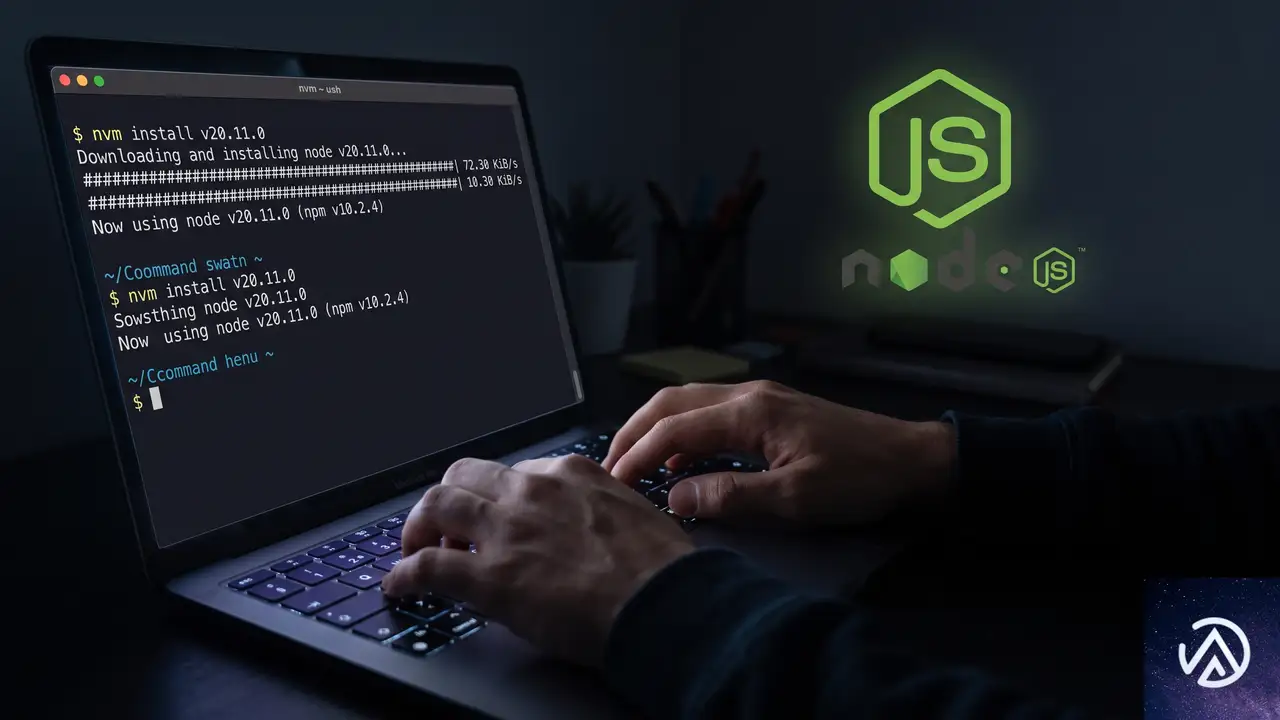
セキュリティリリースの適用方法は、使用しているNode.jsのバージョン管理方法によって異なる。ここでは代表的な3つのケースを紹介する。
nvm install 24
nvm install 22
docker pull node:24
docker pull node:22
sudo apt update && sudo apt upgrade nodejs
# CentOS/RHEL
sudo yum update nodejs
アップデート前の確認ポイント
本番環境に適用する前に、以下の点を確認しておくことが望ましい。とくにNode.jsのバージョンに依存するネイティブモジュール(C++アドオンなど)がある場合は注意が必要だ。
- 依存パッケージの互換性:
package.jsonのenginesフィールドで指定しているNode.jsバージョンと齟齬がないか確認する - CI/CDパイプラインの更新: テスト環境やビルド環境のNode.jsバージョンも合わせて更新する
- ステージング環境での動作確認: 本番適用前にステージング環境でテストを実行し、アプリケーションの動作に問題がないことを検証する
とくにメジャーバージョンをまたぐ移行(20.xから22.x、あるいは20.xから24.x)の場合は、Node.jsの変更履歴を確認し、非推奨APIの削除や動作変更がないか事前にチェックしておくべきだ。
Node.jsセキュリティ情報の継続的な入手方法
今回のようなセキュリティリリースの情報を逃さないために、Node.jsプロジェクトは複数の情報チャネルを提供している。日常的に監視する仕組みを整えておくことで、脆弱性公開から対応までのリードタイムを短縮できる。
組織で取り組むべきセキュリティ監視体制
Node.jsに限らず、利用しているすべてのランタイムやフレームワークのセキュリティ情報を継続的に収集する仕組みが重要だ。具体的には以下の施策が有効である。
- 依存関係の自動監視: DependabotやRenovateなどのツールを使い、セキュリティパッチが公開されたら自動的にプルリクエストが作成されるように設定する
- SBOM(ソフトウェア部品表)の活用: 利用しているコンポーネントを一覧化し、脆弱性情報が公開された際に影響範囲をすぐ特定できるようにする
- セキュリティ情報のRSS購読: Node.js公式ブログのRSSフィードを監視ツールに登録しておく
今回のセキュリティリリースを単発の対応で終わらせず、継続的なセキュリティ監視体制を整えるきっかけにすることを推奨する。
この記事のポイント
- Node.js 26.x/24.x/22.xの3ラインでセキュリティリリースが公開された。最大深刻度はHIGH
- EOLを迎えた20.x以前のバージョンは今回の修正対象外であり、既知の脆弱性が残り続けるリスクがある
- nvm、Docker、パッケージマネージャのいずれかを用いて速やかに最新パッチを適用すべき
- nodejs-secメーリングリストや公式ブログで継続的にセキュリティ情報を入手できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Google Cloud、OKF v0.2でエージェント間の信頼問題に挑む
Google Cloudは2026年7月24日、エージェントやAIが生成・共有する知識の信頼を体系的に扱えるフォーマット「Open Knowledge Format(OKF)」のバージョン0.2を発表した。OKF v0.2では、来歴・信頼レベル・鮮度・ライフサイクル・計算結果の証明という5つの問いにファイルのメタデータで直接答えられるようになる。
エージェント同士が大量の知識を自動生成してやり取りする世界では「誰がいつ作り、本当に確認済みで、今も正しいのか」という情報抜きに安心して使えない。OKF v0.2はこの課題に、マークダウンとYAMLフロントマターというシンプルな仕組みで応えるものだ。
すべての新フィールドはオプションであり、v0.1からの後方互換性も保たれている。ただし、これらの信頼信号が「ない」こと自体が「未検証」として識別可能になる点が重要である。
エージェント間知識共有で失われる「暗黙の信頼」を補う
OKFは、テーブルスキーマやメトリクス定義、運用ルールブックといったエージェントが必要とするコンテキストを、特定プロプライエタリなサービスではなく、標準的なフォーマット上に保持することを目指して登場した。2026年6月のv0.1では、マークダウン本体とYAMLのフロントマター、少数の規約という最低限の構成だった。
今回のv0.2は、コミュニティからのフィードバックを踏まえたものである。多くの拡張提案やエコシステムツールのカタログ化が進む一方、最も大きな懸念として浮上していたのが「エージェントが書き込んだ知識を信用できるのか」という問いだった。
人が手書きしたWikiページには、作成者の責任という暗黙の保証がある。しかし、エージェントが一晩で数千もの概念を生成する世界では、その保証は機能しない。消費者(これも別のエージェントであることが多い)は、明示的な信号だけを頼りに概念を評価しなければならず、具体的には次の5つの問いに答える必要がある。
- 何から作られたのか(来歴)
- どれだけ信頼できるのか(信頼)
- まだ正しいのか(鮮度)
- 現在のバージョンはどれか(ライフサイクル)
- その数値は規定の方法で算出されたか(証明)
OKF v0.2では、これらすべての問いにフロントマターのフィールド群で答えられ、しかもフォーマットとしての意見の少なさは維持される。
記述から判断へ、信頼をフィルタリングするメタデータ
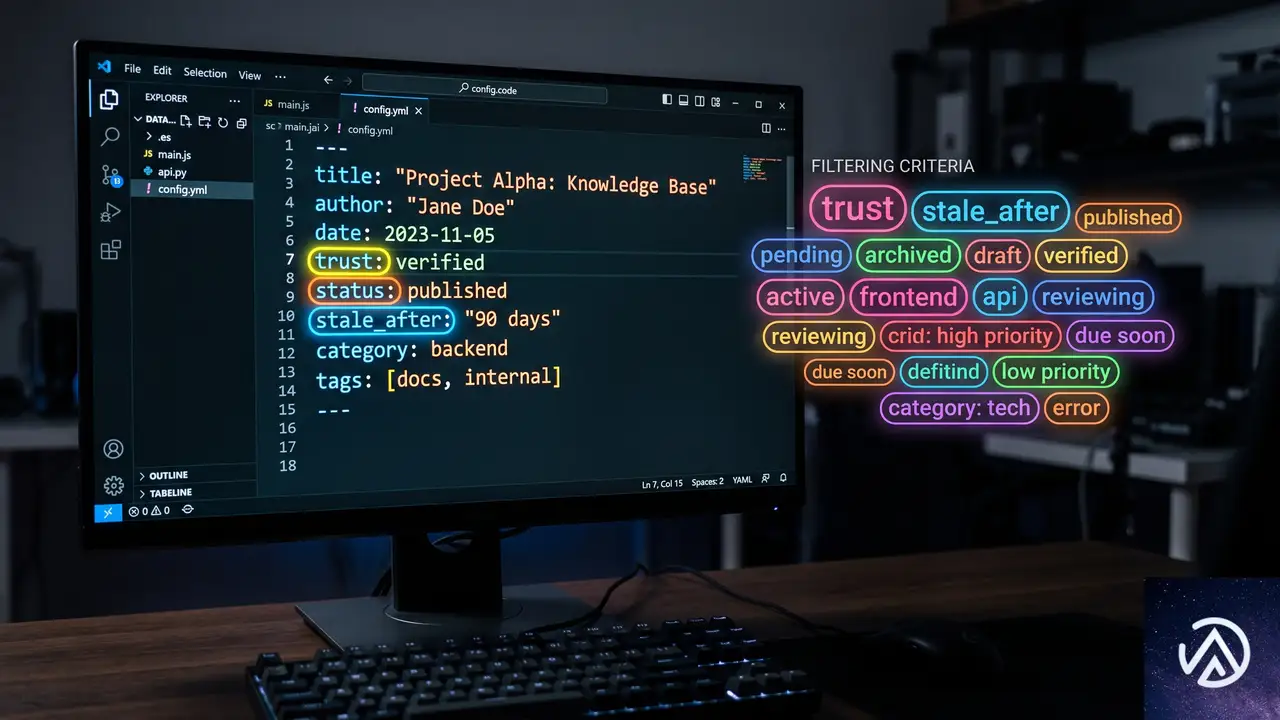
v0.1のフロントマターには、概念のタイプやタイトル、説明、リソース、タグといった「その概念が何か」を示す情報が含まれていた。v0.2ではこれに加え、「読む前にその概念について決断するための情報」、すなわち誰が作り、検証済みか、鮮度はどうか、値がどう計算されるべきかといったフィールドが追加されている。
これらの信号をフロントマターに置く理由は明確だ。エージェントが検索・探索する際、最初に行うのは「この概念がそもそも関連性があるか」の判断であり、多くの場合、ファイル本文にまでアクセスする必要はない。本文に含まれる情報は簡潔であるべきだが、フロントマターは信頼性と関連性の判断だけを支援する信号を凝縮して提供する。トークン消費を抑えつつ、高頻度で安価にチェックできるためだ。
これにより、信頼は「読み始める前にフィルタリングできる」ものになる。
来歴(Provenance)で素材と信頼信号を記録する
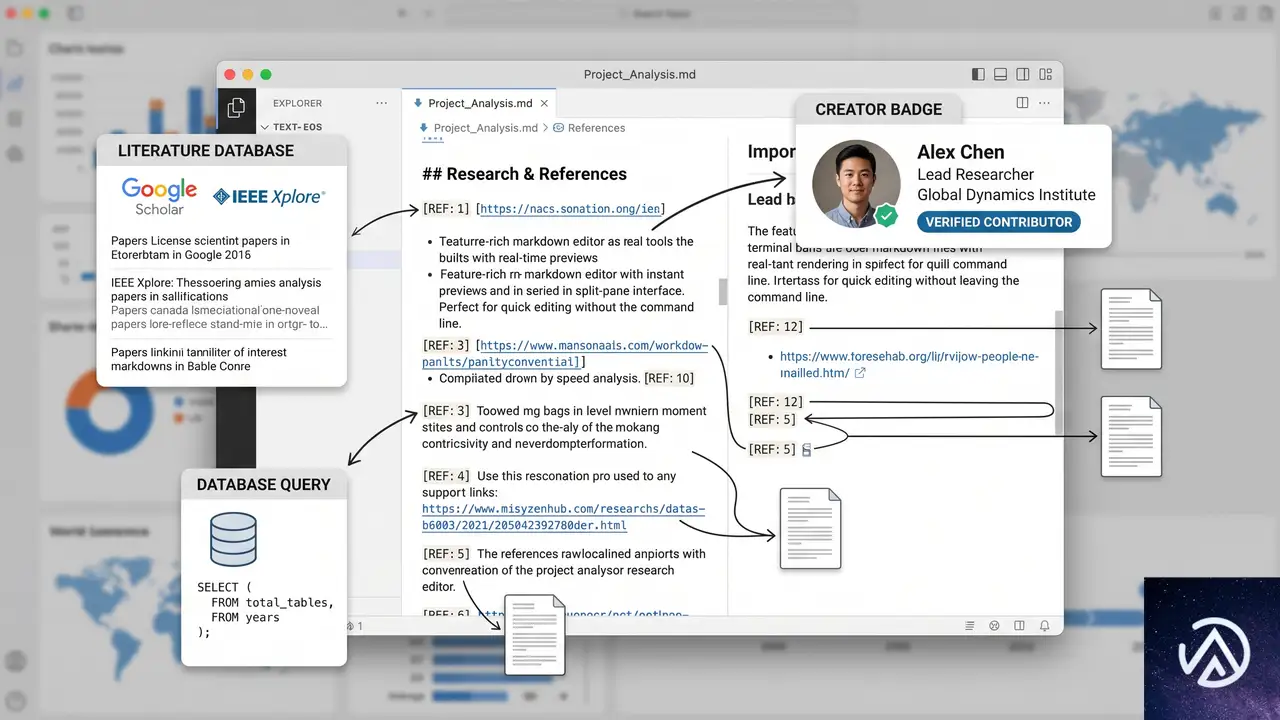
新しい sources フィールドは、概念が派生した素材を記録する。外部ドキュメント、バンドル内の相対パス、あるいは「プロジェクトXの全クエリ」といったスコープ記述子まで格段に表現できる。同時に、各エントリは author、usage_count、last_modified といった客観的なクレジビリティ信号を持てる。
ここであえて「信頼スコア」を導入しなかった点がOKFの設計思想を表している。スコアは主観的で、消費者ごとに通用せず、付けられた瞬間から陳腐化しやすい。OKFは信号を記録し、信頼度の推論は消費者側に委ねる。利用頻度が高く、最近更新され、信頼できる作成者がいる素材ほど信頼されるのは人の判断と変わらず、必要に応じて動的にスコアリングも可能だ。
本文中で特定の素材を引用する場合は、通常のマークダウンの脚注記法([^export-schema])を使い、末尾に追いやるのではなく主張単位で出典を結びつける。
信頼の階層を generated と verified で分離する
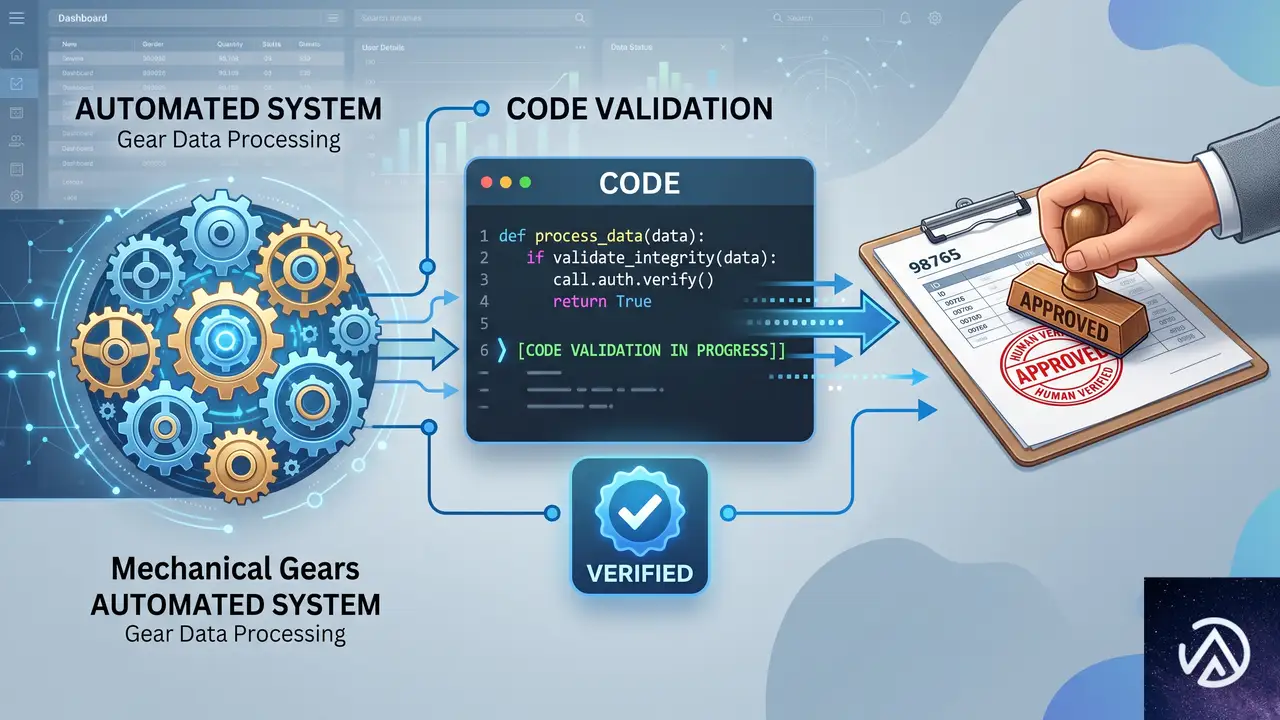
信頼は2つの独立したフィールドで確立される。何かを作った者とそれを確認した者は必ずしも同一ではないからだ。
generated { by, at }現在のコンテンツが誰によって、いつ最後に意味的な変更を加えられたかを記すverified [ { by, at } ]素材や元リソースに対する独立した確認のリスト。人間の承認、定期的な財務プロセス、あるいは両方を含む
verified の有無と内容から、消費者は「信頼ティア」を導出できる。未入力なら未検証、機械のアクターだけならマシン確認済み、human:<id> が含まれれば人間レビュー済みとなる。これはあくまで助言信号であり、アクセス制御ではない。しかし、エグゼクティブ向けダッシュボードでは「人間レビュー済みのメトリクスだけを表示する」といったフィルタリングがフロントマターだけで可能になる。
title: 売上高
description: 当四半期の純売上
(信頼信号は皆無 / エージェントにとって不透明)
title: 売上高
generated:
by: reference_agent
at: 2026-07-20
verified:
– by: human:vp_finance
at: 2026-07-23
stale_after: 2026-12-31
status: stable
このように、v0.2のフロントマターは「読まずに判断する」ための情報を一箇所にまとめる。概念の本文を開く前に、信頼性でフィルタリングできるため、大量のエージェント生成知識を効率よく扱える。
鮮度とライフサイクルを stale_after と status で宣言する
知識が「今も正しいか」を機械的に判断するために、OKF v0.2は stale_after と status を使う。status は概念を draft → stable → deprecated と遷移させ(省略時は stable)、stale_after は絶対日付で鮮度切れを表す。相対TTL(Time to Live)ではなく絶対日付を採用したのは、非LLMの決定論的な消費者が単純な日付比較で陳腐化を判定できるようにするためだ。
たとえば、ある小売企業の財務チームが毎年1月にポリシーを再承認する場合、関連メトリクスには stale_after: 2026-12-31 を付与する。2027年1月1日以降、これらの概念は再検証を経なければ利用させない、といったルールをコード化できる。また、status: deprecated を設定すれば、古い計算式で定義されたメトリクスを履歴再現用に保存しつつ、新しい作業では表示させないことも簡単だ。
計算の正当性を検証するAttested Computation
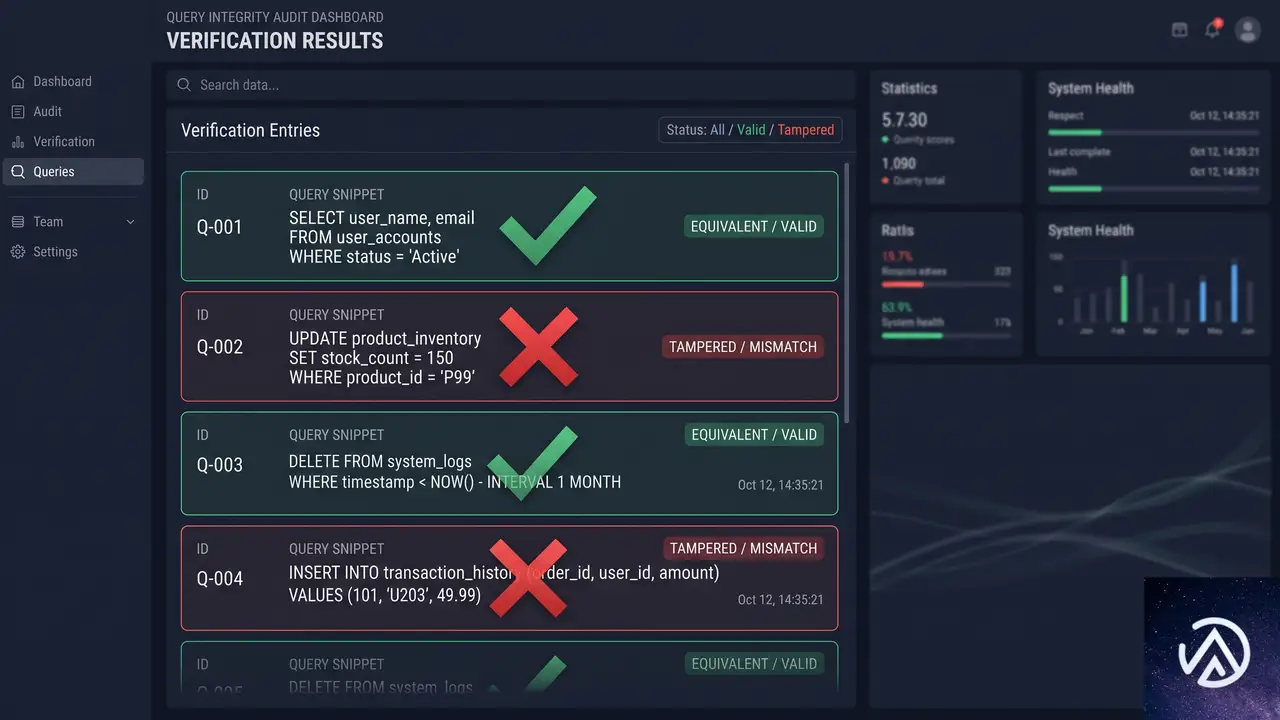
来歴は「主張がどこから来たか」を答えるが、エージェントが実際にドル換算の数字を報告する瞬間には、より厳しい問いが必要になる。「その数値は規定された方法で算出されたのか、それともエージェントが勝手にSQLをでっち上げたのか」である。
OKF v0.2は Attested Computation という新しい概念タイプを導入した。これは値の意味だけでなく、認可された計算方法と、それが実際に実行されたことを検査する手段を併せ持つ。エージェントは宣言されたパラメータを埋めるだけで、計算式そのものを編集してはならない。消費者は、指定されたエグゼキューターで計算を実行し、レシート(実行されたSQLやジョブID、結果)を取得し、決定論的なアテスター(LLM不要の検証プロセス)でレシートを検査する。
アテスターは、承認済みの計算定義と実行されたクエリが等価であるか、表示された値がレシートの情報源と一致するかを機械的に確認する。SQLを正規化し、コメントや空白を除去して比較するといった方法で、テーブル名の差し替えやフィルタの追加、JOINの欠落を検出する。検証に失敗すれば、消費者はその値を表示しない。
この仕組みによって、定義の検証(verified)と実行時の証明(アテステーション)が分離される。定義が古くても実行時の証明は通る可能性があり、定義が最新でも毎回の実行で証明を取らなければならない。両者が必要だからこそ、OKF v0.2は双方を備えている。
v0.2の互換性とエコシステム
v0.2はマイナーバージョンアップであり、v0.1のバンドルは無変更でそのまま読み込める。意図的な名称変更として、timestamp が generated.at に、本文末尾の引用リストが sources フィールドに置き換わっているが、いずれもv0.2の消費者がv0.1の形式にフォールバックできる。
GitHub上のリファレンス実装もv0.2対応が進められており、サンプルバンドル(GA4 eコマース、Stack Overflow、Bitcoin、本稿で紹介された小売の例)はv0.2のフィールドを備える。また、Google CloudのKnowledge Catalog(旧Dataplex)を用いたデモでは、OKFの信頼信号をカタログ往復後も維持できることが示されている。
この記事のポイント
- OKF v0.2は来歴・信頼・鮮度・ライフサイクル・計算結果の証明をフロントマターで表現し、エージェント間知識の信頼を形式化する
generatedとverifiedの分離により、作成と確認の責任を切り分け、人間レビュー済みなどのティア別フィルタリングが可能stale_afterとstatusで機械的な鮮度管理とライフサイクル制御を実現- Attested Computationでは計算式の改ざんを検出し、結果の証明を決定論的に行う
- 後方互換性を保ちつつ、信号の不在が「未検証」として区別されることで、暗黙の信頼から脱却できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
PeepSo vs BuddyBoss vs BuddyPress、2026年のWordPressコミュニティプラグイン比較
WordPressコミュニティプラグイン 3製品の設計思想
WordPressで会員制コミュニティを構築する場合、かつての選択肢はBuddyPress一択だった。bbPressと組み合わせてフォーラムを追加し、対応テーマを選べば、それで事足りた時代である。
2026年現在、状況は大きく変わった。コミュニティプラグインの比較対象として名前が挙がるのはBuddyPress、BuddyBoss、PeepSoの3製品だ。この記事では機能面の違い、3年間の実コスト、プロジェクトタイプ別の最適解を整理する。
BuddyPressとBuddyBossの関係 よくある誤解
WordPress界隈では「BuddyBossはBuddyPressの上に構築されている」という説明を今でも見かけるが、これは数年前に実態と合わなくなった。BuddyBossは当初、BuddyPress向けのテーマとアドオンを提供するショップだったが、2019年にBuddyPressとbbPressのコードをフォークし、BuddyBoss Platformという独立製品としてリリースした。
現在はBuddyPressとBuddyBossを同じサイトで同時に動かすことはできず、互いに独立したリリースサイクルで開発が進んでいる。両者は「かつて同じ祖先を持つ別製品」と理解するのが正確だ。
機能比較で見る全体像
3製品の主要機能を一覧で整理する。価格は2026年7月時点の公開情報に基づく。
機能チェックリストの表面的な比較では差が見えにくい。アクティビティフィード、メンバープロフィール、グループ、プライベートメッセージ、通知は3製品すべてが標準搭載している。本質的な違いは「何がネイティブに含まれていて、何を後付けで追加する必要があるか」にある。
BuddyPress 無料オープンソースの光と影
開発者がBuddyPressを選ぶ理由
BuddyPressは無料でオープンソース、WordPressコミュニティによってメンテナンスされている。14回のメジャーバージョンリリースを経て、10万以上の有効インストール数を誇る、最も歴史のあるコミュニティプラグインだ。
ベンダーロックインがなく、特定のテーマを強制されず、すべてのコンポーネントがオプションである点は、プラグインスタックを完全にコントロールしたい開発者にとって大きな魅力だ。コードが読めて、必要な機能を必要なだけ組み立てられるスキルがあれば、BuddyPressは今でも信頼できる土台になる。
現場で直面するBuddyPressの限界
開発ペースは遅く、メジャーリリースの間隔は開きがちだ。コアチームはボランティア主導であり、最近のコントリビューターミーティングでは長期的な持続可能性について率直な議論が交わされている。
メディアアップロード、リンクプレビュー、フォロー機能といった現代的なSNSでは標準の機能が、BuddyPressではサードパーティのプラグインに依存している。管理画面とフロントエンドの操作性は、2つの商用製品と比べると古さを感じさせる。
開発者がプロジェクトに関与していて、用途が明確に限定されている場合はBuddyPressが適している。しかし、完成度やスピードが求められる案件、非エンジニアが運用するサイトでは、最適解になりにくい。
BuddyBoss LMS統合とモバイルアプリに特化した有料製品
LMS連携とモバイルアプリの真価
BuddyBossは箱から出してすぐに洗練された状態で動作する。管理画面は統一され、フロントエンドのデザインはモダンだ。LearnDash、Tutor LMS、LifterLMSとの統合は、BuddyPressがネイティブに提供するレベルよりも深い。
コースプラットフォームにコミュニティ機能を重ねるのであれば、BuddyBossは最も手堅く、最も苦痛の少ない選択肢になる。コミュニティとカリキュラムが同じUIの中にレンダリングされ、別々のエリアとして扱われない点が決定的な差だ。
モバイルアプリの存在もBuddyBossを特徴づける。フィットネスコミュニティやコホート型コース、プッシュ通知がリテンションを左右する高関与型のメンバーシップサイトでは、ブランド化されたネイティブアプリの価値は大きい。アプリは年間サブスクリプションで、Lite版が約$948、Full版が約$2,148となっている。
累積するコストとロックインの実態
所有コストは急速に積み上がる。Proプランは初年度$299(2年目以降$399/年)で、BuddyBoss ThemeとPlatform Proが含まれる。推奨されるPlusプランは初年度$349(2年目以降$599/年)で、ゲーミフィケーションやリーダーボードが追加される。モバイルアプリのFull版を加えると、合計は年間$2,497に達する。ホスティング費用やLMSライセンスは別途かかる。
ロックインも現実的な問題だ。BuddyBossはBuddyPressアドオンとの互換性を謳っているが、6年にわたる独立開発により実際の互換性は狭まっている。サイトをBuddyBoss Theme中心に構築すると、乗り換えコストはかなり高くなる。
PeepSo 独自アーキテクチャで差別化する第三の選択肢
ゼロから構築したコードベースの価値
PeepSoはBuddyPressの上に構築された製品ではない。独自のデータモデル、独自のアクティビティストリーム、独自のプロフィール、独自のメッセージングを備えた、完全に独立したコードベースを持つ。
このアーキテクチャ上の独立性は、実務上大きな意味を持つ。2009年リリースのBuddyPressが引きずっている前提やデータベース構造に縛られず、BuddyPressコアの開発ペースに左右されず、老朽化が進むサードパーティプラグインとの互換性維持にリソースを割く必要もない。
リアルタイムチャットはコア製品に組み込まれており、この点は競合他社の比較記事でも評価されることが多い。メンバー間のリアルタイムコミュニケーションがコミュニティの価値の中心にあるなら、PeepSoの優位性は明確だ。
無料のコアプラグインは基本的なコミュニティ機能を十分にカバーしており、Community Bundleは初年度$124.50(2年目以降$249/年)から利用できる。Ultimate Bundleは初年度$249.50(2年目以降$499/年)で、全機能にアクセスできる。
Power Suiteという切り札
PeepSoの独自性が最も際立つのはPower Suiteだ。プラグイン、ホワイトラベルのモバイルアプリ、プレミアムマネージドホスティング、アップデート、メンテナンスを1ベンダーが一括提供する。モバイルアプリはApple App StoreとGoogle Play Storeへの申請・デプロイまでPeepSoが代行し、アプリの名称・アイコン・スプラッシュ画像・ロゴ・配色はすべてクライアントが自由に決められる。
Power Suiteの価格は$7,000以上の年間契約となるが、BuddyBossのPlusプラン+App Full版+マネージドホスティングを同等に揃えた場合より低コストに収まる。
PeepSoの弱みはサードパーティエコシステムの小ささにある。BuddyPress向けに存在する特定のWooCommerceメンバーシップ連携などは、PeepSoではカスタム開発が必要になる場合がある。ただし、コンテンツ中心のサイトにコミュニティ層を追加する用途では、この制約が問題になることは少ない。
3年間の実コスト比較 数字で見る総負担額
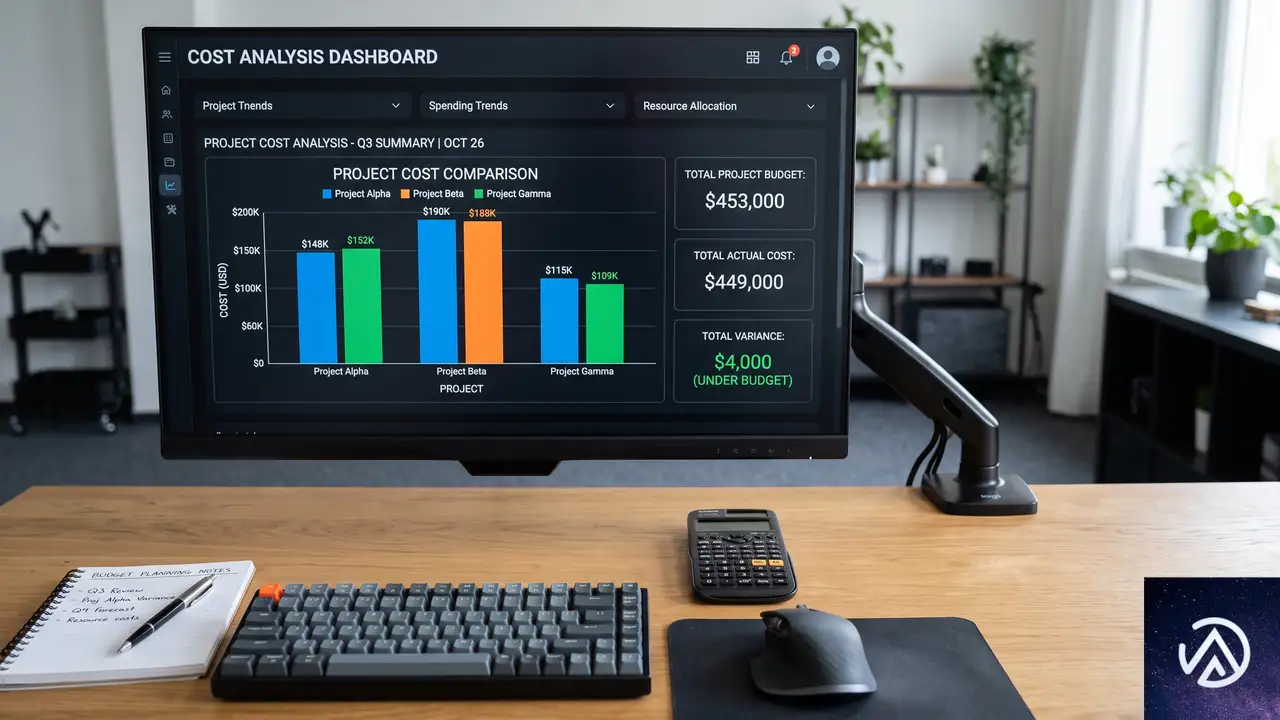
初年度の表示価格だけでは実態を捉えきれない。以下は3年間の累計コストを主要な構成で比較したものだ。2026年7月時点の公開価格に基づき、初年度の割引価格と通常更新価格を反映している。
PeepSo Community BundleはBuddyBoss Proより3年間で約$475安く、Ultimate BundleでもBuddyBoss Plusと同等の価格帯に収まる。モバイルアプリとホスティングまで含めた総額では、PeepSo Power SuiteがBuddyBossの同等構成を下回る。年間予算が厳しいプロジェクトにとって、この差は決定的だ。
プロジェクト別の最適解
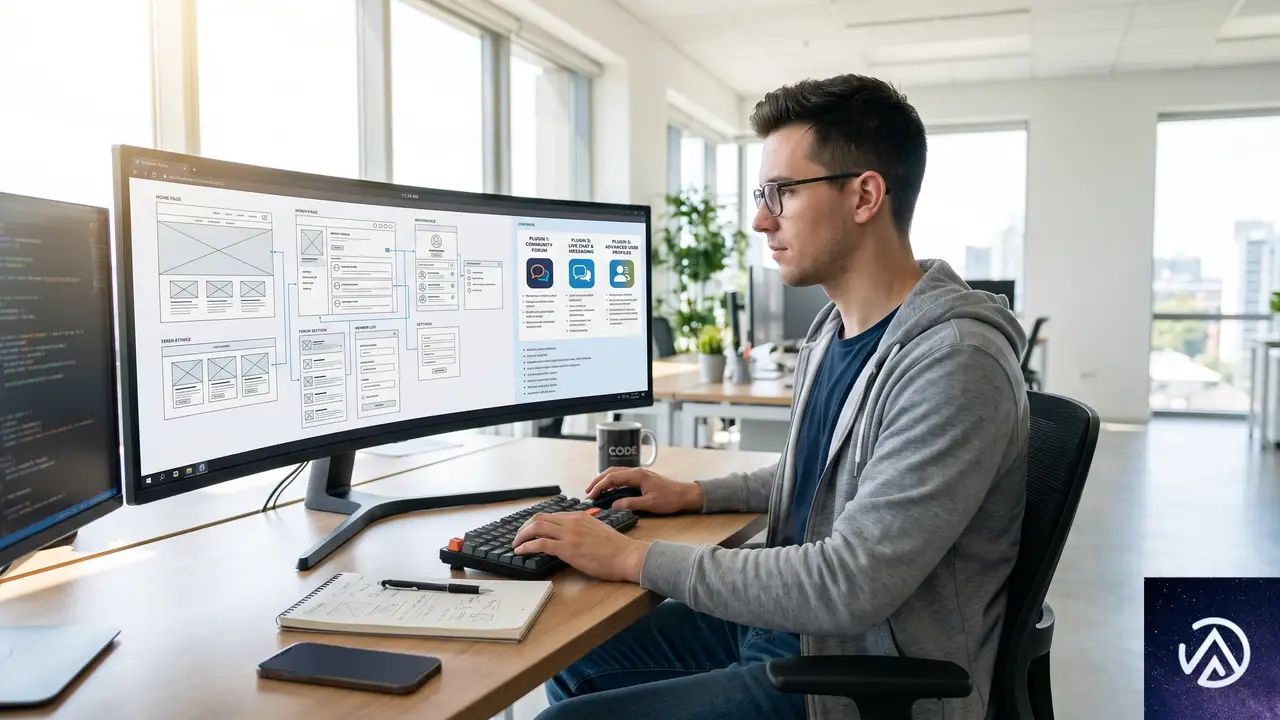
開発者がいるチーム向け
コードを読めて、プラグインスタックを自分で組み立てられるエンジニアがプロジェクトにいるなら、BuddyPressは今でも有力な選択肢だ。無料でオープンソース、ベンダーロックインなし、すべてのコンポーネントがオプション。プロジェクトがペイウォールの背後に消える心配もない。ただし、完成度やスピードが求められる案件、非エンジニアが引き継いで運用する前提のサイトでは、苦しい選択になる。
コースプラットフォーム運営者向け
LearnDash、Tutor LMS、LifterLMSと深く統合されたコミュニティを構築するなら、BuddyBossが最も合理的な選択だ。コミュニティとカリキュラムが同じUIの中に統合され、モバイルアプリによるプッシュ通知がリテンションを支える。ただし、予算に余裕があり、BuddyBoss Themeへのロックインを受け入れられることが前提になる。
コンテンツ事業者・クリエイター向け
既存のオーディエンスにコミュニティ機能を追加したいパブリッシャーやコンテンツビジネス、クリエイター主導のサイトにはPeepSoが最も自然にフィットする。独立したアーキテクチャ、コアに組み込まれたリアルタイムチャット、小規模ながら確実にメンテナンスされたエコシステムがその理由だ。年間予算が制約条件なら、すべての比較ティアでPeepSoが最も手頃な選択肢になる。
すべてを任せたい運営者向け
プラグイン、モバイルアプリ、ホスティング、アップデート、メンテナンスを1社にまとめたいなら、PeepSo Power Suiteが唯一の選択肢になる。複数のベンダーとの更新サイクル管理から解放され、WordPressスタックの技術的な管理からも手を離せる。エンタープライズグレードの信頼性と運用の簡便さを両立するパッケージとして、比較対象が存在しない領域だ。
表面的な機能比較では見えない本質
3製品の機能チェックリストを並べると、表面的な一致度は高い。アクティビティフィード、メンバープロフィール、グループ、プライベートメッセージ、通知はいずれも標準搭載されている。本当の違いはチェックリストでは捉えきれない領域にある。
BuddyPressを選ぶ人は「オープン性と所有権」を選んでいる。BuddyBossを選ぶ人は「完成度と統合」を選んでいる。PeepSoを選ぶ人は「フォーカスと製品の一貫性」を選んでいる。どれが正解という話ではなく、それぞれ異なる問いへの答えだ。自社のプロジェクトが本当に問うているのは何か、それを明確にできれば、最適なプラグインはおのずと決まる。
この記事のポイント
- BuddyPressは無料で自由度が高いが、開発ペースの遅さと機能不足をアドオンで補う必要がある
- BuddyBossはLMS統合とモバイルアプリで差別化するが、3年間の総コストは最大$7,991に達する
- PeepSoは独自アーキテクチャとリアルタイムチャットを強みとし、全ティアで最も手頃な価格設定
- PeepSo Power Suiteはプラグイン・アプリ・ホスティングを1ベンダーで一元管理できる唯一の選択肢
- プロジェクトの開発リソース・予算・運用体制によって最適解は変わる。機能チェックリストより運用モデルで選ぶべき
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
React2Shellに学ぶReact Flightプロトコルの脆弱性と防御策
WordPressをヘッドレスCMSとしてReactやNext.jsでフロントエンドを構築するプロジェクトが増えている。その中核となるReact Server Components(RSC)では、サーバーとクライアントの通信にFlightと呼ばれる独自のストリーミングプロトコルが使われる。しかし2025年12月、このFlightプロトコルにCVSS 10.0のリモートコード実行の脆弱性(CVE-2025-55182、通称React2Shell)が発見され、大きな話題となった。
本記事では、Flightプロトコルの仕組みと、なぜこれほど深刻な攻撃が可能になるのかを解説する。さらに、React2Shellの詳細な攻撃手法と、WordPressのヘッドレス構成でもすぐに実践できる防御策をランキング形式で紹介する。
Flightプロトコルとは何か(仕組みと危険性)
React Server Componentsがブラウザに送るのはHTMLでもJSONでもない。サーバーコンポーネントがレンダリングされると、text/x-componentというContent-Typeで行区切りのテキストストリームが流れる。このフォーマットをFlightと呼ぶ。各行は「行ID:タグ+ペイロード」の形式で、Reactランタイムがストリームを読みながらクライアント側のUIを再構築する。
例えば、次のような単純なペイロードを見てほしい。行1はIタグでクライアントコンポーネントの読み込みを指示し、行2はJタグで仮想DOMを組み立てる。行0のDはサーバー側の実行コンテキストだ。これだけでも複数の役割と参照が絡み合っていることがわかる。
Flightプロトコルは、単なるJSON形式ではない。$接頭辞によってクライアントサイドで実行するコードやモジュール読み込み、サーバーアクションのRPC呼び出しを再構成する。この仕組みが強力であるほど、入力が攻撃者に操作された場合の危険性も増す。
具体的には、$Fは呼び出し可能なサーバー関数を表し、$Lは遅延読み込みコンポーネント、$@は内部的なPromiseラッパーへの参照を返す。中でも$:は$1:user:nameのようにコロン区切りでオブジェクトのプロパティをたどる機能で、もしパスに__proto__やconstructorが含まれるとプロトタイプチェーンを遡ることになる。これが設計上の重大な問題の始まりだ。
React2Shell(CVE-2025-55182)の攻撃メカニズム

2025年12月に公表されたCVE-2025-55182は、Flightのデシリアライゼーション処理に潜むCVSS 10.0のリモートコード実行の脆弱性だ。認証不要の1回のHTTPリクエストでサーバーにシェルアクセスを許す。CISAは直ちに「悪用が確認された脆弱性カタログ」に追加し、北朝鮮の国家支援ハッカーが数時間以内に攻撃を開始したとSysdigが報告している。
根本原因はgetOutlinedModel関数にある。この関数は$1:user:nameのような参照を解決する際、コロンでパスを分割し、単純にparentObject[segment]でプロパティアクセスを繰り返す。hasOwnPropertyによるチェックは一切なかった。
このガジェットチェーンは、Flightの持つ機能を悪用し、1回のHTTPリクエストでサーバーを乗っ取る。ログインも認証も不要だ。最終的に攻撃者はNode.jsプロセスの権限で任意のコマンドを実行できる。
SYSDIGの調査では、この脆弱性を利用した「EtherRAT」と呼ばれるファイルレス型インプラントが、イーサリアムブロックチェーンをC2通信に使う「EtherHiding」手法で展開され、テイクダウンが極めて困難だった。またPalo AltoのUnit 42は、感染Linuxシステムで正規のカーネルスワップデーモン(kswapd0)に偽装するバックドア「KSwapDoor」を確認している。
修正パッチの内容と限界
Reactチームはモジュールロード時にObject.prototype.hasOwnPropertyをキャッシュし、以後すべてのプロパティチェックでこれを使うパッチを適用した。これにより、攻撃者が__proto__を経由する試みはブロックされる。修正はReact 19.0.1、19.1.2、19.2.1に含まれており、既知のガジェットチェーンを完全に無効化する。
しかし、パッチはプロパティ探索のモデルそのものは維持している。$:プレフィックスは依然としてコロン区切りのパスを走査し、所有権を検証するようになっただけだ。設計上の根本問題は残っており、今後の新たなバイパスがこの領域から出てくる可能性は否定できない。Smashing Magazineの筆者も「プロパティ探索をネットワークプロトコルに露出させたこと自体が設計ミスだ」と指摘している。
実践的な防御策(影響度順ランキング)
Reactのパッチに頼るだけでなく、アプリケーションレベルで複数層の対策を取ることが肝心だ。以下は、実際の攻撃を防ぐ効果が高い順に並べた防御策である。
1. Server Actionの厳格な入力バリデーション(Zod、Valibot)
最も即効性があるのは、すべてのサーバーアクションの先頭でスキーマバリデーションを行うことだ。Flightデシリアライザはアプリケーションロジックより先に生データを処理するため、バリデーションが唯一の事前防御になる。ZodやValibotを使い、型、文字列長、数値範囲、列挙値を厳密にチェックする。
特に注意すべきは、引数を分割代入する前にバリデーションを済ませることだ。分割代入の時点で未検証のオブジェクトにアクセスしているため、まさにその操作が悪用される可能性がある。またエラーハンドリングでは.safeParse()を使い、内部情報が漏れないようにする。
2. server-only パッケージ
データベース接続やAPIキーを含むファイルの先頭にimport "server-only"を入れるだけで、クライアントコンポーネントへのトランスパイル時エラーを発生させる。バレルファイル(複数のエクスポートをまとめるindex.ts)による意図しないエクスポートには細心の注意が必要だが、コードの境界を強制するシンプルで強力な手段だ。
3. CSRF対策の強化
Next.js 16.1.7で修正される前に発見されたCVE-2026-27978は、サンドボックス化されたiframeから送られるOrigin: nullをNext.jsがクロスオリジンとみなさないバグだった。対策として、セッションクッキーにSameSite=Strictを設定し、重要な操作には独自のCSRFトークンを実装する。またexperimental.serverActions.allowedOriginsに'null'を絶対に追加しないこと。これだけでCSRFバイパスを再び開放してしまう。
4. パッチ適用バージョンの維持
React2ShellのRCE修正は19.0.1、19.1.2、19.2.1で行われたが、それ以降にDoSの脆弱性(CVE-2025-55184、CVE-2025-67779、CVE-2026-23864)も複数回修正されている。最新のセキュリティリリース(19.0.4以上、19.1.5以上、19.2.4以上)に追随することが不可欠だ。
5. Taint API(実験的)
experimental_taintObjectReferenceやtaintUniqueValueは、オブジェクトや文字列が誤ってクライアントにシリアライズされるのを防ぐ。しかしこれはオブジェクト参照を追跡する仕組みであり、スプレッド構文や個別プロパティの受け渡しで追跡が途切れる。あくまで開発時のフェイルセーフとして捉え、セキュリティ境界にはしない方がよい。
6. WAF(Web Application Firewall)
WAFはNext-Actionヘッダー付きのPOSTリクエストを検査し、__proto__やconstructor:constructorを含むペイロードをブロックするルールを追加できる。しかし、攻撃者が検査バッファを超えるパディングを前につけることで簡単にすり抜けられるため、あくまでノイズ低減層と割り切るべきだ。
React2Shell以降の脆弱性と今後の課題
React2Shellの修正後も、Flightのデシリアライゼーション面では複数のCVEが報告されている。特に、入れ子になったPromiseによる無限再帰(CVE-2025-55184)とその不完全な修正(CVE-2025-67779)、zipbomb的なメモリ枯渇を起こすDoS(CVE-2026-23864)は、デシリアライザーのパッチがいかに難しいかを示している。また、サーバー関数が引数を文字列化するだけでソースコードが流出するCVE-2025-55183は、デバッグ用途のJSON.stringifyが裏目に出る好例だ。
さらに、パッチでは塞がれていない構造的なリスクも残る。Flightストリームは平文で、CDN改ざんやキャッシュポイズニングによる中間者攻撃を受けやすい。攻撃者が行単位で$Iや$Fを書き換えれば、任意のモジュールをロードさせたり、隠しRPCエンドポイントを埋め込んだりできる。また、server-reference-manifest.jsonが公開されていると、すべてのサーバーアクションIDが漏洩し、IDOR攻撃に直結する。暗号化されたクロージャ引数を複製するために静的キーが使われている場合も、ファイル読み取り権限さえ奪取できれば改ざん可能だ。
根本的には、ネットワーク越しにプロパティ探索や実行可能な参照を再構成させる設計が、今後も攻撃者に利用される可能性をはらんでいる。Reactチームは既知のガジェットを塞いだが、これまでの歴史が示すように、シリアライゼーションフレームワークの脆弱性は根絶が難しい。
この記事のポイント
- React FlightプロトコルはJSONの延長ではなく、
$接頭辞でクライアント側の実行可能コードやモジュール読み込みを指示する「振る舞いのシリアライゼーション」である。 - CVSS 10.0のReact2Shellは、プロトタイプ汚染とChunkオブジェクト操作を組み合わせ、認証なしでRCEを達成した。
- パッチは
hasOwnPropertyチェックを追加したが、プロパティ探索の根本設計は変わっておらず、新たな攻撃が生まれる余地がある。 - 実務では、Server Actionの先頭で必ずスキーマバリデーションを実施し、
server-onlyでコード境界を強制し、CSRF対策を二重化することが最も効果的な防御となる。 - Taint APIやWAFは補助的な防御に過ぎず、過信せずに多層防御を組み立てる必要がある。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験