

Astro 7が正式リリース、Vite 8とRustコンパイラを導入。Starlight 0.41も登場
2026年6月30日、Astroチームは月次アップデート「What’s new in Astro – June 2026」を公開した。今回の目玉はAstro 7の正式リリースだ。ビルドツールVite 8への移行、Rustで再設計されたコンパイラ、そして柔軟なルーティングを実現するAdvanced Routingが組み込まれている。
同時に、ドキュメントフレームワークStarlightもバージョン0.41へ更新され、Astro 7とSätteriを標準サポートする。エコシステム全体では、新ツールやテンプレートが多数登場し、コミュニティ主導のイベントも予定されている。
Astro 7がもたらす破壊的変更と新機能
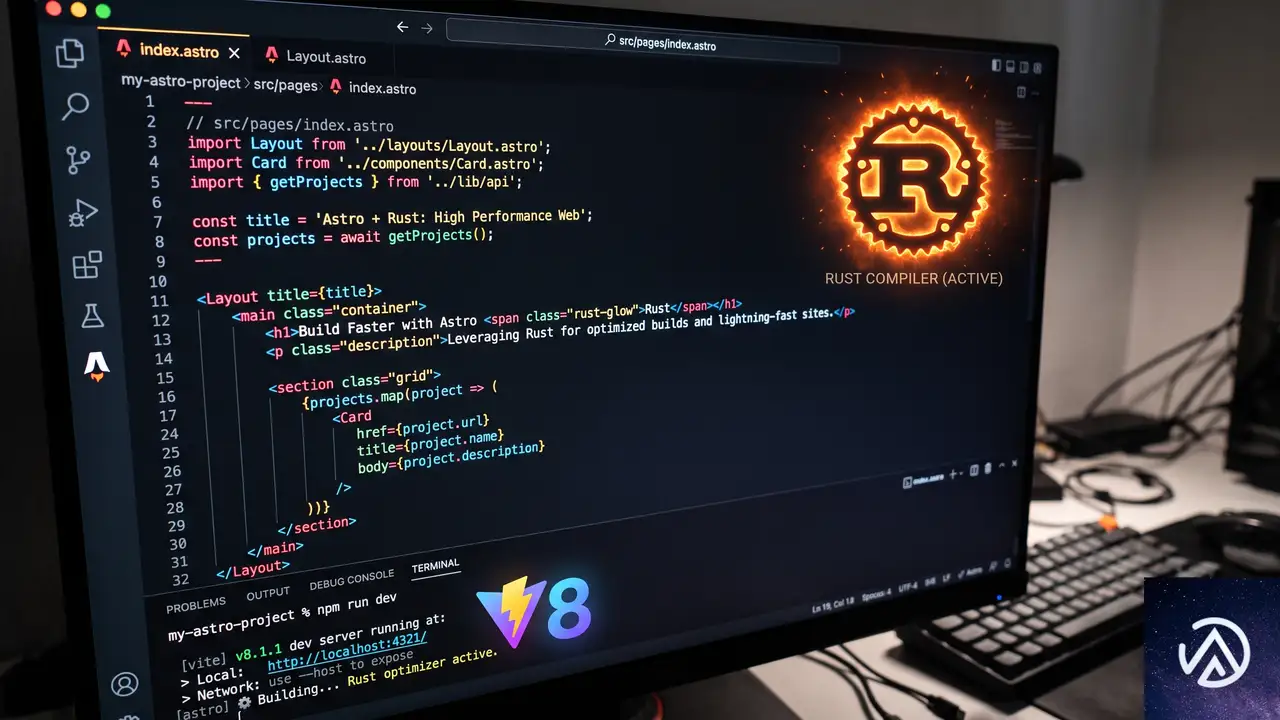
Astro 7は、従来のバージョンからいくつかの重要な点で互換性を破る変更を含むメジャーアップデートだ。中核となるビルド基盤が刷新され、開発体験とパフォーマンスが一段階引き上げられた。
上図はビルドプロセスの変化を概念的に示したものだ。Rustコンパイラの導入により、従来のJavaScriptベースの処理に比べて並列性とメモリ効率が向上し、静的サイト生成のスピードが顕著に改善される。
Vite 8への移行とRustコンパイラ
Astro 7は内部のバンドルツールをVite 8に切り替えた。Vite 8自体がパフォーマンス最適化とプラグインエコシステムの成熟を進めており、コールドスタートの高速化やHMR(Hot Module Replacement)の安定性向上が期待できる。
さらに、AstroのコアコンパイラがRustで書き直された。これにより、数百ページ規模のサイトでもビルドが数十秒単位で短縮されるケースが報告されている。Rustの採用は、今後の機能拡張の土台としても重要だ。
Advanced Routingの導入
Astro 7ではAdvanced Routingと呼ぶ新しいルーティング機構が追加された。これはファイルベースルーティングのシンプルさを保ちつつ、動的パラメータやミドルウェア的な処理をより細かく制御できるようにするものだ。複雑なパス構造や多言語対応のサイト構築が容易になる。
たとえば、従来は手動でリダイレクトを記述していたようなケースでも、設定ファイルと規約に沿ったディレクトリ構成で対応できる。大規模なコンテンツサイトやECサイトでの採用が進むと見られている。
Starlight 0.41とSätteriサポート
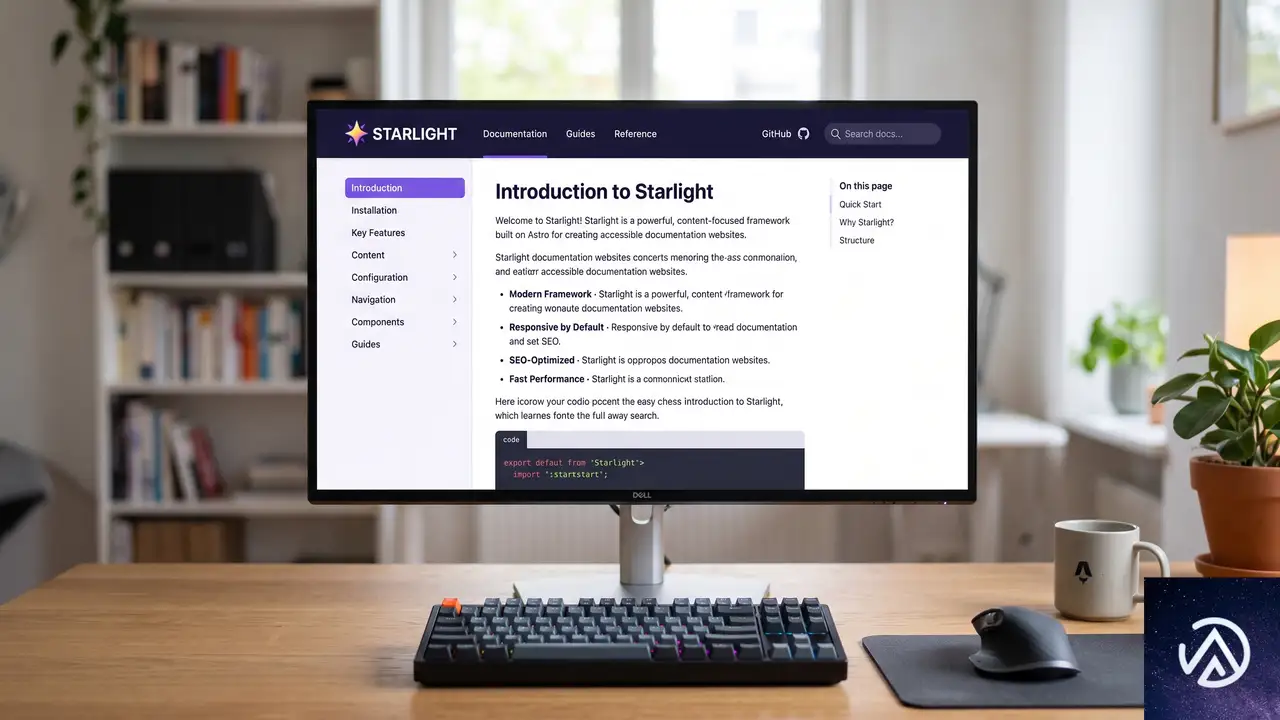
ドキュメントサイト構築フレームワークStarlightの最新版は、Astro 7との互換性を確保するとともに、新たにSätteriを標準サポートした。Sätteriは、MDX周りの処理を拡張するプラグインで、Mermaidダイアグラムの自動検出やPhotoSwipeによる画像ライトボックスなどを容易に導入できる。
Astro 7との完全互換
Starlight 0.41はAstro 7専用といってよい。Astro 6以下では動作しないため、既存プロジェクトはまずAstro本体のアップグレードが必要になる。移行ガイドに従えば、破壊的変更の影響を抑えつつ最新のパフォーマンスを享受できる。
Sätteriが開く拡張性
SätteriはMDAST/HASTプラグインのエコシステムとして、文書変換パイプラインを柔軟にカスタマイズできる。コミュニティからはすでにMermaid対応やPhotoSwipe連携のプラグインが公開されており、技術文書の表現力が格段に向上する。
コミュニティとエコシステムの活況
Astroの採用は大企業にも広がっている。Astroチームが公表した「Astro Adopters」には、玩具メーカーのMattelやGPS機器のGarminといった有名企業が名を連ねる。企業向けのエージェンシーパートナープログラムも拡充され、大規模運用のノウハウ提供が進む。
ドイツ初のAstro公式イベント
2026年9月5日、ドイツ・ヴィースバーデンで「Astro Together FRA x Seibert」が開催される。ロンドンでの成功を受け、欧州大陸での初の公式コミュニティイベントとなる。メンテナーによるトークやデモ、限定ノベルティの配布が予定されており、定員制のため早期登録が呼びかけられている。
注目のツール・統合
6月のアップデートでは、多数のコミュニティ製ツールが発表された。以下に主要なものを抜粋する。
- @astroanimate/core:Astroネイティブのアニメーションコンポーネントライブラリ。View Transitions APIと連携し、宣言的なアニメーションを実装できる。
- @tinloof/astro-prefetch:Next.jsスタイルの先読み機能。カーソルの軌跡から遷移先を予測し、メモリ内キャッシュで瞬時にページを切り替える。
- @freshjuice/astro-webmcp:サイトコンテンツをWebMCP経由でAIエージェントに公開する統合。AIとの親和性を高める仕組みだ。
- @arraypress/seo-astro:SEOメタタグや構造化データを統一管理するコンポーネント。タイトル、カノニカル、Open Graph、JSON-LDなどをカバーする。
- astro-aeo-image:画像のaltテキストと説明文をXMPメタデータとして埋め込み、Google画像検索やAI回答エンジンに最適化するサービス。
これらのツールは、Astroのシンプルさを保ったまま、実運用に必要な機能を素早く追加できる点が共通している。特にSEO・AEO(Answer Engine Optimization)関連の統合が充実してきたことは、AI時代のWeb制作を意識した動きと言える。
テーマ・テンプレートとサイト事例
Astroテーマカタログには6月中に80以上のテーマが追加または更新された。Shadcn UIを採用したランディングページや、クリエイター向けポートフォリオ、SaaS向けテンプレートなど、バリエーションは豊富だ。
サイトショーケースには、教育機関向けAPI教材サイトやニュージーランドの環境保護団体のサイト、F1歴史アーカイブなど、多様なジャンルの実例が登録された。いずれもAstroの静的生成とアイランドアーキテクチャを活かし、高いパフォーマンスを実現している。
Starlightで構築されたドキュメント
ドキュメントフレームワークStarlightを用いたサイトも増加している。Bablrの開発者向けリファレンスや、BentleyのStrataKitドキュメント、LatticePHPのガイドなどが新たに確認された。Starlightのシンプルな設計と高速な検索機能が、技術文書の制作者に支持されている。
この記事のポイント
- Astro 7がリリースされ、Vite 8とRustコンパイラによりビルド性能が大幅に向上した
- Advanced Routingで複雑なパス制御が容易になり、大規模サイト構築の幅が広がる
- Starlight 0.41がAstro 7とSätteriをサポートし、ドキュメント表現力が強化された
- コミュニティ製ツールの充実が続き、SEO・AEO対策の統合も登場している
- 多数のテーマと実サイト事例がエコシステムの成熟を示している

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験

アクセシビリティは機能ではなく運用能力、その理由と実践法
今、多くの開発現場ではAIアシスタントがUIを高速生成している。しかし、その裏で「Pay Now」ボタンが単なる<div>タグにクリックハンドラを付けただけの状態でリリースされ、スクリーンリーダーを使うユーザーが購入を完了できないという問題が頻発している。これは単なるバグではない。コードの速度と製品の使いやすさの間に横たわる構造的なギャップであり、AI時代のエンジニアリングが直面する決定的な課題だ。
Smashing Magazineの記事では、アクセシビリティをコンプライアンスのチェックリストやプロジェクト終盤の監査で扱うのではなく、セキュリティや信頼性と同じ「運用能力(Operational Capability)」として位置付けるべきだと主張している。本稿ではその考え方と具体的な実践パターンを紹介する。
監査依存の罠とその限界

長い間、アクセシビリティ対策の主流は「外部企業に依頼し、200件の指摘リストを受け取り、その一部を修正して報告書を提出する」という一過性の監査モデルだった。監査そのものは営業資料や調達要件として必要であり、VPAT(Voluntary Product Accessibility Template)やACR(Accessibility Conformance Report)の提出が求められる場面は確かに存在する。だが、このアプローチには根本的な弱点がある。
監査はスプリント計画中の設計判断を助けてくれない。プルリクエスト前に問題を検知できない。デプロイ頻度が上がるほど監査結果はすぐに陳腐化する。ある時点のスナップショットでしかないからだ。半年後に数十回のリリースを重ね、ナビゲーションが刷新された製品に対して、過去の監査報告書はもはや実態を反映しない。コンプライアンスは「到達する状態」ではなく「維持し続ける状態」であり、製品が複雑になるほどその維持は困難になる。
上図のように、アクセシビリティをプロジェクトの最終段階でスポット的に対処するのではなく、開発フロー全体に組み込む継続的な運用モデルが求められる。
WebAIMが毎年100万ページをスキャンする「WebAIM Million」レポートの2026年版では、検出可能なWCAG違反のあるページが95.9%、平均エラー数は56.1件に上った。ページ要素数は前年比で20%以上増加しており、AI支援開発や「Vibe Coding」の普及が拍車をかけていると見られる。要素が増えれば増えるほどアクセシビリティ違反の発生箇所も増える。アクセシビリティの負債は技術的負債と同じ振る舞いをし、放置すれば将来の修正コストを複利的に膨らませていく。
AIがもたらすアクセシビリティの新たな課題

AIによるコード生成が一般化したことで、アクセシビリティの問題は単に「残り続ける」だけでなく「倍増する」フェーズに入った。その背景には、短期的な生産性を優先する開発スタイルがある。
Andrej Karpathyが2025年2月に提唱した「Vibe Coding」は、意図を伝えるだけでモデルがコードを生成し、差分を精読せずに受け入れる働き方だ。もともとは週末の趣味プロジェクト向けだったが、Y Combinatorの2025年冬バッチではスタートアップの25%がコードベースの95%以上をAI生成と報告している。この速度重視の流れは、アクセシビリティの質を根本から脅かす。
AIモデルが非セマンティックなコードを生成しやすいのには理由がある。GitHub上の多くのReactコードは「divのスープ」と呼ばれる構造で書かれており、モデルはそれを学習する。人間のレビューも視覚的な見た目を評価しがちで、セマンティクスよりも見た目を重視するフィードバックループが回る。さらに、<div onClick>の方が<button aria-expanded="true">よりトークン数が少なく、制約がない限りモデルは安価な経路を選ぶ。つまり、AI生成UIはデフォルトでアクセシブルではない。
Frontend Mastersのブログ記事によれば、ある開発者が複数のAIツールでReactコンポーネントを生成した実験では、29行のサイドバーに10のアクセシビリティ違反が見つかった。ランドマークなし、見出しなし、リスト構造なし、クリックハンドラのみでボタン未使用、aria-expandedなし、キーボード操作不可、ラベルのないアイコン。スクリーンリーダーが読むアクセシビリティツリーは平坦で構造化されていないテキストの羅列だった。開発者は「同じピクセルだが、片方はドア、もう片方はドアの絵」と表現している。
この問題はセキュリティとも根が同じだ。Veracodeの2025年GenAIコードセキュリティレポートでは、AI生成コードの多くがOWASP Top 10に該当する脆弱性を含み、特にクロスサイトスクリプティングの失敗が多発していた。モデルの知能が問題なのではなく、開発者がセキュリティ制約を指定せず、検証を体系的に行わないプロセスに原因がある。セキュリティレビューをスキップするショートカットは、アクセシビリティレビューもスキップする。AIはアクセシビリティ格差を縮めるどころか、その原因を産業化しているといえる。
開発速度とアクセシビリティは両立可能

「制約を課すと開発速度が落ちる」という意見は根強いが、実際には逆の傾向がある。DevOpsの基本原則であるシフトレフト(問題を早期に検出する)をアクセシビリティに適用すると、修正コストが劇的に下がる。
設計レビューでアクセシビリティの問題を指摘するのはコメント1つで済む。同じ問題が本番環境で発覚すれば、調査、マークアップの再構築、修正、テスト作成に数時間を要する。さらに監査で数百件の指摘が後から出てくれば、週単位の計画外作業が発生する。早期段階の自動チェックがこれらの高コストな後始末を防ぐ。アクセシビリティの組み込みが速度を損なうのではなく、予期せぬ手戻りこそが速度を損なうのだ。
このフローを日常的に回すチームは、緊急監査やリメディエーションスプリントといった高コストなサプライズを回避できる。アクセシビリティは速度の敵ではなく、予測可能な開発速度を守るための保険として機能する。
エンタープライズ対応のための実装パターン

アクセシビリティを大規模にスケールさせる組織は、個人のヒーロー的な努力に頼らず「システム」を構築している。その中核にあるのがデザインシステムであり、ここが最もレバレッジの効く出発点だ。
GOV.UK Design Systemは好事例だ。コンポーネントはJAWS、NVDA、VoiceOver、TalkBackなどの支援技術を用いた自動テストと手動テストの両方を経ており、自動化の限界を補うために障害を持つユーザーを交えたユーザーテストも実施している。しかしチームは、デザインシステムを使うだけでサービスが魔法のようにアクセシブルになるわけではないと明言しており、「高い出発点を与えるだけ」という現実的なスタンスをとっている。つまり、アクセシビリティはインフラになるという教訓だ。
次に、この基盤はエンジニアリングワークフロー全体に組み込まれる。具体的には、完了の定義にアクセシビリティ要件を含め、プルリクエストレビューで明示的なチェックを行い、インタラクティブなコントロールにはデフォルトで<button>や<a>といったセマンティック要素を使用する。キーボードナビゲーションとフォーカス管理はオプションの装飾ではなく、標準的なエンジニアリング上の関心事として扱われる。
最終的に、アクセシビリティは自動化によって強制力を持つ。eslint-plugin-jsx-a11yはコミット前に一般的な問題を捕捉し、LevelCIやPa11yといったツールがCI/CDパイプラインで自動テストを実行する。@storybook/addon-a11yはコンポーネント開発中に問題を表面化させる。この段階に至ると、アクセシビリティは個人の記憶や善意に依存せず、プロセスによって担保される。プラットフォームの一部になるのだ。
これらのレイヤーを重ねることで、組織はアクセシビリティを持続可能なプラクティスに変えることができる。
システムでスケールするための実践

このアプローチを実現しているチームには、いくつかの共通する実装パターンがある。
第一に、AIにコードを生成させる前に制約を課すことだ。生成後に修正するのではなく、CursorルールやCopilotインストラクション、リポジトリレベルの標準設定にアクセシビリティ要件を直接埋め込む。セマンティックHTMLを使うよう指示し、ボタンとリンクの使い分け、状態とラベルの適切な公開方法を明示する。モデルは一度きりのプロンプトよりも、永続的な制約に対してはるかに信頼性高く従う。
第二に、複雑なウィジェットを手作りしないことだ。コンボボックス、メニュー、タブ、モーダルといったUI要素は、アクセシビリティ上の問題が集中するホットスポットになる。Radix UI、React Aria、Headless UIのようなライブラリは、これらの問題の多くをすでに解決している。スケーラブルなアプローチとは、アクセシビリティを毎回一から実装することではなく、十分にテストされたプリミティブからアクセシブルな振る舞いを継承することだ。
第三に、設計から実装へのハンドオフ時にアクセシビリティ要件を明文化することだ。フォーカス順序、ラベル、見出し階層、インタラクションの状態は実装開始前に規定されているべきである。設計成果物にアクセシビリティ要件が欠けていれば、最終製品にも欠ける可能性が高い。「タブ順序はどうするか」「ラベルは何か」「エラー時に何が起きるか」といった簡単なメモが、後の推測作業を大幅に減らす。
これらのパターンはどれも特別なものではない。DevOpsとプラットフォーム思考をアクセシビリティに適用しただけの話だ。
ビジネスインパクトと運用能力としての価値

エンジニアリングリーダーがアクセシビリティを優先する理由は規制だけではない。しかし、規制、調達要件、ユーザー維持、製品品質はすべて同じ方向を指している。
法的圧力は増加の一途にある。米国ではデジタルアクセシビリティ訴訟が年間数千件に上り、大企業に限った話ではない。欧州では欧州アクセシビリティ法が施行され、Eコマース、銀行、発券、通信など幅広い分野に適用される。企業の所在地を問わないため、日本企業でもEU圏向けのサービスには影響が及ぶ。規制当局の目は「あればよいもの」から「必須」へと変わった。
しかし、規制は話の一部に過ぎない。より大きな話は市場機会の喪失だ。世界経済フォーラム(2023年12月)の推計では、世界の13億人の障害者とその友人・家族が持つ購買力は13兆ドルに達し、障害者消費者の年間可処分所得だけでも約8兆ドルに上る。英国のClick-Away Poundレポート2019では、アクセシビリティの低いサイトを離脱し他社で購入するユーザーの損失額が171億ポンドに達し、2016年の117.5億ポンドから約45%増加した。ユーザーはバグ報告をしない。ただ去って競合から買う。
B2Bや政府向けビジネスでは、アクセシビリティがコストではなく堀(Moat)になる。多くの企業がデジタル製品の購入時にVPATやACRなどのアクセシビリティ証明を求めており、Level Accessの第7回年次レポートによると、取引の75%で「ほとんどの場合」証明が必要とされ、常に要求する割合は27%から31%に上昇している。強固なACRは営業サイクルを加速させ、弱いものや不在は商談を停滞または停止させるレッドラインになる。
一歩引いて見れば、より深いパターンが浮かび上がる。アクセシビリティはエンジニアリング成熟度の代理指標だ。セマンティックHTMLを出力し、フォーカスを管理し、状態を正しく公開し、それをCIでテストするチームは、規律の整ったチームである。アクセシブルなコンポーネントを生み出す同じ規律が、保守性が高く、テスト可能で、バグの少ないコンポーネントを生み出す。開発リーダーやプロダクトリーダーにとって、これこそが本当のビジネスケースだ。アクセシビリティへの投資はプラットフォームへの投資であり、機能出荷をより速く、スムーズに、手戻り少なくするための基盤となる。
この記事のポイント
- アクセシビリティは一過性の監査やチェックリストではなく、セキュリティと同様の継続的な運用能力として組み込むべき
- AIによるコード生成が加速するほど、非セマンティックなUIが量産されアクセシビリティ負債が倍増する
- 設計段階からCI/CDまでシフトレフトすることで、手戻りコストを大幅に削減できる
- デザインシステム、完了の定義、自動化ゲートの3層でアクセシビリティはスケールする
- ビジネス面でも、法規制対応や巨大な市場機会の獲得、調達優位性に直結する
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
VercelがDockerfileサポートを発表、任意のHTTPサーバーをデプロイ
VercelがDockerfileサポートを発表、任意のHTTPサーバーをワンコマンドでデプロイ可能に

2026年6月30日、VercelはDockerfileサポートを正式に発表した。プロジェクトにDockerfile.vercelというファイルを追加するだけで、Vercel上でコンテナイメージのビルド、保存、デプロイ、そしてオートスケールが完結する。
従来、Vercelはフロントエンドとサーバーレス関数のプラットフォームだった。今回の発表で、Express、Rails、Spring Boot、FastAPIといったフル機能を持つHTTPサーバーも、同一のプラットフォームで運用できるようになる。バックエンドとフロントエンドの垣根は、ほぼゼロになった。
この記事では、Dockerfile.vercelの仕組み、対応スタック、Fluid computeによる運用面の利点、そしてVercelが10年越しでこの機能を実現した理由について解説する。
Dockerfile.vercelの基本的な使い方
最小限のHTTPサーバーをデプロイする手順
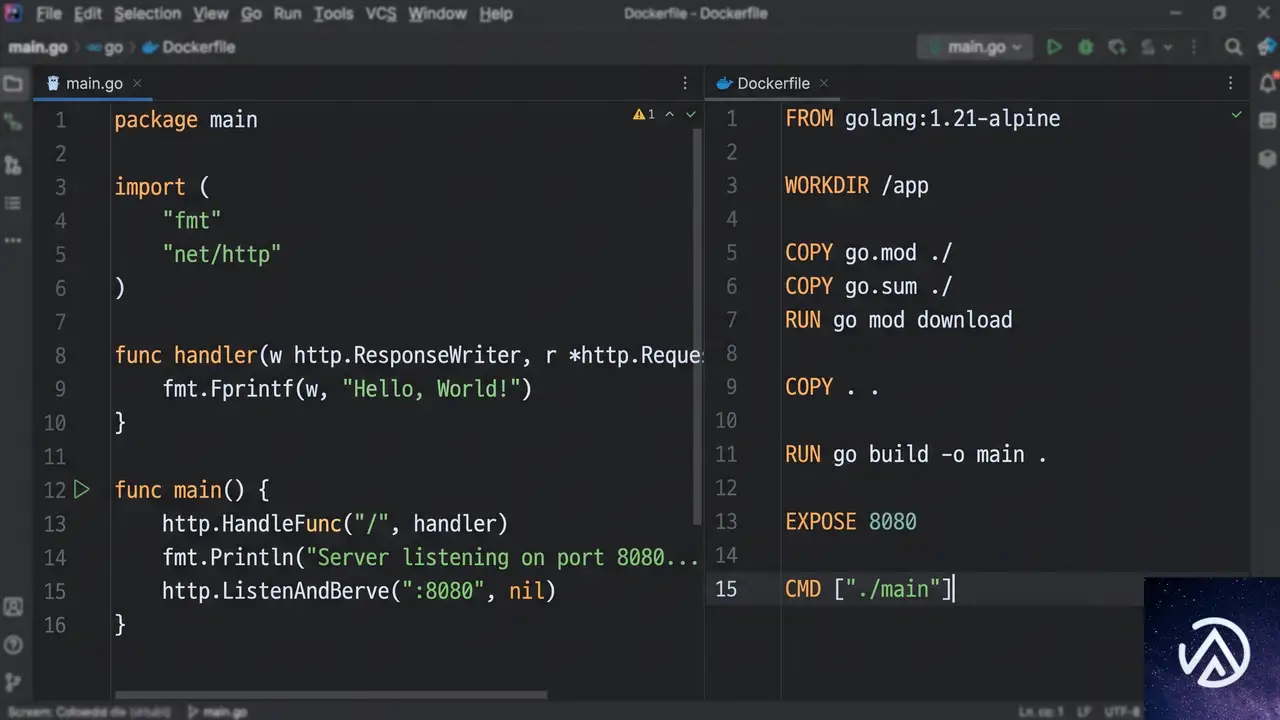
仕組みを理解するため、Goで書かれた最低限のHTTPサーバーを例に見ていこう。このサーバーは環境変数PORTからポート番号を読み取り、全リクエストに挨拶文を返すだけのシンプルなものだ。
package main

import (
	"fmt"
	"net/http"
	"os"
)

func main() {
	port := os.Getenv("PORT")
	if port == "" {
		port = "80"
	}

	http.HandleFunc("/", func(w http.ResponseWriter, r *http.Request) {
		fmt.Fprintln(w, "Hello from a container on Vercel 👋")
	})

	http.ListenAndServe(":"+port, nil)
}
このコードを動作させるため、Dockerfile.vercelをプロジェクトルートに置く。内容は次のような2段階ビルドだ。ビルドステージでバイナリをコンパイルし、軽量なAlpineイメージにコピーして実行する。
FROM golang:1.24-alpine AS build
WORKDIR /src
COPY . .
RUN go build -o /server main.go

FROM alpine:3.20
COPY --from=build /server /server
CMD ["/server"]
あとはvercelコマンドを実行するだけだ。
vercel deploy
Vercel CLI
✓ Building image from Dockerfile.vercel
✓ Stored image in your project's registry
✓ Deployed to Fluid compute
Production: https://my-server.vercel.app
たった2ファイルで、本番公開まで完了する。git pushのたびにイメージが再ビルドされ、プレビューURLも自動生成される。ブラウザでそのURLを開けば、すぐに応答が返ってくるはずだ。
この例ではGoを使ったが、仕組みはどの言語でも同じだ。サーバーが$PORTで待ち受けること、これが唯一のルールである。HTTPプロトコルを話すサーバーであれば、すべてVercel上で動作する。
すべての言語とフレームワークに対応

VercelのDockerfileサポートは、特定の言語やフレームワークに縛られない。Rails、Spring Boot、Express、Laravel、ASP․NET、FastAPI、そしてnginxの背後にあるウェブサーバーまで、同じ手順でデプロイできる。記事によれば、JavaもPHPも例外ではない。
フレームワーク自動検出がVercelの主軸だが、検出対象外のフレームワークや、FFmpegやChromiumのようなシステムライブラリを必要とするサービスは、Dockerfileで直接定義できる。既存のアプリケーションを、今の構成のまま移行したい場合の受け皿にもなる。
Fluid computeがもたらす自動スケールとコスト最適化

コンテナはVercelプラットフォームのファーストクラス市民として扱われる。フロントエンドや他のVercelサービスと同一のコンピュート基盤、Fluid compute上で動作し、以下の恩恵を受けられる。
- プッシュごとのプレビューデプロイ 全コミットに不変のURLが付与され、共有やロールバックが容易になる
- 双方向オートスケール トラフィック到来でスケールアウトし、アイドル時はインスタンスが縮退する。フリートのサイジングや同時実行数の見積もりは不要
- アクティブCPU課金 コードが実際に動作している時間だけ支払う。遅いクエリや上流API待ちでサーバーが待機している間は、CPU時間を消費しない
- オブザーバビリティの統合 ログ、トレース、メトリクスを同一のダッシュボードで確認できる
- 単一プロジェクト・単一ドメイン コンテナはフロントエンドや他のサービスと並んで配置され、Vercelネットワーク上でプライベートに通信する。フルスタックが1デプロイで完了する
とくにアクティブCPU課金は、トラフィックが散発的なサービスにとってコスト面のインパクトが大きい。常時稼働のサーバーを抱える必要がなくなり、使った分だけの支払いで済む。
高速起動を支える最適化技術
コンテナの価値は、最初のリクエストに応答するまでの速さで決まる。Vercelはイメージビルド時に、最適化ブートイメージを生成する。これはコンテナのディスクスナップショットを圧縮し、起動速度に特化させた形式だ。
コンテナ起動時には、イメージ全体をダウンロードし終える前に、必要な部分からストリーミングと解凍が行われる。大きなイメージでも、ダウンロード完了を待たずにリクエスト処理を開始できる仕組みだ。
インスタンスが立ち上がった後は、Fluid computeがそのインスタンスを温かく保ち、複数のリクエストを処理する。リクエストごとに新しいコピーを起動するわけではないので、応答性は常時稼働サーバー並みでありながら、アイドル時はスリープするという課金上の利点が両立する。
各コンテナはステートレスプロセスとして設計される。リクエストを受け取り、レスポンスを返し、その間に状態を保持しない。永続的なデータはVercel Marketplaceで提供されるデータベースやキャッシュなどのバッキングサービスに依存する。これにより、インスタンスの追加と削除が自由に行え、トラフィック変動への追従がシンプルになる。記事によれば、コンテナに永続ストレージを直接接続する機能も現在開発中とのことだ。
10年越しで実現したDockerfileサポートの背景
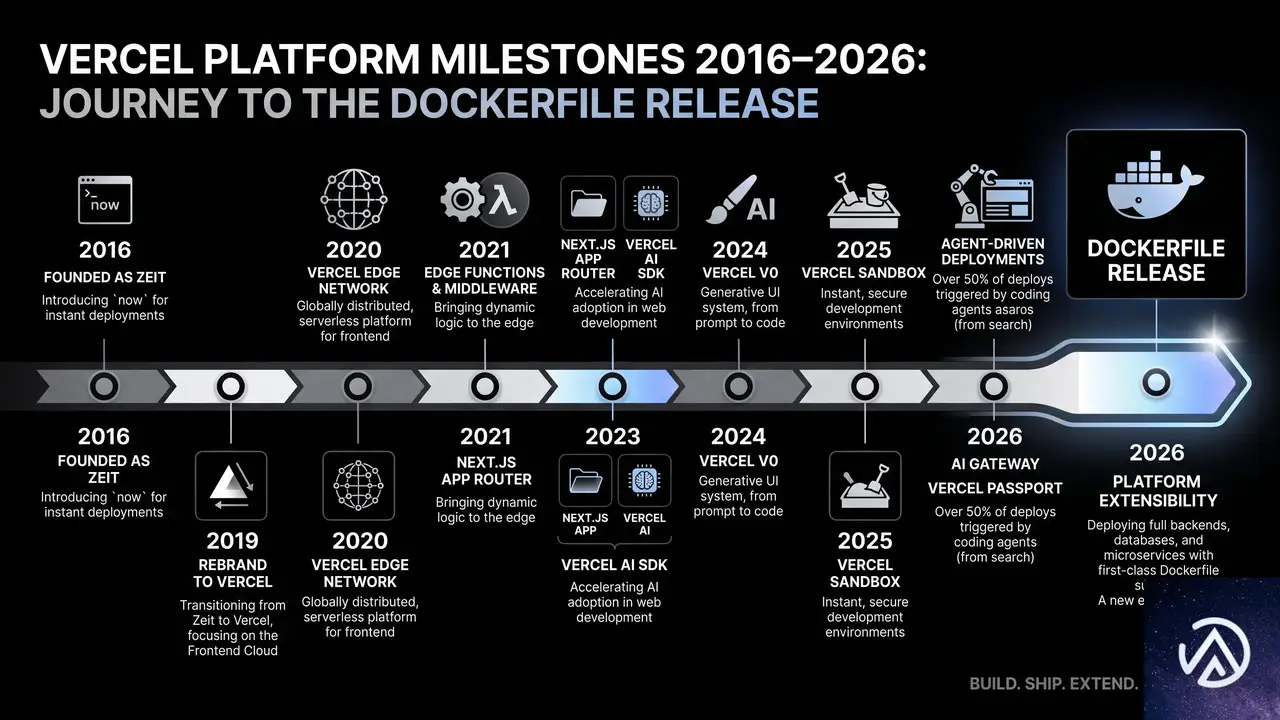
Vercelの最初のプラットフォームは、1コマンドでDockerfileをデプロイできるツールだった。2016年頃の話だ。アイデア自体は正しかったが、当時のインフラでは十分に扱いきれなかった。
その後、Vercelはビルド、Functions、Sandboxと、プラットフォームを構成する基盤技術を一つひとつ磨いてきた。これらは現在、Vercel上で動作するすべてのワークロードを支えている。今回のDockerfileサポートは、それらの積み重ねの上に成り立っている。コンテナも、それらと同一のシステム上で動くファーストクラス市民になった。
フレームワーク自動検出はVercelの入り口だ。コードを読んでインフラを導出する。ほとんどのアプリではそれが最速の出荷手段となる。Dockerfileは、それ以外のすべてをカバーする。FFmpegやChromiumのようなシステムライブラリが必要なサービス、まだ自動検出が対応していないフレームワーク、あるいは既存の構成をそのまま持ち込みたいアプリケーション。Dockerfileは、プログラムのビルド方法を定義する普遍的な手段であり、フレームワークが読めない場合にはそれを直に受け取る。
Dockerfile以外の設定は不要だ。イメージを指定するだけで、ビルド、レジストリ、ロールアウト、スケーリング、URL発行まですべてが自動的に行われる。Vercelの発表文には「ゼロコンフィグレーション」という言葉が使われているが、まさにそれを体現する機能と言える。
バックエンド開発の新しい当たり前

バックエンドが、フロントエンドと同じ方法で出荷される時代が来た。ワンプッシュ、ワンプレビュー、ワンプラットフォーム。VercelのDockerfileサポートは、その簡潔さとスケーラビリティにおいて、バックエンド開発の風景を変える可能性を秘めている。
具体的な手順やテンプレートは公式ドキュメントで公開されている。GoやRailsだけでなく、あらゆるHTTPサーバーが対象だ。既存のDockerfileを持つプロジェクトがあれば、それをDockerfile.vercelにリネームするだけでVercel上での稼働を試せる。
コンテナを扱うためにローカルでデーモンを動かす必要も、レジストリを用意する必要も、クラスタを管理する必要もない。必要なのは、Dockerfile.vercelという1つのファイルと、vercel deployという1つのコマンドだけだ。その先の複雑さは、すべてVercelが引き受ける。
この記事のポイント
- VercelがDockerfileサポートを開始し、任意のHTTPサーバーをワンコマンドでデプロイ可能になった
- サーバーが$PORTで待ち受けることさえ守れば、Go、Rails、Spring Boot、PHPなど全スタックが動作する
- Fluid computeにより、トラフィックに応じた自動スケールと、CPU実行時間のみの課金が実現する
- イメージのストリーミング起動技術により、大きなコンテナでも高速にリクエスト処理を開始できる
- この機能は10年にわたるプラットフォーム基盤の改良の上に成り立っており、コンテナがVercelのファーストクラス市民として統合された
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験

LightSync ProでクリエイティブツールとWordPressを直接連携
LightSync Proとは何か

LightSync Proは、クリエイティブツールとWordPressメディアライブラリを直接同期させるプラグインだ。LightroomやCanva、Figma、Dropboxといった「画像の発生源」をWordPressに一本化する。従来の「エクスポート→ダウンロード→再アップロード」という手間が消え、画像の取り込みと同時に最適化まで完了する仕組みになっている。
このデモで示した通り、画像を扱うすべての作業が「選んで同期を実行する」だけに変わる。WP Mayorの記事が伝えるこのツールの核心は、単なるファイル移動ではない。画像編集ツールと公開プラットフォームをつなぐ「見えないパイプライン」を構築するところにある。
技術的な差別化ポイント

認証情報をサイトに残さないブローカー型セキュリティ
通常、外部サービスと連携するプラグインはAPIキーをWordPressのデータベースに保存する。この方法はシンプルだが、サイトが侵害されたり、クライアントに引き渡す際に秘密情報の削除漏れといったリスクが常につきまとう。
LightSync Proはこの常識を覆す。WordPressインストールは、認証情報を保持する独立したブローカーとのみ通信する。LightroomやDropboxに直接APIキーを送ることはない。WP Mayorの記事によれば、このアーキテクチャは特許申請中(米国出願番号19/440,404)であり、技術的な独自性の高さを示している。
WordPress ↔ 【APIキーを保持】 ↔ 外部サービス
WordPress ↔ 【認証ブローカー】 ↔ 各種クリエイティブツール
この設計の真価は、複数サイトを管理する制作会社やフリーランスにとって特に大きい。クライアントサイトからAPIキーを引き剥がす手間、引き継ぎ時のセキュリティ説明といった地味に重い業務を根こそぎ排除できる。
「同期」は一度きりのインポートではない
多くのツールは「インポート」と「同期」を混同している。一度メディアを引っ張ってくるだけなら単なるコピーだ。真の課題は、Lightroomで再編集した写真やCanvaで修正したグラフィックを、どうWordPressに反映させるかにある。
LightSync Proでは、同期を再実行すると既存のファイルが更新される。画像の添付IDは変わらない。したがって、その画像を参照しているすべての投稿や固定ページ、テンプレートは自動的に最新版を表示する。WP Mayorの記事の著者も、画像の再アップロード後にリンク切れを修正する苦労を語っていたが、その問題を根本解決するロジックが、無料プランにも含まれているのは評価すべき点だ。
取り込みと同時の画像最適化
4MBのPNGファイルをそのままアップロードし、後から最適化プラグインを走らせる。この二度手間はWordPress運用のあるあるだ。LightSync Proは、画像をライブラリに取り込むブラウザ内のプロセスで、AVIFやWebP、JPEGへの変換と圧縮を同時に行う。
これにより、サイトに保存されるファイルは最初からWeb表示に適した状態になる。PageSpeed Insightsのスコアを下げる「大きすぎる画像」が、最初から生まれない仕組みだ。特にWooCommerceなど画像点数が膨大なサイトでは、サイトパフォーマンスと検索順位に直結する点を見逃せない。
注目すべき連携ソースと拡張性

対応するソースは、Lightroom、Dropbox、Figma、Shutterstockに加え、2026年4月にCanvaが追加された。クリエイティブワークの主要な「入口」をカバーしており、制作から公開までの導線を一本化するという製品思想が明確だ。
今後対応ソースが拡大すれば、あらゆるビジュアル制作をWordPressに集約するハブとしての地位を固めるだろう。現時点で自分の使うツールが含まれていなくても、ロードマップや開発者へのリクエストを通じて将来性に期待できる。
AIによるメディア操作
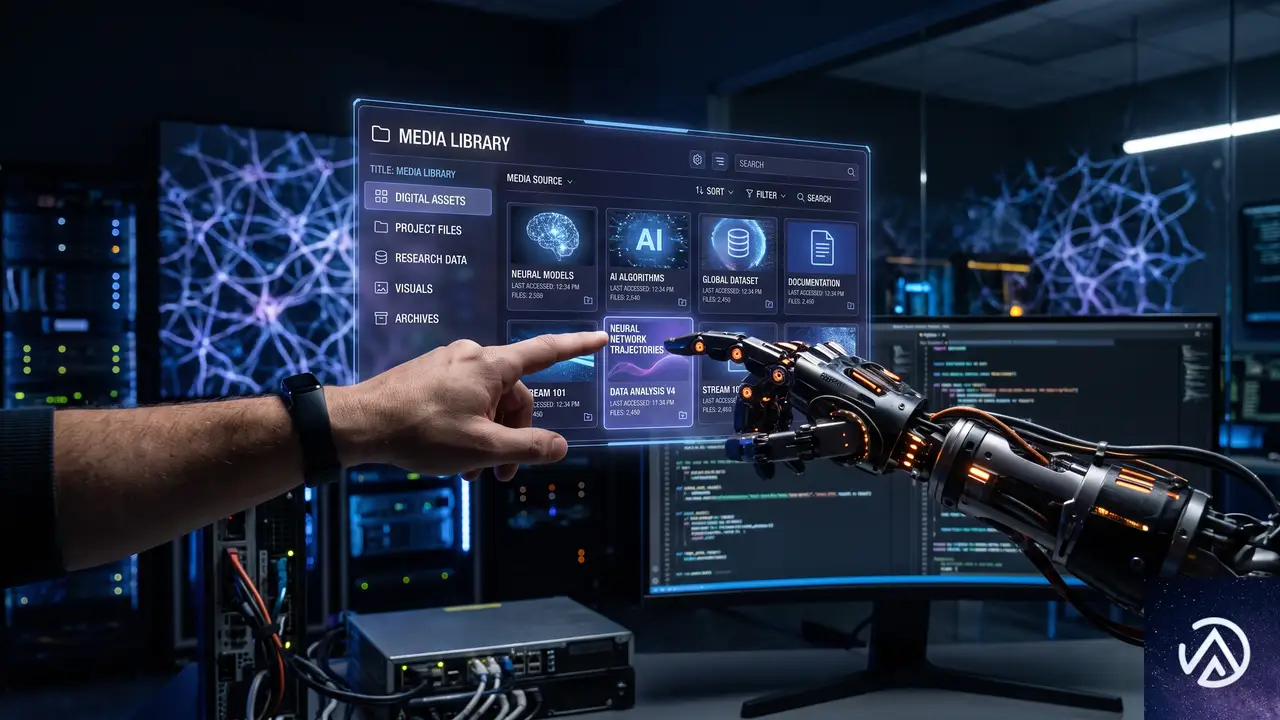
2026年現在、最も実験的で将来性を感じさせるのがMCP(Model Context Protocol)を通じたAIアシスタント連携だ。Claudeのようなアシスタントに話しかけるだけで、接続されたソースを参照し、必要な画像をWordPressに取り込める。
操作は管理画面のクリックではなく「会話」に変わる。まだ登場したばかりの機能であり、WP Mayorの記事でも試行錯誤が必要と指摘されている。しかし、メディア管理の自動化という新たな次元をWordPressにもたらすことは間違いない。すでに業務フローにAIを取り入れているチームにとって、最初に試す価値のある野心的な機能といえる。
ライセンスと価格

LightSync Proは3つのプランを提供している。
- 無料プラン(LightSync Pro): 無制限のアルバムと画像、全5ソース連携、AI画像生成(OpenRouter経由)、Shopify連携、自動WebP変換、最適化分析が含まれる。非常に寛大な無料提供だ。
- Pro+(年額199ドル): 自動同期、MCP経由のAIアシスタント、「ライブラリモード」「タスクビルダー」「ヒーローピッカー」、AVIF最適化、自動altテキスト生成、Google Search Console連携、A/B画像テストが追加される。
- Agency(年額699ドル): マルチサイト管理が必要な制作会社やマーケティングチーム向け。
無料プランだけでも基本的な同期とWebP変換が行えるため、個人ブロガーから小規模ビジネスまで導入ハードルは低い。Pro+でアンロックされるAVIF対応や自動altテキスト生成は、SEOや表示速度をシビアに管理したいサイトにとって費用対効果が高い。
誰が導入すべきか

LightroomやCanvaから画像を定期的にWordPressへ移しているなら、このプラグインは作業時間の大幅な短縮に直結する。特に制作会社はブローカー型セキュリティのメリットを、WooCommerce運用者は画像最適化の自動化によるパフォーマンス改善を、それぞれ評価するだろう。
記事で言及されていた「ヒーローピッカー」や「A/B画像テスト」といったPro+機能は、コンテンツマーケティングを数値で改善したい企業にとって魅力的だ。これらの機能は単なる省力化を超え、画像マーケティングの成果に踏み込むための装備といえる。
この記事のポイント
- LightSync Proは主要クリエイティブツールとWordPressを直接同期する新プラグイン
- 認証情報をブローカーに一元化し、サイトのDBにキーを残さない特許出願中のセキュリティ設計
- 同期は上書き更新式で、既存の投稿やページ参照を壊さず最新画像を反映する
- インポート時にAVIF/WebP変換と圧縮を行い、サイト高速化とSEOに貢献
- MCP経由のAIアシスタント操作は、WordPressメディア管理の新たな自動化の可能性を示す
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
英国配送ルール変更、EC事業者が今すぐ監査すべき4つのポイント
英国のEC事業者を取り巻く配送環境が、ここ数年で最も大きな転換期を迎えている。規制変更や旧態依然としたキャリア契約が原因で、気づかぬうちに過剰なコストを支払っていたり、税関で突然荷物が差し止められたりするケースが増えている。根本的な原因は、数年前に構築した配送フローをそのまま使い続けていることにある。
この記事では、WooCommerce Blogが2026年6月29日に公開した最新レポートを基に、英国発送のEC事業者が今すぐ監査すべき4つの大きな運用変更点と、その解決を自動化する手段を具体的に解説する。
税関書類は「完璧」が最低ラインに
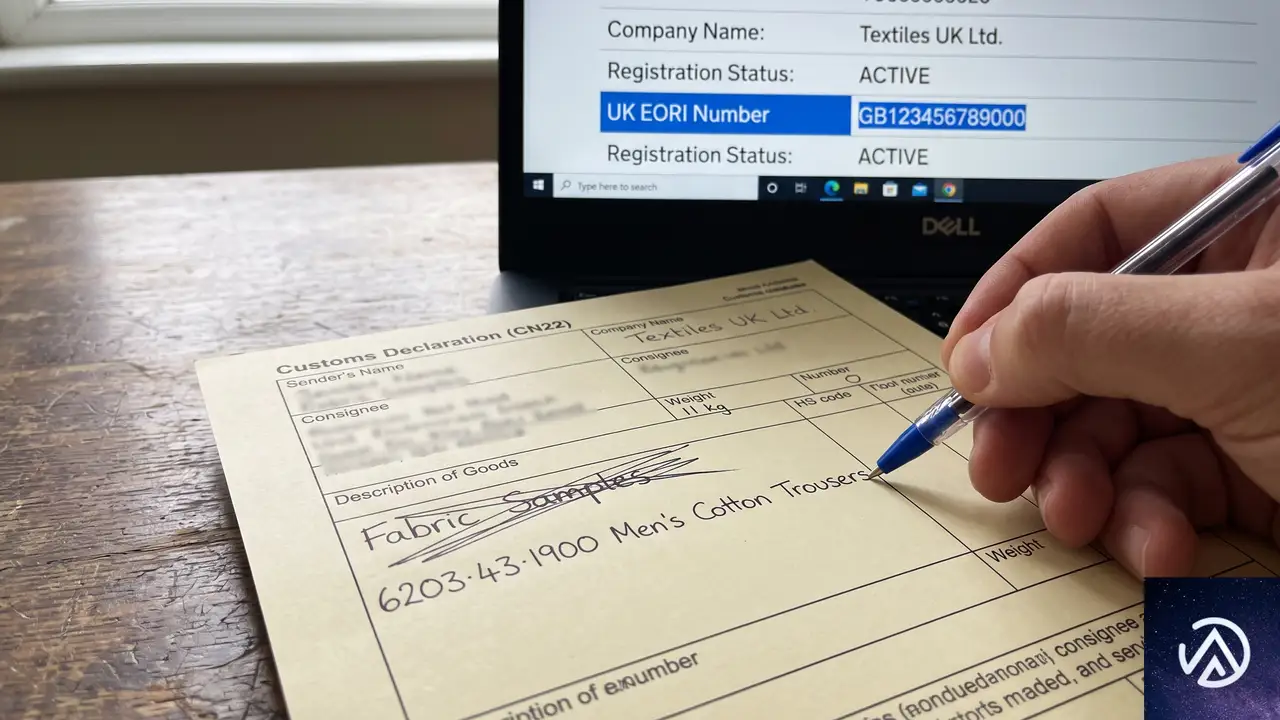
ポストBrexitのルールが定着した現在、「だいたい合っていれば通る」という時代は完全に終わった。税関の審査は急速に自動化が進み、以前なら警告で済んでいた標準的な記入ミスが、今では即座に国境での拒否や大幅な配送遅延に直結する。
人の手によるチェックを介さずに貨物を通関させるには、バックエンドで管理する3つのデータを完全にクリーンな状態に保つ必要がある。
税関システムが求めるデータと、実際に記入した内容の不一致が、配送トラブルの最大の要因だ。上記の比較のように、曖昧さを排除した正確な情報が求められる。
HSコードは「素材・構造・用途」で特定する
HSコード(Harmonized Systemコード)は、国際貿易における商品の統一分類番号だ。ここで求められるのは、商品の素材、構造、用途を正確に反映した、もっとも細かいレベルのコードである。「衣類」や「電子機器」といった大雑把な分類は通用しない。
HMRC(英国歳入関税庁)が提供するTrade Tariffツールを使って、自社のSKUカタログ全体の参照スプレッドシートを作成し、手動入力の工程を省くことを推奨する。
コマーシャルインボイスと税関申告書の完全一致
税関申告書に記載する合計金額は、コマーシャルインボイス(商業送り状)と1セントたりともずれてはならない。商品説明についても「gear(道具)」のような一般的な単語は一切使えず、箱の中身を正確に記述する必要がある。単価、通貨、そして明確な原産国も必須の項目だ。
UK EORI番号の必須化
商業目的で英国から輸出する場合、EORI番号(Economic Operator Registration and Identification)は事業者の基本的なライセンスにあたる。すべての英国発輸出品に必要で、HMRCを通じて無料で申請でき、数日以内に発行される。この番号を配送プロファイルに組み込み、常にシステムから自動付与される状態にしておくことが欠かせない。
2026年7月、EU向け少額輸入の免税が撤廃される
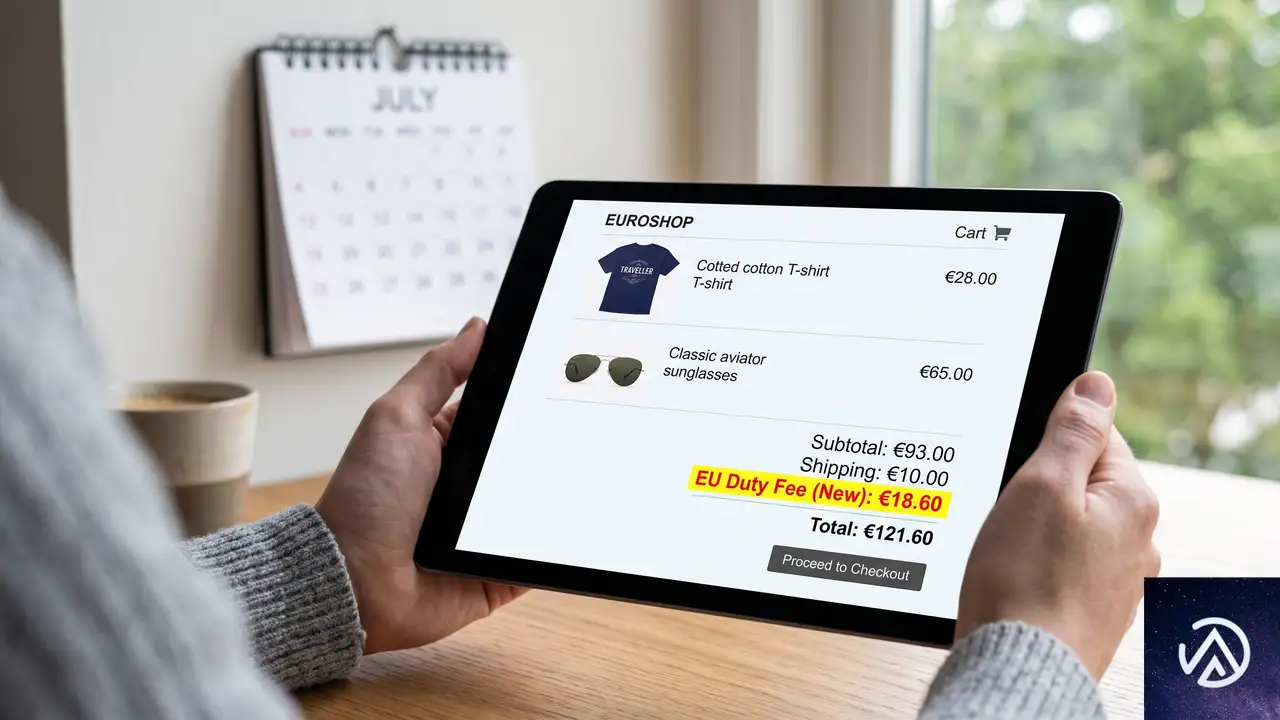
2026年7月1日、EUは長年維持してきた150ユーロ以下の少額輸入品に対する関税免除(de minimis)を撤廃する。これにより、EU域内に入るすべての商用貨物が課税対象となり、商品カテゴリごとに一律3ユーロの関税が発生する。
この変更は、消費者直送(D2C)モデルを採用するEC事業者にとって、事業構造を揺るがす大きな運用変更だ。
一律€3の関税が商品カテゴリごとに発生
注意したいのは、課金単位が「箱」ではなく「商品カテゴリ」である点だ。ヨーロッパの顧客が同じ箱にTシャツとサングラスを注文した場合、2つの別カテゴリとして扱われ、6ユーロの一律関税が直接注文に適用され、さらに標準の輸入VATが上乗せされる。商品点数ではなく、HSコードの分類数がコストを決める。
価格戦略の見直しが急務に
安価な小物商品を中心に欧州市場へ越境販売している場合、現在の価格設定はもはや通用しない。利益率を守るためには、直ちに送料設定を更新するか、EU域内にフルフィルメント拠点を設けて国境通過そのものを回避するルートを模索する必要がある。
DDUからDDPへの切り替えが顧客維持を左右する
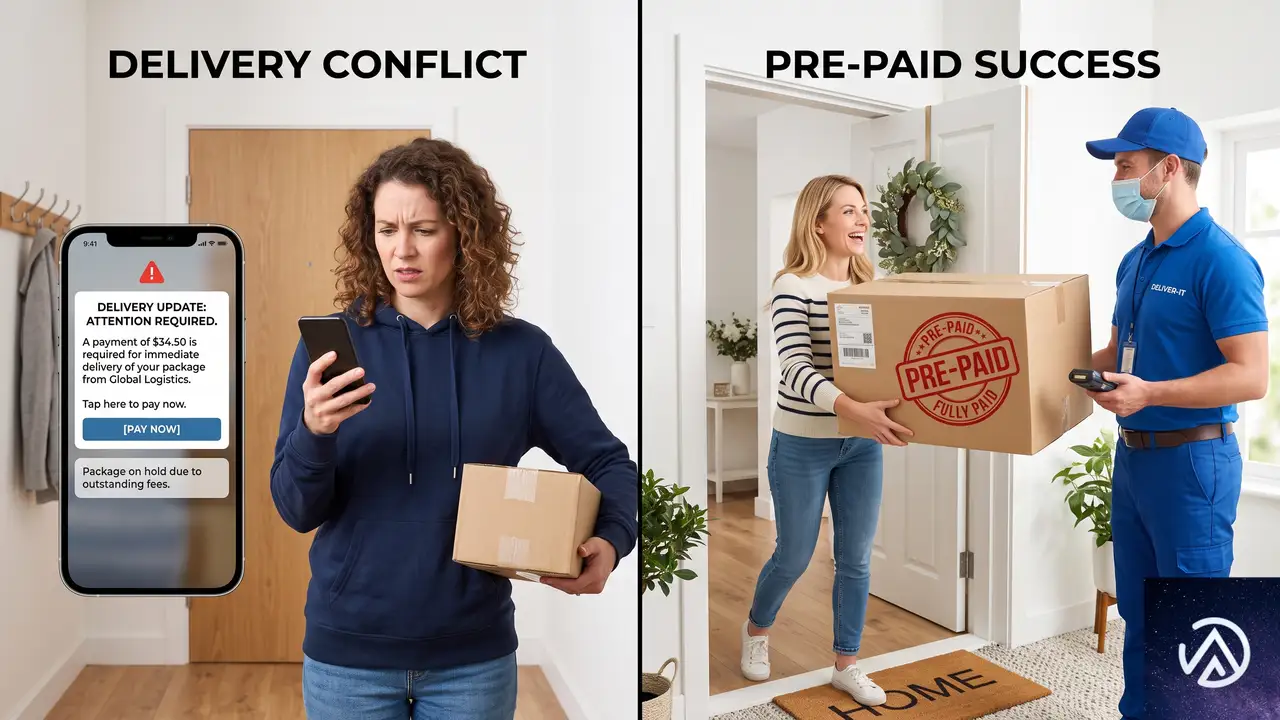
国際配送をDDU(関税抜き配送)のまま続けているなら、顧客維持に深刻なダメージを与えている可能性が高い。DDUとは、配送業者から届く突然のSMSやメールで、荷物を受け取るための現金支払いを要求される方式だ。購入時に予期していなかった追加の国境手数料に直面した買い物客の多くは、単純に受け取りを拒否する。商品は返送され、事業者は返金処理に加え、往復の国際送料を負担する二重の損失を被る。
DDP(関税込み配送)はこうした摩擦を根本から取り除く。関税額を正確に計算してチェックアウト画面で徴収し、事業者側で配送業者を通じて事前に関税を支払うことで、荷物は税関の留置施設を経由せず、直接顧客の玄関先に届く。
DDUは「サプライズ費用請求」で機会損失を生む
「追加で○ポンド支払ってください」という連絡は、衝動買いに近い感覚で購入した顧客にとって、クーリングオフの引き金になる。商品到着の喜びよりも、予期せぬ出費への苛立ちが勝り、荷物は放置され、やがて返送される。この流れが構造的な機会損失を生んでいる。
DDPでチェックアウト画面から摩擦を除去する
目安として、国際関税が平均バスケット単価の10%を超える場合、DDPのワークフローを構築するだけで、受け取り拒否率の激減によって投資は即座に回収できる。顧客体験の透明性を高め、返品に関わる隠れコストを削減できる点が、DDP最大の利点だ。
北アイルランド向け配送、UKIMS登録で手続き簡略化
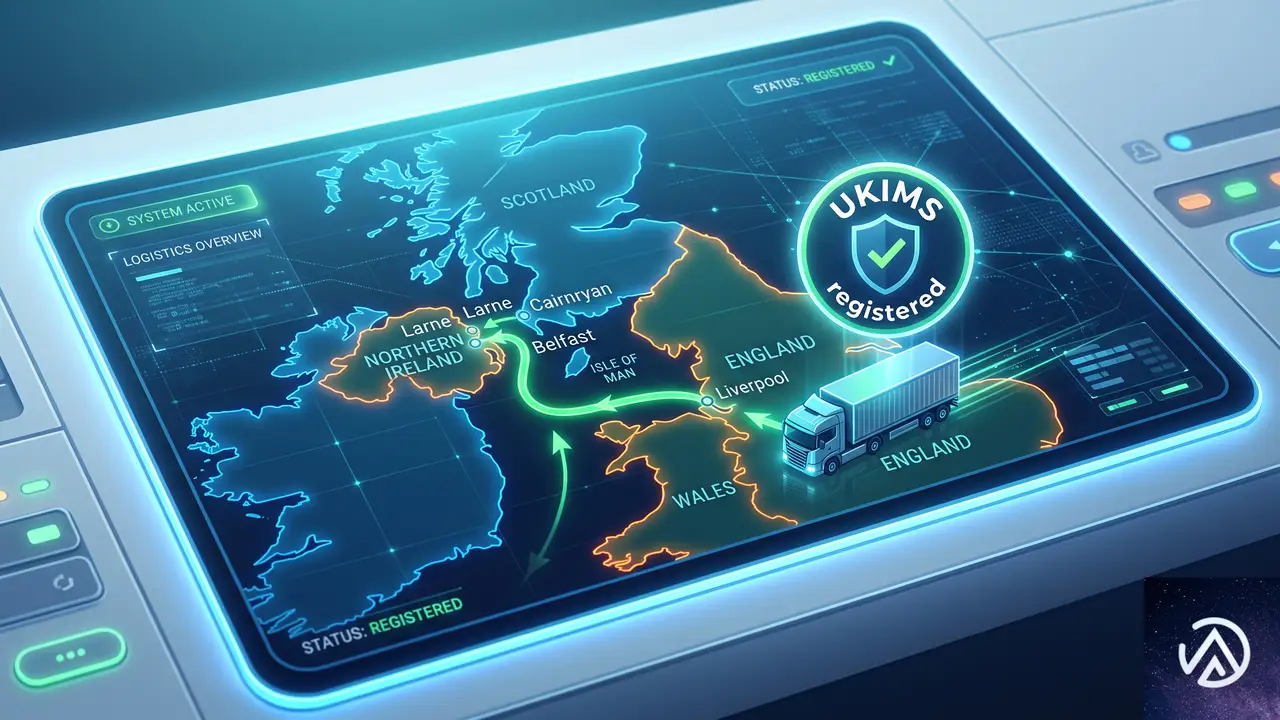
北アイルランドは英国の関税領域に属するが、物品に関してはEUルールに従う特殊な立場にある。このため、グレートブリテン島(イングランド、スコットランド、ウェールズ)から北アイルランドへ商品を送る際の扱いは、その商品が「EU域内に流出するリスクがない」かどうかで変わる。
2025年5月1日から、UKIMS(英国国内市場スキーム)に登録された事業者が、UK Internal Marketレーンを通じて適格商品を移動させる場合、税関申告書の作成が不要になった。UKIMSへの登録は無料で、HMRCは手続きや申告を支援するTrader Support Serviceも無償提供している。北アイルランド向け配送の頻度が高いなら、登録しない手はない。
配送キャリアの料金は半年に1度の見直しが必須
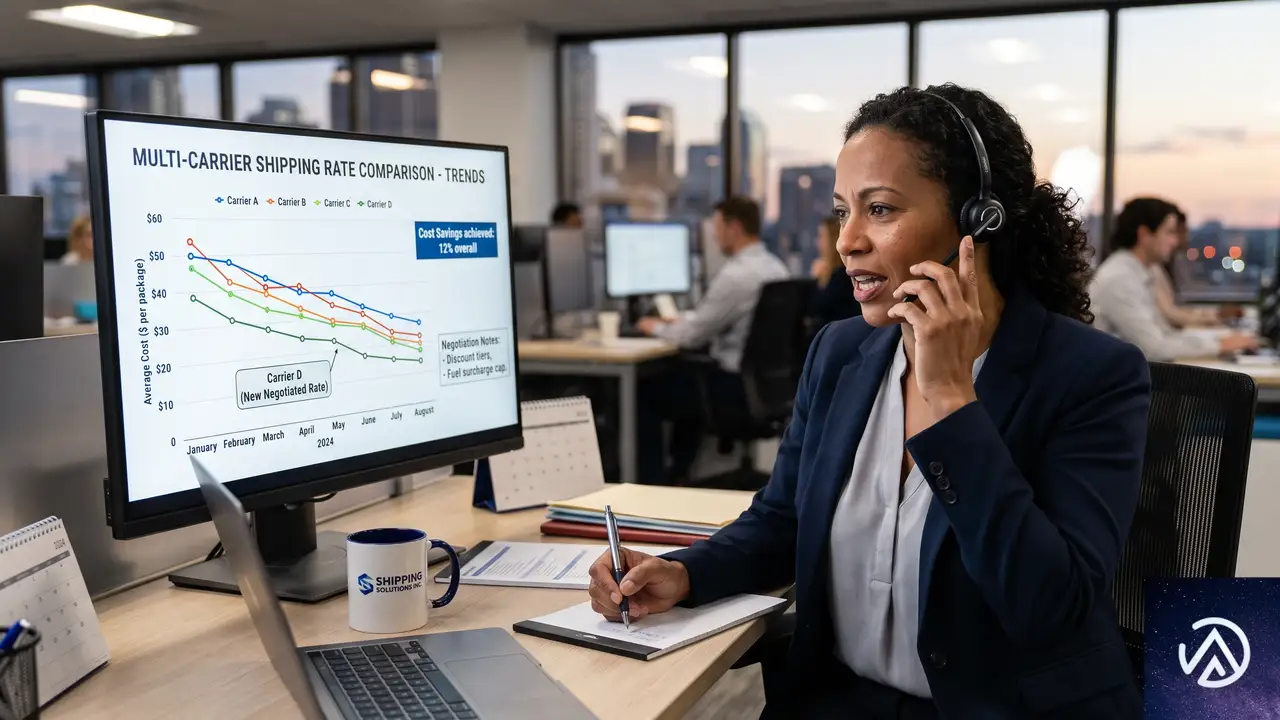
ほとんどの事業者は、開業初期に選んだ配送キャリアと契約したまま、料金交渉をしない。しかし、取引量が少なかった時期の料率シートは、現在の出荷量に見合っていない可能性が極めて高い。
WooCommerce Blogの記事によれば、6〜12カ月に一度はアカウントマネージャーに連絡し、出荷量の増加を伝えて新たな料率シートを要求すべきだとしている。Royal Mail、DPD、Evriなど主要キャリアは段階的な料金体系を採用しており、2年前には関係なかった割引閾値が、今の自分たちには適用されるかもしれない。単一キャリアに依存せず、荷物の重量と目的地ごとに最適なサービスを自動選択するマルチキャリア比較が、継続的なコスト削減の鍵となる。
WooCommerceで配送を自動化する具体的な手段
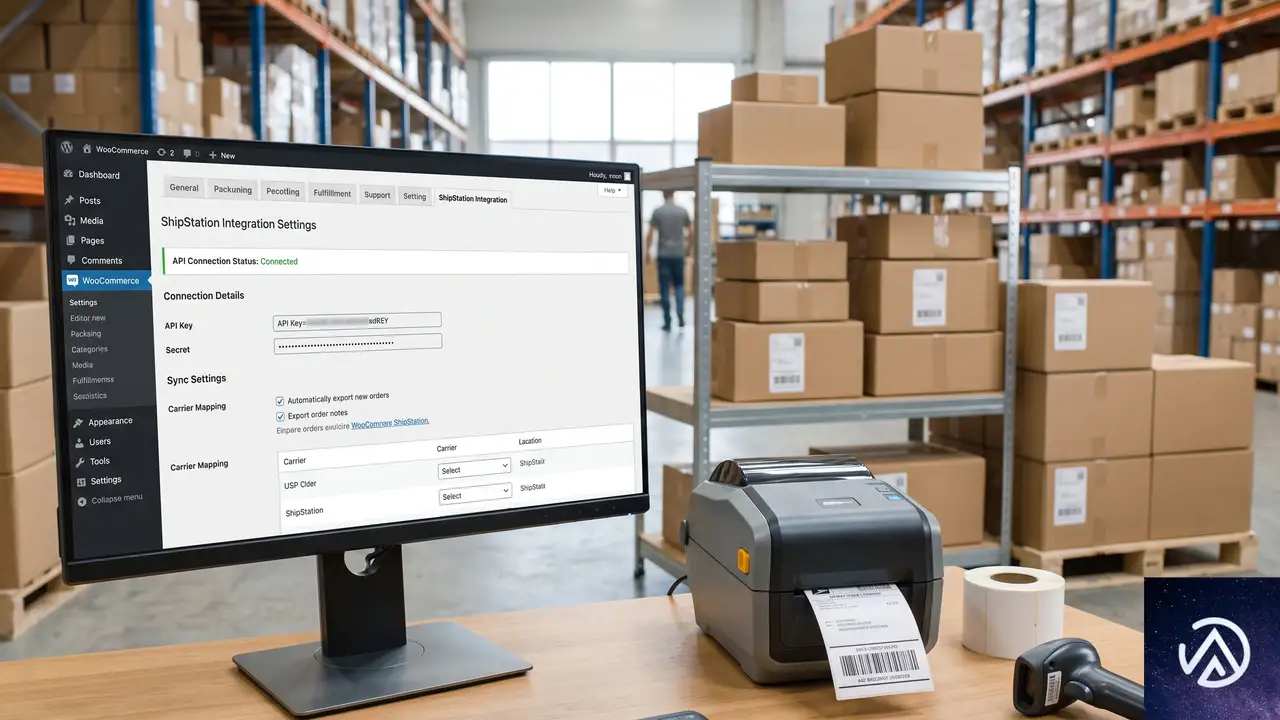
これらの問題を解決するには、初期設定にある程度の手間はかかるが、一度構築してしまえば配送業務は完全にバックグラウンドで動くようになる。バックエンドのコードを一から書き換えずにこの仕組みを素早く展開するには、ShipStationのようなアグリゲーターを利用するのが最も早い。
ShipStationで注文処理から通関書類作成まで一元化
WooCommerce Blogで紹介されているShipStationは、WooCommerceと直接接続することで、フルフィルメントの全工程を一元管理する。注文の取り込みから、クリーンな通関書類の自動生成、国際発送時の商品HSコードのシステム的な適用までを自動化できる。
英国のWooCommerceストアにとっての最大の利点は、Royal Mail、DPD、Parcelforce、Evriといった英国の主要キャリアと事前交渉済みの割引料金を、契約後すぐに利用できる点にある。個別に初回契約を結ぶ手間が省け、既存のキャリアアカウントを持っている場合は、それを追加することも可能だ。
導入ハードルは30日間の無料トライアルで検証可能
ShipStationは柔軟な月額契約で、クレジットカード不要の30日間無料トライアルを提供している。税関ルールの手動監査に疲弊していたり、実際の配送料率をリスクゼロで比較検証したいなら、自社ストアを接続してテスト出荷のバッチを走らせてみるのも一つの手段だ。
この記事のポイント
- 税関申告では、HSコードを「素材・構造・用途」の3軸で完全に特定し、インボイスと申告書の記載内容を一致させることが必須になっている
- 2026年7月からEU向けの150ユーロ関税免除が撤廃され、商品カテゴリごとに3ユーロの一律関税が発生するため、価格戦略の見直しが急務だ
- DDP(関税込み配送)への切り替えにより、顧客へのサプライズ請求を排除し、受け取り拒否による損失を防止できる
- 北アイルランド向け配送は無料のUKIMSに登録することで、税関申告の手間を大幅に省ける
- 配送キャリアの料率は半年ごとに再交渉し、マルチキャリア比較による自動選定で継続的なコスト削減を図るべきだ
- ShipStationのようなWooCommerce連携ツールで、通関書類の作成からキャリア選択までを自動化し、運用負荷を軽減できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Search Consoleに生成AIレポート登場、ECサイト運営への影響を解説
Search Consoleの生成AIレポートが登場、ECサイト運営に何をもたらすか
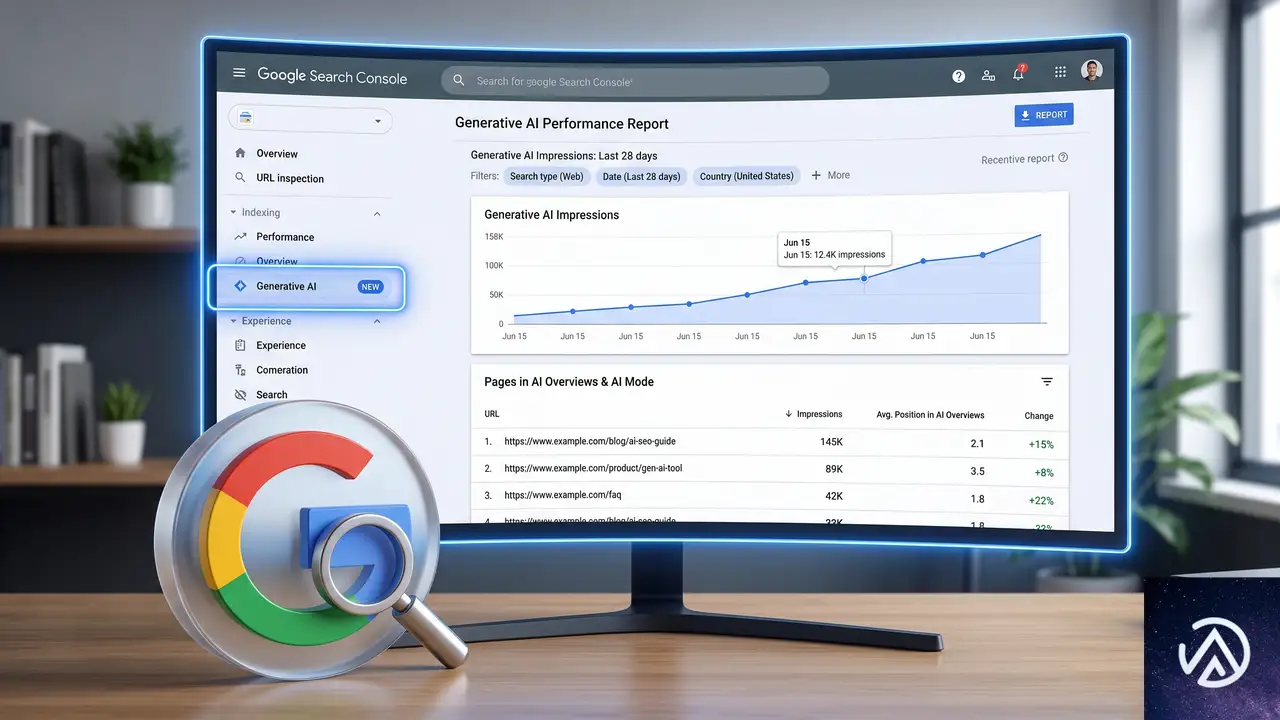
Google Search Consoleに「生成AI」セクションが追加され、全ユーザーが利用可能になった。このレポートは、ECサイトのページがAI OverviewやAI Modeでどれだけ表示されているかを確認できる初めての公式データだ。Google検索のAI回答に自社の商品ページやブログ記事が引用されているかを把握する手がかりになる。
ただし提供される指標は「インプレッション」のみであり、クリック率や実際の閲覧数は含まれない。しかもこのインプレッションの定義には大きな注意点がある。カウントの仕組みを正しく理解しないまま数字を追うと、誤った施策につながりかねない。
この新レポートは「パフォーマンス>検索結果>生成AI」に配置されている。AI回答に表示されたURLのリスト、期間別のインプレッション数、検索者の国とデバイス情報が確認できる。ただしAI Overview、AI Mode、Discoverといった検索機能を区別するフィルターは用意されていない。
ECサイトでAI回答が目立つ意味
オンラインストアにとって、AI回答への掲載は新たな流入経路になりうる。たとえば「小型ビジネス向けSMSマーケティングツール」のような質問に対して、AIがカテゴリ別にツールを紹介するケースが増えている。自社の商品カテゴリページや比較記事が引用されれば、見込み客の目に触れる機会が広がる。
しかしAI回答内で表示されるURLは、必ずしもユーザーに実際に見られているとは限らない。その点を次章で詳しく見ていく。
「インプレッション」の落とし穴、表示されていなくてもカウントされる仕組み
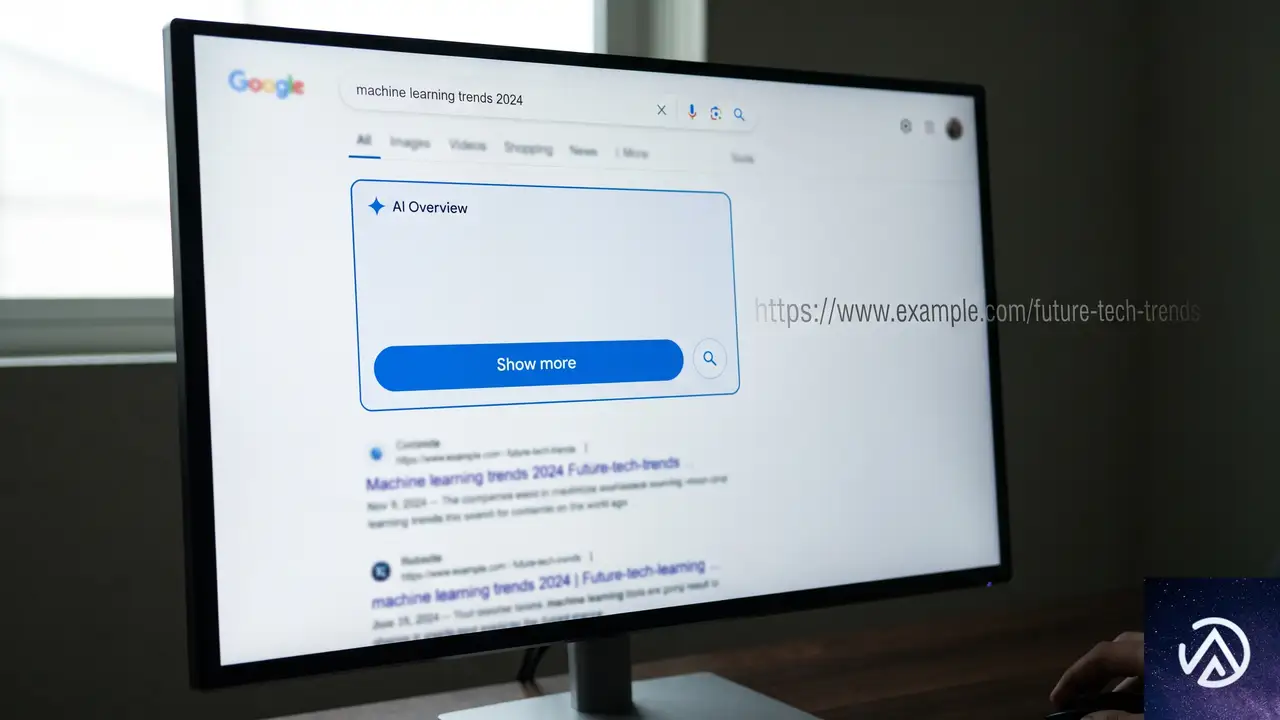
生成AIレポートの唯一の指標であるインプレッションについて、GoogleのJohn Mueller氏は「URLがAI回答のどこかに含まれていれば、ユーザーの操作がなくてもカウントされる」と説明している。つまり、検索者が実際にそのURLを目にしたかどうかは問われない。
このカウント方式によって「自社ページがAI回答で大量に表示されている」という表面的な数字が生まれやすい。だがその大半は、検索者が「もっと見る」を押さずに離脱したかもしれない。インプレッション数だけを根拠にAI最適化の成否を判断するのは危うい。
フォローアップ質問や「他のユーザーも質問」もインプレッションを生む
AI Modeで検索者が追加入力した場合も、回答に含まれるURLは新たなインプレッションとして計上される。また「他のユーザーも質問」ボックスは、質問をクリックしてAI回答が開かない限りインプレッションは発生しない。つまりクリックを経て初めてカウントが始まるが、展開後の回答内のURLはやはりユーザーが実際に目を向けたかに関わらずインプレッションに含まれる。
AI回答にECサイトが取り上げられるパターンと「クリックなき表示」の実態
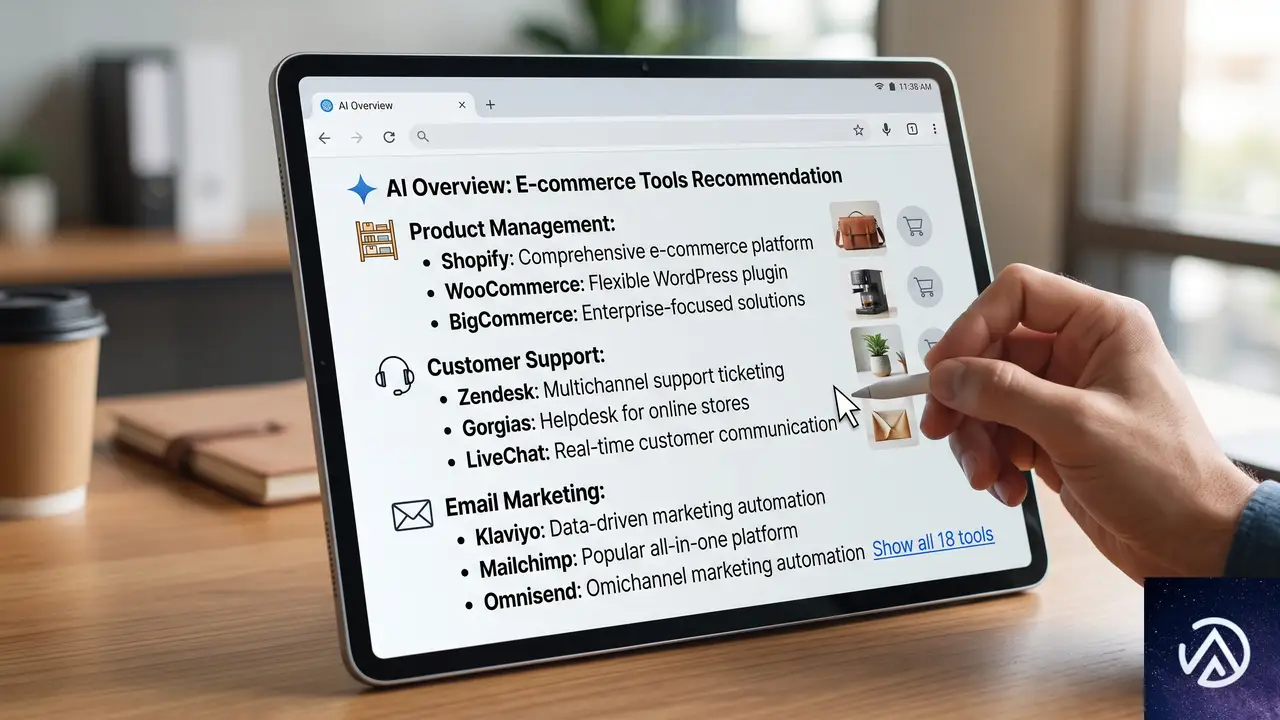
オンラインストアの商品比較記事やガイドコンテンツは、AI Overviewでカテゴリ推薦やリスト形式で引用されることが多い。たとえば「ベストSMSマーケティングツール」の検索では、AIが使用用途別にツールを整理し、出典として複数の記事URLを提示する。
ここで重要なのは、初期表示では引用元が完全には見えていない点だ。「もっと見る」ボタンで回答全文が展開され、さらに「すべて表示」を押すとすべての出典が列挙される。この2段階の操作を検索者が実行したかは分からない。それでもSearch Consoleの生成AIレポート上は、該当URLが「インプレッションを獲得した」と記録される。
この流れを理解しておけば、生成AIレポートの数値に振り回されずに済む。ECサイトのSEO担当者は「本当に読まれているのか」という視点を常に持つ必要がある。
実践的な活用法〜通常トラフィックとAIインプレッションをExcelで突き合わせる
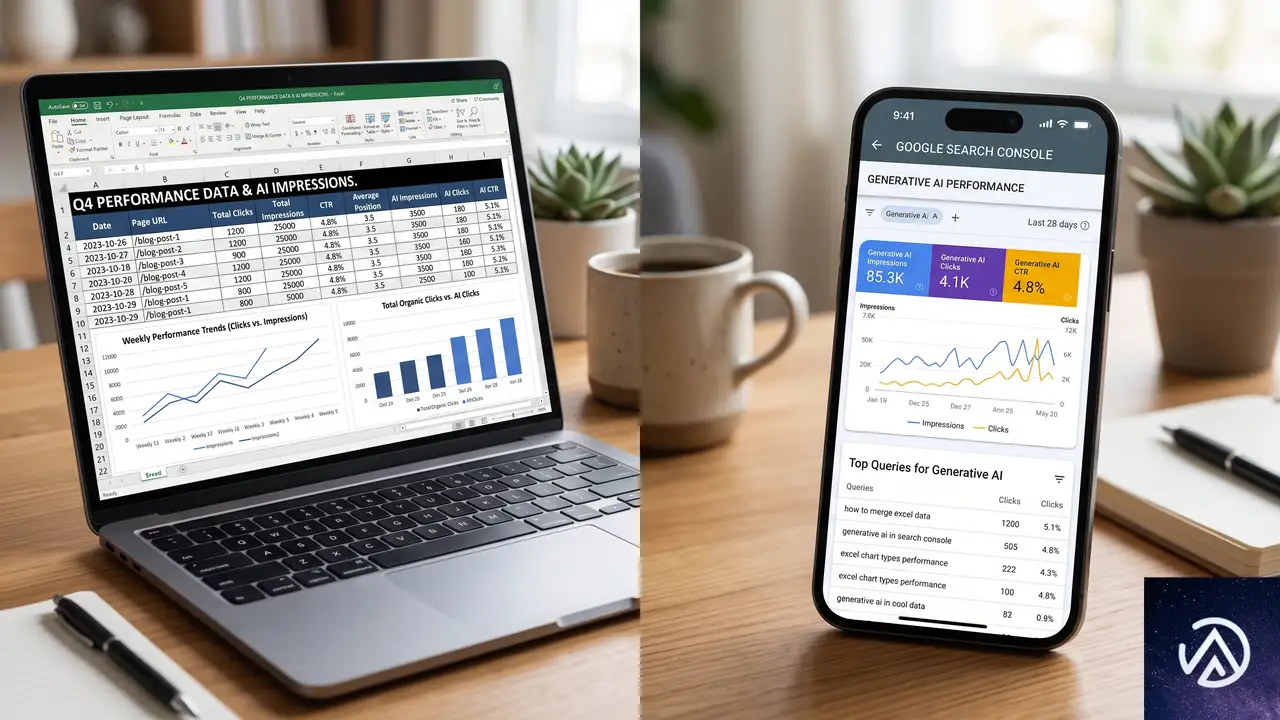
クリックデータがない以上、AIインプレッション単体では施策の優先順位を決めにくい。そこで有効なのが、通常の検索パフォーマンスレポートのデータとの組み合わせだ。具体的な手順は以下の通り。
- 「検索パフォーマンス」レポートから、トラフィックの多い上位URLリストをダウンロードする
- 「生成AI」セクションから、インプレッション数の多いURLリストをダウンロードする
- 両方をExcelでVLOOKUPなどを使って紐づけ、URLごとのトラフィックとAIインプレッションを可視化する
この突き合わせ作業は手間がかかるが、ECサイトがAI時代に取るべき施策の方向性を見極めるうえで欠かせない。とくにパターンBの「AIには表示されるがクリックが少ない」ページは、商品詳細の充実や関連商品への導線強化が効果を発揮しやすい。
AI回答への表示をブロックできるが、ECサイトは原則不要
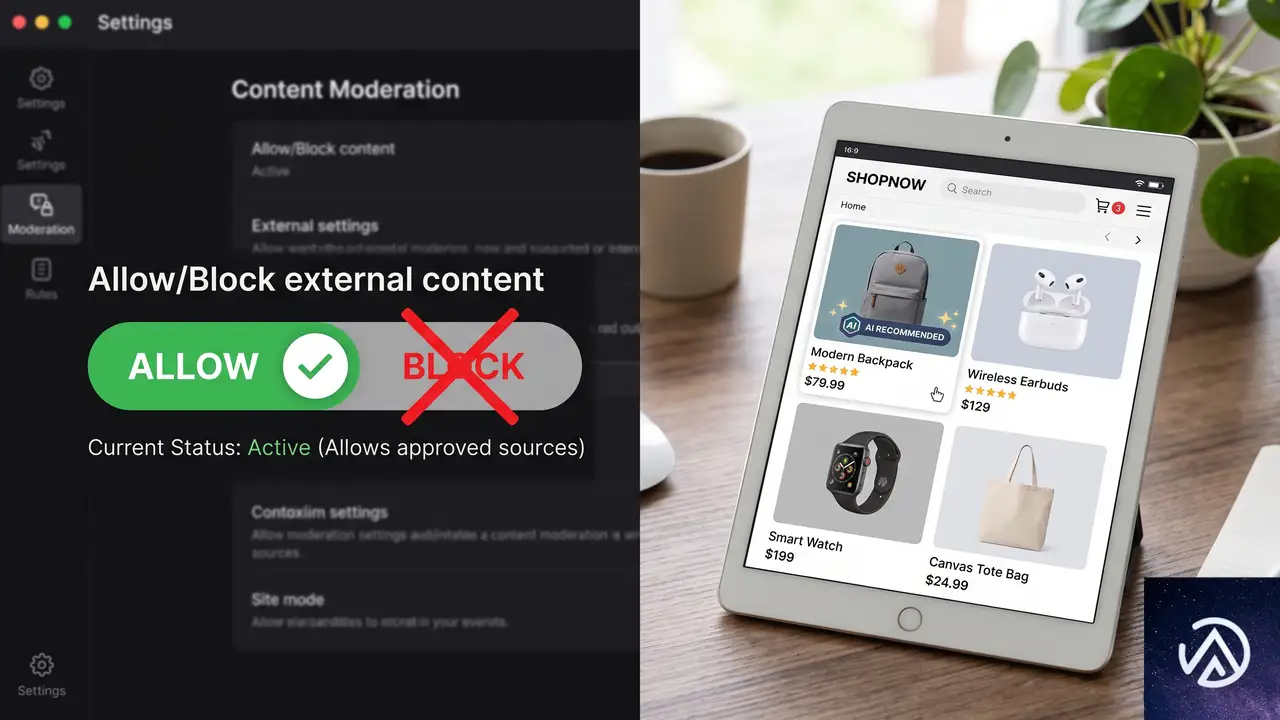
Search Consoleには新たに「AI制御」機能が追加され、サイト単位でAI回答へのコンテンツ表示をブロックできるようになった。設定は「設定>AI制御>検索生成AI」から行い、デフォルトでは許可状態になっている。
ブロックを有効にすると、AI OverviewやAI Modeから自社の商品ページや記事が完全に除外される。Practical Ecommerceの記事でも「EC事業者がこれを行う理由は見当たらない」と指摘されている通り、販売機会を自ら狭める行為になる。むしろAI回答に表示されることで、検索者が能動的にクリックしなくてもブランド認知が高まる可能性を考慮すべきだ。
この記事のポイント
- Search Consoleに生成AIレポートが追加され、AI回答での表示状況を確認できるようになった
- インプレッションはユーザーの閲覧有無を問わずカウントされるため、数字を鵜呑みにしない
- 通常の検索パフォーマンスデータとAIインプレッションをExcelで紐づけ、ギャップを分析する
- AI回答への表示ブロックはECサイトにとってメリットがなく、原則不要
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Cisco SD-WAN Managerにゼロデイ攻撃、root権限奪取の手口を解説
Google傘下のMandiantは2026年6月24日、Cisco Catalyst SD-WAN Managerを標的としたゼロデイ攻撃の分析レポートを公開した。脆弱性CVE-2026-20245を悪用し、認証済みの限定的なアクセスからroot権限を奪取する高度な手口が確認されている。
この攻撃は2026年初頭からサービスプロバイダーを狙ったもので、不正なピアリング接続と巧妙な痕跡消去を組み合わせていた。ネットワーク機器を管理するソフトウェア定義型のコントローラーが、国家支援型の脅威アクターにとって格好の標的になっている実態が浮き彫りになった。
Cisco SD-WAN Managerを狙ったゼロデイ攻撃の概要

問題の脆弱性CVE-2026-20245は、Cisco Catalyst SD-WAN ManagerのCLI(コマンドラインインターフェース)に存在する。ファイルアップロード機能が悪意あるデータを適切にフィルタリングしない点に起因し、細工したCSVファイルを送り込むだけでroot権限のコマンド実行が可能になる。
Mandiantの調査によると、攻撃者はまず何らかの方法で管理者権限を取得した後、この脆弱性を利用して特権を昇格させた。一連の流れの中で特に注目すべきは、攻撃後にシステム設定を元に戻し、侵入の痕跡を徹底的に消去するアンチフォレンジック手法が用いられた点だ。こうした手口は、ネットワークの中央制御プレーンが持つ「ブラックボックス性」を悪用するもので、従来型の境界防御だけでは検知が難しい。
この攻撃キャンペーンの特徴は、単一の脆弱性を突くだけではなく、ピアリング認証の弱点やデフォルトアカウントの操作を組み合わせている点にある。ネットワーク機器のセキュリティ対策において、パッチ適用だけでなくアカウント管理やログ監視の重要性を改めて示す事例だ。
SD-WANとピアリングの基礎知識

従来のWANとSD-WANの違い
従来のWAN(Wide Area Network)は、拠点ごとに専用ルーターを設置し、物理的な回線で接続する構成が一般的だった。この方式は拡張性に乏しく、クラウドサービスの利用が増えるにつれて運用負荷が高まる課題があった。
これに対しSD-WAN(Software-Defined Wide Area Network)は、ネットワークの制御機能をハードウェアから分離し、集中管理するアプローチを取る。銀行、小売チェーン、医療機関など拠点が多い組織では、単一の管理画面から全拠点のルーター設定やトラフィック制御を一元的に操作できる利点がある。ただし、その中央集権的な構造自体が、攻撃者にとっては魅力的な標的にもなる。
ピアリングとは何か
SD-WAN環境におけるピアリングとは、エッジルーターやハブ、コントローラーといった機器間で信頼関係を確立するプロセスを指す。具体的には、機器同士がデジタル証明書を使って相互認証し、セキュアな通信トンネルを自動構築する。
このピアリングの認証メカニズムに脆弱性があると、攻撃者は正規の証明書がなくてもネットワークに不正に接続できる。今回の攻撃でも、Ciscoが別途公表しているCVE-2026-20127やCVE-2026-20182が初期アクセスに悪用された可能性が指摘されている。これらの脆弱性は、リモートから認証をバイパスして管理者権限を奪取できる深刻なものだ。
侵入キャンペーンの詳細

不正ピアリング接続による初期アクセス
Mandiantの観測では、2025年末から2026年1月にかけて、被害組織のSD-WAN Managerに対して複数の不正なピアリング接続が行われていた。この時期、CVE-2026-20127およびCVE-2026-20182のパッチは未提供であり、それらが悪用された可能性が高い。
2026年3月には、これらの脆弱性の影響を受けないソフトウェアバージョンの機器でも不正ピアリングが確認された。Ciscoの分析によれば、この接続はCVE-2026-20182を利用したものではなく、過去の侵害で窃取された証明書が再利用されたとみられる。攻撃者が同一かどうかは現時点では不明だが、標的の機器に対して持続的に関心を持っていたことは明らかだ。
管理者パスワードの操作と設定情報の窃取
攻撃者は不正ピアリングで確立したSSHセッションを使い、vmanage-adminアカウントでログインした。このアカウントはデフォルトで存在するが、単体ではroot権限を持たない。
ログイン後、攻撃者はadminアカウントのパスワードを変更し、Web管理インターフェースに直接アクセスした。そして、SD-WANファブリック全体の設定情報をHTTPリクエストで引き出したことがログから確認されている。設定情報の窃取が完了すると、パスワードを元に戻してセッションを切断するという慎重な手口が取られた。日常的な管理者ログインと見分けがつかないように偽装する意図があったと考えられる。
この手法は「Living off the Land」と呼ばれる戦術の一種で、正規のツールやアカウントを悪用することで異常検知を回避する。SD-WAN Managerのような中央管理装置では、管理操作そのものが日常的に発生するため、こうした偽装が特に有効になりやすい。
CVE-2026-20245を利用した権限昇格
2026年4月、攻撃者はadminアカウントでSSHセッションを確立した後、evil_tenant.csvというファイルをアップロードするコマンドを実行した。このCSVには、システムのパスワードファイルに新しいroot権限ユーザーを追加するペイロードが含まれていた。
具体的には、以下のような処理が行われる。
- 既存のテナント設定ファイルをバックアップし、不正なCSVで上書き
/etc/passwdと/etc/shadowをバックアップ後、trootというroot権限ユーザーを追記- 攻撃者は
suコマンドでtrootに切り替え、完全なシステム制御を取得
この一連の操作は、ファイルアップロード機能が入力を適切に検証しない設計上の欠陥を突いたものだ。Cisco Catalyst SD-WAN ManagerのCLIは、本来テナント管理のために用意されたコマンドが、結果的に任意コード実行へのゲートウェイになった。
痕跡消去とアンチフォレンジック手法
攻撃者は目的を達成した後、作成したファイルをすべて削除し、変更した設定を元に戻した。さらに、自らが残した痕跡が完全に消えているかを確認する検証スクリプトまで実行している。
このスクリプトは、evil_tenant.csvやバックアップファイルの存在、trootアカウントの有無、テナント設定ファイルの復元状態をチェックするものだった。こうした徹底したクリーンアップは、攻撃者が長期的な潜伏を意図しているか、あるいはフォレンジック調査を著しく困難にする高度な運用セキュリティ意識を持っていることを示唆する。
組織が取るべき対策と修復手順

今回の攻撃から得られる教訓は、パッチ適用の迅速化だけにとどまらない。複数のセキュリティレイヤーを組み合わせた多層防御が不可欠だ。
脆弱性の修正とパッチ適用
CiscoはCVE-2026-20245、CVE-2026-20127、CVE-2026-20182に対する修正版をリリースしている。対象バージョンは20.9.9.2、20.12.7.2、20.15.4.5、20.15.5.3、20.18.3.1、26.1.1.2以降だ。これらのバージョンへのアップグレードを最優先で進める必要がある。
IOCスイープと脅威ハンティング
すべてのSD-WANコントロールプレーンコンポーネントでrequest admin-techコマンドを実行し、ログと診断データを収集する。Mandiantが公開したIOC(Indicators of Compromise)と照合し、不審なピアリング接続やvmanage-adminアカウントの不正使用がないかを調査する。
アカウントとログの強化
デフォルトアカウントのパスワードポリシーを厳格化し、vmanage-adminのような特権アカウントのSSHログインを監視する。/var/log/auth.logにおける短時間でのパスワード変更や、suコマンドによる予期しないユーザー切り替えをアラート対象にする。
Ciscoが提供する「Cisco Catalyst SD-WAN Hardening Guide」に従い、管理プレーン、コントロールプレーン、データプレーンの各層でセキュリティ設定を見直すことも有効だ。
IOCと脅威ハンティング
Mandiantは今回の攻撃に関連するIOCをVirusTotalのGTI Collectionで公開している。ネットワークインジケーターに加え、フォレンジック調査で回収された悪意あるCSVペイロードの痕跡も含まれる。
実際のハンティングでは、以下のようなログパターンに注目する必要がある。
vmanage-adminアカウントに対する外部IPからのSSHログインadminアカウントのパスワードが短時間で変更され、元に戻されるイベント/var/log/scripts.logにおけるvconfd_script_upload_tenant_list.shの不正実行suコマンドによるtrootなど未知のアカウントへの切り替え
これらの兆候は、正規の管理操作と見分けがつきにくいため、普段の運用パターンとの差異を基準に判断することが求められる。疑わしいアクティビティを検出した場合は、Cisco TAC(Technical Assistance Center)に連絡し、詳細な調査を依頼するのが安全だ。
この記事のポイント
- CVE-2026-20245はファイルアップロード機能の不備を突き、root権限を取得できる深刻な脆弱性
- 攻撃者は不正ピアリング、パスワード操作、痕跡消去を組み合わせた高度な手口を使用
- SD-WANのような集中管理型ネットワーク機器は、侵害された場合の影響範囲が広いため標的になりやすい
- パッチ適用に加え、アカウント監視とログ分析による多層防御が不可欠
- Mandiantが公開したIOCとTTPを活用し、プロアクティブな脅威ハンティングを実施すべき
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Gemini 3.5 Flashにコンピュータ操作機能統合、長期業務の自動化を加速
—
Google DeepMindは2026年6月24日、マルチモーダルモデルGemini 3.5 Flashにコンピュータ操作機能を標準搭載したと発表した。これまで専用のGemini 2.5モデルとして提供されていた機能が、メインのFlashモデルに統合された形だ。
この統合により、ブラウザやモバイル、デスクトップ環境をAIエージェントが見て、推論し、実際に操作するという一連の流れが一段と高速かつ安定する。長期間にわたるソフトウェアテストや、複数アプリケーションを横断する知識業務の自動化が、より実用的な選択肢になる。
Gemini 3.5 Flashにコンピュータ操作機能が統合

これまでと何が変わったのか
従来、コンピュータ操作機能はスタンドアロンのGemini 2.5モデルとして提供されていた。このモデルは画面操作に特化していたものの、メインのGemini APIとは別の呼び出しが必要となり、複雑なエージェントを構築する際にレイテンシや統合の手間が課題になりやすかった。
Gemini 3.5 Flashでは、もともと高い性能を誇るFlashモデルに、コンピュータ操作がビルトインツールとして組み込まれている。関数呼び出しや検索、マップグラウンディングと同じレイヤーで扱えるため、開発者は単一のAPIで、テキスト処理から実環境の操作までシームレスに実行できるようになる。
コンピュータ操作機能の仕組み
エージェントは画面のスクリーンショットを画像として受け取り、そのなかのUI要素やテキストを解析する。解析結果に基づいて、次にとるべき操作(クリック、キーボード入力、スクロールなど)を推論し、実際のブラウザやデスクトップ環境でその操作を実行する。このサイクルを繰り返すことで、複数ステップにわたる業務も自動で完遂できる。
このループによって、ユーザーが細かく指示しなくても、自然言語による高レベルの指示だけで長期間の自動化が実現できる。
エンタープライズ向けの安全性対策

標的型敵対的学習と保護機能
実環境で稼働するエージェントのリスクとして、プロンプトインジェクションや不適切な操作が常に課題となる。Gemini 3.5 Flashでは、こうしたリスクを低減するために、コンピュータ操作に特化した標的型敵対的学習(targeted adversarial training)が施されている。
さらに、企業向けのオプションとして2つの保護機能が提供される。ひとつは、機密性の高い操作や元に戻せない操作を実行する前に明示的なユーザー確認を要求する仕組みだ。もうひとつは、間接的プロンプトインジェクションが検知された場合に、タスクを自動停止する仕組みである。
多層防御のベストプラクティス
Google DeepMindは、これらの安全機能だけに頼らず、安全なサンドボックス環境の利用や人間による監視・検証、厳格なアクセス制御を組み合わせる「多層防御」を推奨している。これにより、エージェントが予期せぬ行動をとった場合でも、システム全体への影響を最小限に抑えられる。
導入事例と開発者向けリソース

顧客の声
すでに複数の企業が、このコンピュータ操作統合から価値を引き出している。BrowserbaseのMiguel Gonzalez Fernandez氏は、エンドツーエンドのテスト自動化が大きく前進し、環境構築の手間が格段に減ったと評価する。Browser UseのMagnus Muller氏は、自然言語による指示だけでブラウザ上の複雑なワークフローが完遂できる点を高く評価している。UiPathのAlvin Stanescu氏は、エンタープライズRPAと生成AIの融合が加速し、ノンコードでの高度な自動化が可能になるとコメントしている。
デモ環境とAPIの利用方法
開発者はBrowserbaseがホストするデモ環境ですぐにコンピュータ操作の挙動を試せる。実際の開発には、Gemini APIのドキュメントに従ってリファレンス実装を参照し、Gemini Enterprise Agent Platformを通じてエンタープライズグレードのエージェントを構築できる。GitHub上で公開されているコードサンプルを活用すれば、自社環境への導入もスピーディに進められる。
Gemini 3.5 Flashのコンピュータ操作統合がもたらす価値

今回のアップデートは、Googleがエージェント型AIを本格的にエンタープライズ市場へ押し出す明確な一手といえる。競合各社もブラウザ操作機能を提供し始めているが、既存のFlashモデルにビルトインで組み込む手法は、推論コストと応答速度の面で優位に立つ可能性が高い。多数の業務アプリケーションをまたぐシナリオでも、別モデルの呼び出しオーバーヘッドが不要になるからだ。
安全性への取り組みも、この領域での普及を左右するカギを握る。標的型敵対的学習やオプションの確認機能は、金融や医療など厳格なコンプラ要件が求められる業界でもAIエージェントを受け入れやすくする。ただし、まだ攻撃手法の進化は続くため、多層防御を徹底することが現実的な運用には不可欠だ。
開発者視点では、Gemini APIを通じて簡単に試行錯誤できる環境が整ったことが大きい。自社の業務アプリケーションにエージェント操作を組み込むハードルは確実に下がっており、今後数ヶ月で実運用事例が急増するとみられる。
この記事のポイント
- Gemini 3.5 Flashにコンピュータ操作機能がビルトインされ、専用モデルの呼び出しが不要になった
- 画面を見て操作するエージェントが、長期のソフトウェアテストや業務自動化で威力を発揮する
- 敵対的学習と2つのオプション保護機能により、エンタープライズ環境でも安全性を担保しやすくなった
- Browserbase、Browser Use、UiPathなどがすでに導入しており、導入用のデモ環境やAPIドキュメントが整備されている
- 多層防御の考え方を取り入れることで、より堅牢なエージェント運用が実現できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
プライバシーとアクセシビリティを同一ツールキットで扱う理由
プライバシー保護とアクセシビリティ対応、この2つを「後回しにしている」Web制作者は少なくない。クッキーバナーは法律要件だから仕方なく設置し、アクセシビリティは知識不足で手が止まる。どちらも重要だと理解していても、日々の業務に追われて優先順位が下がる現場は多い。
しかし状況は変わりつつある。GDPRや欧州アクセシビリティ法(EAA)に加え、米国各州のプライバシー法も整備が進み、サイト訪問者のデータ管理と閲覧体験への要求水準は年々上がっている。もはや「余裕があれば対応する」段階ではない。本記事では、Cookie同意とWebアクセシビリティを同一のワークフローで扱うべき理由と、実務に落とし込むための考え方を整理する。
プライバシーとアクセシビリティがサイト制作の前提条件に変わった

数年前まで、多くの制作現場ではクッキー同意とアクセシビリティは別々の作業として扱われていた。クッキーバナーはクライアントから「GDPR対応が必要」と言われたときに追加する部品であり、アクセシビリティは障害者差別解消法やEAAの話題が出たタイミングで監査を入れる、そんな位置づけだった。
アクセシビリティは問題が指摘されたら対応
サイト公開後も継続的に見直す仕組みを持つ
このアプローチは通用しなくなってきている。Webサイトは今やデータ解析ツールや広告プラットフォーム、埋め込みスクリプト、サードパーティサービスと深く結合しており、訪問者のプライバシー選択はより可視性の高いテーマになった。同時に、スクリーンリーダーやキーボード操作、ハイコントラストモード、音声操作を使うユーザーが快適に利用できるサイト構造も求められている。両者は異なる領域だが、「ユーザーがサイトを安心して使えるか」という一点で深くつながっている。
クッキーバナーは「ポップアップ」ではなく「システム」だ

クッキーバナーというと、画面の下端に表示される灰色の帯を思い浮かべる人が多い。しかし実際の同意管理は、バナーの裏側にある仕組みこそが本質だ。サイトにどんなクッキーが存在し、それらがどのカテゴリに属し、訪問者の選択に応じてスクリプトをどう制御するか。同意ログの記録や、あとから設定を変更できる導線の確保も欠かせない。
Elementorの著者Carlo Daniele氏によれば、単なる通知表示にとどまらない「同意システム」の発想が重要だという。理想的なセットアップは次の要素を含む。クッキーの自動スキャン、カテゴリ分類、訪問者の選択に基づくスクリプト制御、同意記録の保持、そしてブランドに合わせたデザインのバナーだ。特に最後の点は見落とされがちだが、サイトの配色やフォント、ボタンスタイルと調和したバナーは、訪問者に「このサイトは信頼できる」という感覚を与える。
実際の運用フェーズでは、新しいスクリプトやベンダーを追加するたびにバナー設定を見直す必要がある。Cookie同意は公開時に一度設定して終わりではない。サイトが成長するほど、同意管理も継続的なメンテナンスが求められる。
アクセシビリティは「ウィジェット」より「構造改善」が本筋

アクセシビリティにもよくある誤解がある。「画面右上に配置するユーザビリティウィジェットを導入すれば対応完了」と思われがちだ。文字サイズ変更やコントラスト調整、読上げ機能を提供するフロントエンドウィジェットは確かに有用だが、それだけでは根本的な問題は解決しない。
WCAG(Web Content Accessibility Guidelines)の2.1 AAレベルに準拠するには、altテキストの不足、フォームラベルの欠落、見出し構造の乱れ、キーボード操作に対応しないナビゲーション、コントラスト比の不足といった構造的な問題をひとつずつ潰していく必要がある。ウィジェットはあくまで補助手段であり、主戦場はサイトのHTMLやCSS、コンテンツ設計そのものにある。
キーボードでメニューを開けない
ウィジェットがあっても根本的な障壁は残る
キーボード操作への完全対応、見出し階層の整理
その上でウィジェットを補助的に活用
多くのWeb制作者はアクセシビリティの専門家ではない。WCAGの用語やARIA属性の詳細を学ぶ前に、まず「どのページにどんな問題があるか」を把握できる実用的なツールが求められている。ページスキャン機能で問題を検出し、優先順位をつけ、altテキストやボタンラベルの修正をAIが提案する。こうした支援機能が、アクセシビリティ対応のハードルを下げる鍵になる。
2つの機能を同じツールキットで管理する実務的な利点

Cookie同意ツールとアクセシビリティツールを別々のベンダーから導入する方法ももちろんある。だが管理サイト数が増えるほど、そのやり方は限界を迎える。1サイトならまだしも、10サイト、20サイトとなると管理画面の数だけ増え、どのツールがどの機能を担当しているか判断するだけでも手間だ。
アクセシビリティはB社のダッシュボード
サイトごとにログイン先を切り替え、更新漏れが発生しやすい
スキャン状況、同意ログ、修正タスクを一元管理
クライアントへの説明も一貫した流れで完結
統合されたツールキットの利点は、作業効率だけではない。クライアントとの会話の質も変わる。Cookie同意とアクセシビリティの両方を備えたサイトを納品することは、単なるWebページの引き渡しではなく「訪問者の信頼と使いやすさを設計した成果物」としての説明が可能になる。クライアントが法律や規格の詳細を知らなくても、サイトが最新の基準に沿って作られていることを伝えられる安心感は大きい。
Elementor Blogの記事では、Elementor OneのCookie同意機能とWebアクセシビリティ機能が同じワークフローで使えることの価値が強調されている。デザインの一貫性を保ちながら、バナーのブランディング調整からアクセシビリティスキャン、同意ログの確認までを一元化できる仕組みは、制作会社やフリーランスにとって運用コストの大幅な削減につながる。
信頼は「小さな設計の積み重ね」で作られる

プライバシーとアクセシビリティを結ぶ最大の共通項は「信頼」だ。明確な選択肢を提示するクッキーバナーは、訪問者に「このサイトはデータの扱い方を隠さない」というメッセージを送る。キーボード操作やスクリーンリーダーに対応したサイト構造は「どんな環境のユーザーも排除しない」という姿勢を示す。どちらもサイトの信頼性を形作る構成要素である。
信頼は大きな宣言文で作られるものではない。Cookieバナーの「拒否」ボタンが見つけやすいか、フォームの入力欄に適切なラベルが付いているか、altテキストが画像の内容を正しく伝えているか。こうした一つひとつの設計判断が積み重なって、訪問者の体感する安心感につながる。逆に言えば、Cookie同意を曖昧な表現でごまかし、アクセシビリティ対応を放置したサイトは、知らず知らずのうちにユーザーを遠ざけている可能性が高い。
altテキスト未設定の画像が並び、キーボード操作が途中で止まる
訪問者は「このサイトは自分を大事にしていない」と感じる
フォームのラベルが明確で、見出し構造が整理されている
訪問者は「このサイトは自分に向き合ってくれている」と感じる
プライバシーとアクセシビリティはしばしば「法令対応」という枠で語られるが、本質的にはより良いWeb体験を作るための設計思想だ。サイトの明快さを高め、利用者の幅を広げ、結果的にビジネスリスクを下げる。狙って損なう理由はどこにもない。
後回しにせず始めるための実践ステップ

プライバシーとアクセシビリティの両方に対応しようとすると、つい「いつかまとめてやろう」と考えがちだ。だが後回しにすればするほど、蓄積された問題の解消は困難になる。理想は、サイト制作の標準フローに組み込んでしまうことだ。完璧を目指す必要はない。小さく始めて、継続的に改善する仕組みを作ることが先決である。
重要なのは、すべてを一度に解決しようとしないことだ。プライバシー面ではクッキースキャンとバナー設定を最初に固め、アクセシビリティ面では影響範囲の大きいページから修正を始める。公開後も定期的にスキャンと見直しを繰り返すことで、サイトの品質は着実に上がっていく。
ツール選びの観点では、Cookie同意とアクセシビリティを同一のダッシュボードで管理できる環境が理想的だ。管理画面の分散を防ぎ、クライアントへの説明も一本化できる。Elementor Blogが伝える通り、これらの機能がサイト制作のワークフローに自然に溶け込んでいることが、長期的な運用負荷を左右する。
この記事のポイント
- プライバシーとアクセシビリティは、もはや後付けのタスクではなくサイト設計の前提条件である
- クッキー同意はバナーだけの問題ではなく、スキャン・分類・制御・デザインを含むシステムとして捉える
- アクセシビリティはウィジェット導入で終わらせず、HTML構造やコンテンツ設計の改善が本質である
- 両者を同じツールキットで管理することで、運用コストの削減とクライアントへの説明品質向上が期待できる
- 小さく始めて継続的に改善するプロセスを、サイト制作の標準フローに組み込むことが重要だ
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
AWS Lambda MicroVMs発表、Firecrackerで隔離サンドボックスを即時起動
AWS Lambda MicroVMs発表、Firecrackerで隔離サンドボックスを即時起動する新サーバーレス
AWSが2026年6月22日、Lambdaファミリーの新たなコンピュートサービス「Lambda MicroVMs」を発表した。Firecrackerを基盤に、VMレベルの強固な隔離とスナップショットからの即時起動を両立する。AIが生成したコードやユーザー提供のスクリプトを安全に実行したいマルチテナントアプリケーション向けに設計されている。
この新サービスは、従来の仮想マシンとコンテナ、FaaS(Function as a Service)の間にあった溝を埋める。強い隔離が必要だが起動速度も妥協できない、さらにセッション中の状態も保持したい。そうした要件を単一のサービスで満たす選択肢がついに登場した。
Lambda MicroVMsとは何か
Lambda MicroVMsはAWS Lambdaの一部として提供される新しいサーバーレスコンピュートだ。最大の特徴は、エンドユーザーごと、あるいはセッションごとに専用の隔離実行環境を割り当てられる点にある。基盤技術にはFirecrackerを採用しており、この技術はすでに月間15兆回以上のLambda関数呼び出しを支える実績を持つ。
従来の選択肢との違い
従来、隔離されたコード実行環境を構築するには3つの選択肢があった。それぞれにトレードオフが存在する。仮想マシン(VM)は隔離性能に優れるが起動に数分かかる。コンテナは数秒で起動するが、カーネルを共有するため信頼できないコードを安全に実行するには追加の堅牢化が必須だ。FaaSはイベント駆動のリクエスト-レスポンス型ワークロードに最適だが、長時間の対話セッションや状態保持には向いていない。
Lambda MicroVMsはこの3つの間隙を埋める。VMレベルの隔離を持ちながら、スナップショットからの即時起動で高速なレスポンスを実現し、セッション中の状態も保持できる。さらにアイドル時には自動サスペンドでコストを抑えつつ、トラフィック受信時に自動レジュームする仕組みを備えている。
この比較図が示すように、Lambda MicroVMsは3つの要件を単一サービスで満たす。開発者はインフラ管理から解放され、アプリケーションの構築に専念できる。
なぜ今MicroVMsが必要なのか
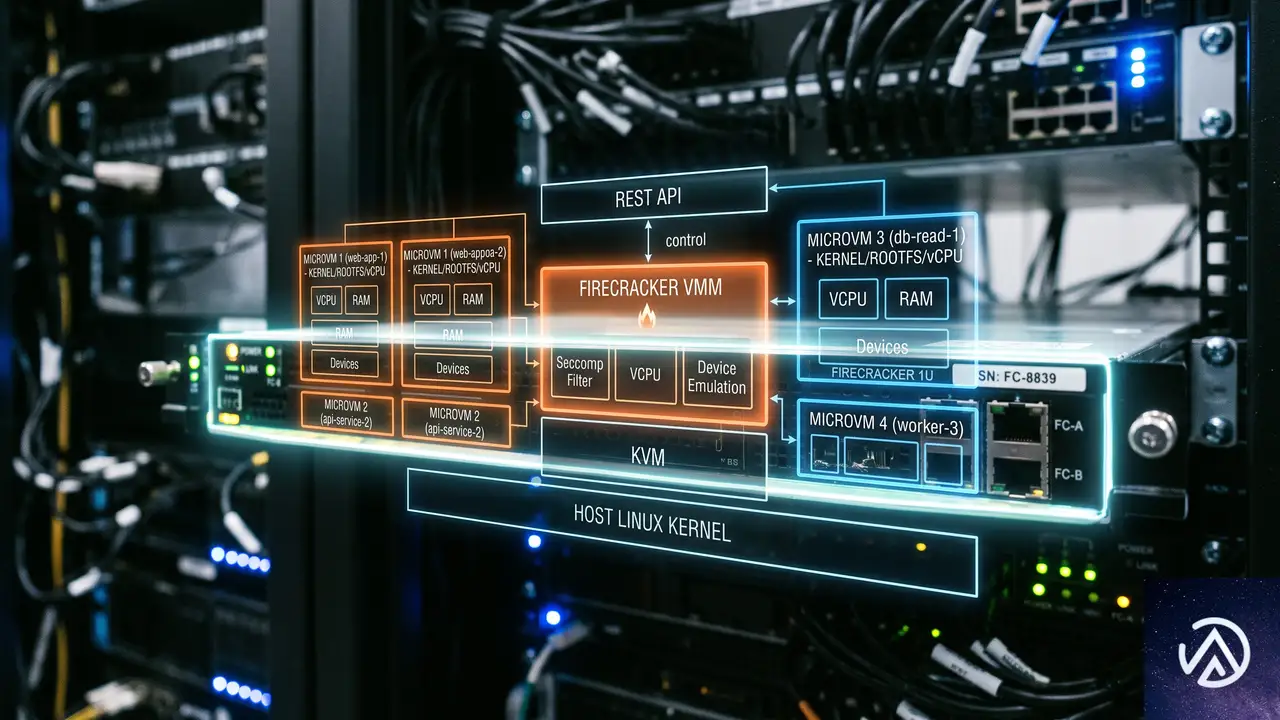
ここ数年で、アプリケーション開発者が書いていないコードをエンドユーザーごとに安全に実行する必要があるマルチテナントアプリケーションが急増している。AIコーディングアシスタント、対話型コード実行環境、データ分析プラットフォーム、脆弱性スキャナ、ユーザースクリプトを実行するゲームサーバーなどがその代表例だ。
市場が求める新たな実行環境
こうしたアプリケーションに共通する要件は明確だ。強い隔離で安全性を担保しつつ、エンドユーザーが待たされない起動速度を実現し、対話セッション中は状態を保持し続けること。しかし従来のサービス群では、このすべてを満たす選択肢が存在しなかった。開発者は性能と隔離のトレードオフを受け入れるか、独自の仮想化基盤を構築するために多大なエンジニアリングリソースを投じるかの二者択一を迫られていた。
Firecrackerが支える信頼性
Lambda MicroVMsの基盤となるFirecrackerは、AWSがオープンソースで提供する軽量仮想化技術だ。すでにLambda FunctionsとFargateで運用実績があり、月間15兆回の呼び出しを支える実績は、この新サービスの信頼性を裏付ける。各MicroVMは独立したカーネルで動作し、ユーザー間のリソース共有は一切ない。あるユーザーが実行した信頼できないコードが、他の環境や基盤システムにアクセスすることはない。
技術的な仕組み
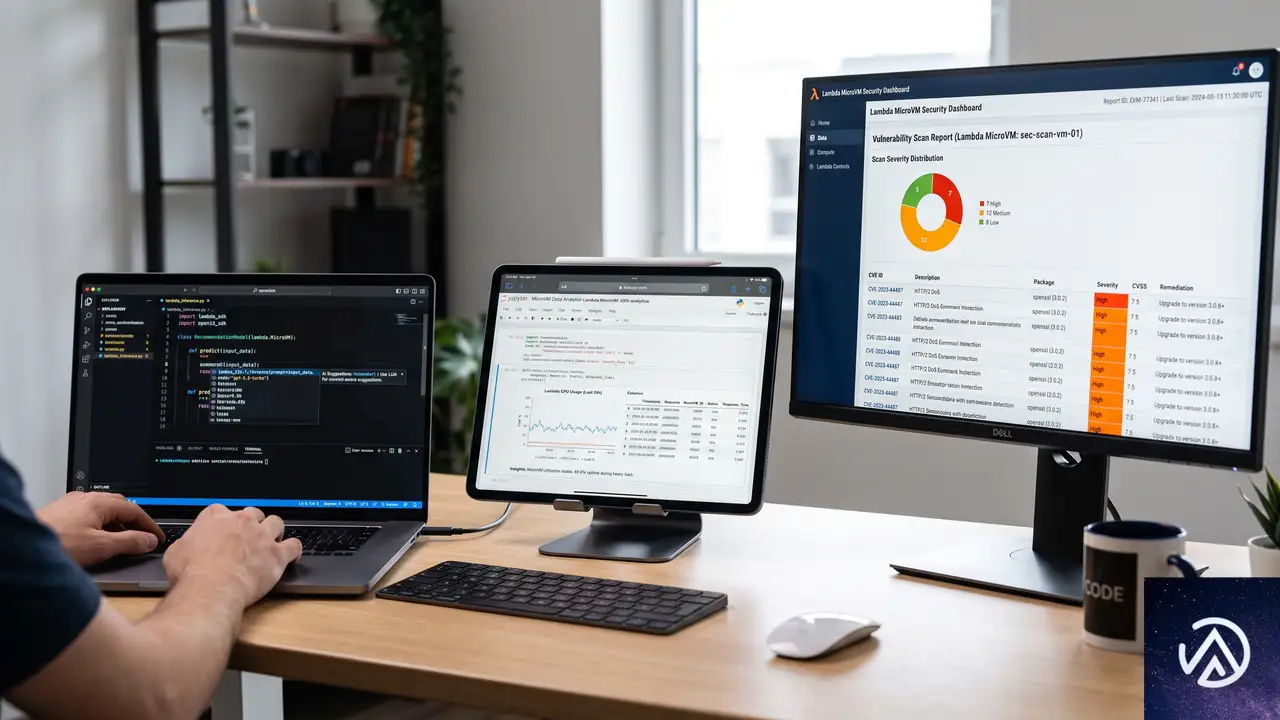
Lambda MicroVMsの中核には3つの技術要素がある。VMレベルの隔離、スナップショットベースの高速起動とレジューム、そしてステートフルな実行だ。これらが組み合わさることで、従来にない実行環境が実現されている。
イメージ作成から起動までの流れ
MicroVMsのライフサイクルは「イメージ作成→起動→実行→サスペンド→レジューム」という流れをたどる。まずDockerfileとアプリケーションコードをzipアーティファクトとしてS3にアップロードし、MicroVM Imageを作成する。AWS LambdaがDockerfileを実行し、アプリケーションを初期化したあと、実行環境のメモリとディスク状態のFirecrackerスナップショットを取得する。以降のMicroVM起動はすべて、このスナップショットからレジュームされるため、コールドスタートが発生しない。
このフローにより、数ギガバイト規模の対話セッションでもエンドユーザーが体感できるレスポンス速度でレジュームされる。アプリケーションはスナップショット時点で完全に初期化済みのため、起動完了と同時にリクエストを受け付けられる状態になる。
サスペンドとレジュームの自動化
Lambda MicroVMsにはアイドルポリシーが設定できる。設定可能な最大アイドル時間を超過すると自動的にサスペンドされ、メモリとディスク状態がスナップショットとして保存される。サスペンド中は実行コストが大幅に低減し、次のリクエストが到着すると自動的にレジュームされる。クライアント側からはサスペンドの発生を意識することなく、一貫した対話セッションが維持される。1MicroVMあたり最大8時間の連続実行が可能で、vCPUは最大16基、メモリは32GB、ディスクも32GBまでサポートする。
実際の利用シーン
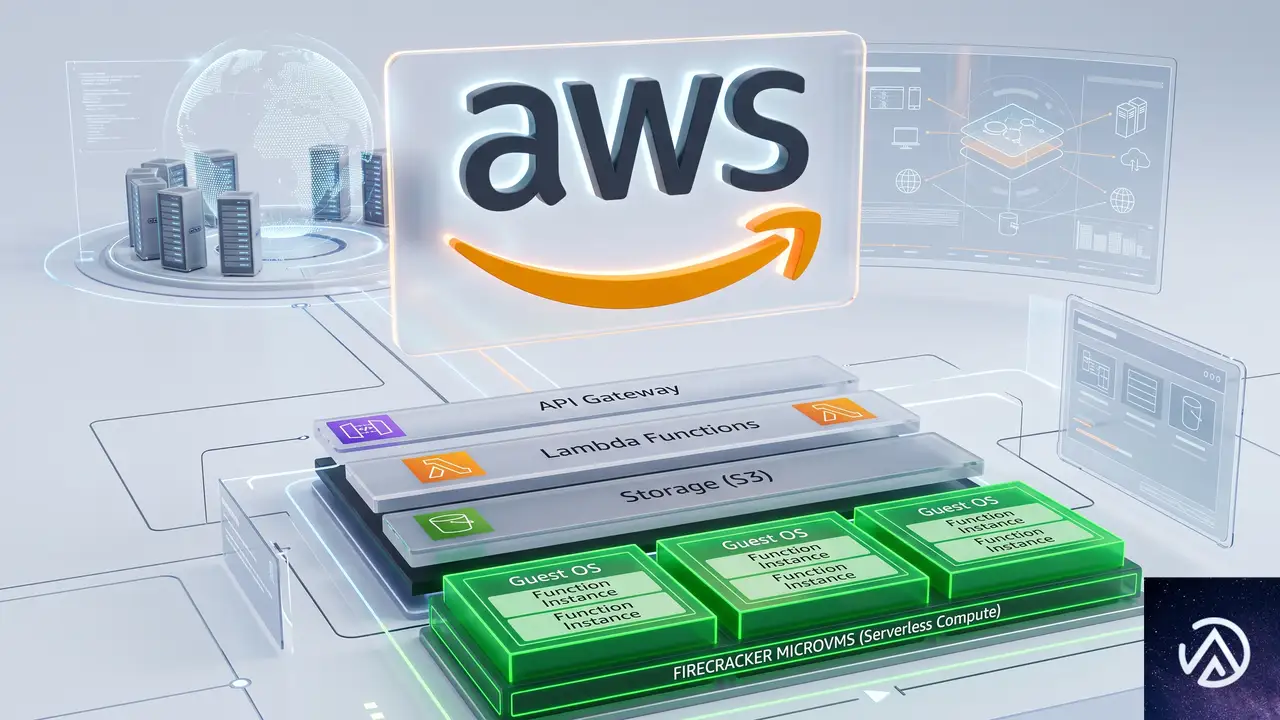
発表時点で対応リージョンは米国東部(バージニア北部、オハイオ)、米国西部(オレゴン)、欧州(アイルランド)、アジア太平洋(東京)だ。アーキテクチャはARM64で、価格はAWS Lambdaの料金ページで公開されている。
想定されるユースケース
AIコーディングアシスタントは最も直接的なユースケースだ。ユーザーがAIに生成させたコードを、安全な隔離環境で即座に実行し結果を返す。データ分析プラットフォームでは、ユーザーごとに専用の分析環境を割り当て、ノートブック形式の対話セッションを長時間維持できる。脆弱性スキャナでは、疑わしいコードを隔離環境で安全に実行し、その振る舞いを観察するといった使い方が考えられる。
Lambda Functionsとの共存
Lambda FunctionsとLambda MicroVMsは競合ではなく補完関係にある。イベント駆動のバックボーンにはLambda Functionsを使い、信頼できないコードを隔離実行する必要がある処理だけをMicroVMsに委ねる構成が自然だ。両者は異なるAPIサーフェスを持ち、それぞれの得意領域で使い分ける設計になっている。
クラウド実行環境の新たな選択肢
Lambda MicroVMsの登場は、サーバーレスコンピュートの概念を一歩拡張するものだ。従来のサーバーレスが「インフラ管理からの解放」を旗印にしてきたのに対し、MicroVMsは「隔離実行環境の構築からの解放」を目指している。開発者は仮想化の専門知識を持たずとも、VMレベルの隔離と高速な起動を両立した環境を手に入れられる。
コスト設計のポイント
サスペンド機能の活用がコスト最適化の鍵を握る。対話型アプリケーションでは、ユーザーが考え込んでいる時間や離席中の時間が少なくない。こうしたアイドル時間に自動サスペンドを適用すれば、状態を保持したまま実行コストを抑えられる。アイドルポリシーの設定値はアプリケーションの特性に合わせて調整する必要がある。短すぎると頻繁なサスペンドとレジュームが発生し、長すぎると不要な実行コストが蓄積する。
今後の展望
初期リリースではARM64アーキテクチャのみのサポートだが、今後のアップデートでx86対応やリージョン拡大が期待される。また、スナップショット作成時にネットワーク接続を確立するアプリケーションや、エフェメラルデータを読み込むアプリケーションでは、サービス提供のフックとの統合が必要になる点にも注意が必要だ。
この記事のポイント
- Lambda MicroVMsはFirecrackerベースでVMレベルの隔離とスナップショット即時起動を両立する新サーバーレス
- AIコーディング支援やデータ分析など、ユーザー提供コードを安全実行するマルチテナントアプリに最適
- アイドル時の自動サスペンドとレジュームで、状態を保持したままコストを最適化できる
- Lambda Functionsとは補完関係にあり、イベント駆動処理と隔離実行を使い分ける設計が推奨される
- 東京リージョン含む5リージョンで即日利用可能、最大8時間の連続実行に対応
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験