

Amazonプライムデーが変えた夏季EC商戦、中小事業者が取るべき戦略
Amazonプライムデーは11年を経て、夏のeコマース商戦を完全に塗り替えた。2025年の米国EC売上高はプライムデー期間中だけで241億ドルに達し、前年比30.3%増を記録している。今やブラックフライデーに次ぐ第二の商戦期として、大手企業だけでなく中小EC事業者にも波及する新しい季節が誕生した。
かつて夏はECにとって「閑散期」だった。しかし今では消費者が値引きを待ち構え、競合が一斉にセールを重ねる構図が定着している。本記事ではこの変化をデータとともに整理し、中小規模のネットショップが取るべき具体的な戦略を掘り下げる。
Amazonプライムデーの変遷
初年度から4日間開催への拡大
プライムデーは2015年、Amazonが会員向けに24時間限定の特別セールとしてスタートした。当初は夏の販売不振を補う実験的な位置づけだったが、マーケティングと大幅な割引により消費者が「夏の買い時」を学習するきっかけを作った。
その後、期間は段階的に延長され、昨年は4日間の大型イベントへと成長した。開催期間の長期化は売上拡大に直結しており、Adobe Analyticsのデータによると、プライムデー中の米国業界全体のオンライン支出は年々増加し、2025年には過去最高を更新した。
2025年の売上高と市場への影響
2025年のプライムデー期間中、米国全体のEC売上は約241億ドル。Amazon自身の売上高は非公開だが、複数の推計では約130億ドルとされ、全体の半分強を占めた。これは単なるAmazonの成功事例ではなく、EC市場全体の底上げを意味する。
重要なのは、この期間に合わせて消費者が購買を先延ばしする行動が定着した点だ。夏のセールを待つという消費者心理が強まり、プライムデーをピークとした数週間が「第二のブラックフライデー」の様相を呈している。
このように、プライムデーは夏季のECカレンダーを根本から変えた。11年の歴史を経て、ブラックフライデーに次ぐ第二の商戦シーズンが確立されているのである。
競合他社が追従する新たなセールシーズン
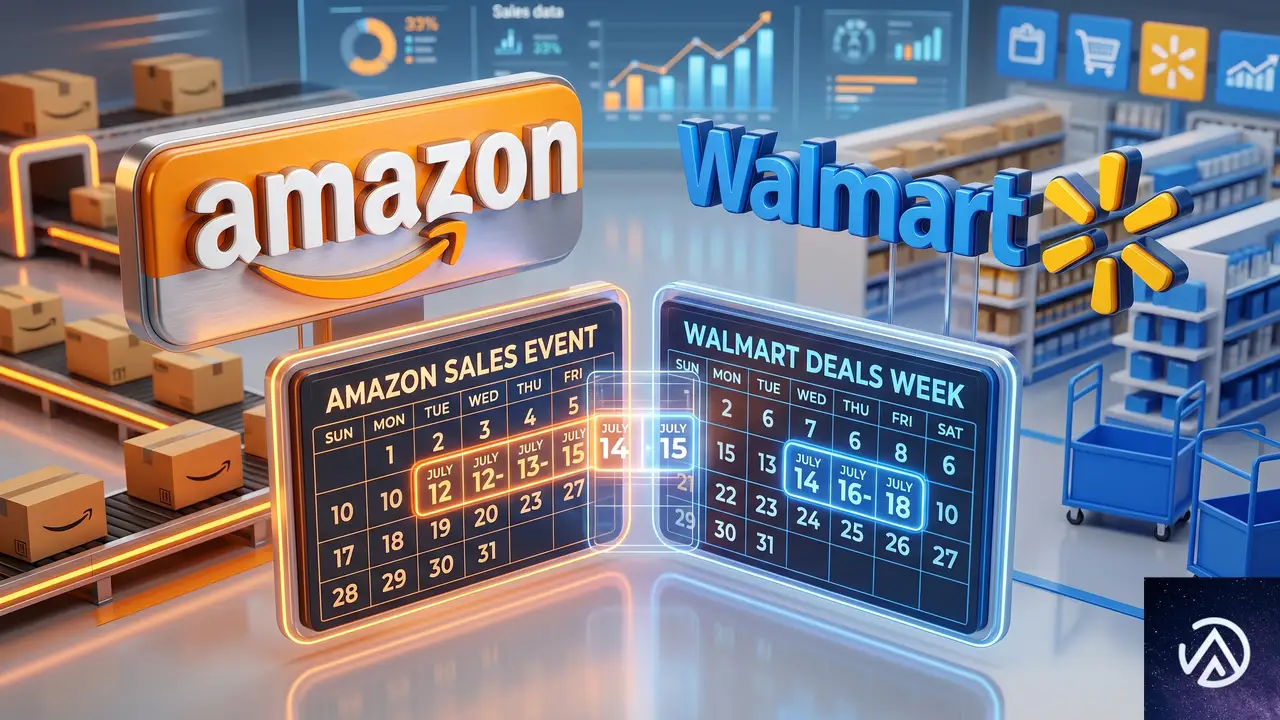
ウォルマートやターゲットが重ねる独自セール
プライムデーの影響力を示す最も明確な証拠は、競合各社の反応だ。Amazonが2026年のプライムデー日程を発表すると、わずか1週間後にはウォルマートが「Walmart Deals」を6月22日〜28日に設定し、ターゲットも「Circle Deal Days」を23日〜26日に開催すると公表した。いずれもプライムデーに軒並み日程を重ねている。
ベストバイや倉庫型クラブ、アパレルチェーン、ホームセンター、D2Cブランドに至るまで、似たようなプロモーションが同時多発的に展開される。この現象は単なる模倣ではない。消費者がAIや検索エンジン、マーケットプレイス、SNSで商品を横断比較する時代に、購買意欲がピークに達するタイミングに合わせなければ機会損失が生じるという現実への適応なのだ。
結果として、プライムデー単体のイベントを超えた「夏の新商戦シーズン」が形成されつつある。アクセス集中と高い購買意欲が広範囲に波及し、EC事業者全体がこの波に備えなければならない状況だ。
製造業や広告業界にも波及する影響
影響は小売業者だけにとどまらない。メーカーはこの時期に合わせて新製品の投入を計画し、販売店はベンダーとのプロモーション資金の交渉を前倒しする。マーケティング担当者は6〜7月の広告予算を確保し、値引きをしないブランドでさえコンテンツカレンダーやメール配信のタイミングを調整している。
ブラックフライデーには秋を通じた準備が必要だが、プライムデーも同様に数か月前からの在庫計画、人員配置、マーチャンダイジングの見直しを迫る。もはや無視できない恒常的な「商戦カレンダー」の一部なのである。
中小規模EC事業者が取るべき戦略
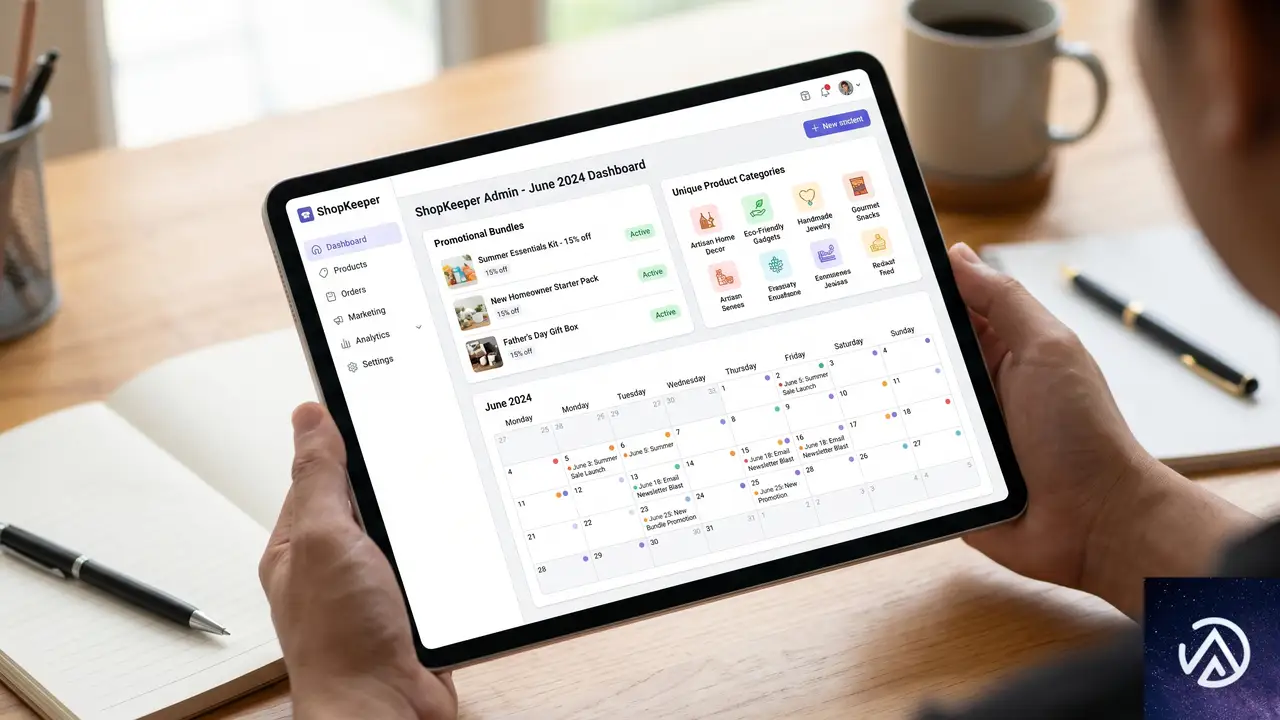
価格競争を回避する3つのアプローチ
プライムデーの主役は間違いなくAmazonであり、ウォルマートやターゲットなどの大手も恩恵を受ける。しかし中小ECにもチャンスはある。消費者はこの期間、積極的に買い物をしようというモードに入っているため、代替品や専門性の高い商品を探す動きが活発になるのだ。
重要なのはAmazonや大手と真っ向から値下げ合戦をしないこと。代わりに以下の3つの戦術が有効だ。
- 独自カテゴリの訴求。大手が扱いにくい専門商品やニッチなジャンルで存在感を出す
- 商品バンドル。複数の関連商品をセット販売し、単純な価格比較をかわしながら平均注文単価を上げる
- プライベートブランドや独占アイテムの活用。他店との直接比較を不可能にし、価格主導の競争から脱却する
いずれも「価格」ではなく「価値」で勝負する発想である。プライムデーの波に乗りつつ、自社の強みを際立たせる戦略が求められる。
- 低価格と大量広告で集客
- セール期間の重複で市場を占有
- 会員プログラムを活用
- 在庫・物流の大規模な事前準備
- 独自カテゴリで差別化
- 商品バンドルで単価向上
- プライベートブランドで価格比較を回避
- メール・SMS・コンテンツマーケティングを活用
中小事業者は、大手と同じ土俵で価格勝負をする必要はない。購入意欲の高い消費者に対して自社ブランドや独自商品を提示することで、持続的な顧客獲得を目指すべきだ。
マーケティングとコンテンツで存在感を高める
プライムデー前後は、消費者の情報収集行動が活発化する絶好のタイミングだ。メールマーケティング、SMS、リスティング広告、SNS広告はいずれも高い反応率が見込める。特に、あらかじめセグメントを組んだ既存顧客へのアプローチが費用対効果に優れる。
また、コンテンツマーケティングでは「購入ガイド」「比較記事」「おすすめ特集」といった形式が効果を発揮する。目的はAmazonの顧客を奪うことではなく、買い物モードに入った消費者に自社ブランドを認知してもらい、将来的な購入につなげることだ。1回のセールで終わらせず、長期的な関係構築を見据えた施策が求められる。
この記事のポイント
- Amazonプライムデーは夏季のEC商戦を一変させ、今やブラックフライデーに次ぐ大規模セールシーズンに成長した
- 競合他社が相次いでセールを重ねることで、業界全体に波及効果が生まれ、製造業や広告出稿計画にも影響が及んでいる
- 中小EC事業者は、独自カテゴリ・バンドル・プライベートブランドで価格競争を回避しつつ、マーケティング施策で購買意欲の高い消費者を捉える戦略が有効

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
中央欧州EC市場は8%成長へ。購買頻度向上がEC成長の主軸に
中央欧州のEC市場が安定的な成長局面に入った。ECDBとMastercardが公表した最新レポートによれば、2026年のオンライン支出は前年比8%増の2066億ユーロに達する見込みだ。
2027年には2235億ユーロまで拡大すると予測されており、パンデミック特需の反動や数年にわたる停滞を経て、EC市場は着実な回復から持続的成長へとフェーズを移している。成長の主なけん引役は、新規ユーザーの獲得ではなく、既存の購買客による注文頻度の向上だ。
この記事では、同レポートのデータをもとに、中央欧州11カ国のEC成長率、国別の購入頻度の重要性、越境ECの割合といったトピックを掘り下げる。国内の中小EC事業者にとっても、顧客維持戦略のヒントとなる内容だ。
中央欧州EC市場、8%の安定成長へ
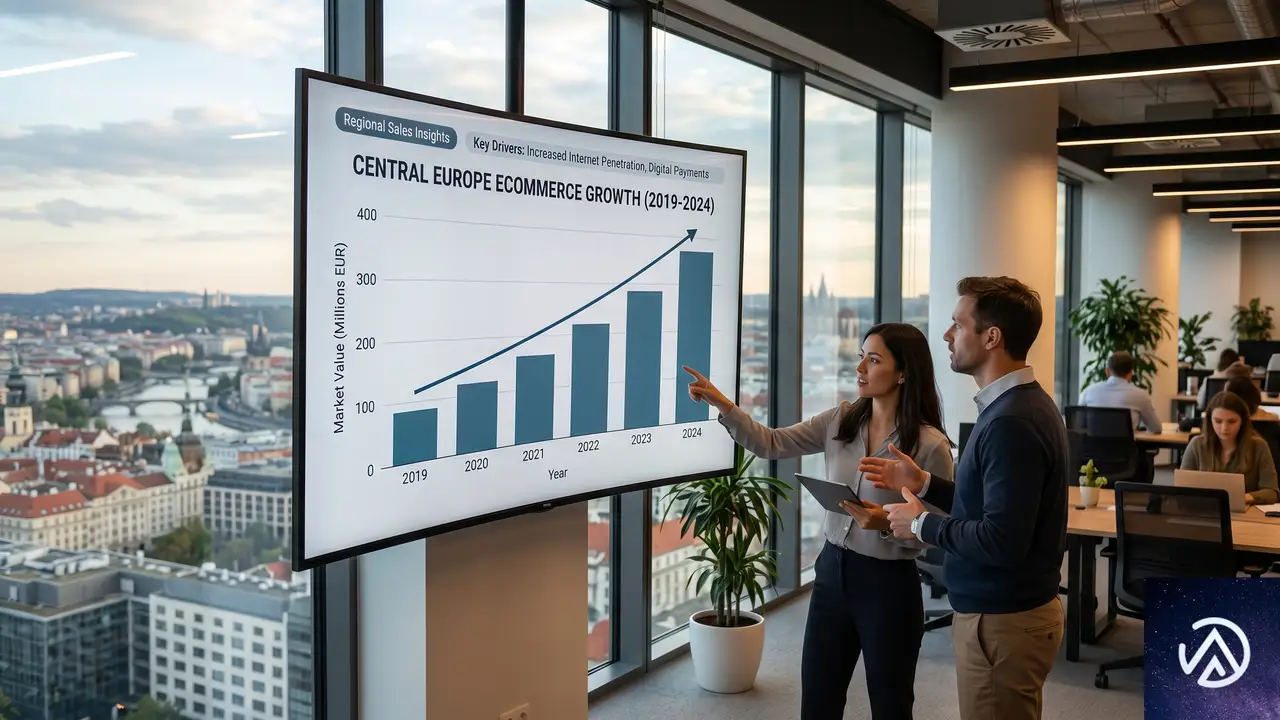
調査パートナーであるECDBとMastercardの報告では、中央欧州のオンライン支出は2025年の1913億ユーロから、2026年には2066億ユーロへと増加する。2027年には2235億ユーロに達し、年平均約8%の成長が続く見通しだ。レポートは「予測される年間成長率が8%前後に収れんすることで、中央欧州のEC市場はより安定した予測可能なフェーズに入り、長期的な事業計画の確度が高まる」と指摘している。
国別にみる成長率のばらつき
中央欧州の平均成長率はヨーロッパ全体の水準とおおむね一致するが、国ごとの差は依然として大きい。最大の市場であるドイツでは、2026年の成長率は約8%と予想されている。スイスも同程度で、オーストリアはわずかに高い成長が見込まれる。
より高い伸びを示すのがポーランドとギリシャだ。ポーランドは約9%の成長率、ギリシャは約11%と二桁成長が予測されている。小国マルタではさらに高い成長が見込まれるが、市場規模は限られる。レポートでは「中央欧州全体を通じて、EC普及率と成長率には明確な関連性がある」と分析されている。
成長を牽引する「購入頻度」の向上
ECDBとMastercardの調査で最も注目すべき点は、EC成長の主因が既存顧客の購入頻度の上昇にあることだ。レポートは購買頻度を「EC成長の主戦場」と表現している。顧客一人あたりの購入回数は、新規のオンライン買い物客数や一回あたりの平均購入額を上回るペースで増加している。
この傾向は、オンライン小売事業者にとって顧客維持(リテンション)の戦略的重要性が高まっていることを示唆する。新規獲得に注力するよりも、すでに自社を利用したことがある顧客に繰り返し購入してもらう仕組みを整えることが、安定的な収益拡大につながる。
以下の概念図は、新規顧客の獲得に偏重した運用と、リテンション施策を強化した運用の対比だ。
この対比が示すように、既存顧客の購入頻度を高めることで、少ない獲得コストで収益を伸ばせる。中央欧州のEC市場では、まさにこの「頻度」を巡る競争が激化している。
越境ECの比率から読み解く市場特性
レポートは国別の越境EC支出のシェアも明らかにしている。越境購入の割合が最も高いのはオーストリアで、オンライン支出の44%が海外のウェブショップに流れている。一方、マルタでは越境比率が最も低い。ドイツも国内ECが非常に充実しており、越境依存度は低い。なお、Amazon.deは米国企業による運営だが、今回の調査ではドイツ国内のプレイヤーとして扱われている。
越境ECの割合は、市場の成熟度や消費者の嗜好、物流インフラの整備状況などさまざまな要因で変わる。自国通貨での価格表示や現地カスタマーサポートが充実しているかどうかも、購入先選択に影響する。
実際の国ごとの差を視覚化すると次のようになる。
このように、越境EC比率は国の規模やECエコシステムの成熟度を映し出す。EC事業者が海外展開を検討する際は、ターゲット国の越境購入の受け入れ度合いを把握することが不可欠だ。
この記事のポイント
- 中央欧州のEC市場は2026年に8%成長し、2066億ユーロ規模へ。安定成長局面に移行
- 成長の主因は既存顧客の購入頻度向上。新規獲得よりリテンションが重要に
- 国別ではポーランド(約9%)、ギリシャ(約11%)が高成長。ドイツは最大市場で約8%
- 越境EC比率はオーストリアが44%と突出。市場特性に応じた戦略が必要
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Joybuyがマーケットプレイス化、欧州と中国のセラーに開放
中国EC大手JD.comが運営する総合オンラインストアJoybuyが、マーケットプレイスへの転換を正式に発表した。これまで自社で仕入れた商品のみを販売してきた同プラットフォームが、欧州と中国のサードパーティーセラーに門戸を開く。
英国の業界誌The Grocerの報道によれば、2026年下半期に厳選されたブランドによるマーケットプレイスのテストを開始する見込みだ。併せて6月15日から30日までの16日間、初のSummer Black Fridayと銘打った大型プロモーションを打ち出す。
Joybuyは2025年3月に英国、ドイツ、フランス、オランダ、ベルギー、ルクセンブルクの欧州6カ国で正式ローンチしたばかりだ。今回のマーケットプレイス化は、AlibabaやAmazonがしのぎを削る欧州市場での競争力を一気に高める布石と見られている。
自社販売からマーケットプレイスへの転換
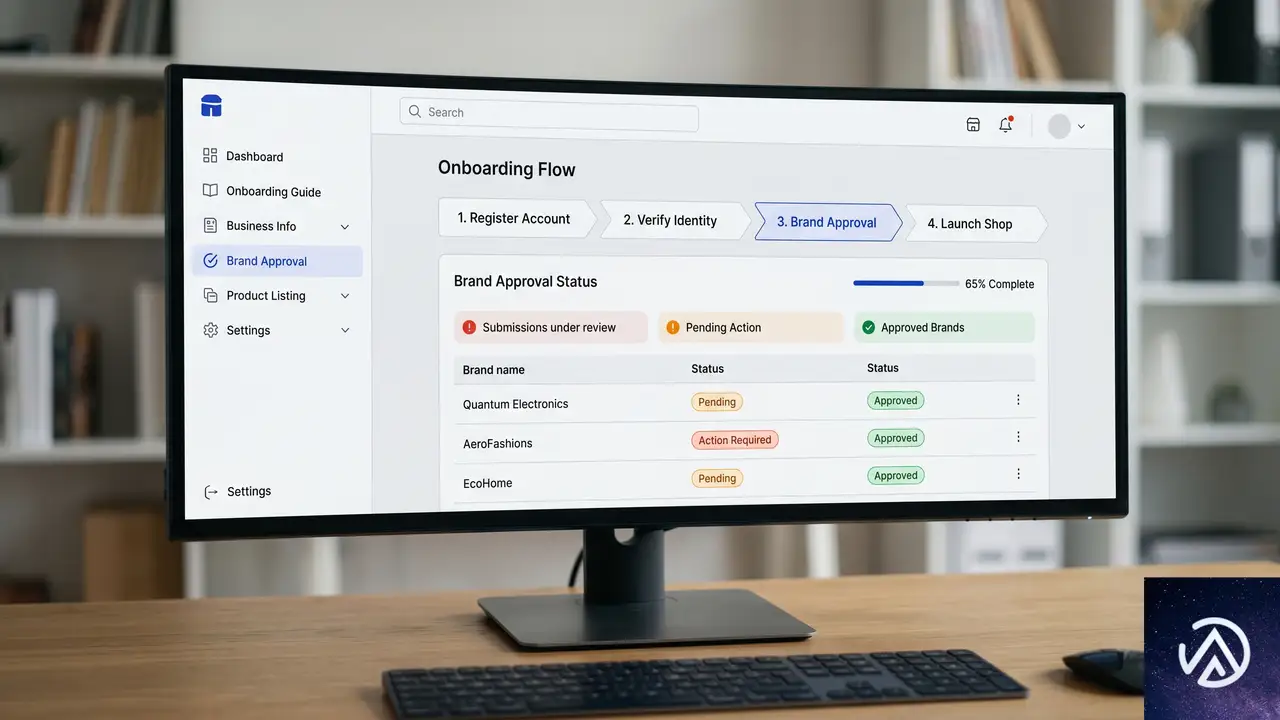
このデモはJoybuyのビジネスモデル転換を可視化したものだ。自社仕入れのみのクローズドな構造から、外部セラーが参加するオープンなマーケットプレイスへと進化する。
Joybuyの広報担当者はThe Grocerに対し「信頼できるブランドと協力し、2026年下半期に厳選型マーケットプレイスをテストする」と述べている。単にセラー数を増やすのではなく、品質を維持するためのキュレーション型アプローチを取る点が特徴だ。
この方針は、粗悪品や偽造品の混入リスクを抑えつつ、品揃えを拡大するバランスを狙ったものといえる。JoybuyはJD.comのブランド力を背景に、AmazonやAlibaba系プラットフォームとの差別化を図る構えだ。
ハイブリッド物流モデルの採用
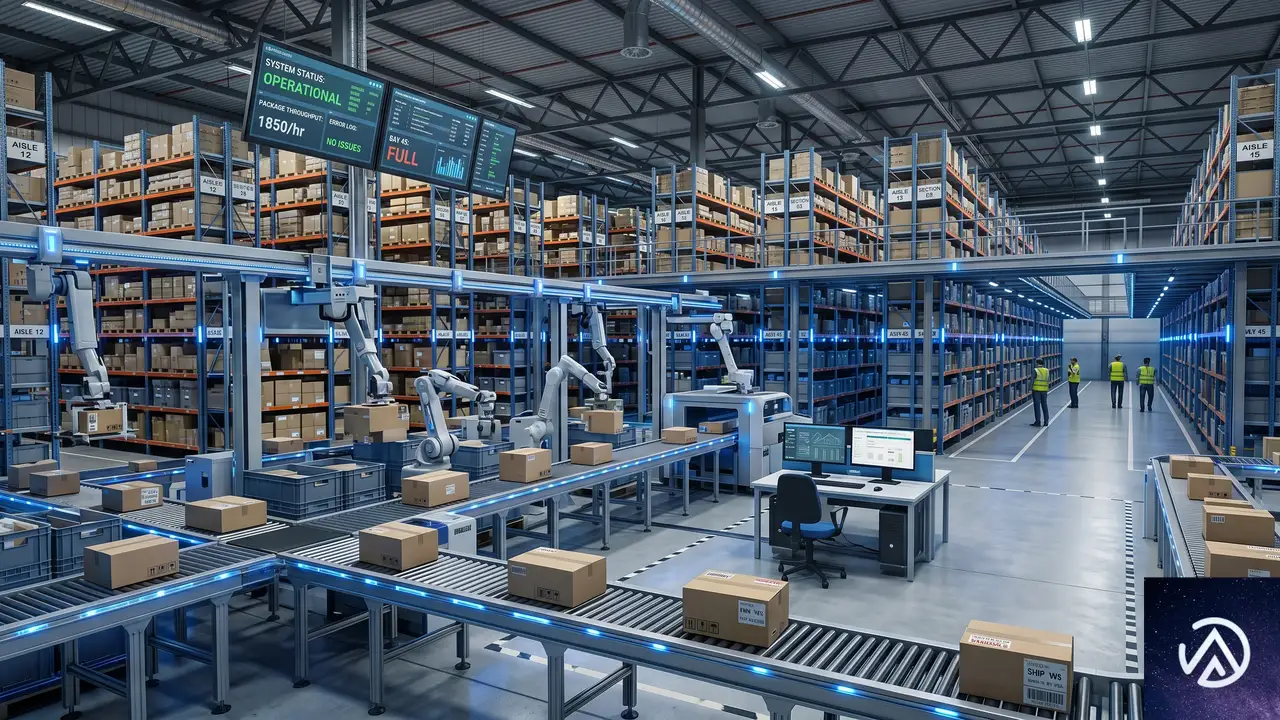
マーケットプレイスセラーが販売する商品の物流は、2つの選択肢が用意される。Joybuyの倉庫に在庫を預けてフルフィルメントを委託する方法と、セラー自身が保管から配送までを管理する方法だ。
このデモはセラーが選択できる2つの物流オプションを示している。AmazonのFBAやTikTok Shopと同様の柔軟なモデルをJoybuyも採用した格好だ。
JD.comは欧州で物流ネットワークを拡大しており、自社の宅配サービスJoyExpressも展開している。このインフラをマーケットプレイスセラーの配送にも活用できる点は、競合他社に対する優位性になり得る。
さらにJD.comは欧州の家電量販店MediaMarktとSaturnを運営するCeconomyの買収手続きを進めており、英オンライン小売のThe Very Group買収も検討中と報じられている。これらの流通網とJoybuyの物流ネットワークが統合されれば、欧州全体をカバーする巨大なフルフィルメント基盤が形成される可能性がある。
Summer Black Fridayで欧州消費者を狙う
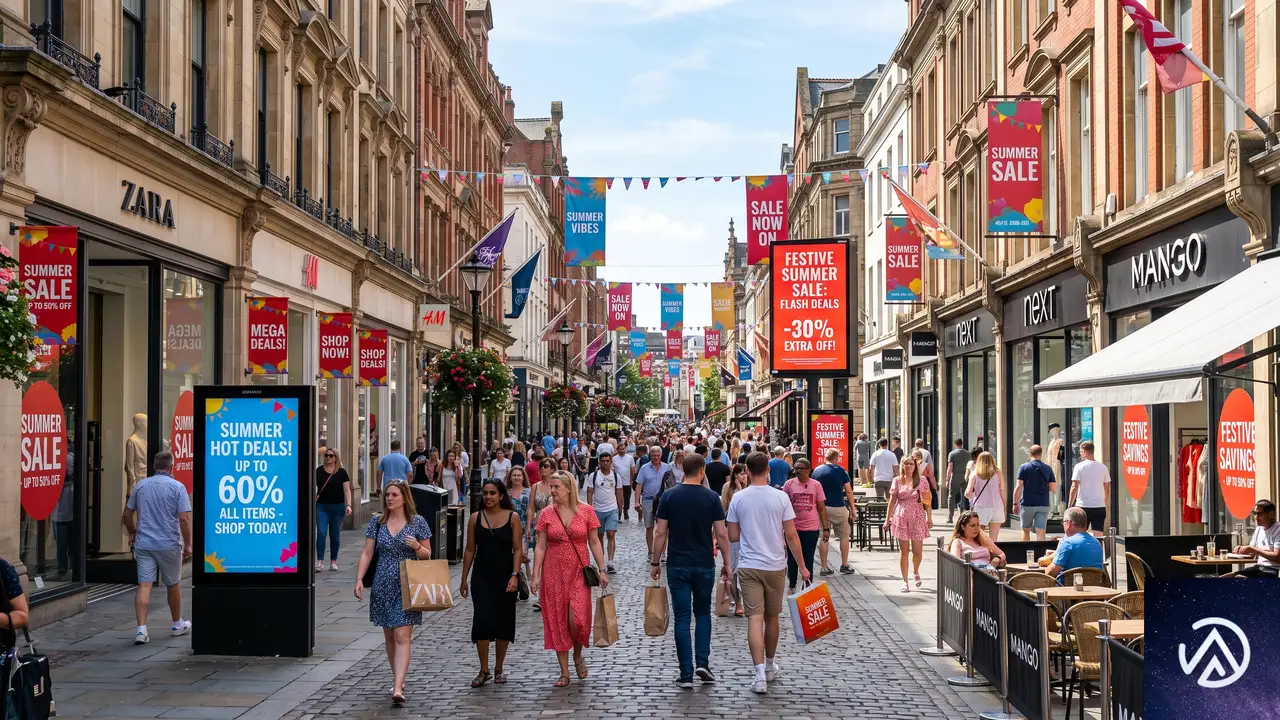
Joybuyは6月15日から30日までの16日間、Summer Black Fridayと称する大規模セールを欧州6カ国で開催する。同社はこれを「新しい年に一度のショッピングの祭典」と位置づけ、低価格と信頼できるブランド、迅速な配送を前面に打ち出している。
興味深いのは、Joybuyがこのセールを「誰でも参加可能で、サブスクリプション不要」と強調している点だ。6月23日から26日にAmazon Prime Day 2026が全世界で開催されることを踏まえた、Amazonの有料会員限定セールへの対抗姿勢と見られている。
このデモは2つのセールイベントの参加条件の違いを対比したものだ。Joybuyは「誰でも参加できる」点をAmazonに対する明確な差別化要因としてアピールしている。
Joybuyはキャッチコピーに「11月まで賢いショッピングを待つ必要はない(Why wait until November to shop smarter?)」というフレーズを掲げている。年末商戦を待たずに大規模セールを仕掛けることで、欧州消費者の購買意欲を早期に取り込む狙いが透けて見える。
欧州EC市場への影響と展望
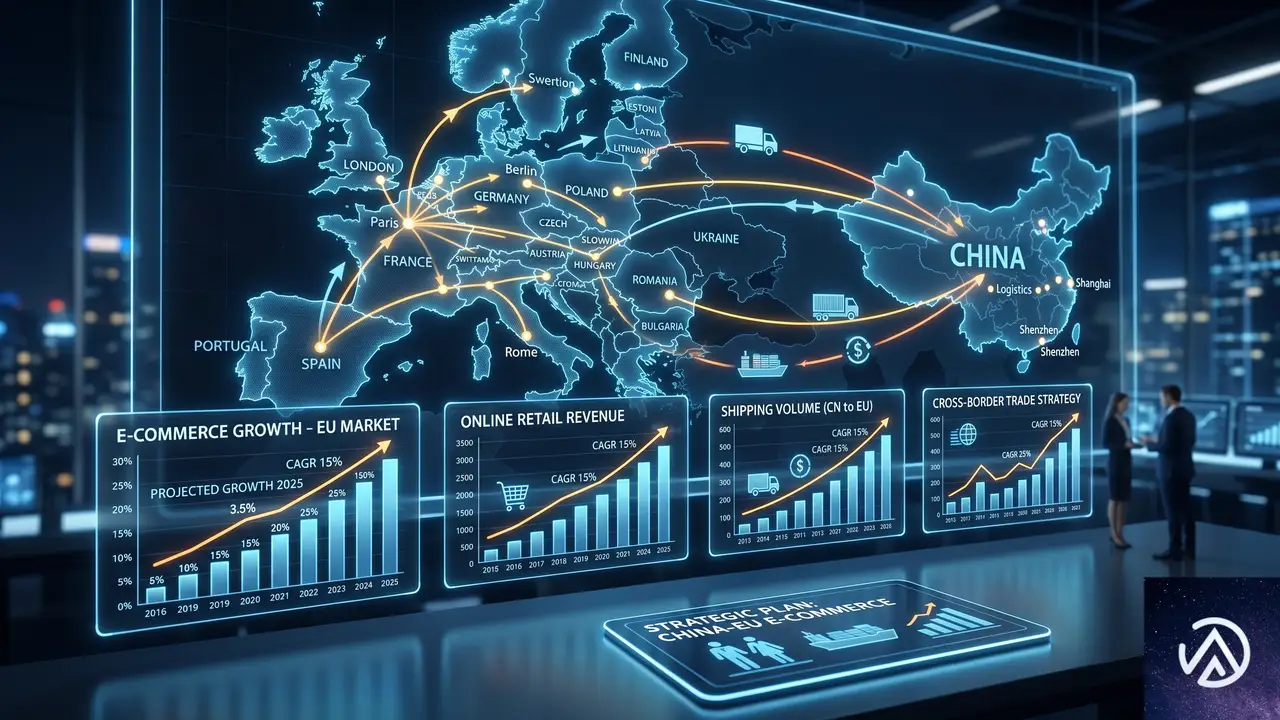
JD.comはAlibabaに次ぐ中国第2位のEC企業であり、その資本力と物流基盤は欧州市場でも大きな脅威となる。すでにOchamaを通じて24カ国でオンライン販売の実績があり、欧州での事業運営ノウハウは着実に蓄積されてきた。
マーケットプレイス化によってJoybuyが取扱商品カテゴリーを拡大すれば、総合ECとしての競争力は一気に高まる。特に欧州のローカルブランドを取り込む戦略は、中国発プラットフォームに対する「安かろう悪かろう」のイメージを払拭する効果も期待できる。
ただし欧州ではEUのデジタルサービス法(DSA)や一般製品安全規則(GPSR)など規制対応のハードルが高く、マーケットプレイス運営にはコンプライアンス体制の構築が欠かせない。Joybuyがどこまで欧州規制に適合した運営を実現できるかが、今後の成長を左右する鍵となる。
WooCommerceで越境ECサイトを運営する事業者にとって、Joybuyのマーケットプレイス開放は新たな販路としての可能性を持つ。欧州向けの商品をJoybuy経由で展開する選択肢が生まれれば、自社サイトとマーケットプレイスのハイブリッド戦略を検討する価値は十分にある。
この記事のポイント
- Joybuyが自社販売モデルからマーケットプレイスへ転換し、欧州と中国のサードパーティーセラーを募集開始
- 物流はJoybuy倉庫委託かセラー直接配送かを選択できるハイブリッドモデルを採用
- 6月15日から初のSummer Black Fridayを16日間開催し、Amazon Prime Dayと競合
- JD.comの欧州物流網と買収案件がJoybuyの成長を後押しする見込み
- WooCommerce事業者にとって欧州越境ECの新たな販路として注目すべき動き
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
PHP 8.5でCannot use bool as array警告が出る原因と直し方
PHP 8.5 環境の WordPress 7.0 で「Cannot use bool as array」の警告が出るのは、oEmbed レスポンスが想定する配列ではなく false(真偽値)を返し、それを配列として処理しようとした型エラーです。コード改修に踏み切らなくても、`oembed_response_data` フィルタで安全性を担保する一時回避が有効です。
PHP 警告の原因は何か「Cannot use bool as array」
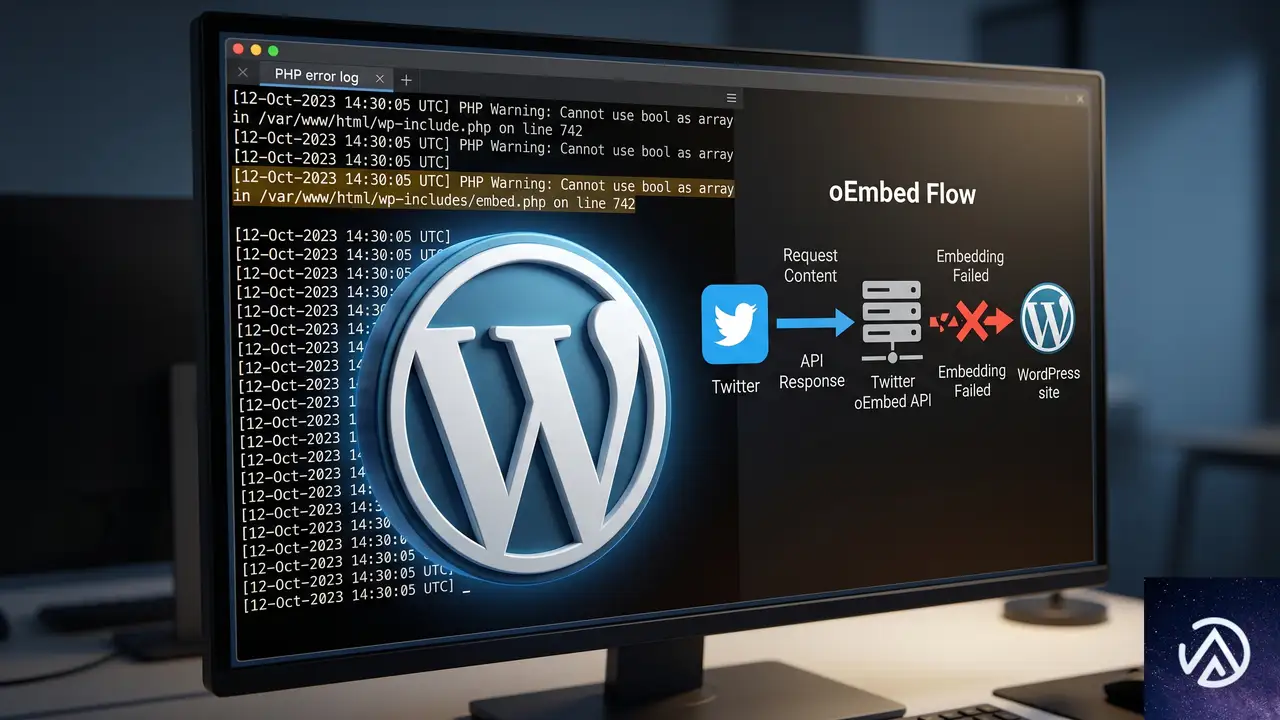
この警告は `wp-includes/embed.php` 742 行目付近、oEmbed レスポンスを iframe 埋め込みコードに加工するフィルタ処理で出ています。もともと配列が入る想定の変数に真偽値 `false` が入り、その要素にアクセスして停止するパターンです。
外部 oEmbed プロバイダへの通信失敗、エンドポイントの一時停止、クラウドや CDN 経由のキャッシュが古い応答を返した場合などに起きます。WordPress コアの型チェックがまだ強化しきれていない箇所で、PHP 8.5 の厳格な型チェックとぶつかったものです。投稿本文に貼られた Twitter / YouTube / Vimeo 等の埋め込みが読み込まれるたびに断続的に発生します。
なぜ PHP 8.5 で特に出やすいのか
PHP 8.0 以降、型の不一致に対する警告やエラーが段階的に強化されています。8.5 では false 値を直接配列の添字アクセスに使おうとすると通らなくなり、今回のような「発生条件がまれで、一度に複数回出る」断続的な警告になります。
エラー箇所をサーバーエラーログで特定する手順
まずログを正確に把握します。レンタルサーバーの管理画面やコントロールパネルから PHP エラーログを確認しましょう。ログには `/wp-includes/embed.php` の行番号と `Cannot use bool as array` の文言が残っています。
上のデモはエラーログに現れる典型的な記録と、原因特定後の流れを示しています。ログ内で同じ秒に 3 回出現したという報告もあるように、1 件の埋め込みが複数のインスタンスを生む場合があります。
コード編集せずに一時回避する方法
今すぐ警告を止めたい場合は、テーマの functions.php やサイト専用のプラグインに以下の `add_filter` を追加します。これは oEmbed レスポンス加工の入り口で変数が配列であることを確かめ、配列でなければ空の配列を返す安全策です。
add_filter( 'oembed_response_data', function( $data ) {
    if ( ! is_array( $data ) ) {
        $data = array();
    }
    return $data;
}, 0 );
上記はコアファイルを触らず、フィルタ段階で致命的な型エラーを封じます。本来 WordPress が返すはずの埋め込みは表示されませんが、警告の発生そのものは止まり、画面の上部にエラー文言が出る状況を解消できます。
functions.php に記述する際の注意
- 子テーマの functions.php に必ず追記する(親テーマ直編集は更新で消える)
- コードスニペット系プラグイン(WPCode 等)を使うと管理が楽になる
- 記述後はサーバーの OPCache やプラグインキャッシュをクリアする
根本対応としての oEmbed プロバイダ見直し
外部 oEmbed の呼び出しに失敗している場合、根本的には該当 URL が貼られた投稿を編集し埋め込み形式を変えるのが一番です。エンドポイントが停止したサービスや、TLS 設定が古いプロバイダを指しているときにも警告が出ます。
特定の URL パターンだけ埋め込みを無効化したい場合は、`oembed_discovery_links` フィルタやキャッシュ期間を変える方法も検討できます。社内のプライベートクラウド上にある独自メディアサーバーを oEmbed で呼んでいる場合などは、ネットワーク設定や HTTP タイムアウトの調整も必要です。
よくある質問
コアファイルを直接修正してもよいのか
コアの embed.php を修正するとアップデートで上書きされるため、現実的ではありません。どうしても早期にパッチしたい場合も、WordPress コアの Trac に報告する形が安全です。上書きリスクを避けるため、必ずフィルタで対処しましょう。
警告は出ているが埋め込みは見えている場合の対処は
画面に埋め込みは表示されるがデバッグログだけ警告が出る状態なら、前述の `is_array()` チェックを入れたフィルタでログ汚染を防げます。ただし埋め込みが正しく機能しているなら、根本原因(特定の URL の一時的応答失敗)が解消されるのを待つだけでも構いません。
PHP 7.x に戻すのは対策になるか
PHP のバージョンを下げると表面的に警告が消える可能性はありますが、セキュリティ面で大きなリスクがあります。PHP 8.5 環境のままで、WordPress とプラグインを最新に保ちながらフィルタで予防する方向が安全です。
WordPress 7.0 のアップデートでこのエラーが起きた可能性は
WP 7.0 固有の不具合というより、PHP 8.5 との組み合わせで型チェックが厳しくなった影響です。特に大きなリファクタリングが行われたコア部分で、今まで隠れていた型不一致が警告として顕在化している状況です。
埋め込みをすべて無効にする設定はあるか
完全に oEmbed 機能を止めるには `remove_action` で関連フックを外す方法もあります。ただし、既存の埋め込み投稿の見栄えが大きく変わるため、テスト環境で事前検証する必要があります。
この記事のポイント
- PHP 8.5 と WP 7.0 の型不一致が原因で oEmbed 処理中に「Cannot use bool as array」警告が発生する
- 即効の回避策は `oembed_response_data` フィルタで `is_array()` チェックを追加すること
- コアファイルの直接修正は避け、子テーマの functions.php または専用プラグインで管理する
- 外部 oEmbed プロバイダの応答エラーが根本原因の場合、該当 URL の見直しやキャッシュ設定の再考も検討する
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
easyGroupが配送市場に参入、easyCourierでEC事業者に新たな選択肢
easyGroupがラストマイル配送市場に参入した。easyJetで知られる同社は、キプロスの現地物流企業Svelta Courierを買収し「easyCourier」としてリブランドする。欧州全域への展開を見据えた動きで、EC事業者にとって配送手段の選択肢が広がる可能性がある。
今回の発表に先立ち、easyGroupはオンラインマーケットプレイス「easyShop」の立ち上げも発表している。物流と販売チャネルの両面から欧州EC市場への足場を固める戦略だ。本記事では、easyCourierのサービス内容とEC事業者への影響を整理する。
easyGroupが配送市場に参入した背景
easyGroupは同名のブランドファミリーを展開し、航空会社easyJetを中核に据えてきた。近年はブランドの拡張を進めており、2026年6月初旬にはオンラインマーケットプレイスeasyShopの発表、同月中旬にはeasyCourierの立ち上げを公表している。
オンラインマーケットプレイス「easyShop」との連動
easyShopは、イギリスのマーケットプレイス事業者OnBuyのテクノロジーを基盤に構築されている。OnBuyはすでに欧州21カ国でマーケットプレイスを運営しており、そのテクノロジーを他ブランドにライセンス提供するモデルを持つ。easyShopもこれに倣い、純粋なマーケットプレイスとして出店パートナーと競合しない運営方針を掲げる。
販売の場を確保した上で、配送網を自前で整えるのが今回のeasyCourier構想だ。欧州EC市場において「販売プラットフォーム」と「ラストマイル配送」を一気通貫で提供しようとする狙いが読み取れる。
easyCourierの具体的なサービス内容
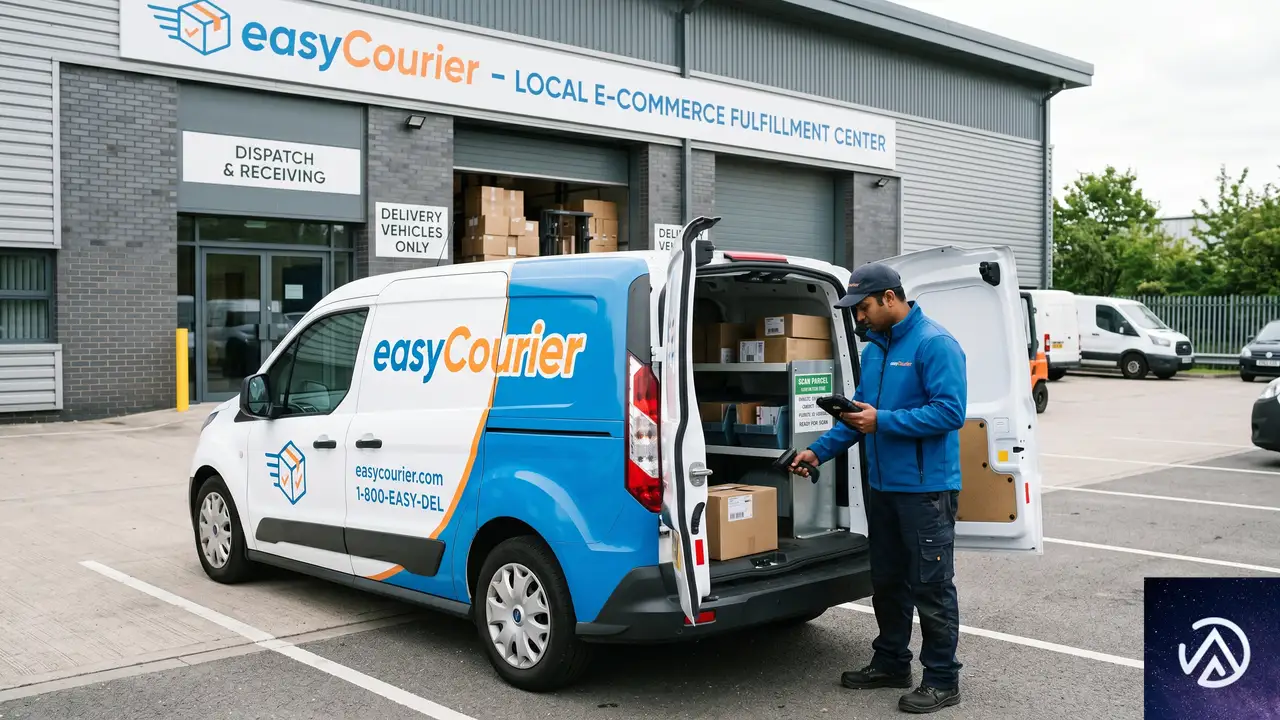
easyCourierは、キプロス国内でSvelta Courierとして稼働していた既存の配送ネットワークと技術システムを引き継ぎ、easyGroupの国際的なブランド力と組み合わせる形でスタートする。
当日配送とEC特化のサービス設計
キプロス国内では、緊急荷物を対象とした当日エクスプレス配送を提供する。主な顧客層はEC事業者と個人発送の利用者だ。「速度と安全性を維持しながら、多様な物流需要に対応する柔軟なクーリエサービス群」と同社は説明している。
EC事業者にとって、ラストマイル配送の品質は売上とリピート率に直結する。同日配送が可能なキャリアの存在は、顧客満足度を左右する要素だ。WooCommerceなどのプラットフォームで越境ECを展開する事業者にとって、キプロスを起点とした欧州域内の配送ネットワークが整備されるかどうかは注目点である。
上図のように、easyCourierが欧州全域にネットワークを拡大すれば、越境EC事業者の配送管理は大幅に簡素化される。複数キャリアの契約や追跡番号の突合といった運用負荷が減り、カスタマーサポートの品質向上にもつながる。
欧州展開の展望とEC事業者への影響
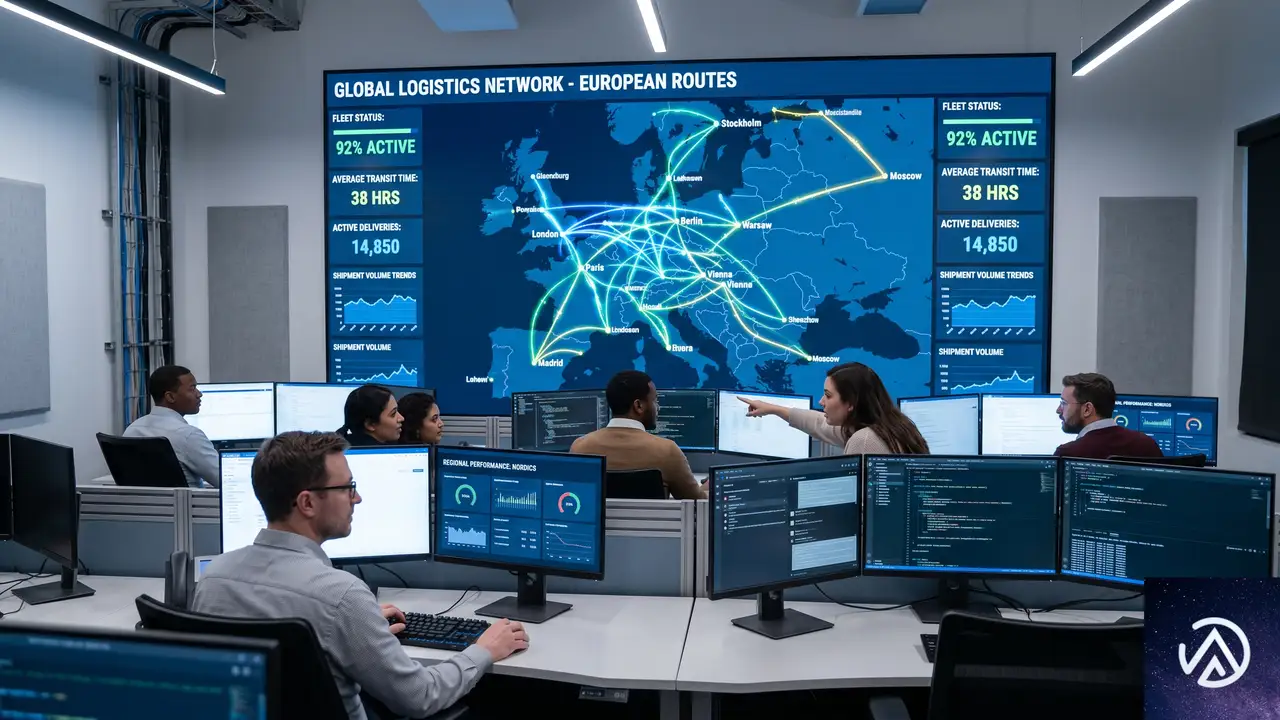
easyGroupは、キプロスでのeasyCourier立ち上げを足がかりに、欧州他国への展開を計画している。具体的な進出スケジュールは明らかにされていないが、easyShopの稼働と同時期に配送ネットワークを整えるシナリオが考えられる。
easyShopとのシナジー効果
easyShopは2026年後半に欧州21カ国でローンチ予定で、すでにブランドや小売事業者の登録受付を開始している。マーケットプレイスとクーリエサービスが同一ブランドで提供されることで、出店事業者は販売から配送まで一貫したサービス設計が可能になる。
WooCommerceで独自のECサイトを運営する事業者にとっても、easyCourierが配送キャリアの選択肢に加わることはメリットとなる。特に欧州市場への進出を検討している事業者は、今後のサービス展開を注視すべきだ。
中小規模EC事業者が得られる利点
大規模な物流ネットワークを持たない中小のEC事業者にとって、easyCourierのような大手ブランドのクーリエサービスは、配送品質の底上げに寄与する。配送遅延や荷物の紛失リスクが低減され、顧客満足度の向上が見込める。
また、easyGroupのブランド認知度は高いため、配送通知にeasyCourierの名称が使われることで、購入者に信頼感を与える副次効果も期待できる。
WooCommerce事業者が取るべき準備
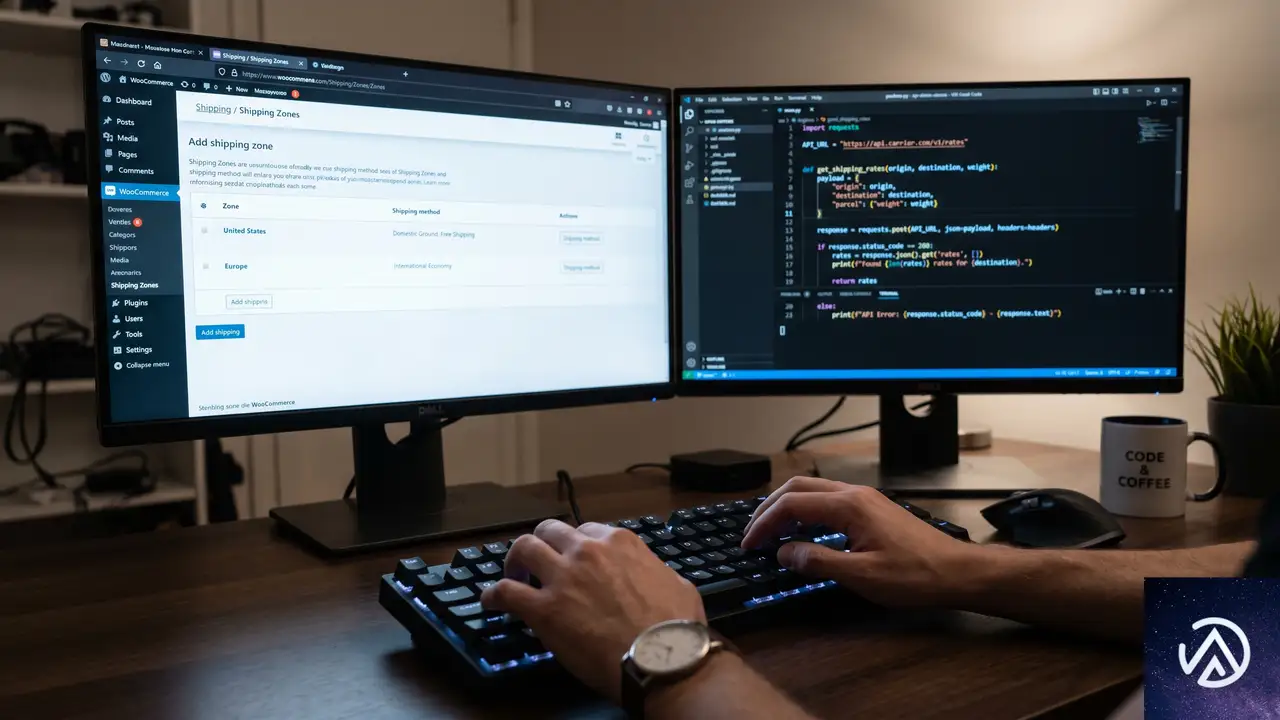
easyCourierが日本から直接利用できるかは未確定だが、欧州市場への越境ECを展開するWooCommerce事業者は、以下の準備を進めておくことが望ましい。
- 欧州各国の配送ゾーン設定をWooCommerceで確認し、新キャリア追加時の動作をテストしておく
- 配送クラスや料金テーブルを柔軟に変更できるよう、汎用的な設定に整備する
- オンラインマーケットプレイスeasyShopの出店条件を情報収集し、複数チャネル戦略の選択肢として検討する
- 欧州域内の返品・交換フローを想定した運用マニュアルを整備する
配送キャリアを切り替える際に見落とされがちなのが、配送ステータスの自動連携だ。WooCommerceのWebhookやREST APIを用いて、キャリア側の追跡情報をサイトに自動反映する仕組みを構築しておくと、顧客対応の手間を大幅に減らせる。
この記事のポイント
- easyGroupがeasyCourierを立ち上げ、キプロスのSvelta Courierをリブランドしてラストマイル配送に参入した
- オンラインマーケットプレイスeasyShopとの連動により、販売から配送まで一貫したサービス提供を目指している
- 欧州全域への配送ネットワーク拡大が計画されており、越境EC事業者にとって新たな配送選択肢となる可能性がある
- WooCommerce事業者は配送ゾーン設定やキャリア連携の準備を進めておくことで、サービス開始時にスムーズな対応が可能になる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Elementorエディタが開かない時のREST API 403エラー解決法
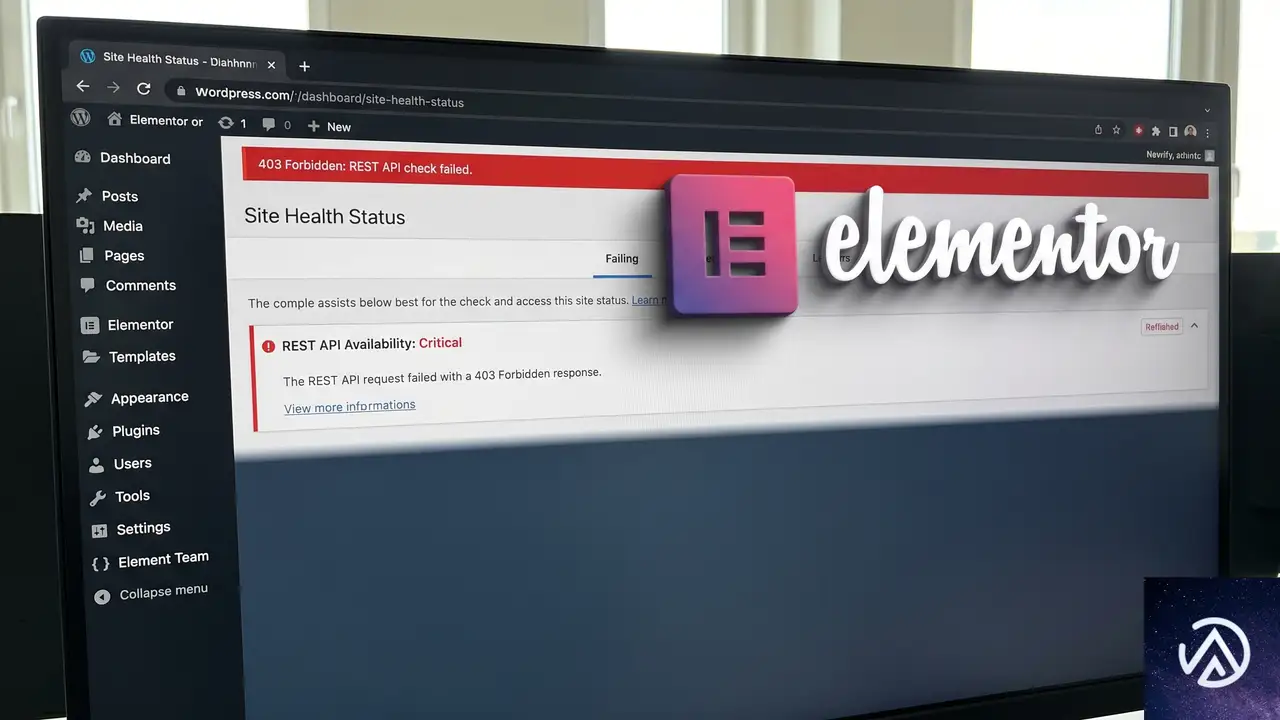
Elementorエディタが読み込まれずにフリーズし、REST APIが403禁止エラーを返す場合、根本原因は「プラグインコアファイルの破損」「WordPressのサブディレクトリ構成による認証不整合」「サーバーレベルのアクセス制限」のいずれか、または複合にある。FTPやファイルマネージャーから手動でElementorを再設置し、サイト設定の見直しとパーマリンク構造のリセットを実施すれば、大半のエラーは解消する。
なぜ Elementor エディタが開かず REST API が403エラーになるのか
プラグインコアファイルの破損が引き起こす連鎖不具合
Elementorが途中でアップデートに失敗したり、サーバー上でファイルが欠損したりすると、致命的なクラス読み込みエラーが発生する。代表的なものが「Uncaught Error: Class “Elementor\Controls_Stack” not found」だ。これはElementor本体の動作に必須のファイルが物理的に存在しないか、PHPの要求に対して不完全な状態で読み込まれていることを示す。管理画面からの再インストールではサーバーキャッシュや権限の影響で上書きに失敗するケースがあるため、手動での完全初期化が必要になる。
WordPressのサブディレクトリ構成が生む認証クッキーのズレ
WordPress本体を/wordpressに配置し、サイトアドレスだけをルートドメインに設置する構成は、REST APIの認証において深刻な不具合を引き起こす。ブラウザはWordPressのログインクッキーを物理的なインストールパスに対して発行するため、サイトURLと実際のパスが異なると、APIリクエストに必要なnonceや認証クッキーが正しく送信されず「rest_not_logged_in」が返る。Elementorエディタは内部的に多数のREST API通信を行っているため、この認証エラーが編集画面そのものを動作不能にする。
サーバー設定やセキュリティプラグインがAPIをブロックしている
ModSecurityやWAF(ウェブアプリケーションファイアウォール)、あるいは.htaccessに記述された独自ルールが、/wp-json/パスへのアクセスを機械的にブロックしている場合も403エラーが発生する。また、一部のセキュリティプラグインはREST APIのエンドポイントを厳格に制限する機能を備えており、無効化したと思っていてもキャッシュ層に設定が残って影響していることがある。
エラーが発生している環境では、管理画面からの通常操作がほぼ通じない状態になっている。上のBefore/AfterのようにエディタとAPI認証を同時に復旧させるには、外部からのファイル操作とURL設定の修正が不可欠となる。
実際に環境を修復する4ステップの手順
STEP 1 FTPからElementorを手動で再設置する
管理画面の「プラグイン」から削除するだけでは、不完全なファイルが残る危険がある。FTPソフト、またはサーバーのファイルマネージャーを開き、/wp-content/plugins/elementor/ディレクトリを直接削除する。Pro版を使用している場合は/wp-content/plugins/elementor-pro/も同様に削除する。削除後、Elementorの公式サイトから最新のzipファイルをダウンロードし、同じディレクトリにアップロードして展開することで、完全に健康なコアファイルが書き戻される。これで「Controls_Stack」を含むクラスファイルの欠損は物理的に解消される。
STEP 2 パーマリンクをリセットしキャッシュを削除する
管理画面の「設定」→「パーマリンク」にアクセスし、「変更を保存」を2回クリックするだけでもREST APIのルーティング情報が再生成される。これにより、サイトの内部URL構造が強制的にリセットされる。あわせて、導入しているキャッシュプラグインの全キャッシュ削除、およびサーバー側のVarnishやNginxキャッシュが有効な場合はそれらのパージも実行する。
STEP 3 wp-config.phpでサイト構成の不整合を補正する
WordPress本体がサブディレクトリにある環境では、認証クッキーのパス指定を明示的に定義することで403エラーが劇的に改善する。ルートのwp-config.phpに以下の定数を追記する。これは「COOKIE_DOMAIN」の指定だけでなく、管理画面と公開側で異なるパスにクッキーを適応させるための指示だ。
define('COOKIEPATH', '/');
define('SITECOOKIEPATH', '/');
define('ADMIN_COOKIE_PATH', '/');
define('COOKIE_DOMAIN', '.〇〇.com'); // 自ドメインに合わせる
自サイトがSSL化されている場合は、管理画面の「設定」→「一般」内の「WordPressアドレス」と「サイトアドレス」の両方がhttpsで始まっているかも再確認する。片方がhttpで残っているとREST APIのリクエストがクロスオリジン扱いされ、認証が外れる。
STEP 4 .htaccessとサーバー側の認証ブロックを解除する
WAFやModSecurityが/wp-json/へのアクセスを攻撃と誤認してブロックしている場合、サーバー管理パネルから当該ルールを一時無効化するか、ホワイトリストに追加する。レンタルサーバーの場合、管理画面の「セキュリティ」関連項目にWAFの遮断ログが記録されていることが多い。.htaccessに手動でREST APIを遮断する記述を追加した覚えがなくても、セキュリティプラグインが自動追記しているケースがあるため、以下の記述群が存在しないか確認する。
# もし以下のような記述があれば一時的に削除かコメントアウト
# RewriteRule ^wp-json - [F]
致命的エラー「Class “Elementor\Controls_Stack” not found」の根本対応
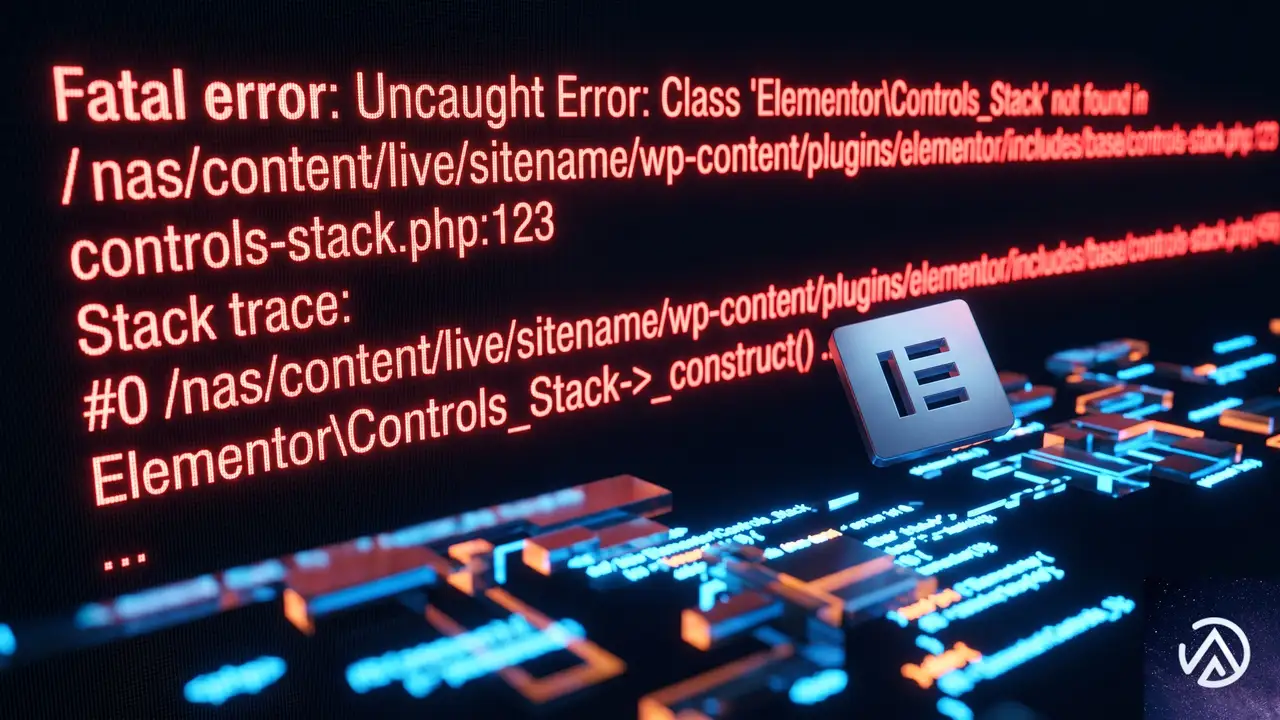
このエラーは単にファイルが見つからないと言っているのではなく、「Elementorの起動シーケンスの中で呼び出されるべき抽象クラスがメモリ上に展開できない」という致命的な状態を指す。管理画面から一度プラグインを「無効化」して「再有効化」してもPHPのオートローダーが不完全なファイル索引を参照し続けるため、FTPから一度完全に削除して、再設置するSTEP 1だけが確実な解決策となる。Pro版を導入している場合、Free版のコアクラスが正しくロードされていないとPro版の処理がすべて失敗するため、必ず両方を手動で入れ直す。
サブディレクトリ環境で403を連発させない設定の定石
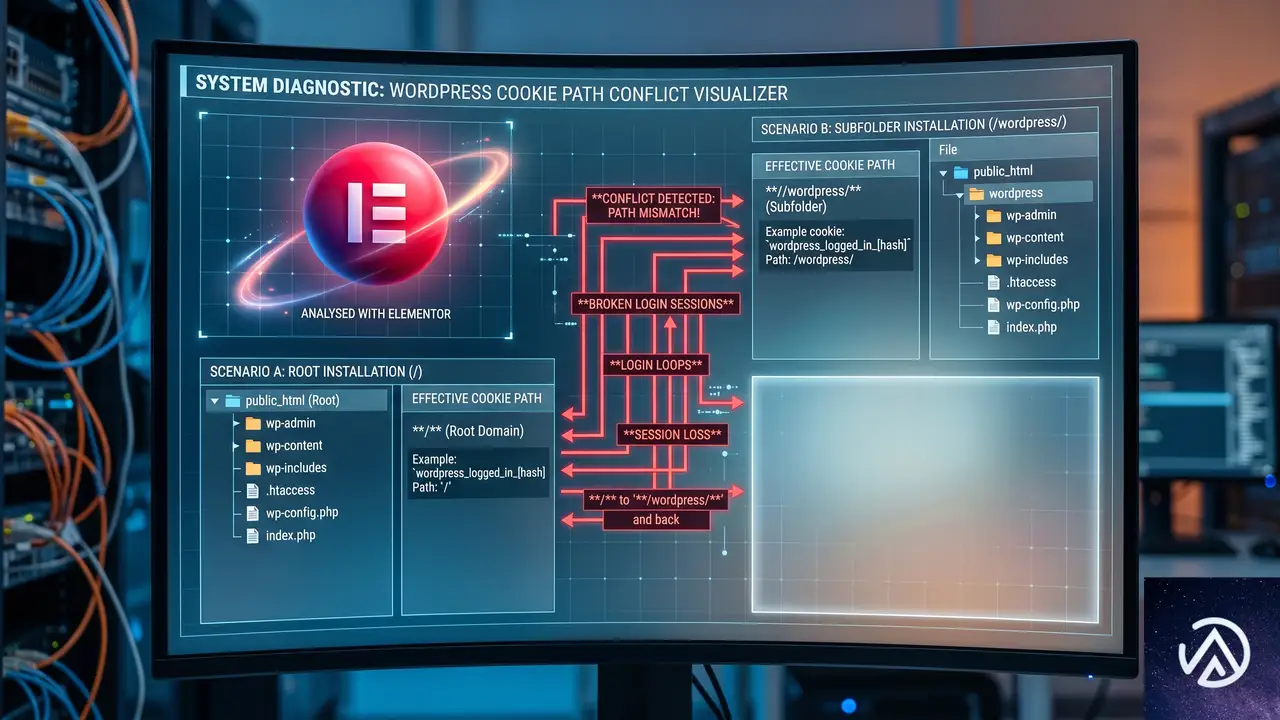
WordPressを/wordpressに置き、公開URLはルートにする構成は、管理画面へのアクセスパスと公開APIパスの二重構造を生む。システム内部ではadmin-ajax.phpやREST APIの呼び出し元が物理パスを参照する傾向にあるため、ここでクッキーの不一致が起きる。最も安定させる方法は、ルートにあるindex.phpが正しくサブディレクトリを指しているかを確認し、かつwp-config.phpで前述のクッキー定数を定義することだ。可能ならば、この際にWordPressをサブディレクトリからルートディレクトリへ正式に移動させることも検討する価値がある。
よくある質問
セーフモードを有効にしてもElementorエディタが開かないのはなぜか
セーフモードはテーマとElementor以外のプラグインを外して動作するが、今回の主原因は「Elementor本体ファイルの破損」と「REST APIの認証エラー」である。そのため、セーフモードでも参照するコアファイルが破損していれば画面は起動せず、API認証の障害もそのまま残り続ける。セーフモードはあくまで「他のプラグインとの競合」を疑う場合の手段であり、今回のような根本的なファイル破損には効果がない。
変更を保存したはずのパーマリンク設定が元に戻ることはあるか
サーバーの.htaccessファイルやNginxの設定ファイルが書き込み禁止になっていると、パーマリンクの更新が表層的に成功したように見えても内部的に反映されない。FTPで.htaccessのパーミッションが606や666など適切な値になっているか確認し、WordPressが自動生成するRewriteEngine On以下のブロックが存在するかも検証する必要がある。
PHPのバージョンアップが原因でElementorが動かなくなることはあるか
PHP 8.2や8.3、8.4へのアップデートで、従来は警告で済んでいたコードが致命的エラーに格上げされるケースは確かにある。しかし「Controls_Stack not found」はバージョン互換性よりもファイルの単純な欠落または不完全なアップロードが原因だ。事前にサーバーのPHPエラーログを開き、不足している具体的なファイルパスが出力されていないかを確認すると、欠落しているファイルが明確になる。
REST APIを意図的に無効化するセキュリティプラグインの代表例はあるか
WordfenceやiThemes Securityなどの包括的なセキュリティプラグインは、設定次第で未認証または全ユーザーのREST APIアクセスを制限できる。今回のケースではログイン済みの管理者でも「rest_not_logged_in」になるため、むしろクッキーやURLの不一致が強く疑われるが、検証のためにはそれらのプラグインを本当に全停止し、サーバー側のキャッシュを完全にパージする必要がある。
この記事のポイント
- 403エラーとエディタ停止はコアファイル破損と認証不整合の複合症状である
- 管理画面ではなくFTPから手動でフォルダを削除し再設置する
- サブディレクトリ環境では必ずCookie定数を明示的に定義する
- パーマリンクの再保存と全キャッシュの削除をセットで実行する
- WAFや.htaccessがREST APIをブロックしていないか確認する
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Kauflandマーケットプレイス、スペインとオランダに進出へ
ドイツの小売大手Kauflandがマーケットプレイスをスペインとオランダに拡大する。2026年夏までに両国でサービスを開始し、欧州9カ国での展開が実現する見込みだ。
この動きにより、オンライン販売者の欧州リーチは大きく伸びる。同社のマーケットプレイスには現在32 million人の月間訪問者がおり、新市場で潜在顧客は220 million人に達するという。
EC事業者にとっては、クロスボーダー販売のハードルが下がる好機だ。すでに出品登録が開始されており、一括で全マーケットプレイスにアクセスできる体制が整いつつある。
Kauflandのマーケットプレイス展開と欧州成長
Kauflandはドイツに本拠を置くハイパーマーケットチェーンで、欧州8カ国に1,600以上の実店舗を展開する。Lidlと同じSchwarz Groupの一員であり、欧州最大級のリテール企業として知られている。
同社がマーケットプレイスモデルを導入したのは2021年のことだ。当初は自国ドイツのみだったが、その後スロバキアやチェコ、オーストリア、ポーランドへと拡大。2025年にはフランスとイタリアにも進出し、現在までに7カ国で運営してきた。
上図のように、Kauflandのマーケットプレイスは段階的に拡大し、ついに西欧の主要国へ足を踏み入れる。
ドイツ国内での圧倒的な集客力
ドイツ市場では月間32 million人の訪問者を集めており、45 million点以上の商品が6,400カテゴリにわたって出品されている。これは欧州のマーケットプレイスとしてトップクラスの数字だ。
また、オーストリアやポーランドでは開始から2年で収益が急増した。オーストリアで前年比439%増、ポーランドで322%増という驚異的な成長率を記録している。マーケットプレイスが新市場で急速に定着している証拠と言える。
マーケットプレイスモデルの急拡大が示すもの
Kauflandの拡大ペースは、欧州のオンライン小売が実店舗からマーケットプレイスへシフトしている流れを反映している。同社の発表によれば、現在のオンライン消費者基盤は139 million人に達している。
新市場が加わることで、この数字は220 million人まで膨らむ見込みだ。これは欧州のオンライン販売者にとって、極めて大きなリーチ拡大を意味する。
スペイン・オランダへの進出がもたらす具体的な変化
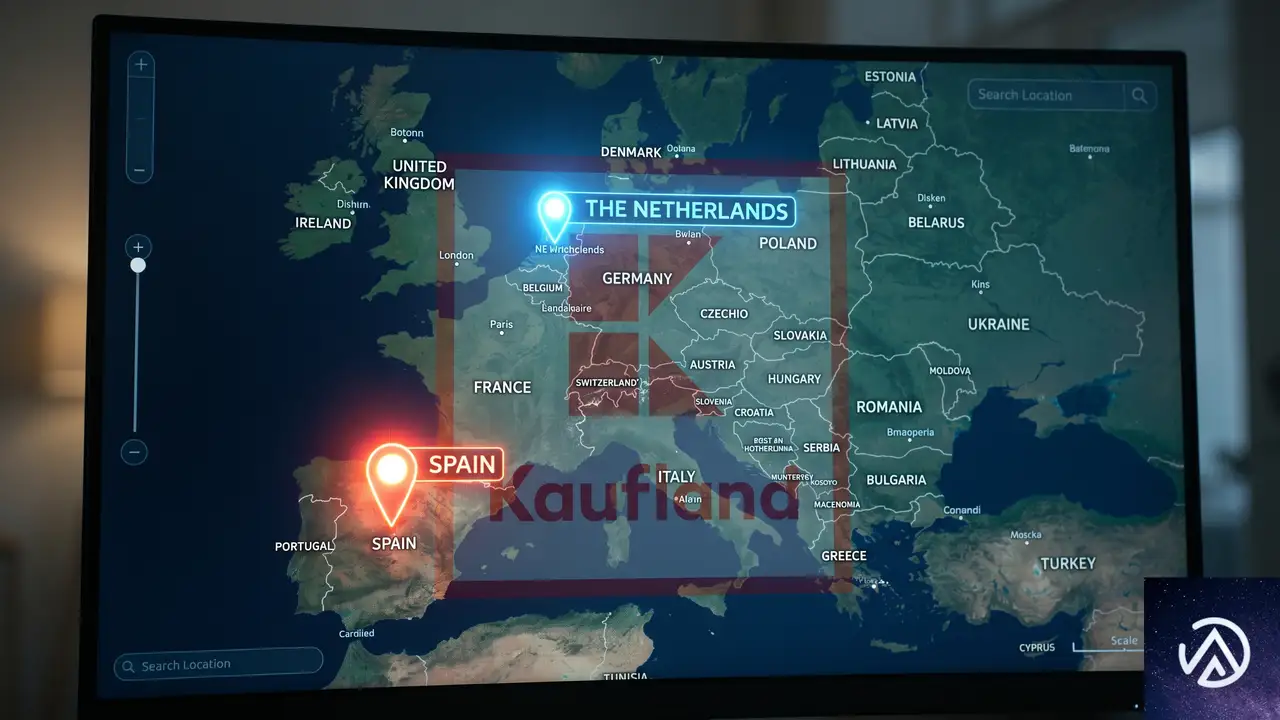
Kauflandは2026年夏までにスペインとオランダでのマーケットプレイス運用を開始する。これにより、同社のネットワークは欧州9カ国に広がり、欧州発のマーケットプレイスとして最大の規模になる。
スペインは欧州有数のEコマース市場だ。人口は47 million人を超え、オンライン購買率も年々上昇している。オランダも17 million人以上の人口を持ち、デジタルリテラシーが高く、越境ECへの親和性が高い国として知られている。
両国ともEコマースの成長が見込まれる地域であり、Kauflandの進出は販売者にとって新たな顧客層を開拓する機会となる。
2026年夏までに9カ国体制へ
Kauflandの発表では、スペインとオランダのマーケットプレイスはすでに出品登録を受け付けている。販売者は新しい市場に向けて商品準備を進められる段階だ。
これでKauflandはドイツ、スロバキア、チェコ、オーストリア、ポーランド、フランス、イタリア、そしてスペインとオランダの9カ国でオンラインマーケットを運営することになる。欧州のマーケットプレイスネットワークとして、AmazonやeBayに次ぐ存在感を見せ始めている。
欧州オンライン消費者へのリーチ拡大
現在の139 million人から220 million人へとリーチが伸びることで、中小規模のEC事業者でも大規模な販売機会を得られる。特に、日本を含むアジアの事業者が欧州市場に参入する際の有力なプラットフォームになり得る。
実際にKauflandはクロスボーダー販売を支援するツールを提供している。販売者は商品情報や顧客対応を現地言語で行うための翻訳機能を利用できるほか、現地通貨での決済処理も任せられる。
この一連の流れが、販売者の越境EC参入を容易にする。言語や通貨の壁をKauflandが吸収する形だ。
越境EC販売者への実務的な影響
Kauflandの拡大は、EC事業者にとってどのような実務的メリットをもたらすのか。特に、WooCommerceを利用する小規模事業者や、欧州進出を検討する日本の販売者にとって注目すべき点を整理する。
一括登録で全マーケットプレイスにアクセス
Kauflandのマーケットプレイスに一度登録すれば、スペインやオランダを含む全9カ国で商品を販売できる。各国別にアカウントを作成する手間が省け、管理が大幅にシンプルになる仕組みだ。
これにより、販売者は商品を一括でアップロードし、在庫や価格を一元管理できる。オペレーションコストを抑えつつ、複数市場での販売機会を得られる点が最大の魅力だろう。
現地化サポートと決済処理
Kauflandは販売者向けに、商品情報の翻訳ツールや顧客問い合わせへの現地語対応を提供する。法的文章の翻訳支援も含まれており、現地規制への対応負荷を軽減する。
決済面では、現地通貨での取引処理をKauflandが担う。販売者は自国通貨で売上を受け取れるため、為替リスクを気にせずに済む。これはクロスボーダーECの大きな障壁を取り除く要素だ。
上図のように、Kauflandの提供するツール群はクロスボーダー販売の煩雑さを大幅に軽減する。中小事業者でも欧州全域への販路拡大が現実的になる。
EC事業者としてどう動くべきか
Kauflandの欧州拡大は、EC事業者にとって大きなチャンスだ。しかし、ただ待っているだけでは他社に先を越される。今から準備を始めるべきポイントを整理する。
早期登録と商品準備
すでにKauflandでは新市場向けの出品登録が開始されている。早めに登録を済ませ、商品情報の翻訳や在庫体制を整えておくことが重要だ。特にスペイン語やオランダ語に対応した商品ページを用意する必要がある。
WooCommerceを利用している場合は、Kauflandとの商品連携プラグインやAPIを活用できる。多言語対応のプラグインと組み合わせれば、効率的にクロスボーダー販売を開始できるだろう。
欧州市場戦略の見直し
Kauflandのマーケットプレイスは、欧州9カ国で220 million人の消費者にリーチする。これはAmazonやeBayと異なる顧客層を取り込める可能性がある。価格競争に巻き込まれにくいニッチ商品や、欧州で需要の高い日本製品を展開する戦略が有効だ。
また、Kauflandは実店舗網も強みとしている。将来的にオンラインとオフラインの融合施策が打ち出される可能性もあり、早めの参入でブランド認知を高めておくことは有益と言える。
この記事のポイント
- Kauflandのマーケットプレイスが2026年夏までにスペインとオランダで開始される
- 欧州9カ国で220 million人の消費者リーチが実現し、越境ECの機会が拡大する
- 一括登録で全マーケットにアクセスでき、翻訳や現地通貨決済のサポートが提供される
- WooCommerceを含むEC事業者は早期登録と商品準備で優位に立つことができる
- 実店舗網との連携により、オンラインとオフラインの融合が期待される
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験

GeminiがApple Foundation Modelsフレームワークに対応、Firebase経由でプレビュー提供開始
WWDC 2026において、AppleはFoundation Modelsフレームワークをサードパーティのモデルアダプタに開放した。iOS 27やmacOS 27など最新OSで、各モデル提供者がLanguageModelプロトコルを実装し、独自のAIモデルをデバイス上で動かせる仕組みだ。これにより、オンデバイス推論とクラウド推論をアプリ内で自由に切り替えられる可能性が大きく広がる。
そして本日、FirebaseがこのフレームワークにGeminiクラウドモデルをもたらすインテグレーションのプレビューを公開した。すでにFoundation Modelsフレームワークを利用している開発者であれば、わずかなコード変更でオンデバイスモデルをGeminiに置き換えられる。Firebase App Checkによるリクエスト認証も組み込まれ、安全なAPIコールが実現する。
本記事では、この統合の概要、コードの実装イメージ、セキュリティ設計、そして対応可能な機能群を整理する。
Apple Foundation Modelsフレームワークとは
Foundation Modelsフレームワークは、Appleが提供するデバイス上AI推論の公式APIセットだ。これまでApple Intelligenceで使われるオンデバイスモデルが主な対象だったが、今回のWWDC 2026で第三者モデルアダプタへの門戸が開かれた。
具体的には、LanguageModelプロトコルを実装した任意のモデルインスタンスを用意し、LanguageModelSessionに渡すことで、respond(to:)やstreamResponse(to:)といった共通メソッドで推論を取得できる。テキストだけでなく画像や音声、動画などのマルチモーダル入力も、プロトコル内で一元的に扱える設計だ。
このフレームワークはオンデバイス処理に最適化されているが、クラウドモデルとの共存を前提とするアーキテクチャも整っている。開発者はネットワーク状態やタスクの重さに応じて、どのモデルを使うかをコード内で自由に決定できる。
FirebaseがGeminiを橋渡しする
今回のプレビューで、FirebaseはAppleのFoundation ModelsフレームワークにGeminiクラウドモデルを統合するアダプタを提供した。Firebase AI Logicライブラリを経由し、LanguageModelプロトコルに準拠したGemini APIコールが可能になる。
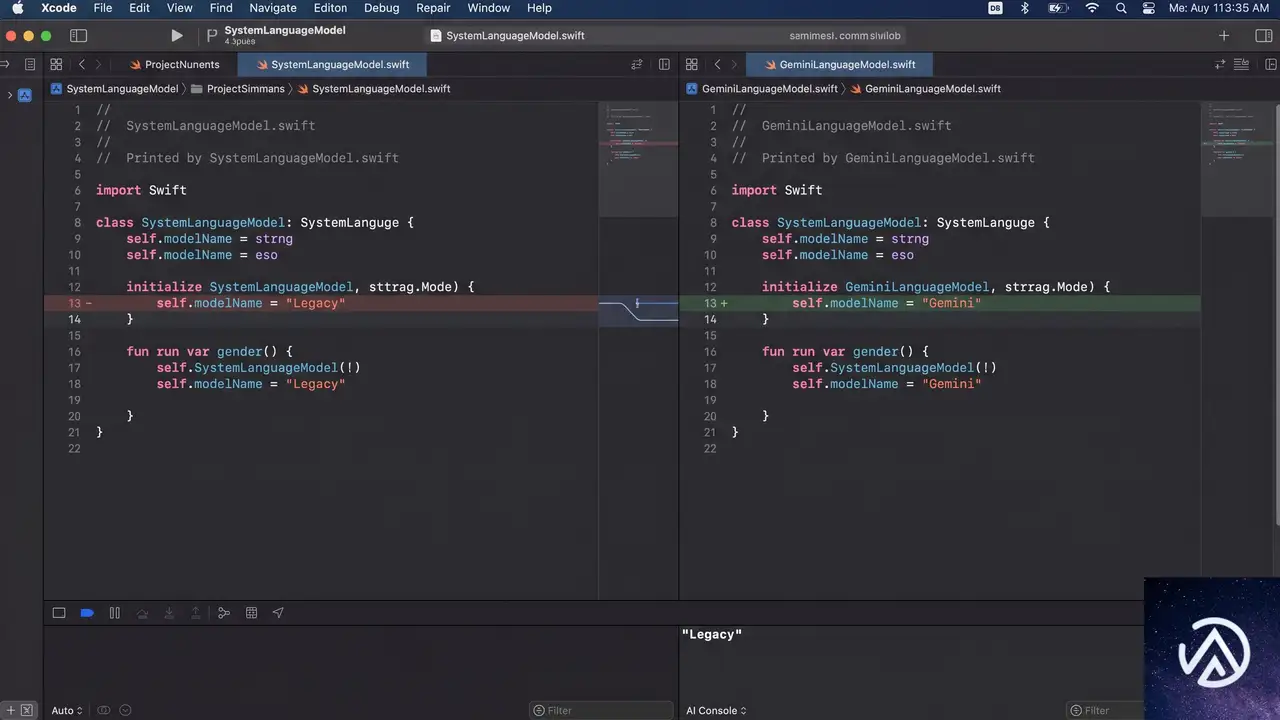
大きなメリットは、オンデバイスモデルとGeminiクラウドモデルが同一のAPIサーフェスの背後に隠れることだ。開発者はSystemLanguageModelの代わりにGeminiLanguageModelをインスタンス化するだけで、残りのコードを一切変更せずに推論先を切り替えられる。
このデモにあるとおり、開発者は単にモデルインスタンスを切り替えるだけで、アプリの推論基盤をオンデバイスからクラウドへ、あるいはその逆に切り替えられる。実際のコード量は数行の差でしかない。
コード変更は最小限
既存コードとの互換性
Foundation Modelsフレームワークを使っているプロジェクトでは、@Generableによるパース構造も、SwiftUIビューも、ツール定義もそのまま流用できる。変更が必要なのは、セッションに渡すモデルをGeminiLanguageModelに置き換える箇所だけだ。
この設計は、カスタムのハイブリッド推論を自前で構築する開発者にとって強力だ。オンデバイスとGeminiの両方が同一プロトコルを共有しているため、アプリの状態や要件に応じて「どのモデルに問い合わせるか」を1リクエストごとにコードで制御できる。フレームワークが自動でルーティングするのではなく、判断は開発者の手に委ねられている。
実装コード例
以下は実際のSwiftコードの抜粋である。Firebase AI LogicとApp Checkをセットアップし、gemini-3.5-flashを使ってストーリーを生成する例だ。
import FirebaseAppCheck
import FirebaseCore
import FirebaseAILogic
import FoundationModels

// App起動時にFirebaseを構成
AppCheck.setAppCheckProviderFactory(AppCheckDebugProviderFactory())
FirebaseApp.configure()

func generateStory(
    topic: String,
    wordCount: Int,
    language: String
) async throws -> String {
    let ai = FirebaseAI.firebaseAI()
    let model = ai.geminiLanguageModel(name: "gemini-3.5-flash")

    let session = LanguageModelSession(
        model: model,
        instructions: """
        You are a creative storyteller who writes engaging, vivid prose.
        You must write strictly in \(language).
        Your stories must be approximately \(wordCount) words long.
        You must return ONLY the story text.
        Do not include a preamble, title, or conversational filler.
        """
    )

    let response = try await session.respond(
        to: "Write a short story about \(topic)."
    )

    return response.content
}

// 使用例
let story = try await generateStory(
    topic: "a lighthouse keeper who discovers a message in a bottle",
    wordCount: 300,
    language: "Spanish"
)
print(story)FirebaseAI.firebaseAI()でモデルインスタンスを取得し、LanguageModelSessionに渡す流れは、オンデバイスモデルを使う場合と完全に同じだ。モデル名をgemini-3.5-flashに指定する点が唯一の差分となる。
セキュリティ設計
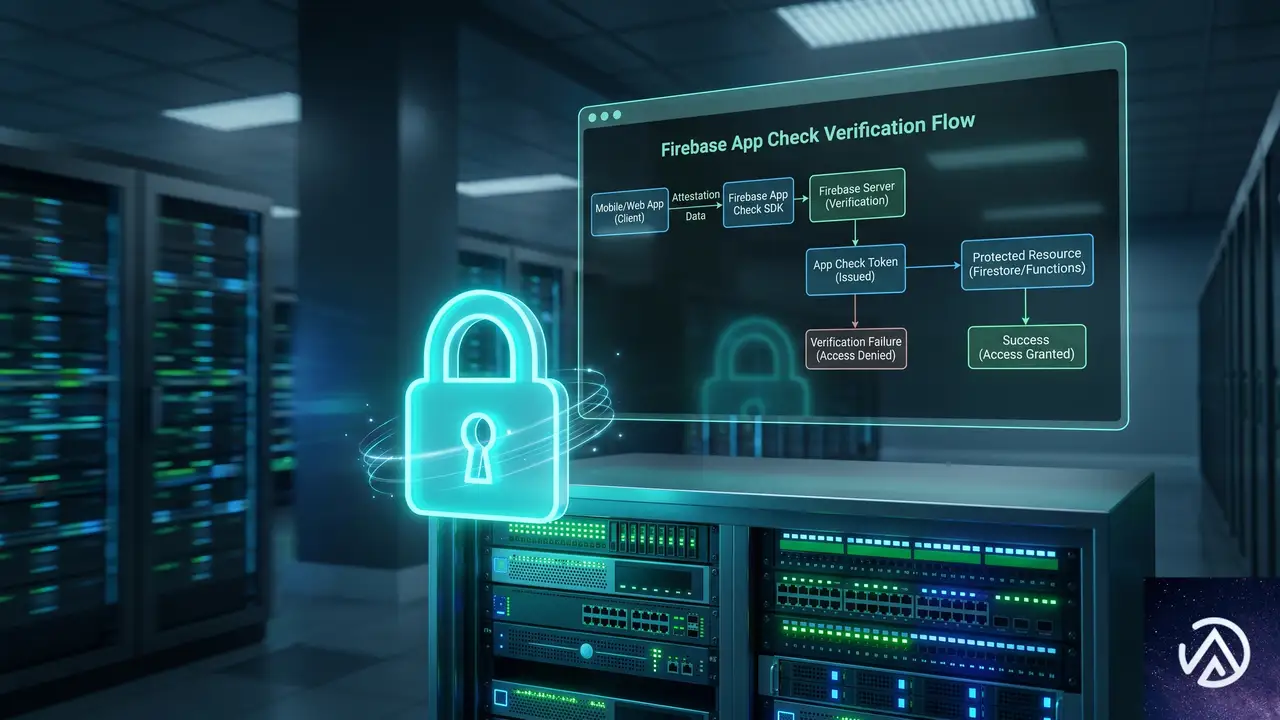
Firebase AI Logicを経由したGeminiへのリクエストは、すべてFirebase App Checkによる認証が適用される。改ざんされた端末やエミュレータ、スクリプトからの不正な呼び出しは、モデルに到達する前に遮断される仕組みだ。
App Checkの証明プロバイダをAppleアプリ向けに設定し、クライアントからの全APIアクセスに適用することで、Gemini連携機能のセキュリティを強化できる。この証明はFirebase側で強制されるため、開発者は最低限の設定を行うだけで安全な呼び出し基盤を手に入れられる。
Firebase AI Logicは単なる中継ではなく、証明と認可のゲートキーパーとして機能する。これにより、クライアントサイドのSwiftアプリから直接安全にGemini APIを呼び出す環境が整う。
テキストを超えた活用領域
この統合を使えば、テキスト生成だけでなく多彩な機能をアプリに組み込める。以下が主なユースケースとなる。
- 実世界の情報に基づく回答:
googleMapsやgoogleSearchツールをセッションに登録することで、最新の店舗情報やWeb情報を引用した応答を生成できる。 - マルチモーダル入力:画像、音声、動画、PDFをプロンプトとともに渡し、テキスト以外の情報を理解する機能を提供する。
- 画像生成:Nano Bananaモデルによる会話型の画像生成と編集が行える。
- ストリーミング応答:
streamResponse(to:)を使えば、長い回答も体感速度を落とさずに表示可能。マルチターンのチャット履歴管理もフレームワークが担う。 - エージェント機能:ツール呼び出しを使ってアプリ内のコードをGeminiが実行し、思考署名(thought signatures)がセッションをまたいだ推論の一貫性を保持する。
いずれもLanguageModelプロトコル上で統一されたインタフェースのまま扱えるため、追加のSDK学習は不要だ。
導入ステップ
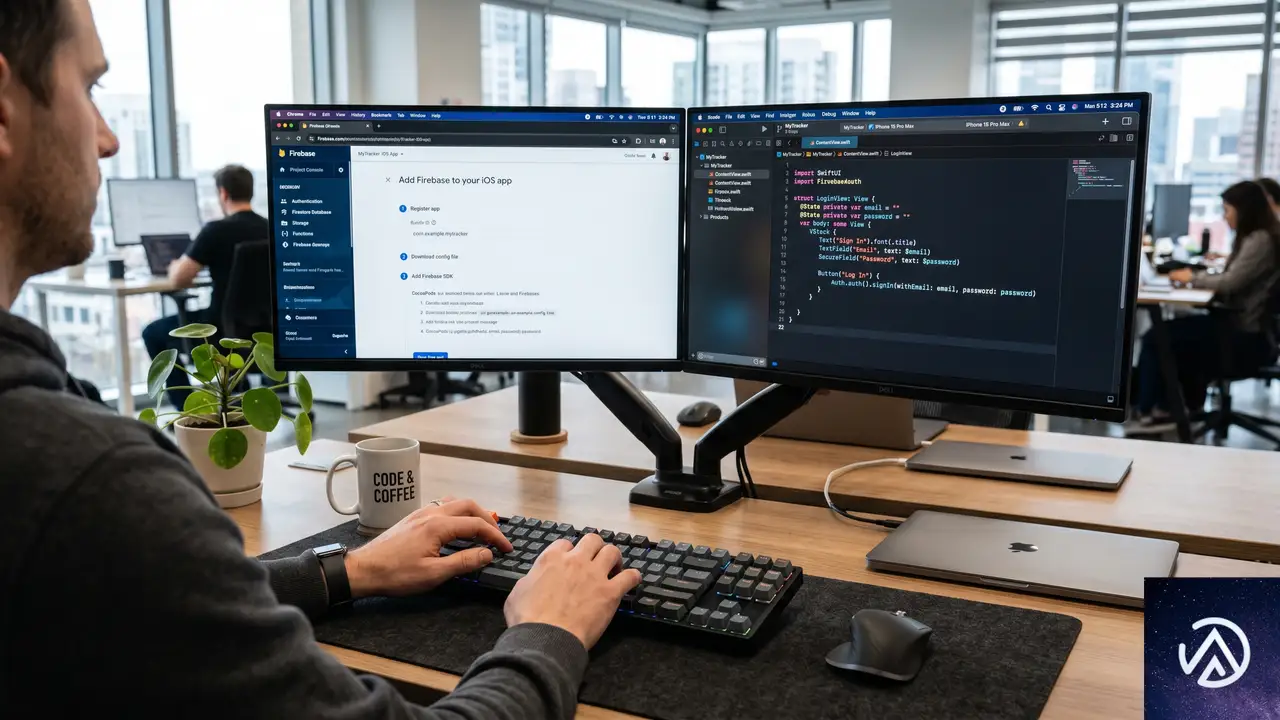
プレビュー段階ではあるが、すでにSwiftアプリからFirebaseを使っているプロジェクトなら、セットアップの大部分は整っている。最短で動作確認まで進む手順は以下のとおり。
- Firebaseコンソールでプロジェクトを作成し、Appleアプリを登録する。
- Firebase AI Logicを有効にし、Gemini APIプロバイダ(無料枠のGemini Developer APIまたはエンタープライズ向けGemini Enterprise Agent Platform API)を選択する。
- XcodeでFirebase Apple SDKをSwift Package Manager経由で追加する。プレビュー期間中は依存ルールにブランチ
wwdc26-previewを指定する。 FirebaseAILogicライブラリを追加し、アプリ起動時にFirebaseApp.configure()を呼び出す。- Geminiを利用する箇所で
import FirebaseAILogicし、前述のコード例に沿ってモデルインスタンスを生成する。 - App Checkの証明プロバイダを設定し、デバッグ用であっても必ず有効化してから実機で動作確認する。
詳細な手順は公式のスタートガイド(Firebaseコンソール内)にも記載されているため、合わせて参照してほしい。
この記事のポイント
- WWDC 2026で公開されたFoundation Modelsフレームワークに、Firebase経由でGeminiクラウドモデルが接続可能になった。
- オンデバイスモデルとGeminiは同一の
LanguageModelプロトコルで扱えるため、コード変更はモデルインスタンスの差し替えのみで済む。 - Firebase App Checkによるリクエスト認証が組み込まれ、クライアントからの安全なAPI呼び出しが担保される。
- テキスト生成にとどまらず、最新情報検索、画像生成、マルチモーダル入力、エージェント機能など多様なユースケースに対応する。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
UpdraftPlusに深刻な脆弱性、300万サイトが認証迂回の危険
WordPressの人気バックアッププラグイン「UpdraftPlus Backup & Migration」に深刻な脆弱性が発見された。インストール数は300万サイトを超えており、影響範囲は極めて広い。この問題を悪用されると、ログイン情報を持たない攻撃者がサイトの管理者権限を取得し、悪意あるプラグインを設置できる。
脆弱性が確認されたのはバージョン1.26.4以前の全バージョン。開発元はすでに修正版1.26.5をリリースしている。Wordfenceの報告によれば、24時間で8,000件を超える攻撃が観測されており、早急な対応が求められる。
脆弱性の概要と影響範囲
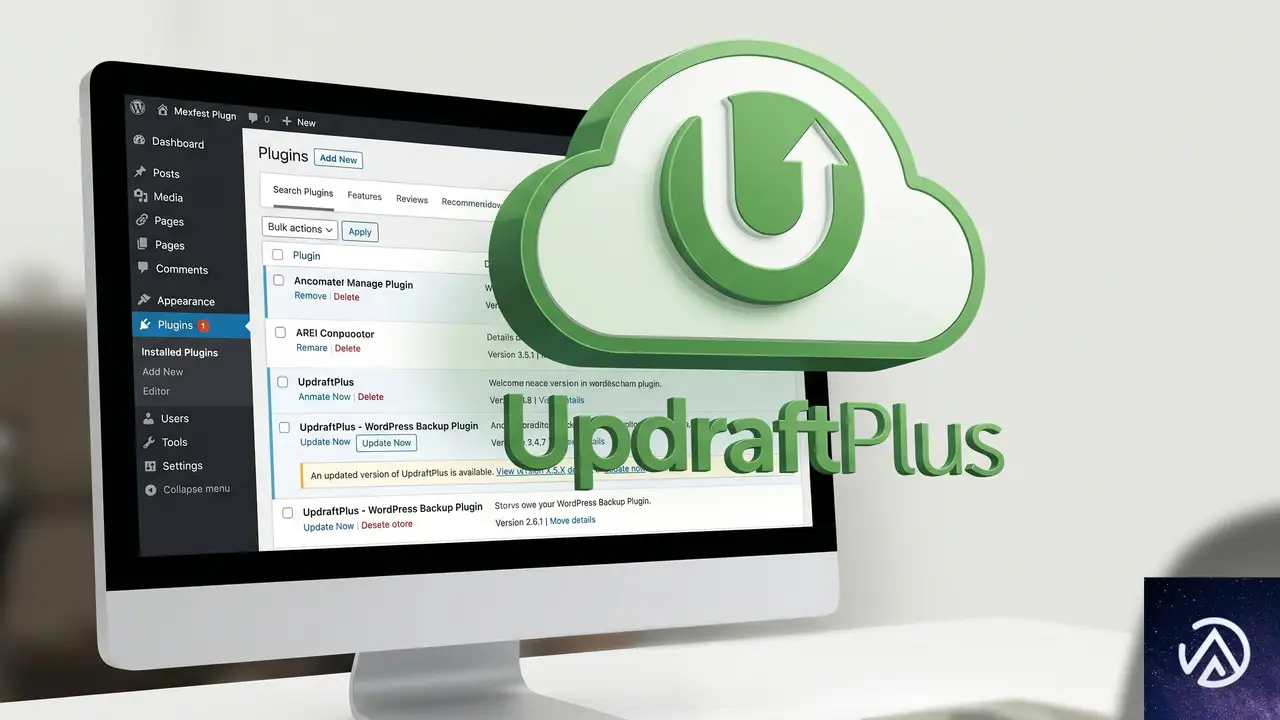
UpdraftPlusはWordPressサイトのバックアップ、復元、移行を一手に担う定番プラグインだ。Google DriveやDropboxなど多数のクラウドストレージへのバックアップに対応し、無料版でも一通りの機能を使える。300万というアクティブインストール数は、WordPressプラグイン全体でもトップクラスに位置する。
これだけの規模で使われているプラグインに認証回避の脆弱性が見つかったことは、WordPressエコシステム全体にとって大きな脅威である。とくに今回の問題は、攻撃者がログインする必要すらない点で深刻度が一段高い。
上図のとおり、1.26.4以前はすべてのバージョンが影響を受ける。1.26.5への更新で修正されるため、管理画面から利用可能なアップデートがないかすぐに確認してほしい。
すべてのサイトが攻撃対象になるわけではない
注意すべき点として、UpdraftPlusをインストールしているだけでは攻撃が成立しない。プラグインの変更履歴によれば、攻撃が可能になるのは「アクティブなMigratorキー」または「UpdraftCentralキー」が設定されているサイトに限られる。
Migratorキーは有料版でのみ使われる移行機能で、UpdraftCentralキーは無料版・有料版の両方で利用できるリモート管理機能である。これらのキーを有効化しているサイト運営者は、とくに注意が必要だ。
認証バイパスの仕組み
この脆弱性は「認証バイパス(Authentication Bypass)」に分類される。認証バイパスとは、本来必要なはずの本人確認の仕組みをすり抜けてしまう欠陥のことだ。
UpdraftPlusはリモート通信を受け取る際、その命令が正当な管理者から送信されたものかを検証する仕組みを持っている。ところが今回の問題では、この検証プロセス自体を迂回できてしまう。結果として、攻撃者の偽造命令が「正規の管理者命令」として処理されてしまうのだ。
暗号署名の検証が機能しない根本原因
Wordfenceの技術分析によれば、問題の核心は「リモート通信メッセージの検証不備」にある。
通常、プラグインは受信した命令の署名(デジタルな印鑑のようなもの)を検証し、改ざんや偽造がないことを確認する。検証に失敗した場合、システムはその命令を拒否するべきだ。ところがUpdraftPlusのコードには、署名検証に失敗したときにエラーを返して処理を停止するのではなく、暗号鍵として「オールゼロ(すべてのビットが0の鍵)」に陥ってしまう欠陥があった。
これをもっと身近なたとえで説明しよう。たとえば、オフィスの入館ゲートでICカード認証が失敗したとする。本来ならゲートは閉じたままでなければならない。しかし今回の問題は、認証に失敗したときに「鍵が全部0の状態のマスターキー」が自動的に発行されてしまうようなものだ。攻撃者はそれを知っていれば、簡単にゲートを通れてしまう。
この欠陥により、攻撃者は任意のRPC(リモートプロシージャコール、遠隔操作命令)を偽造し、接続中の管理者として実行できるようになる。
攻撃の実態とリモートコード実行の危険性
認証バイパスによって攻撃者が得るのは、単なる閲覧権限ではない。管理者権限での操作が可能になるため、サイトの運命を左右する重大な操作を自由に行える。
もっとも危険なシナリオは、悪意あるWordPressプラグインのアップロードと有効化だ。攻撃者は見た目は普通のプラグインに見せかけたバックドア(裏口)を設置できる。このバックドアが有効化されると、サーバー上で任意のコードが実行可能になり、以下のような被害が現実のものとなる。
- サイトデータの窃取(顧客情報、メールアドレス、パスワードハッシュなど)
- マルウェアの注入による訪問者への二次被害
- サイトの改ざんやフィッシングページの設置
- 管理者アカウントの不正作成と恒久的な支配
- 他のサーバーへの攻撃拠点としての悪用
すでに8,000件以上の攻撃を観測
Wordfenceの脅威インテリジェンスチームは、24時間で8,172件の攻撃試行をブロックしたと報告している。これは実際に悪用が試みられている明確な証拠だ。
ブロックされた攻撃の数だけでは、実際に侵入に成功したサイトの数はわからない。しかし攻撃者が積極的にスキャンと攻撃を仕掛けている以上、未対策のサイトはきわめて危険な状態にあると言わざるを得ない。
サイト運営者がいますぐ取るべき対策
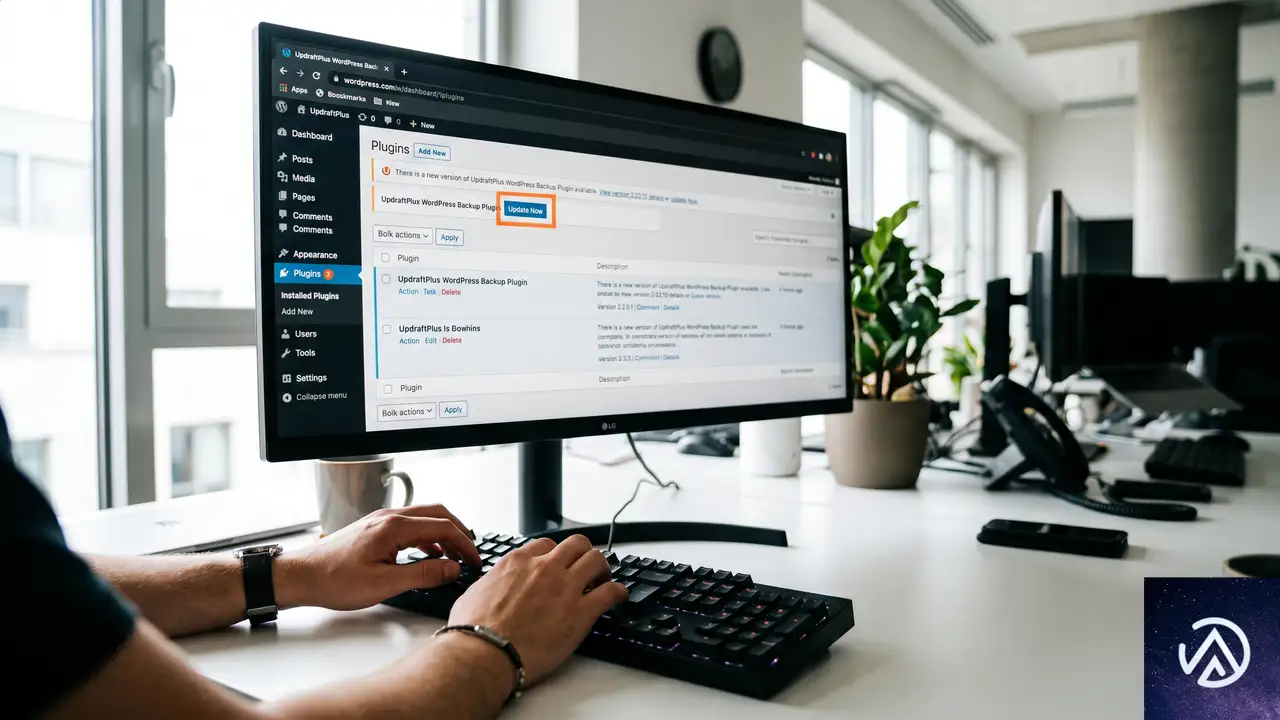
脆弱性への対応はシンプルだ。UpdraftPlusをバージョン1.26.5以降にアップデートすること。これだけで問題は解消される。
UpdraftPlusの変更履歴では「すべてのユーザーは直ちに更新すべき」と明記されている。有料版・無料版を問わず、更新の猶予はない。
更新以外に検討すべき安全策
今回の脆弱性は、WordPressサイトの基本的なセキュリティ対策の重要性を改めて示している。以下の対策もあわせて検討してほしい。
- プラグインの定期的な自動更新を有効にする
- 使用していないプラグインは削除し、攻撃対象を減らす
- セキュリティプラグインを導入し、不審な通信を監視する
- 定期的にバックアップを取得し、復旧手順を確認しておく
- UpdraftCentralやMigratorキーを現在使っていないなら、無効化を検討する
この記事のポイント
- UpdraftPlus 1.26.4以前に認証バイパスの脆弱性が存在し、300万以上のサイトが影響を受ける
- 攻撃者はログイン不要で管理者権限を取得し、悪意あるプラグインの設置が可能
- 24時間で8,000件以上の攻撃が観測されており、すでに悪用が進行中
- バージョン1.26.5への即時更新で修正される
- MigratorキーまたはUpdraftCentralキーを有効化しているサイトはとくに危険
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
PostgreSQLで大規模削除をスケールさせるならDROP TABLE一択
PostgreSQLでテーブルから大量の行を削除する必要に迫られたとき、DELETE文をそのまま使うのは最悪の選択肢のひとつだ。一見直感的ではないが、大規模なDELETEはデータベースに余計な仕事を追加するだけに終わる。
一方で、DROP TABLEやTRUNCATEはテーブルごと削除することで、デッドタプルやバキュームといった負債を生まず、即座にディスク領域を開放する。この記事では、なぜDELETEがスケールしないのか、そしてDROP TABLEがなぜ高速なのかをMVCCや物理ストレージの観点から解説する。
さらに、大量の不要データが混入したテーブルを安全にクリーンアップする実践的な手法や、日常的な削除処理をパーティショニングでDROPに変える設計術も紹介する。
なぜDELETEはスケールしないのか
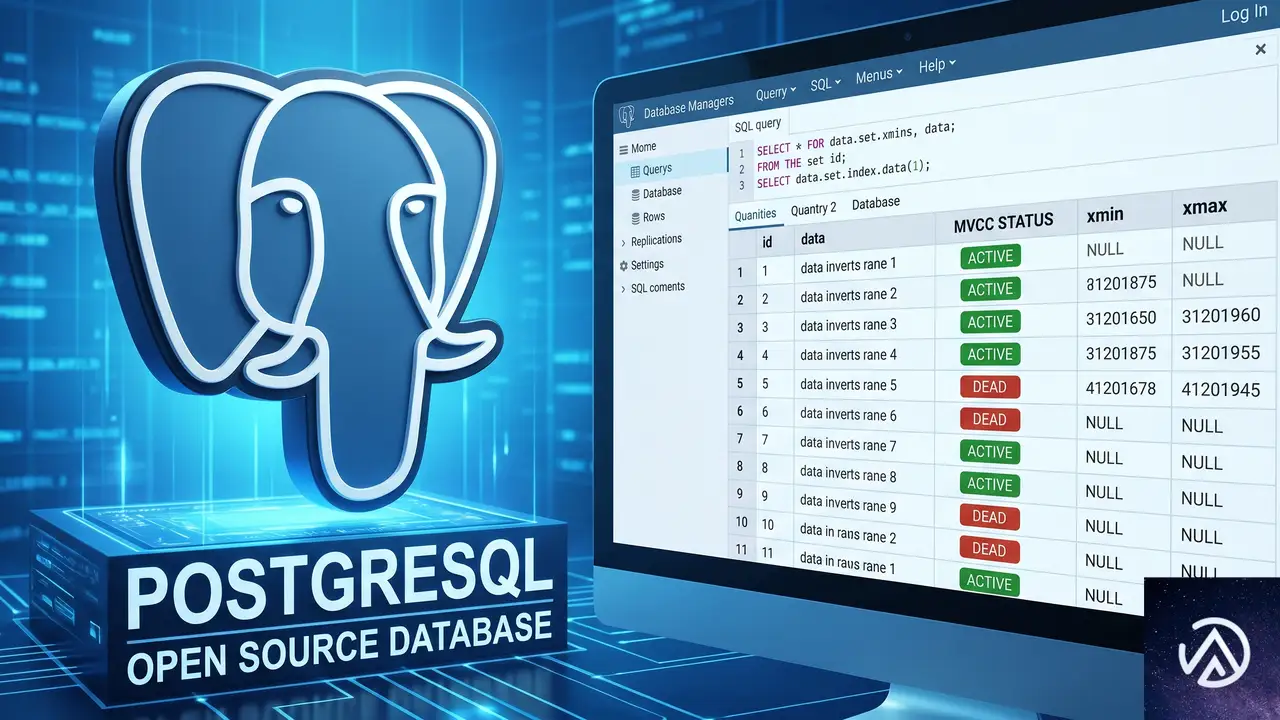
このデモはDELETEとDROP TABLEのデータ処理フローの違いを示している。DELETEはデッドタプルとバキュームという負債を生み、領域をOSに返さない。DROP TABLEはファイル削除だけで完了する。
MVCCとデッドタプルの正体
PostgreSQLは行が更新されるたびに、元の行を「古いバージョン」として内部に保持する。これはMVCC(Multi-Version Concurrency Control / マルチバージョン同時実行制御)と呼ばれ、異なるトランザクションがそれぞれの時点のデータを正しく読み取れるようにする仕組みだ。
この設計では、DELETE文を実行しても行が物理的に即座に消えるわけではない。削除された行は「デッドタプル」としてテーブルやインデックスに残り続ける。後にバキューム処理がそれらを回収して領域を再利用可能にするが、その間も読み取りクエリはデッドタプルをスキップするためのオーバーヘッドを負う。
さらに、通常のバキュームや自動バキューム(autovacuum)は、デッドタプルが占めていたページを「書き込み可能」とマークするだけで、OSにディスク領域を返還しない。PostgreSQLはINSERTとDELETEが混在するワークロードで領域を再利用しやすいようにこの挙動を選んでいる。OSへの領域返還にはVACUUM FULLが必要だが、長時間の強力なロックを伴う。
レプリケーションとバキュームの重み
DELETEは書き込み操作としてWAL(Write Ahead Log)に記録され、レプリカにも転送される。同期レプリケーション環境では、大量のDELETEがコミットされるまで他の書き込みトランザクションが待たされる可能性がある。つまり、DELETEは「それ自体が負荷を増やす」のであり、後片付けもバキュームに丸投げする形になる。
インデックスに関しても、DELETE実行時にインデックスのエントリは即座に消されない。読み取り時に「このタプルは無効か」を逐一判定する必要があり、インデックススキャンがデッドタプルを見つけた場合、ベストエフォートでそのエントリを無効化する最適化はあるものの、根本的なオーバーヘッドは残る。
DROP TABLE/TRUNCATEが高速な理由
DROP TABLEとTRUNCATEはテーブルに対してAccessExclusiveLock(アクセス排他ロック)を取得するため、他のトランザクションがそのテーブルを読み書きできなくなる。しかし、処理そのものはデータ量にほぼ依存しない。内部的にはテーブルに関連する物理ファイルをOSから直接削除し、共有バッファキャッシュからも該当ページのメタデータを一掃する。
PostgreSQLの共有バッファは8KBのページ単位で管理され、各ページに64バイトの固定サイズのヘッダが付与される。テーブル削除時にスキャンするのはページ本体ではなく、このヘッダ情報のみだ。例えば128GBの共有バッファがあっても、スキャンするメタデータは全体の1/128の約1GBに過ぎず、シーケンシャルアクセスで高速に処理できる。これがデータサイズに依存しない真の理由である。
一時的な大量削除への実践アプローチ
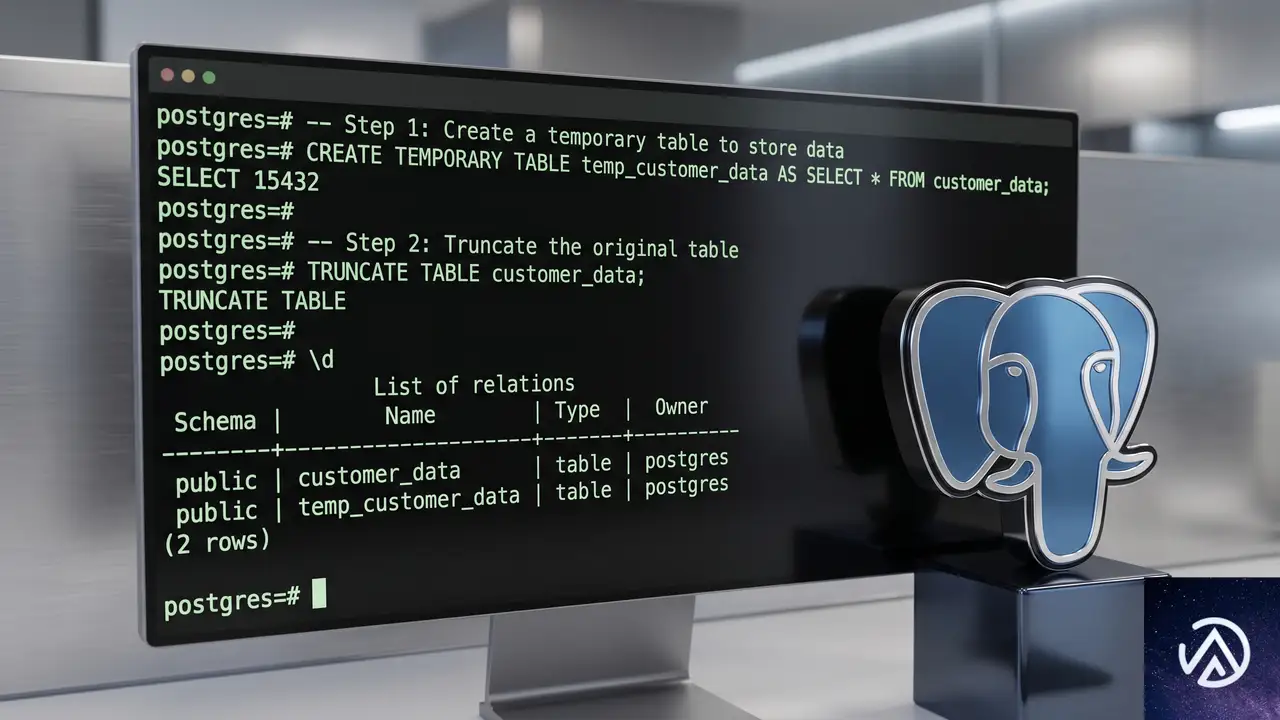
テンポラリテーブルを使った外科手術
バグによってテーブルに大量の不要データが混入したケースを考えよう。保持すべきデータは数十万行程度で、残りはすべて削除対象だ。ダウンタイムが数分許容できるなら、以下の手順で一気にクリーンアップできる。
-- 1. 対象テーブルを排他ロック
LOCK TABLE big_table IN ACCESS EXCLUSIVE MODE;

-- 2. テンポラリテーブルに保持したいデータだけコピー
CREATE TEMP TABLE temp_keep_big_table AS
  SELECT * FROM big_table
  WHERE updated_at >= '2026-04-01';

-- 3. 元テーブルをTRUNCATE
TRUNCATE big_table;

-- 4. テンポラリテーブルからデータを再挿入
INSERT INTO big_table SELECT * FROM temp_keep_big_table;
この手順ではテーブルを完全にロックするため、オンラインサービスではダウンタイムが発生する。しかし、ロック時間が分単位で許容できるメンテナンスウィンドウがあるなら、数十万行のテーブルでも数分で処理できる。実際にPlanetScale社内のオブザーバビリティツールで同様のケースが発生し、この手法で問題を解決している。WALに書き込まれるのは、4の再挿入で戻された行だけであり、DELETEによる膨大なログは一切発生しない。
トリガーを使ったゼロダウンタイムの切り替え
より高度な手法として、テーブルへの書き込みを新しいテーブルにミラーリングし、タイミングを見計らってアトミックなリネームで切り替える方法がある。具体的には、元のテーブルにトリガーを設定して、INSERTやUPDATE、DELETEを新テーブルにも反映させる。十分にデータが同期された段階で、短時間の排他ロックを取得し、テーブルをリネームして差し替える。
このアプローチはPostgreSQLの拡張であるpg_squeeze(pg_repackの後継)が行っていることと本質的に同じだ。ただし、pg_squeezeは既に肥大化したテーブルを最適化するためのツールであり、この記事で伝えたいのは「設計段階で大規模DELETEを避けておく」ことである。初めからスキーマをコントロールできれば、こうした事後対応は不要になる。
パーティショニングで日常的な削除をDROPに置き換える
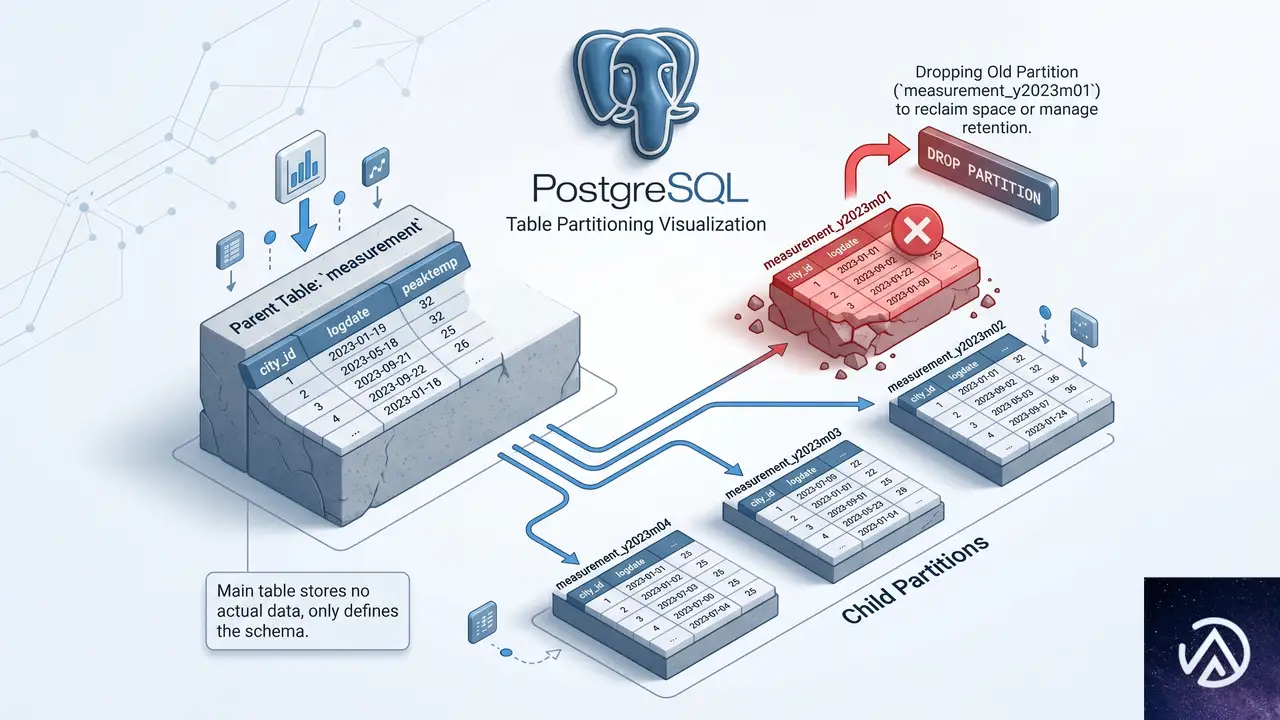
このデモは日付パーティションを使ったエージングアウトと、DROP TABLEによる高速な領域解放の流れを示している。
PostgreSQL 10以降、パーティショニング機能が大幅に強化された。親テーブルの背後に子テーブルを複数持ち、クエリは自動的に該当の子テーブルに振り分けられる。日付ベースのRANGEパーティションを使えば、過去のデータを保持する子テーブルを定期的にDROP TABLEするだけで、古いデータを一瞬で削除できる。これは、数百万行単位のDELETEを定常的に実行していたワークロードを、数秒のDROP TABLEに置き換える強力なテクニックだ。
pg_partman拡張を利用すれば、子テーブルの自動作成や古いパーティションの削除をスケジュール実行できる。また、パーティショニングは再帰的に構成できるため、より高度な設計も可能だ。たとえば、最上位をLISTパーティションで「可視行」と「不可視行」に分け、「不可視行」の子テーブルをさらにRANGEパーティションで日付ごとにエージアウトさせる、といった多次元の構成が組める。
スキーマ設計でDELETEをDROPに置き換える視点
大量データを削除する必要が生じるアプリケーションでは、テーブル設計の段階からDELETEをDROPやTRUNCATEで代替できるか検討することが重要だ。DELETEを多用しない設計にすることで、読み取りクエリのレイテンシ低減、レプリケーションラグの抑制、バキューム負荷の軽減といった効果が期待できる。
パーティショニングしかり、トリガーベースのテーブル差し替えしかり、選択肢は多様だ。PostgreSQLのMVCCが持つ根本的な制約を理解し、大規模な行削除は「テーブルごと破棄して必要なデータだけを再構築する」という発想でスキーマを組み立てる。その結果、データベースの健全性は飛躍的に向上する。
この記事のポイント
- DELETEはデッドタプルを生成し、バキュームやレプリケーションに余計な負荷をかける。大規模削除には向かない
- DROP TABLEやTRUNCATEはデータ量に依存せず、物理ファイルの削除とバッファキャッシュのメタデータスイープで瞬時に領域を解放する
- 一度きりの大量削除はテンポラリテーブルとTRUNCATEの組み合わせが有効。ダウンタイムを許容できるなら強力な手法
- 定常的な古いデータの削除には、パーティショニングでDROP TABLEに置き換える設計が有効。日付パーティションとpg_partman拡張で自動化できる
- アプリケーション設計時に「大量削除が必要なテーブル」をDROPできるようスキーマを工夫することで、データベースの健全性を大幅に向上できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験