

WordCamp Asia 2026開催、Kinstaが初のインド進出でコミュニティと交流
WordPressコミュニティのアジア最大級イベント「WordCamp Asia 2026」が、2026年4月9日から11日までインド・ムンバイで開催される。会場はJio World Convention Centreだ。
このイベントには、アジアを中心とした世界中のWebエージェンシー、開発者、マーケター、デジタルプロフェッショナルが集結する。主催者によれば、エネルギーと創造性に満ち、急成長するデジタルエコシステムを抱えるムンバイは、WordPressコミュニティが集うのにふさわしい場所だという。
WordPress向けマネージドホスティングサービスを提供するKinstaは、今回が初のインドでの公式参加となる。同社はブース出展に加え、AIとマーケティングをテーマにしたパネルディスカッションのモデレートも担当する。
WordCamp Asia 2026の概要とKinstaの参加

WordCamp Asiaは、WordPressのオープンソースプロジェクトを支えるグローバルコミュニティが主催する地域カンファレンスの一つだ。アジア太平洋地域のWordPressユーザーや開発者が年に一度集まり、最新の技術動向、ビジネスノウハウ、コミュニティ活動について情報交換を行う。
2026年の開催地であるムンバイは、インドの経済と文化の中心地であり、活気あるスタートアップシーンとIT産業を擁する。この地での開催は、インドおよび南アジア地域におけるWordPressの普及とコミュニティ成長を後押しする大きな契機となる。
Kinstaのブースと担当スタッフ
Kinstaは会場内の409番ブースに出展する。来場者はブースでKinstaのチームと直接対話し、限定グッズを受け取り、WordPressプロジェクトに関する相談ができる。
Kinstaからは2名のスタッフが参加する。アジア太平洋地域のパートナーシップおよびコミュニティマネージャーを務めるAlexander Ando-Michaelsonと、EMEA地域のアカウントエグゼクティブであるSachi Jainだ。両名は、ホスティングプラットフォームの技術的特長だけでなく、地域ごとのビジネスニーズや開発環境についての知見も有している。
初のインド進出が意味するもの
Kinstaのインド初進出は、同地域のデジタル市場に対する本格的なコミットメントを示すものだ。インドは世界有数のIT人材を輩出し、デジタル経済の成長が著しい。WordPressは同国においても、企業のコーポレートサイトからECサイト、メディアプラットフォームまで、幅広く採用されている。
Kinstaのようなグローバルホスティングプロバイダーが直接コミュニティに参加することは、現地の開発者や企業が国際的なベストプラクティスや高性能インフラに触れる機会を提供する。これは、地域のWeb制作・開発の質的向上にも寄与すると見られている。
注目セッション:AIがマーケティング手法を再構築する

カンファレンスのセッションの一つとして、「AIが伝統的および近代的マーケティング手法をどのように再構築しているか」をテーマにしたパネルディスカッションが行われる。このセッションのモデレーターを、KinstaのAlexander Ando-Michaelsonが務める。
パネルの議論内容
パネルでは、AIがSEO、コンテンツ制作、ディスカバラビリティ(発見可能性)をどのように変容させているかに焦点が当てられる。具体的には、キーワードリサーチの自動化、パーソナライズされたコンテンツ生成、ユーザー行動予測に基づく広告配信最適化など、実際のマーケティング業務へのAI導入事例が議論される予定だ。
また、AIの急速な進化に対応して、マーケティングチームの組織構造やワークフローがどのように変化しているかについても検討される。リアルタイムデータ分析やオートメーションツールの普及により、従来の役割分担や意思決定のプロセスが再定義されている現状が共有される見込みだ。
WordPressエコシステムにおけるAIの位置づけ
このセッションの背景には、WordPress自体のAI機能統合の動きがある。ブロックエディタ(Gutenberg)へのAI支援機能の組み込みや、AIを活用したプラグインの増加は、コンテンツ作成の効率化を推し進めている。
一方で、生成AIが生み出すコンテンツの品質管理、SEOへの影響、著作権や倫理的な課題は、サイト運営者やマーケターにとって新たな検討事項となっている。パネルでは、こうした実務上の課題と機会のバランスについても、現場の声が交わされると期待される。
コミュニティ交流を深めるネットワーキングディナー

カンファレンス初日の4月9日(木曜日)には、Kinsta主催の招待制ネットワーキングディナーが会場近くで開催される。このディナーは、デジタル、マーケティング、テクノロジー分野のリーダーを対象とした交流の場だ。
ディナーの目的と過去の実績
Kinstaはこれまで、シンガポール、シドニー、東京などアジア太平洋地域の主要都市で同様のネットワーキングイベントを開催してきた。これらのイベントは、公式カンファレンスとは異なるリラックスした環境で、業界のプロフェッショナル同士が深く対話し、協力関係を築く機会として評価されている。
ムンバイでの開催は、インドのWordPressおよびデジタル業界のキーパーソンと、グローバルなプレイヤーをつなぐ役割を果たす。食事と飲み物を共にしながら、今後のWebの在り方やビジネスチャンスについて率直な意見交換が行われる。
コミュニティ形成における非公式イベントの価値
大規模カンファレンスでは、セッションやブース訪問が中心となり、個人間の深い対話には時間的制約がある。招待制の小規模ディナーは、そうした隙間を埋める。共通の課題や興味を持つ参加者同士が、より具体的なプロジェクトや協業の可能性について話し合える場を提供する。
オープンソースプロジェクトの持続的成長には、コードやドキュメントの貢献だけでなく、人的な信頼関係に基づくコミュニティの結束が不可欠だ。このような非公式交流は、コミュニティの社会的資本を強化する上で重要な役割を担っている。
WordPressホスティング市場と今後の展望

KinstaのWordCamp Asiaへの参加は、単なる企業PRを超えた意味を持つ。高性能なマネージドWordPressホスティング市場が、成熟した欧米から新興のアジア市場へと焦点を移しつつあることを示唆している。
アジア市場の特殊性と対応
アジア地域は、インターネットインフラ、利用デバイス、ユーザーの行動パターンが欧米と異なる。モバイルファーストの環境が主流であり、多様な言語や文字コードへの対応が求められる。さらに、国や地域ごとに異なるデータ保護規制(例えばインドの個人データ保護法)への準拠も必要だ。
ホスティングプロバイダーは、グローバルなサービス水準を維持しつつ、こうした地域固有の要件にどう応えるかが課題となる。現地のコミュニティイベントに参加し、直接フィードバックを得ることは、サービス改善と市場理解を深める有効な手段だ。
オープンソースと商業サービスの共生
WordPressは無償のオープンソースソフトウェアだが、その上で動作する高品質なWebサイトを構築・運営するには、有償のホスティング、テーマ、プラグイン、開発サービスが不可欠だ。WordCampのようなコミュニティイベントは、この「無償のコア」と「有償のエコシステム」が健全に共存し、互いに成長し合うための接点を提供している。
Kinstaのような商業企業がコミュニティに積極的に関わることで、プロジェクトへの資金還元(スポンサーシップ)や、開発者向けの最新技術情報の提供が可能になる。これは、オープンソースプロジェクトの持続可能性を高めるモデルの一つと言える。
この記事のポイント
- WordCamp Asia 2026は4月9日から11日まで、インド・ムンバイのJio World Convention Centreで開催される。
- Kinstaが初めてインドに進出し、409番ブースで来場者と交流する。APAC地域担当のAlexander Ando-Michaelsonが、AIとマーケティングをテーマにしたパネルディスカッションのモデレーターを務める。
- カンファレンス初日には、Kinsta主催の招待制ネットワーキングディナーが開催され、業界リーダー間の交流が図られる。
- この参加は、アジア市場、特にインドにおけるWordPressエコシステムの成長と、高性能ホスティングサービスの需要の高まりを反映している。
- コミュニティイベントは、オープンソースプロジェクトと商業サービスが共生し、互いの発展を促す重要なプラットフォームとなっている。

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験

Cloudflareの1.1.1.1が独立監査を完了。プライバシー保護の信頼性を再確認
Cloudflare(クラウドフレア)が提供するパブリックDNSサービス「1.1.1.1」が、第三者機関による独立したプライバシー監査を完了した。今回の監査は大手会計事務所(いわゆるBig 4の一角)によって実施され、同社が掲げる「ユーザーの個人データを収集・保持しない」という公約が技術的に守られていることが改めて証明された。
1.1.1.1は2018年4月1日のサービス開始以来、世界最速級のスピードと強固なプライバシー保護を両立させることを目標としてきた。2020年に続く2度目の大規模な独立監査を終えたことで、同社はインターネットのインフラを担う企業としての透明性をさらに強化した形だ。
DNSは「インターネットの電話帳」とも呼ばれる重要な仕組みだが、多くのユーザーはその背後でデータがどのように扱われているかを知る機会が少ない。今回の監査結果は、Webサイト運営者や一般ユーザーが安心してインフラを選択するための重要な指標となるだろう。
パブリックDNS「1.1.1.1」が目指すプライバシーの標準

DNS(Domain Name System / ドメイン・ネーム・システム)とは、ブラウザに入力された「example.com」のようなドメイン名を、コンピュータが理解できる「192.0.2.1」のようなIPアドレスに変換する仕組みを指す。私たちがWebサイトを閲覧する際、必ず最初に行われるのがこのDNSへの問い合わせだ。
通常、このDNSサービスは契約しているインターネットサービスプロバイダー(ISP)が提供している。しかし、ISPのDNSは必ずしも高速ではなく、場合によってはユーザーがどのサイトを訪れたかという履歴を収集し、広告配信などに利用する懸念が指摘されてきた。こうした背景から、Cloudflareは「プライバシー第一」を掲げた1.1.1.1を立ち上げた経緯がある。
DNSリゾルバーとは何か
DNSリゾルバーとは、ユーザーからの問い合わせを受け取り、適切なIPアドレスを探し出して回答するシステムの総称だ。1.1.1.1はこのリゾルバーとして機能する。Cloudflareによれば、同社のシステムはユーザーのIPアドレスをディスクに書き込まず、24時間以内にすべてのログを削除するように設計されている。
これは、たとえ政府機関や第三者からデータの開示請求があったとしても、そもそもデータが存在しないために提供できない状態を作ることを意味する。技術的に「見ることができない」状態を構築することが、同社のプライバシー戦略の核心だ。
独立監査を継続する理由
企業が「プライバシーを守っている」と主張するのは簡単だが、それをユーザーが検証するのは難しい。Cloudflareは自社の言葉を裏付けるために、外部の専門家による監査を定期的に受けている。2020年の初回監査に続き、今回の2026年の報告書(2024暦年の運用を対象としたもの)でも、同社の主張が事実であることが確認された。
Cloudflareのブログによれば、他の主要なパブリックDNSプロバイダーの中で、このように独立したプライバシー監査を公に受けている企業は、同社が把握する限り存在しないという。この姿勢は、単なる機能提供を超えた「信頼」という付加価値を市場に提示している。
2026年の監査結果と技術的な透明性

今回の監査プロセスは、数ヶ月にわたる膨大な証拠収集を経て完了した。Cloudflare内の多くのチームが協力し、プライバシー管理が実際に機能していることを外部監査人に示したという。その結果、同社のコアとなるプライバシー保証は変わらず維持されていることが確認された。
ここで重要なのは、同社が「完璧なゼロデータ」を謳っているわけではないという点だ。ネットワークの健全性を保つためには、最低限のデータ利用が必要になる。今回の報告では、そうした例外的な処理についても透明性が確保されている。
プライバシー保証が再確認された意義
監査によって確認された主要なポイントは、DNS問い合わせから取得した情報を、他のCloudflareデータや第三者のデータと結びつけて個人を特定することはないという約束だ。これは、例えば同社の他のサービス(CDNやWAFなど)で得られたデータと、1.1.1.1の利用履歴を照合して「どのユーザーが何を見ているか」を分析することはない、ということを意味する。
Web制作に関わる立場から見れば、クライアントのサイト訪問者のプライバシーを守るためにも、信頼できるDNSインフラを推奨できる根拠が強まったと言えるだろう。
トラブルシューティングとデータ利用の限定範囲
Cloudflareは、ネットワークのトラブルシューティングや攻撃の緩和(DDoS対策など)のために、ごく一部のパケットをサンプリングしていることを公表している。その割合は最大でも全トラフィックの0.05%以下だ。このサンプリングデータにはユーザーのIPアドレスが含まれる場合があるが、あくまでネットワークの正常な運用のためにのみ使用される。
こうした「何を行っていないか」だけでなく「必要最小限で何を行っているか」を明示する姿勢こそが、プロフェッショナルなテックブログとしての信頼感に繋がっている。情報の透明性は、ユーザーとの信頼関係を築くための唯一の手段だと言える。
・広告に利用される懸念
・暗号化されない場合が多い
・独立監査による証明済み
・DoH/DoTで通信を暗号化
このデモは、一般的なDNSと1.1.1.1のプライバシーの扱いの違いを視覚化したものだ。
独自のインフラ刷新とセキュリティの進化

2020年の監査から現在に至るまで、Cloudflareの技術スタックは大きく進化している。同社は1.1.1.1を支えるプラットフォームを完全に刷新し、よりスケーラブルで複雑な要求に応えられる体制を整えた。この新プラットフォームにおいても、当初のプライバシー公約が厳格に適用されているかどうかが、今回の監査の大きな焦点だった。
技術の規模が拡大すれば、それだけデータの管理は難しくなる。しかしCloudflareは、技術的な手段によって「そもそも追跡できない」仕組みを維持し続けている。これは、システムの設計段階からプライバシーを組み込む「プライバシー・バイ・デザイン」の好例だ。
新プラットフォームへの移行
新しいプラットフォームでは、1.1.1.1だけでなく他のDNS関連システムも統合されている。これにより、世界中のエッジサーバーでの処理速度が向上した。DNSの応答速度が上がることは、Webサイトの最初の読み込み時間が短縮されることを意味し、結果としてSEOやユーザー体験(UX)の向上に寄与する。
監査では、この新しい複雑なインフラにおいても、個人を特定可能なデータが適切に処理・破棄されていることが確認された。技術が進歩しても、ユーザーとの約束は変わらないというメッセージが強調されている。
匿名化データの活用とCloudflare Radar
Cloudflareは、匿名化されたトランザクションデータやデバッグログを、インターネットのトレンドを分析する「Cloudflare Radar」などの研究目的に活用している。Radarは世界中のトラフィックパターンやサイバー攻撃の動向を可視化するツールだが、ここでも個人のプライバシーに影響を与えないよう配慮されている。
2020年の監査時と比較して、こうしたデータの活用方法は進化しているが、監査報告によれば「個人情報の保護」という観点での影響はないと結論付けられている。匿名化されたビッグデータとして扱うことで、個人の特定を避けつつ、インターネット全体の安全性向上に役立てているわけだ。
ユーザーが1.1.1.1を選ぶべき実務的なメリット

Web制作やサイト運営に携わる立場として、なぜ1.1.1.1を推奨、あるいは利用すべきなのか。その理由は「速度」と「プライバシー」の2点に集約される。特に近年、プライバシー保護は法的・倫理的な観点だけでなく、ユーザーがサービスを選ぶ際の重要な基準となっている。
1.1.1.1を利用することで、ISPによるブラウジング履歴の収集を防げるだけでなく、フィッシングサイトやマルウェアを配布するドメインへのアクセスをブロックする機能(1.1.1.1 for Familiesなど)も選択できる。これは、組織のセキュリティレベルを底上げする安価で効果的な手段だ。
速度とプライバシーの両立
DNSの応答速度は、サイトの表示速度に直結する。Cloudflareは世界中に広がる自社のエッジネットワークを活用し、世界最速級のDNSレスポンスを実現している。プライバシーを重視するために速度を犠牲にする必要がない点は、プロフェッショナルな環境で選ばれる大きな理由だ。
また、DoH(DNS over HTTPS)やDoT(DNS over TLS)といった暗号化プロトコルに対応していることも重要だ。これにより、公共のWi-Fiなどを利用している際でも、DNSクエリの内容を第三者に盗み見られるリスクを大幅に軽減できる。
設定方法の簡便さ
1.1.1.1の導入は驚くほど簡単だ。PCやスマートフォンのネットワーク設定でDNSサーバーのアドレスを「1.1.1.1」に変更するだけで完了する。また、専用のモバイルアプリ(WARP)を利用すれば、ワンタップで設定を適用できる。この導入のしやすさは、技術に詳しくないクライアントや従業員に推奨する際にも大きなメリットとなる。
企業がDX(デジタルトランスフォーメーション)を進める中で、インフラのセキュリティとプライバシーを確保することは避けて通れない。1.1.1.1のような透明性の高いサービスを基盤に据えることは、長期的なリスク管理の第一歩と言えるだろう。
この記事のポイント
- Cloudflareの「1.1.1.1」は、大手会計事務所による2度目の独立プライバシー監査を完了した。
- ユーザーのIPアドレスを保持せず、個人を特定しないという同社の公約が技術的に証明された。
- ネットワーク運用のためのサンプリングは全トラフィックの0.05%以下に制限されている。
- 新しいプラットフォームへの移行後も、プライバシー・バイ・デザインの原則が維持されている。
- 1.1.1.1の利用は、Webサイトの表示速度向上とプライバシー保護を同時に実現する有効な手段だ。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WordPressプラグインは何個まで?2026年の適正数とパフォーマンスへの影響
WordPressサイトを構築していると、便利な機能を追加するたびにプラグインの数が増えていく。しかし、管理画面に並ぶ大量のプラグインを見て、サイトの動作が重くなっていないか不安を感じる担当者は多いはずだ。
結論から言えば、2026年現在の一般的なウェブサイトにおけるプラグインの適正数は20個から30個の間である。この閾値(しきいち)を超えると、サイトのパフォーマンス低下やセキュリティリスクが急激に高まる傾向にある。
プラグインの「数」そのものが問題なのではなく、それぞれのプラグインがサーバーのリソースをどれだけ消費しているかが重要だ。本記事では、最新の技術動向を踏まえたプラグイン管理の最適解を詳しく解説していく。
プラグインの「数」に正解はあるのか?(2026年の基準)
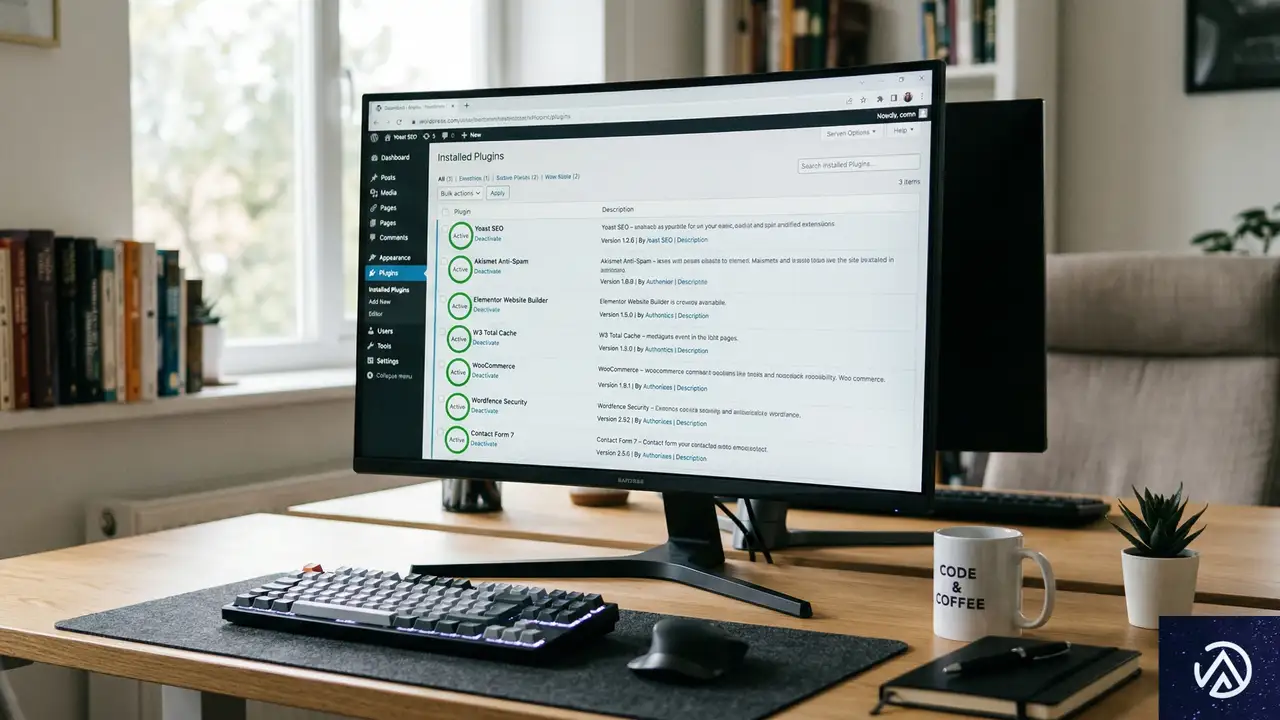
WordPressのシステム自体に、プラグインの導入数を制限するハードコードされた上限は存在しない。理論上は100個以上のプラグインを有効にしてもサイトは動作するが、実務上の限界点は明確に存在する。
一般的なサイトの目安は20〜30個
Elementor Blogの調査データによれば、健全に運営されているサイトの多くは20個から30個のアクティブな拡張機能を保持している。一方で、複雑な機能を備えた大規模なサイトでは50個を超えるケースも見られる。
30個という数字は、単なる統計的な平均ではない。このラインを超えると、サーバーの処理能力に対する負荷が累積し、目に見える形でのパフォーマンス低下が始まりやすくなる。特に、安価な共有サーバーを利用している場合は、リソースの競合が顕著になる。
数よりも「実行の重さ」が重要だ
サーバーはプラグインの個数を数えているのではなく、コードの実行時間とデータベースへの問い合わせ(クエリ)の回数を処理している。軽量なユーティリティプラグインを10個入れるよりも、1つの巨大な多機能プラグインを入れる方が負荷が高い場合も少なくない。
2026年現在、サーバー環境の標準はPHP 8.3以降へと移行している。古い設計のプラグインを多数抱えているサイトでは、サーバーのアップグレード時に致命的な互換性エラーが発生するリスクが40%高まるという分析もある。質は量に完全に優先するのだ。
プラグインを増やしすぎる技術的なリスク
プラグインを無計画に追加することは、サイトの土台を不安定にする行為に等しい。技術的な観点から見ると、過剰なプラグイン導入には3つの大きなリスクが伴う。
読み込み速度(LCP)への影響
新しいプラグインを有効にするたびに、サイトの読み込みシーケンスに新しいコードが割り込む。質の低いコードが含まれている場合、1つのプラグインにつき50msから250msのロード時間が追加される可能性がある。
これは、Googleが重視する「CWV(Core Web Vitals / コアウェブバイタル)」に直結する問題だ。特に「LCP(Largest Contentful Paint / 最大視覚コンテンツの表示時間)」において、プラグイン数が15個以下のサイトは、それ以上のサイトに比べて合格率が2.5倍高いというデータが示されている。
セキュリティ脆弱性の92%はプラグイン由来
WordPress本体のセキュリティは非常に強固だが、攻撃の入り口となるのは多くの場合サードパーティ製のプラグインだ。統計によれば、WordPressサイトにおける脆弱性の92%は、本体ではなく追加した拡張機能に起因している。
プラグインが60個あれば、攻撃者が侵入を試みる「ドア」が60枚あることになる。管理が行き届かなくなった古いプラグインは、自動化された攻撃スクリプトの格好の標的となる。機能を増やすことは、それだけ守るべき面積を広げることだと認識すべきだ。
サイトが「プラグイン肥大化」に陥っている7つのサイン
自分のサイトが過負荷状態にあるかどうかは、いくつかの技術的な兆候から判断できる。サーバーが限界を迎える前に、以下の症状が出ていないか確認してほしい。
管理画面の動作が極端に重い
公開されているページはキャッシュ機能で高速化されていても、管理画面(ダッシュボード)はリアルタイムの処理が必要だ。記事の保存に10秒以上かかるようなら、バックエンドでのデータベースクエリが過負荷になっている証拠である。
また、50個以上のプラグインを有効にしているサイトでは、自動更新時に「WSoD(White Screen of Death / 画面が真っ白になる現象)」が発生する頻度が15%高くなる。これはPHPのメモリ制限(一般的には256MB)を、プラグインの実行プロセスが使い果たしてしまうために起こる。
データベースの肥大化とモバイル離脱率
プラグインをインストールしては削除する、という行為を繰り返すと、データベース内に不要な設定データが蓄積されていく。これにより `wp_options` テーブルのサイズが数百メガバイトに膨れ上がると、すべてのページロードに悪影響を及ぼす。
モバイルユーザーはデスクトップユーザーよりも表示速度に敏感だ。ページの読み込みに3秒以上かかると、53%のモバイル訪問者がサイトを離脱するというデータがある。プラグインによるわずかな遅延の積み重ねが、ビジネス上の大きな機会損失を招いている可能性がある。
効率的なプラグイン・オーディット(監査)と整理術
サイトの健康状態を取り戻すには、体系的なオーディット(監査)が必要だ。単に「いらなそうなものを消す」のではなく、以下の手順で論理的に整理を進めていく。
機能を重複させない「1イン・1アウト」ルール
まず、現在有効なすべてのプラグインをリストアップし、それぞれが提供している「唯一の機能」を書き出す。この過程で、機能の重複が驚くほど見つかるはずだ。例えば、SEOプラグインが生成するサイトマップ機能があるのに、専用のサイトマッププラグインを別に動かしているようなケースだ。
整理が終わったら、今後は「1イン・1アウト」の原則を徹底する。新しいツールを導入するなら、既存のツールのうちどれか1つを廃止するというルールだ。これにより、プラグインの純増を防ぎ、常に最適なリストを維持できる。
Query Monitorを活用したリソース特定
どのプラグインが足を引っ張っているかを特定するには、無料の「Query Monitor」プラグインが非常に有効だ。これを一時的に導入して管理画面を確認すれば、どのプラグインが最も多くのデータベースクエリを発行し、実行時間を消費しているかが一目でわかる。
負荷の高いプラグインを特定したら、より軽量な代替品を探すか、その機能が本当にサイト運営に不可欠かを再検討する。不要なプラグインを停止するだけでなく、データベースに残った「残骸」をクリーンアップするツールを併用することも忘れてはならない。
2026年流のスマートな構成:多機能ツールとAIの活用
これからのWordPress運営では、多数の単機能プラグインを組み合わせる手法から、より統合されたアプローチへとシフトしていく必要がある。これが2026年におけるサイト構築のスタンダードだ。
オールインワン型プラットフォームによる統合
個別のプラグインを15個つなぎ合わせるよりも、信頼できる1つの多機能プラットフォームに頼る方が、コードの競合リスクを抑えられる。例えば、高機能なページビルダーは、ポップアップ作成、フォーム作成、動的コンテンツ表示などの機能を内包している。
同一のエンジニアチームが開発した一貫性のあるコードベースを利用することで、トラブルシューティングの時間も大幅に短縮できる。ただし、使わない機能まで読み込んでしまう「機能の肥大化」には注意が必要だ。必要な機能だけをオンにできるモジュール式のツールを選ぶのが賢明だ。
AIによるカスタムコード生成でプラグインを代替
2026年の大きな変化は、AIの活用だ。例えばElementorの「Angie」のようなAIツールを使えば、簡単なバナー表示や特定のウィジェット作成のために重いプラグインをダウンロードする必要はなくなる。AIに対話形式で依頼し、必要な機能を持つ軽量なコードスニペットを直接生成させればよい。
この「エージェント型AI」によるカスタマイズは、プラグインという「仲介者」を排除し、サイトに必要な最小限のコードだけを実装することを可能にする。これにより、パフォーマンスを犠牲にすることなく、独自の機能を自由に追加できるようになる。
この記事のポイント
- 2026年のプラグイン適正数は20〜30個が目安であり、30個を超えるとトラブルのリスクが急増する。
- プラグインの「数」よりも、PHPの実行時間やデータベースクエリの「重さ」がパフォーマンスを左右する。
- サイトの脆弱性の92%はプラグインに起因するため、不要な拡張機能を削除することはセキュリティ対策そのものである。
- 「1イン・1アウト」ルールを導入し、定期的なオーディット(監査)を行うことで、サイトの肥大化を恒久的に防げる。
- AIを活用してカスタムコードを生成することで、単機能プラグインへの依存を減らし、サイトを軽量化できる。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
企業のAI活用に潜む「ガバナンスの溝」を埋める。リスク管理と導入フレームワークの要諦
AIガバナンスの構築は、もはや「将来取り組むべき課題」ではない。多くの組織において、管理者のあずかり知らぬところでAI活用が進んでいるからだ。現場の従業員が独自の判断でツールを使い始めている現状を、まずは直視しなければならない。
MarTechの寄稿者であるConstance Chen氏によると、AIがすでに組織内で使われているという前提に立つことが重要だという。許可の有無にかかわらず、業務効率化のためにAIは浸透している。問題は「使われているかどうか」ではなく、「安全かつ適切に使われているか」という点に集約される。
適切なプロトコルがない状態では、ブランドの信頼性やプライバシー、成果物の品質にどのようなリスクが生じているかを把握できない。本記事では、組織が直面しているAIガバナンスのギャップを埋め、実用的なフレームワークを構築するための手順を解説する。
現場で進む「シャドーAI」の実態を把握する
AIガバナンスを構築する第一歩は、現状を正しく理解することだ。多くのリーダーが陥る罠は、公式に導入していないからリスクはないと誤認することである。実際には、従業員が個人のアカウントでChatGPTやClaudeなどのLLM(大規模言語モデル)を利用しているケースは少なくない。
まずは利用状況の棚卸しから始める
チーム内でどのようなAIツールが使われているか、実態調査を行う必要がある。これには匿名アンケートなどが有効だ。具体的には、日常業務で最も頻繁に使用しているLLMの種類や、特定の業務に特化したAIエージェントの有無を確認する。現場の声を聞くことで、どの業務にAIのニーズがあるのかが浮き彫りになる。
従業員の習熟度とニーズを可視化する
AIに対する従業員の心理的ハードルも重要な指標だ。積極的に活用している層もいれば、抵抗感を持っている層もいるだろう。また、十分なガイダンスがないまま「手探り」で使っている状況であれば、それは誤用によるリスクが高い状態を示唆している。これらの情報を収集することで、次に策定すべきガイドラインの解像度が高まる。
放置すればブランド崩壊も。AI利用に潜む4つの主要リスク
特に規制の厳しい業界や、顧客の信頼が生命線となるEC業界において、無秩序なAI利用は深刻な事態を招きかねない。Constance Chen氏は、明確なガバナンス方針がない場合に直面するリスクをいくつか挙げている。これらは単なる技術的な問題ではなく、法的・経営的なリスクに直結するものだ。
データの学習利用による情報漏洩
最も警戒すべきは、機密情報や顧客の個人情報がAIモデルの学習データに取り込まれることだ。無料版のチャットツールなどは、入力されたデータをモデルの精度向上のために再利用する場合がある。一度学習されてしまえば、その情報を完全に取り消すことは極めて困難であり、プライバシー侵害の責任を問われる可能性がある。
セキュリティ審査と法的権利の放棄
IT部門やセキュリティチームの審査を経ていないツール(シャドーAI)は、脆弱性の温床となる。また、AIプラットフォームの利用規約を十分に確認せずに同意することで、入力データに対する権利をプラットフォーム側に与えてしまうリスクもある。さらに、会話履歴がサーバーに保持され、万が一のデータ漏洩時に証拠として差し押さえられる対象になる可能性も否定できない。
承認済みツールの選定と利用基準の明確化
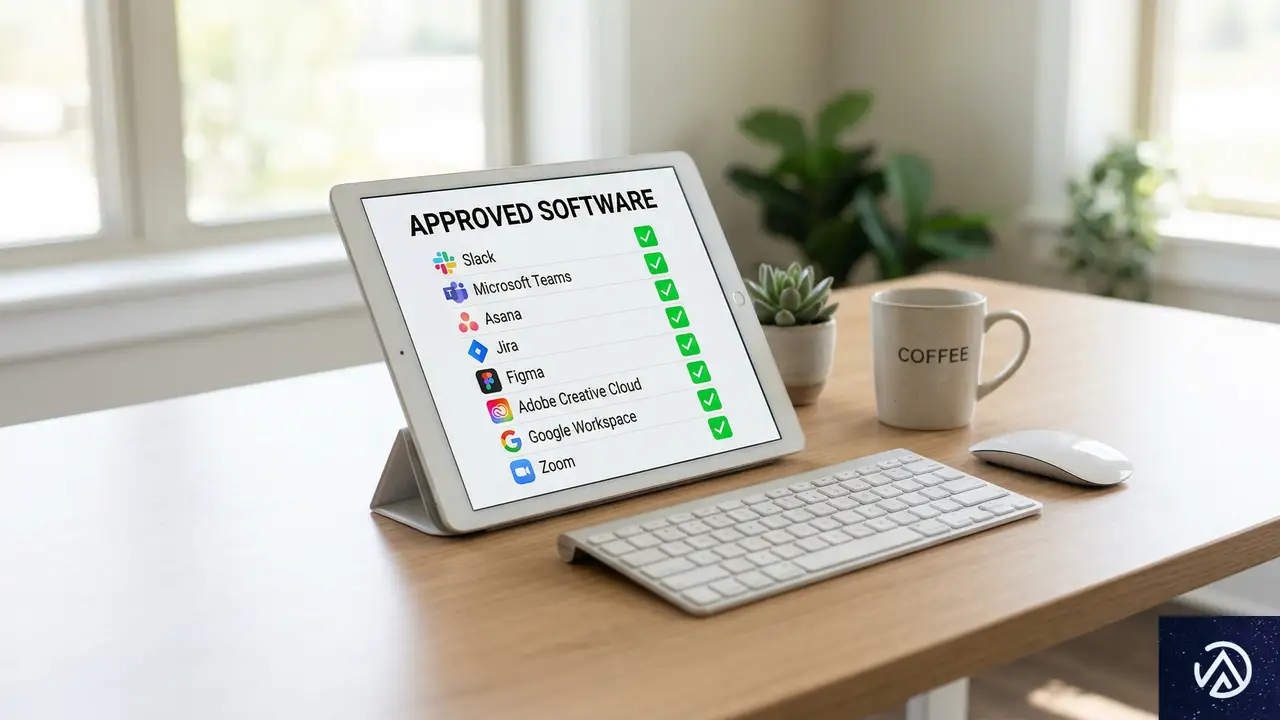
すべてのAIツールが一律に危険なわけではない。リスクの度合いは、そのツールがデータをどのように扱うかによって大きく異なる。組織として「どのツールなら使ってよいか」を明示することが、混乱を防ぐ最短ルートとなる。
エンタープライズ向けと無料版の明確な区別
一般的に、法人向けのエンタープライズ契約を結んだAIツールは、データのプライバシー保護が保証されている。一方で、個人向けの無料プランはデータ利用に関する制限が緩いことが多い。どのツールがコンプライアンスやセキュリティ基準を満たしているかを精査し、公式に許可するリストを作成すべきだ。これにより、従業員は安心して業務にAIを取り入れることができる。
ユースケースに応じた段階的な承認プロセス
すべての業務で同じツールを使う必要はない。日常的な壁打ちやアイデア出しに使うツールと、顧客データを含む高度な分析に使うツールでは、求められる安全基準が異なる。特定のユースケースにのみ限定して許可するツールや、いかなる場合も使用を禁止するプラットフォームを定義することが求められる。承認の責任部署を明確にすることも、運用の形骸化を防ぐポイントだ。
データ保護のための具体的なガードレール構築
明確なガイドラインがなければ、従業員は自分の基準で「安全かどうか」を判断してしまう。この主観的な判断こそが、データ侵害の引き金となる。組織として客観的かつ具体的なガードレール(防護柵)を設置する必要がある。
入力禁止情報のリスト化と匿名化の徹底
プロンプト(AIへの指示文)に含めてはいけない情報のカテゴリーを具体的に指定しよう。PII(個人特定情報)、社内秘の文書、クライアントの財務情報などがその代表例だ。また、AIでデータを分析する前に、個人を特定できる要素を削除する「匿名化」の手順をルール化することも有効である。GDPR(欧州一般データ保護規則)などの国際的な規制を意識した設計が望ましい。
現場が迷わないための「1枚のインフォグラフィック」
50ページにも及ぶ難解なポリシー文書を読み込む従業員は少ない。重要なのは、日常業務の中で瞬時に判断できる簡潔さだ。例えば、「この情報は入力OKか?」をフローチャート形式でまとめた1枚のインフォグラフィックを作成する。視覚的に理解しやすい資料を提供することで、ガードレールの実効性は飛躍的に高まる。
※データの匿名化を徹底することで、情報漏洩のリスクを最小限に抑えることができる。
上記のデモのように、具体的な「やって良いこと」と「ダメなこと」を対比させることで、現場の判断ミスを減らすことが可能だ。
品質の劣化を防ぐためのQA(品質保証)体制
AIガバナンスで見落とされがちなのが、出力結果の「品質」に関するリスクだ。AIを使えば大量のコンテンツを短時間で生成できるが、人間の監視が不十分だと、ブランドイメージにそぐわない低品質な成果物が世に出てしまう。これが積み重なると、ステークホルダーからの信頼を失うことにつながる。
AI生成コンテンツのレビューフローを定義する
生成されたコンテンツをそのまま公開するのではなく、必ず人間の目を通すQAプロセスを組み込むべきだ。情報の正確性、ブランドトーン(口調や雰囲気)との合致、そして不適切な表現が含まれていないかをチェックする。すべてのコンテンツに同じ熱量のレビューを行うのは非効率なため、重要度に応じて「入念な編集が必要なもの」と「軽微な確認で済むもの」に分類するとよい。
最終責任の所在を明確にする
「AIが間違えたから仕方ない」という言い訳は通用しない。AIを利用して作成された成果物であっても、その品質に対する最終的な責任は人間が負うべきだ。誰が最終的な承認権限(サインオフ)を持つのかを明確にし、品質問題が発生した際の対応フローをあらかじめ決めておくことが、無責任なAI利用を抑制する力となる。
ECサイト運営におけるAIガバナンスの重要性
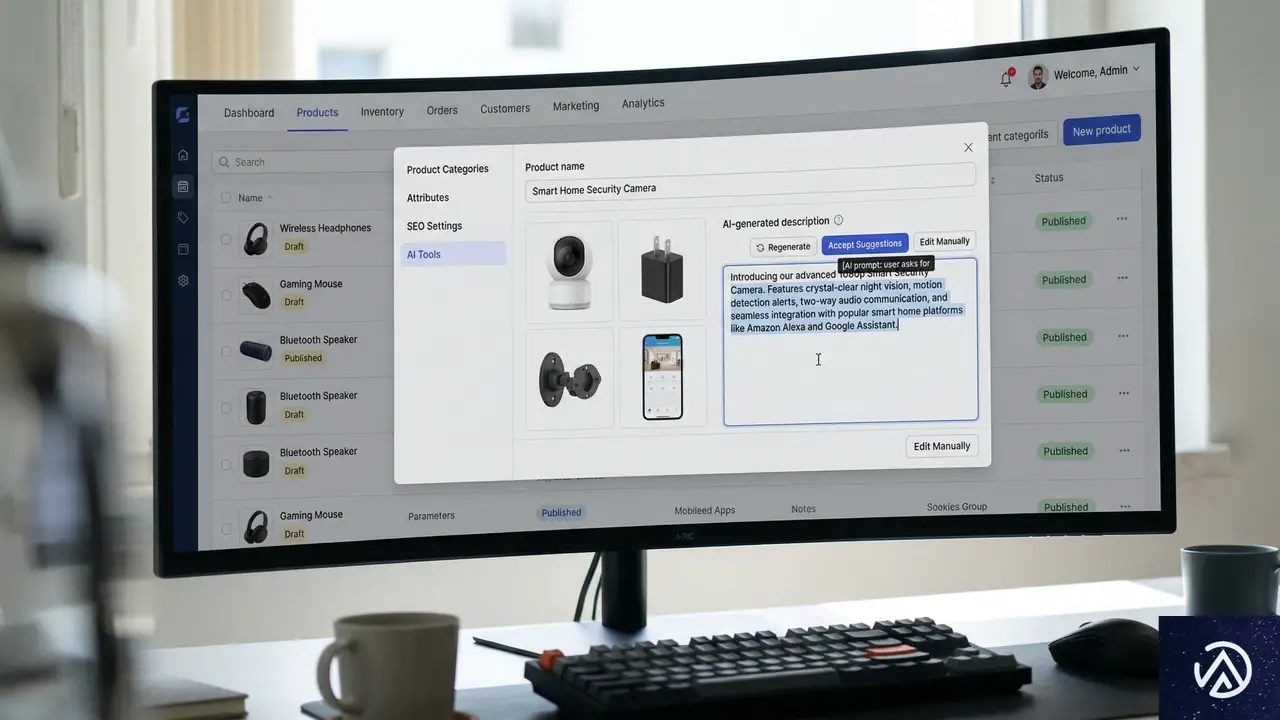
ECサイト、特にWooCommerceなどのプラットフォームを活用している場合、AIの活用範囲は多岐にわたる。商品説明文の自動生成、カスタマーサポートのチャットボット、購入履歴に基づくレコメンドなどがその例だ。しかし、これらはすべて「顧客データ」や「ブランドの顔」に関わる領域である。
商品データの正確性とPL法のリスク
AIが生成した商品説明文に事実と異なるスペックや効能が含まれていた場合、景品表示法違反や製造物責任(PL法)に関わる問題に発展する恐れがある。AIは時に、もっともらしい嘘(ハルシネーション)をつく。EC運営において、スペック情報の最終確認を自動化に頼り切るのは極めて危険だと言わざるを得ない。
WooCommerceプラグインによる外部連携の罠
WooCommerceにはAI機能を付加する多くのプラグインが存在するが、それらがデータをどの外部サーバーに送信し、どのように処理しているかを把握している運営者は少ない。安易な導入は、バックドア(裏口)を作ることと同義になりかねない。プラグインを導入する際は、開発元の信頼性やデータ処理方針を厳格に審査するガバナンスが不可欠だ。
この記事のポイント
- AIはすでに現場で使われているという前提に立ち、まずは利用実態の棚卸しを行うことが急務である。
- 無料版AIツールへの機密情報入力は、データの学習利用による情報漏洩リスクを最大化させる。
- 承認済みツールのリスト化と、ユースケースに応じた段階的な利用基準を明確にすることが混乱を防ぐ。
- 難解なポリシーよりも、1枚のインフォグラフィックのような「現場が即座に判断できる」ガイドラインが有効。
- AI生成物の品質に対する最終責任は人間が負うべきであり、公開前のQAプロセスを必ず組み込む。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Martechスタックが営業とマーケティングの連携を阻害する要因:データが示す技術的障壁の正体
多くの企業において、営業とマーケティングの連携は長年の重要課題とされてきた。しかし、実際には理想と現実の間に大きな隔たりがあることが最新の調査で明らかになった。
Unbounce社が発表したレポート「The Anatomy of Aligned Go-To-Market Teams」によると、組織が高度に連携していると回答したGTM(Go-To-Market / 市場進出)担当者は全体の56%に留まる。残りの4割以上は、部分的な連携や、部門ごとの「サイロ化」に苦しんでいるのが実情だ。
なぜ連携がうまくいかないのか。その根本的な原因は、人間関係や組織文化ではなく、皮肉にも業務を効率化するために導入した「テクノロジー」そのものにあると指摘されている。
営業とマーケティングの連携を阻む「テクノロジーの壁」
営業とマーケティングが同じ目標を追いかけ、データを共有し、統一されたシステムで動く状態を「連携」と呼ぶ。しかし、この状態を実現・維持できているチームは決して多くない。
53%の担当者が技術を最大の障壁と回答
調査対象となったGTMチームの53%が、連携を妨げる最大の要因として「テクノロジー」を挙げている。自社のMartechスタック(マーケティングに関連するITツールの組み合わせ)が、実際に連携を促進していると信じている担当者はわずか30%しか存在しない。
これは、多くの企業が「ツールを導入すれば連携が強まる」という期待を抱きつつ、実際にはシステム同士が対話できない状況に陥っていることを示している。システムが連携していなければ、そこで働く人間がどれだけ努力しても、真の意味での連携は達成できない。
自信と実態の乖離
興味深いことに、自社のツール群に一定の自信を持っている組織は少なくない。44%の担当者は自社のスタックを「バランスが取れており効率的」と表現し、24%は「無駄がなく統合されている」と回答している。
しかし、こうした自己評価の高さは、実際の運用面での摩擦を必ずしも否定するものではない。一見最適化されているように見える環境であっても、データの断片化や機能の重複、レガシーシステム(旧式のシステム)による制約が、日常的な業務の足かせとなっているケースが多い。
連携の遅れが引き起こす具体的なビジネス損失
連携の改善は進んでいるものの、そのスピードは極めて緩やかだ。過去1年間で連携に「大きな進展があった」と回答したのは全体の4分の1に過ぎない。
日常業務に現れる摩擦の兆候
連携が不十分な状態は、日々のオペレーションにおいて具体的な問題として現れる。例えば、有望な見込み客(リード)へのフォローアップが遅れたり、一貫性のない対応をしたりすることが挙げられる。これらはすべて、売上の機会損失に直結する深刻な事態だ。
さらに、同じ作業を複数の部門で繰り返す二重労働や、理想の顧客像(ICP:Ideal Customer Profile)に対する認識のズレも頻発する。内部的な混乱は、最終的に「顧客体験の低下」という形で外部に露呈することになる。
マーケターが感じる深刻な危機感
営業とマーケティングは共通の課題を抱えているが、特にマーケティング担当者の方がこの問題をより切実に感じている傾向がある。彼らは、ツールの分断、データの不一致、そしてKPI(重要業績評価指標)の所有権が曖昧であることを大きな不満として挙げている。
マーケティング業務は、施策の効果を測定し、将来の計画を立てるために長期的なフィードバックループと共有システムを必要とする。これらのシステムが連携していない場合、可視性が失われ、データに基づいた意思決定が困難になるためだ。
なぜ「壊れたスタック」を修正できないのか
テクノロジーが最大の障壁であると分かっているなら、なぜシステムを刷新しないのか。そこには、企業が抱える特有の懸念とリスクが潜んでいる。
システム刷新に伴う巨大なリスク
最大の理由は、既存のシステムを変更することへの恐怖だ。現在稼働している業務フローを停止させるリスクや、複雑なデータ移行に伴うトラブルを避けたいという心理が働く。また、経営陣の理解を得ることや、多額の予算を確保することも容易ではない。
その結果、多くのチームは「不完全なシステム」であることを承知の上で、それを使い続ける道を選んでしまう。場当たり的な回避策(ワークアラウンド)で急場をしのぎ、抜本的な解決を先送りにしているのが現状だ。
構造的・文化的な障壁の存在
問題は技術的な側面だけではない。GTMプロフェッショナルの53%が運用の壁を指摘する一方で、43%は目標やインセンティブの不一致を、40%はコミュニケーション不足や信頼の欠如といった文化的課題を挙げている。
ツールを統合したとしても、営業とマーケティングで評価基準が異なっていれば、真の連携は生まれない。構造的な課題と文化的な課題が複雑に絡み合っていることが、スタックの修正をより困難なものにしている。
ECサイト運営におけるMartechスタック最適化の視点
ここからは、WooCommerceなどのECプラットフォームを運営する実務者の視点で、この問題をどう捉えるべきか分析していく。ECサイトにおいては、マーケティングツールと販売管理、顧客対応がより密接に結びつく必要がある。
プラットフォームを核としたデータ統合
ECサイトにおける連携の第一歩は、ECプラットフォーム(WooCommerceなど)をデータの「唯一の真実(Single Source of Truth)」と定義することだ。顧客の購入履歴、閲覧行動、問い合わせ内容がバラバラのツールに保存されている状態を解消しなければならない。
例えば、CRM(顧客関係管理システム)とECサイトがリアルタイムで同期されていない場合、マーケティングチームが「最近購入していない顧客」にキャンペーンを送った直後に、その顧客が実は営業担当者と商談中だった、というような不整合が起きる。これを防ぐには、APIを活用した強固なシステム連携が不可欠だ。
共通の「成功指標」を定義する
技術的な統合と並行して行うべきは、指標の統一だ。マーケティングが「リード獲得数」だけを追い、営業が「成約率」だけを追っていると、質の低いリードが大量に供給されるという対立構造が生まれる。
ECサイトであれば、「リピート購入率」や「顧客生涯価値(LTV)」といった、両部門が協力しなければ達成できない共通のKPIを設定することが有効だ。システム上でこれらの指標を共有のダッシュボードに表示することで、部門を越えた共通認識を醸成できる。
この記事のポイント
- GTMチームの53%が、営業とマーケティングの連携における最大の障害は「テクノロジー」であると認識している。
- Martechスタックが連携を促進していると自信を持って答えられる担当者は、わずか30%に過ぎない。
- 連携の不備は、リードフォローの遅れや二重労働を招き、最終的に顧客体験を損なわせる原因となる。
- システムの刷新にはデータ移行のリスクや経営陣の抵抗が伴うため、不完全なスタックが放置されやすい。
- 解決には、ECプラットフォームを中心としたデータ統合と、部門横断的な共通KPIの設定が不可欠である。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
エージェンティック・ウェブが変えるデジタル広告の未来。AIエージェントが主導する新しいエコシステムとは
AIが単なるチャットツールから、ユーザーに代わって意思決定やタスクを実行する「エージェント」へと進化を遂げている。この変化は、私たちが慣れ親しんできた「検索して、ページを訪れ、広告を見る」というWebの基本構造を根底から覆す可能性を秘めている。
エージェンティック・ウェブ(Agentic Web)と呼ばれるこの新しいインターネットの形は、デジタル広告のエコシステムにどのような影響を与えるのだろうか。プログラマティック広告(自動化された広告取引)のプラットフォームを提供するNexxenのKarim Rayes氏は、AIが広告の最適化だけでなく、オーディエンス調査やインサイトの獲得において大きな役割を果たし始めていると指摘する。
本記事では、AIエージェントが主導するWebの世界で、広告主やパブリッシャー(媒体主)が直面する課題と、これからのEC運営に求められる視点を整理していく。人間ではなく「AIエージェント」をターゲットにする時代の足音が、すぐそこまで聞こえている。
エージェンティック・ウェブ(Agentic Web)とは何か
エージェンティック・ウェブとは、AIエージェントが自律的にWeb上を動き回り、ユーザーの目的を達成するために情報を収集・処理・実行する環境を指す。これまでのWeb利用は、人間がブラウザを開き、検索エンジンでキーワードを入力し、表示されたリンクを一つずつクリックしていく「受動的な検索」が主流だった。
しかし、エージェンティック・ウェブでは、AIエージェントがユーザーの意図を理解し、複数のサイトから必要な情報を抜き出し、比較検討まで済ませてくれる。例えば「来週末の旅行に最適な、予算3万円以内の防水ジャケットを探して購入してほしい」と指示すれば、エージェントが最適な商品を見つけ出し、決済まで完了させる世界だ。
AIエージェントが主役になる新しいインターネット
AIエージェントは、LLM(Large Language Models / 大規模言語モデル)をエンジンとして、ブラウザ操作やAPI(Application Programming Interface / アプリケーション連携の窓口)を介してタスクを実行する。これにより、ユーザーはWebサイトのUI(User Interface / 操作画面)を直接触る必要がなくなる。
これは、Webサイトの役割が「人間が見るためのカタログ」から「AIが読み取るためのデータソース」へと変化することを意味している。NexxenのKarim Rayes氏は、MarTechのインタビューにおいて、この「エージェンティック・ウェブ」という言葉が、AIが単なる補助ツールを超えてWebの主導権を握るフェーズを表していると説明している。
従来のブラウジングとの決定的な違い
最大の違いは「アテンション(注意・関心)」の向く先だ。従来の広告モデルは、ユーザーの視線を奪うことで成立していた。記事の途中にバナーを表示したり、動画の前に広告を差し込んだりして、人間のアテンションを広告に誘導していたのである。
しかし、AIエージェントがWebを巡回する場合、彼らに「視覚的なアテンション」は存在しない。エージェントは情報を効率的に取得することだけを目的とするため、従来のバナー広告やポップアップ広告は無視される可能性が高い。この変化は、アテンションを収益の柱としてきた広告モデルにとって、極めて大きな転換点となる。
デジタル広告におけるAI活用の現状と「水面下」の動き
アドテク(広告技術)の分野では、AIやML(Machine Learning / 機械学習)は決して新しいものではない。過去10年以上にわたり、膨大なデータから最適な広告配信先を決定するために活用されてきた。しかし、現在のAIブームは、その活用範囲をさらに広げている。
NexxenのRayes氏によれば、多くの企業はすでにキャンペーンの最適化やクリエイティブの自動生成にAIを取り入れているが、実は「水面下」で進行しているさらに重要な活用法があるという。それが、オーディエンス調査とインサイトの深化だ。
機械学習によるキャンペーンの最適化
現在主流となっているAIの使い道は、プログラマティック広告における「入札の最適化」だ。これは、どのユーザーに、どのタイミングで、いくらの価格で広告を出すかをAIが瞬時に判断する仕組みである。これにより、限られた予算で最大の効果(コンバージョン)を得ることが可能になった。
また、SNSプラットフォームでは、ユーザーの好みに合わせた広告画像をAIが自動で生成したり、テキストを微調整したりする機能も一般化している。これらは広告運用の効率を劇的に高めるが、あくまで「人間」をターゲットにした手法の延長線上にある。
盲点となっている「オーディエンス調査」への応用
Rayes氏が「見逃されがちだが大きな可能性がある」と強調するのが、AIによるオーディエンス調査だ。従来、消費者のインサイト(本音や行動原理)を探るには、アンケート調査やフォーカスグループインタビューなど、多大な時間とコストが必要だった。
最新のAIエージェントを活用すれば、Web上の膨大な公開データやソーシャルメディアのトレンド、購買行動のパターンをリアルタイムで分析し、高精度な消費者プロファイルを瞬時に構築できる。これにより、広告主は「今、消費者が何を求めているか」を、従来の数倍のスピードで把握できるようになる。これは、単に広告を出すだけでなく、商品開発やマーケティング戦略そのものを変える力を持っている。
以下の動画では、NexxenのKarim Rayes氏が、エージェンティック・ウェブの定義や広告エコシステムにおけるAIの未来について詳しく語っている。
エージェンティック・ウェブがEC・広告に与えるインパクト
エージェンティック・ウェブの浸透は、特にEC(電子商取引)のあり方を劇的に変える。ユーザーがサイトに訪れなくなるということは、これまでの「店舗デザイン」や「回遊率」といった指標が意味をなさなくなる可能性があるからだ。
ECサイト運営者は、人間だけでなく、AIエージェントにとっても「買いやすい」サイトを構築しなければならない。これはSEO(検索エンジン最適化)の次に来る、AEO(Answer Engine Optimization / 回答エンジン最適化)やエージェント最適化とも呼ぶべき新しいフェーズの始まりだ。
ユーザー体験の変化:検索から「実行」へ
これまでのユーザー体験は、情報を「探す」ことが中心だった。しかし、AIエージェントの普及により、体験の主軸は「実行(完了)」へと移る。ユーザーは「どの洗剤が良いか」を調べるのではなく、「一番コスパの良い洗剤を補充しておいて」とエージェントに頼むようになる。
この時、AIエージェントがどの商品を選ぶかの基準は、広告の派手さではなく、データの正確性と信頼性になる。商品のスペック、価格、在庫状況、配送時間、そしてカスタマーレビューといった構造化されたデータが、これまで以上に重要視されるようになるのだ。
パブリッシャーと広告主の新しい関係性
メディア(パブリッシャー)側も大きな岐路に立たされている。AIエージェントが記事の内容を要約してユーザーに伝えてしまうと、元のサイトへのアクセスが減り、広告収入が激減する懸念があるからだ。実際に、GoogleのSGE(Search Generative Experience)などの登場により、トラフィックの減少を危惧する声は多い。
しかし、Rayes氏はより完全なAIエコシステムへの移行を予測している。そこでは、AIエージェントが情報を取得する対価として、パブリッシャーに何らかの形で収益が分配される仕組みや、エージェントの回答内に「推奨される選択肢」として広告が組み込まれる形が模索されるだろう。広告は「邪魔なもの」から、AIの回答を補完する「有用なデータ」へと再定義される必要がある。
【独自分析】エージェント経済圏で求められる「広告」の再定義
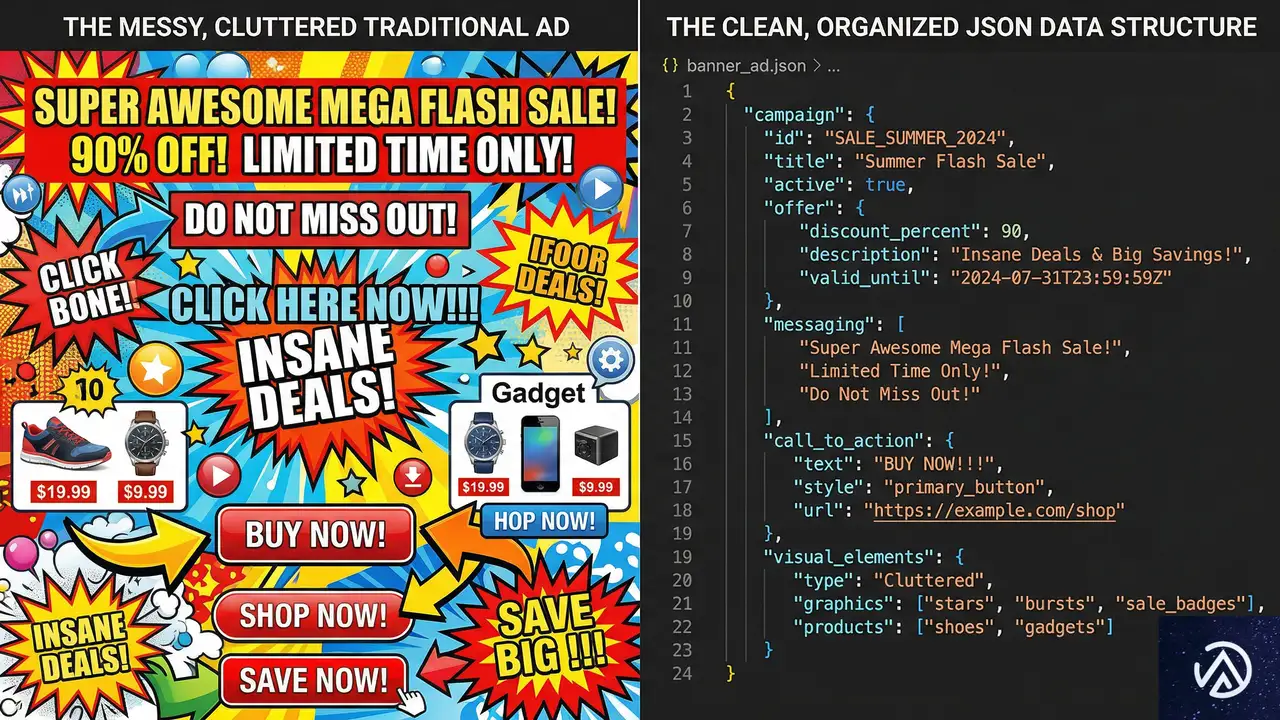
ここで独自の視点を加えたい。エージェンティック・ウェブにおける広告の成功は、「いかにAIエージェントに選ばれるか」にかかっている。これは、従来のB2C(Business to Consumer)ならぬ、B2A(Business to Agent)という新しいビジネスモデルの誕生と言える。
B2Aの世界では、人間を惑わせるようなダークパターン(不当な誘導)や、誇大広告は通用しない。AIは感情に左右されず、論理とデータに基づいて判断を下すからだ。したがって、広告主は以下の3つのポイントに注力する必要がある。
人間向け広告から「エージェント向け情報提供」へ
これからの広告は、キャッチコピーの良さよりも「データの構造化」が重要になる。AIが読み取りやすい形式(JSON-LDなど)で、商品の詳細なメタデータを常に最新の状態で提供することが、最大の広告活動になる。エージェントが「この商品は、このユーザーのニーズに100%合致する」と判断できる材料を、いかに過不足なく提供できるかが勝負だ。
以下のデモは、従来の「人間が見るための商品リスト」と、AIエージェントが好む「構造化された情報を含むリスト」の対比をイメージしたものだ。エージェント向けの表示では、視覚的な装飾よりも、比較に必要な数値やステータスが明確になっている。
<!-- 従来のEC表示(Before) vs エージェント最適化表示(After) -->
<div class="product-comparison">
  <div class="before">
    <h4>人間向けの表示</h4>
    <p>今だけ20%OFF!最高の着心地を実現した最新ジャケット。</p>
    <button>詳細を見る</button>
  </div>
  <div class="after">
    <h4>エージェント向けの表示(推奨)</h4>
    <ul>
      <li>価格:24,000円(税込)</li>
      <li>防水性能:20,000mm</li>
      <li>在庫:あり(即日発送可)</li>
    </ul>
  </div>
</div>- 価格:24,000円(税込)
- 防水性能:20,000mm
- 在庫:あり(即日発送可)
※このデモは、人間向けのデザイン重視の表示から、AIエージェントが効率的に情報を抽出できるデータ重視の表示へのシフトを視覚化したイメージである。
データの透明性と信頼性が鍵を握る
AIエージェントは、情報の「真偽」を検証する能力も高めていく。偽のレビューや根拠のない性能表示は、AIによって簡単に見破られ、レコメンド対象から除外されるリスクがある。ブランドにとって、正直であること(透明性)は、単なる倫理の問題ではなく、AI経済圏で生き残るための実利的な戦略となる。
また、サードパーティCookie(第三者が発行する追跡用クッキー)の廃止が進む中、自社で収集したファーストパーティデータの重要性はさらに増す。AIを活用して自社の顧客データを深く理解し、それに基づいた「誠実な提案」をエージェント経由で届けることが、次世代の広告の姿になるだろう。
まとめ:AIエージェント時代に備えるマーケティング戦略
エージェンティック・ウェブの到来は、デジタル広告を「アテンションの奪い合い」から「インテリジェントな情報提供」へと変容させる。NexxenのKarim Rayes氏が示唆するように、AIは広告運用を効率化するだけでなく、消費者の真のニーズを掘り起こす強力なパートナーとなる。
ECサイト運営者やマーケターは、現在の延長線上で考えるのではなく、Webの主役が人からAIへとシフトする未来を前提に戦略を立てるべきだ。具体的には、構造化データの整備、情報の透明性の確保、そしてAIによるインサイト分析の活用が、その第一歩となる。
この記事のポイント
- エージェンティック・ウェブでは、AIエージェントがユーザーに代わってWebを巡回しタスクを実行する。
- 従来の「アテンション(視線)」を奪う広告モデルは、AI主導の環境では通用しなくなる可能性がある。
- AIは広告の最適化だけでなく、高度なオーディエンス調査やインサイト獲得に「水面下」で活用されている。
- EC運営者は、人間だけでなくAIエージェントにも選ばれる「B2A(Business to Agent)」の視点が求められる。
- データの構造化と透明性が、AIエージェント時代におけるブランドの信頼性を左右する。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験

WordPressのパフォーマンス低下は「アクセス減少時」に起こる?共有サーバーの落とし穴と対策
WordPressサイトのパフォーマンス対策といえば、多くの場合はアクセス急増(スパイク)への備えを連想する。キャンペーンの開始や新製品の発表時にサーバーがダウンしないよう、リソースの増強やキャッシュの強化を行うのが一般的だ。
しかし、実は「アクセスが減少していく時期」にこそ、サイトの健全性を損なう大きなリスクが潜んでいる。キャンペーンが終わり、トラフィックが平時に戻る過程で、共有サーバー環境では予期せぬパフォーマンスの劣化が発生することがあるのだ。
なぜアクセスが減っているのに、サイトの動作が重くなるのか。その裏側には、多くのホスティングサービスが採用している「リソースの割り当てロジック」と、WordPress特有のバックグラウンド処理の仕組みが深く関わっている。
共有サーバーの不都合な真実:アクセスが減ると「後回し」にされる理由

多くの安価なレンタルサーバー(共有サーバー)では、1台の物理的なサーバー内に数百から数千のウェブサイトを収容している。ここで問題となるのが「オーバーセリング(過剰販売)」という手法だ。
オーバーセリングとは、物理的なサーバーの総リソース(CPUやメモリ)よりも多くの容量を、顧客に割り当てて販売することを指す。これは銀行の仕組みに似ている。すべての預金者が一度に現金を全額引き出そうとしない限り、銀行は預かっている以上の資金を運用できる。サーバーも同様に、すべてのサイトが同時にフル稼働しないことを前提に運用されている。
リソースの動的割り当てという名の「選別」
共有サーバー環境では、限られたリソースを効率よく分配するために「動的リソース割り当て」が行われる。これは、アクセスが多い「活発なサイト」に優先的にリソースを振り向け、アクセスが少ない「静かなサイト」への割り当てを削る仕組みだ。
つまり、あなたのサイトのアクセスが減少すると、サーバー側は「このサイトには今はリソースを割く必要がない」と判断する。その結果、余ったリソースは他の高トラフィックなサイトへと奪われてしまう。パフォーマンスがインフラの質ではなく、トラフィック量に依存してしまうという逆転現象が起きるのだ。
スロットリングによる制限の正体
リソースの制限は「スロットリング(Throttling)」と呼ばれる手法で実行される。これには主に3つの形態がある。
- CPU制限:計算処理能力に上限を設ける
- RAM(メモリ)割り当て:一度に扱えるデータ量を制限する
- I/O制限:ディスクへの読み書き速度を抑える
アクセスが多いときはリソースを消費し尽くすことで制限に触れるが、アクセスが少ないときは「最初からパイが小さく設定される」ため、わずかなバックグラウンド処理でも制限に引っかかるようになる。
スロットリングが招く「サイレント障害」:WP-Cronの遅延とデータベースの肥大化

フロントエンドの表示速度が落ちる以上に深刻なのが、WordPressのバックグラウンド処理への影響だ。WordPressには「WP-Cron(ダブルピー・クロン)」という、予約投稿やプラグインの更新チェック、データベースの最適化などを自動で行う仕組みが備わっている。
WP-Cronは、誰かがサイトにアクセスしたタイミングで実行される。アクセスが減少すると、そもそも実行される機会が減る。さらにリソースを制限された環境では、ようやく実行のチャンスが巡ってきても、CPUやメモリの不足によって処理が途中で失敗したり、実行が大幅に遅れたりする事態を招く。
蓄積される技術的負債
バックグラウンド処理の失敗は、目に見えないところでサイトの健康状態を悪化させる。例えば、以下のような問題が蓄積していく。
- データベース最適化の失敗:不要なデータ(リビジョンや一時データ)が削除されず、クエリの実行速度が徐々に低下する
- キャッシュのクリーンアップ遅延:古いキャッシュが残り続け、ディスク容量を圧迫する
- セキュリティスキャンの未完了:脆弱性の発見が遅れ、リスクが高まる
これらの問題は、アクセスが回復したときに自動的に解消されるわけではない。むしろ、肥大化したデータベースが足かせとなり、次のアクセス増の際にサーバーが耐えきれなくなる原因を作る。
共有環境と独立環境の視覚的イメージ
共有サーバーでのリソース奪い合いと、独立した環境の違いを視覚的に理解するためのデモを作成した。左側は他サイトの影響を受ける共有環境、右側は常に一定のリソースが確保された環境をイメージしている。
(アクセス減少時)
(アクセス減少時)
このデモは、共有環境では自分のサイト(青)が他サイト(赤)に圧迫されるのに対し、コンテナ型では常に一定の枠が保証される概念を示している。
独自の分析:トラフィックの「凪」がサイトの健康寿命を削るメカニズム

ここで独自の分析を加えたい。アクセス減少時のパフォーマンス低下は、単なる一時的な速度低下ではなく、サイトの「健康寿命」を削る慢性疾患のようなものだ。筆者はこれを「メンテナンス・デット(保守の負債)」の蓄積と呼んでいる。
自動車に例えるなら、レース(アクセス急増)のときだけオイル交換をし、街乗り(アクセス減少)のときは整備を一切受けられない状態に近い。整備不良のまま放置された車は、次に高速道路に乗った瞬間に故障する。WordPressサイトも同様で、平時のメンテナンスが滞ることで、サイトの構造自体が脆弱になっていくのだ。
SEOへの悪影響という負のループ
さらに深刻なのは、Googleの「CWV(Core Web Vitals / コアウェブバイタル)」への影響だ。アクセスが少ない時期にスロットリングによってページ読み込みが遅くなると、検索エンジンはそのサイトの評価を下げる可能性がある。
「アクセスが減る」→「リソースを削られる」→「表示が遅くなる」→「SEO評価が落ちる」→「さらにアクセスが減る」という負のスパイラルに陥る危険性がある。このループは、一度入り込むと抜け出すのが非常に困難だ。
コンテナ技術が実現する「トラフィックに左右されない」安定性

こうした共有サーバーの構造的な問題を解決するのが、Linuxコンテナ技術を活用したホスティングだ。Kinstaなどのモダンなホスティングサービスが採用しているこの方式では、各ウェブサイトが完全に独立した「コンテナ」内で動作する。
コンテナ型の最大の特徴は、他のサイトとリソースを共有しない点にある。あなたのサイトに割り当てられたCPUやメモリは、たとえアクセスがゼロになっても、他のサイトに転用されることはない。常にあなたのサイト専用の待機リソースとして確保され続ける。
キャッシュ機能もトラフィックに依存しない
また、多層構造のキャッシュシステムも安定性に寄与する。エッジキャッシュやサーバーレベルのキャッシュは、トラフィックの増減に関わらず一貫して動作する。Cloudflareなどのグローバルネットワークを利用したエッジキャッシュなら、オリジンサーバーにリクエストが届く前に応答できるため、アクセス減少時でも高速なレスポンスを維持できる。
静的アセット(画像やCSS)を配信するCDN(Content Delivery Network)も同様だ。これらはサーバーの負荷状況とは無関係に、世界中の拠点から最適な速度で配信される。
運用コストを最適化する:なぜ安定期こそ高品質なホスティングが必要なのか

「アクセスが少ない時期は、安いサーバーにダウングレードしてコストを抑えたい」と考えるのは自然な心理だ。しかし、WordPressサイトの複雑さはトラフィック量に比例して減るわけではない。
プラグインの動作、セキュリティスキャン、管理画面でのコンテンツ編集、ステージング環境でのテスト。これらすべての作業には、安定したインフラが必要だ。特にサイトを管理するエンジニアやディレクターにとって、管理画面のレスポンスがトラフィック減少時に悪化することは、作業効率を著しく低下させる要因となる。
長期的なビジネス成長を支えるインフラ選び
予測可能なインフラは、ビジネスの計画を容易にする。メンテナンス作業がスケジュール通りに完了し、WP-Cronが確実に実行され、管理画面が常にサクサク動く。この「当たり前」の環境を維持することが、長期的なサイト運営における最大のコスト削減につながる。
トラフィックの波に合わせてサーバーを右往左往させる管理コストや、劣化したパフォーマンスの調査に費やす時間を考えれば、最初からリソースが保証された環境を選ぶメリットは大きい。ホスティングは単なる「場所貸し」ではなく、サイトの健康を守る「維持装置」として捉えるべきだ。
この記事のポイント
- 共有サーバーでは「オーバーセリング」により、アクセスが少ないサイトのリソースが他へ転用されるリスクがある
- リソース制限(スロットリング)は、WP-Cronなどのバックグラウンド処理を停止させ、技術的負債を蓄積させる
- データベースの最適化不足やSEO評価の低下は、アクセス減少期に進行する「サイレント障害」である
- コンテナ型ホスティングなら、トラフィックの増減に関わらず専用リソースが確保され、安定した運用が可能になる
- 管理画面のレスポンスやメンテナンスの確実性を維持するためには、安定期こそ高品質なインフラが重要だ
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
ChatGPT広告が4月に一般開放へ:新たな獲得チャネルか、それともブランド税か
OpenAIがChatGPT内に広告を自社で運用できる「セルフサーブ型プラットフォーム」を2026年4月に公開する。これまでの限定的なテスト運用から、中小企業を含む幅広い広告主が直接出稿できる段階へと移行する。この動きは、GoogleやMetaが支配してきたデジタル広告市場に新たな選択肢を提示するものだ。
先行して実施された米国でのパイロット運用では、開始からわずか6週間で年換算収益が1億ドル(約150億円)を突破した。現在、600社以上の広告主が参加しており、その約80%が中小企業であるという。PPC(Pay Per Click / クリック課金型広告)の担当者にとって、この新しいチャネルをどう評価すべきかが急務となっている。
ChatGPT広告は単なる「検索結果への表示」にとどまらず、ユーザーの対話プロセスに介入する新しい体験を提供する。しかし、初期のデータではクリック率がGoogle検索広告を大きく下回るなど、課題も浮き彫りになっている。本記事では、OpenAIの最新発表に基づき、この新チャネルの可能性とリスクを専門的な視点から分析する。
OpenAIがChatGPT広告をセルフサーブ化へ:4月の一般開放で何が変わるか
OpenAIは2026年4月に、広告主が自ら予算やターゲットを設定して広告を配信できる「セルフサーブ(自社運用型)」のプラットフォームを立ち上げる予定だ。これまでは特定の企業に限定された招待制のテストだったが、今後は誰でもアカウントを作成して広告を出稿できるようになる。
パイロット版から一般開放への転換点
2026年1月から開始された初期のテスト運用では、米国の無料プランおよび「Go」プランの成人ユーザーを対象に広告が表示されていた。この段階では、最低出稿金額が5万ドルから10万ドル(約750万〜1,500万円)と非常に高額に設定されており、実質的には大手ブランド向けのプレミアムな媒体という位置づけだった。
セルフサーブ機能の導入により、この参入障壁が取り払われる。中小企業の担当者が、Google広告やMeta広告と同じように、少額の予算からテストを開始できる環境が整うのだ。これは、ChatGPTが「特別な実験場」から「日常的な広告運用チャネル」へと進化することを意味している。
米国以外への対象地域拡大
Search Engine Journalの記事によれば、OpenAIは4月のセルフサーブ公開に合わせて、広告の配信対象地域をカナダ、オーストラリア、ニュージーランドにも拡大する計画だ。日本市場への展開時期については明示されていないが、英語圏での成功を足がかりに、多言語展開が加速するのは確実と見られている。
広告は引き続き、有料プラン(Plus、Pro、Business、Enterprise、Education)のユーザーには表示されない。あくまで無料ユーザーを対象としたマネタイズ手段として維持される方針だ。OpenAIは、広告が回答の内容を歪めることはなく、回答とは明確に区別された形式で表示されることを強調している。
パイロット運用の実績から見える「期待」と「現実」のギャップ
先行テストの結果として報じられた「年換算収益1億ドル」という数字は、一見すると驚異的な成功に見える。しかし、その内実を詳しく見ると、広告主が手放しで喜べる状況ばかりではないことが分かる。
年換算収益1億ドルの数字をどう読み解くか
「年換算収益(Annualized Revenue)」とは、ある特定の期間の収益を1年間に引き延ばして計算した予測値だ。6週間という短期間での数値をベースにしているため、初期の話題性による「お試し出稿」が含まれている可能性が高い。また、限定された在庫に対して高単価なCPM(Cost Per Mille / 1,000回表示あたりの単価)が設定されていたことも、数字を押し上げる要因となった。
Reutersの報告によると、対象ユーザーの約85%が広告を表示できる設定になっているものの、実際に毎日広告を目にしているユーザーは20%未満に抑えられている。OpenAIはユーザー体験を損なわないよう、慎重に配信量をコントロールしている。裏を返せば、まだ「収益化の余地」を残しているとも言えるが、配信密度を高めた際にユーザーがどう反応するかは未知数だ。
クリック率(CTR)に現れた検索広告との違い
マーケターにとって最も注視すべき数字は、広告の反応率だ。eMarketerの調査によれば、ChatGPT広告のCTR(Click Through Rate / クリック率)は平均で0.91%程度に留まっている。これに対し、Google検索広告の平均CTRは約6.4%とされており、大きな開きがある。
この差は、ユーザーの「インテント(検索意図)」の違いに起因すると考えられる。Google検索のユーザーは特定のウェブサイトや解決策を探しているが、ChatGPTのユーザーは「対話」や「情報の整理」を目的としている。対話の途中に差し込まれる広告は、従来の検索広告よりも「ノイズ」として捉えられやすい可能性があるのだ。
ChatGPT広告は「新しい獲得チャネル」か、それとも「ブランド税」か
ChatGPT広告の登場により、広告業界では「ブランド税(Brand Tax)」という言葉が囁かれ始めている。これは、効果が不透明であっても、競合他社に場所を取られないために出稿し続けなければならない「防衛的なコスト」を指す。
ユーザーの検索行動の変化と対話型AIの親和性
ChatGPT広告が単なるブランド税に終わらず、有効な獲得チャネルになる可能性も十分にある。ユーザーは単にキーワードを検索するのではなく、状況を説明し、選択肢を比較し、意思決定のサポートをAIに求めているからだ。この「相談プロセス」の中に、文脈に沿った解決策(広告)を提示できれば、従来の検索広告よりも深いエンゲージメントを生む可能性がある。
例えば「家族5人で北海道旅行に行く計画を立てて」という対話に対し、レンタカー会社やホテルの広告が表示されるのは、ユーザーにとって有益な情報になり得る。このように、検索(Search)とソーシャル(Social)の中間に位置する「対話型コマース」という新しいカテゴリーが確立されるかどうかが鍵となる。
広告表示のイメージ比較(静的デモ)
従来の検索広告とChatGPT広告の表示イメージの違いを、以下のデモで視覚化する。ChatGPT広告は、回答テキストの下部や横に、より文脈に馴染む形で配置される傾向がある。
/* 検索広告と対話型広告の配置イメージ */
.ad-demo-container {
  display: flex;
  gap: 24px;
  align-items: flex-start;
  flex-wrap: nowrap;
}
.ad-box {
  min-width: 120px;
  flex: 1;
  border: 1px solid #ddd;
  border-radius: 8px;
  padding: 12px;
  background: #fff;
  box-sizing: border-box;
}※このデモは、従来の検索広告とChatGPTにおける広告の馴染み方の違いを視覚化したイメージだ。実際の広告フォーマットはOpenAIの仕様により変更される可能性がある。
どのような企業がChatGPT広告を試すべきか:適正な商材とタイミング
すべての企業が4月の一般開放と同時に飛びつく必要はない。ChatGPTの特性を考えると、初期段階で成果を出しやすい商材と、そうでない商材がはっきりと分かれるからだ。
意思決定が複雑な「高関与商材」との相性
対話型AIの最大の強みは、ユーザーが抱える複雑な課題に対して段階的に情報を整理できる点にある。そのため、以下のような「検討期間が長く、情報収集が重要な商材」は、ChatGPT広告との相性が良いと考えられる。
- B2Bソフトウェア・サービス:導入にあたって比較検討や要件の確認が必要なもの。
- 教育・スクール:自分に合ったカリキュラムを相談しながら探すユーザー。
- 住宅・リフォーム・不動産:予算や条件をAIに伝えながら選択肢を絞り込む段階。
- 高単価な耐久消費財:家具、家電、車など、スペックや口コミを精査する商品。
これらの商材では、ユーザーがAIに対して「自分の状況」を詳しく説明しているため、広告のターゲティング精度が飛躍的に高まる。単純なキーワードマッチング以上の、コンテクスト(文脈)に基づいたアプローチが可能になるのだ。
中小規模の広告主が静観すべき理由
一方で、衝動買いに近い低単価商品や、緊急性の高いサービス(鍵の紛失修理など)は、現時点ではGoogle検索広告の方が効率的だろう。また、既存の検索広告やSNS広告の運用が最適化されていない段階で、新しい未成熟なプラットフォームに予算を割くのはリスクが高い。
初期のセルフサーブプラットフォームでは、計測ツール(コンバージョン計測など)や最適化アルゴリズムがGoogle広告ほど成熟していないことが予想される。そのため、まずは余剰予算がある企業や、先行者利益を狙いたい特定のカテゴリーに絞ったテストが推奨される。
PPC担当者が今すぐ準備しておくべき3つの評価基準
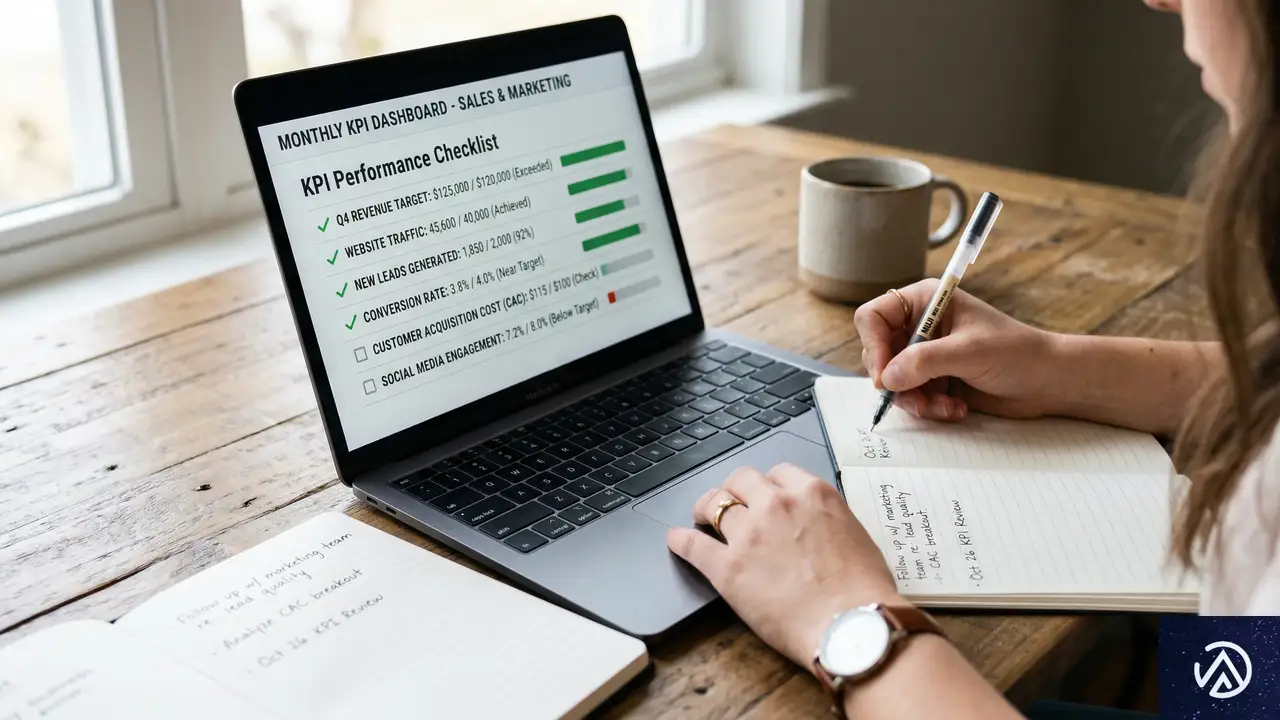
4月の一般開放に向けて、広告運用担当者は「ただ試す」のではなく、効果を正しく測定するためのフレームワークを構築しておく必要がある。OpenAIが提供するデータだけでは、真の投資対効果(ROI)は見えてこないからだ。
成功を定義するKPI(重要業績評価指標)の策定
前述の通り、ChatGPT広告のCTRは低くなる傾向がある。そのため、クリック数や獲得単価(CPA)だけを指標にすると、チャネルの価値を見誤る可能性がある。以下の多角的な視点でのKPI設定を検討したい。
- アシストコンバージョン:ChatGPTでの接触が、その後の直接検索やSNS経由の成約にどれだけ貢献したか。
- ブランドリフト調査:広告表示によって、ブランド名での検索数や認知度が向上したか。
- リードの質:対話を通じて納得した上で流入したユーザーは、既存チャネルよりも成約率(CVR)が高いか。
既存チャネルとの予算配分の最適化
ChatGPT広告は、ユーザーのジャーニーにおいて「検索(需要の回収)」と「SNS(需要の創出)」の中間に位置する。そのため、予算は検索広告から削るのではなく、まずはディスプレイ広告やコンテンツマーケティングの予算の一部を試験的に充当するのが合理的だ。WP Mayorの記事でも指摘されているように、AIプラットフォームへの出稿は「コンテンツの発見」を助ける側面が強いからだ。
この記事のポイント
- OpenAIは2026年4月にChatGPT広告のセルフサーブプラットフォームを公開し、広告運用を一般開放する。
- 先行テストでは6週間で年換算1億ドルの収益を記録したが、CTRは0.91%とGoogle検索広告(6.4%)に比べ大幅に低い。
- B2Bや高単価商材など、ユーザーが「相談」を必要とする高関与商材において、文脈に沿った高い広告効果が期待される。
- 中小規模の広告主は、既存チャネルの最適化を優先しつつ、アシスト効果を測定できる体制を整えてから参入するのが賢明だ。
- 広告が「ブランド税」になるリスクを避け、対話型AI特有のユーザー体験に合わせたクリエイティブとKPI設計が求められる。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験

Cloudflare、eBPFでDDoS対策を自作できるProgrammable Flow Protectionを発表
Cloudflareは、Magic Transitの利用者向けに、独自のDDoS緩和ロジックを実装できる「Programmable Flow Protection」を発表した。このシステムは、ユーザーが記述したeBPFプログラムをCloudflareのグローバルネットワーク全体にデプロイし、パケットレベルでの精密な制御を可能にするものだ。
2026年3月31日に公開された情報によると、この新機能は特にUDPをベースとした独自の通信プロトコルを利用するサービスにおいて、これまでにない柔軟な防御手段を提供する。現在はベータ版として、Magic Transit Enterpriseプランのユーザー向けに追加オプションとして提供が開始されている。
従来のDDoS対策システムでは対応が難しかった「未知のプロトコル」に対し、インフラ側が中身を理解するのではなく、ユーザーが「正しいパケット」の定義を教え込むというアプローチが採用された点が、今回のアップデートの核心だ。
UDPプロトコル保護の難しさと従来の限界

ネットワーク通信において、UDP(User Datagram Protocol)は速度とリアルタイム性を重視する場面で多用される。オンラインゲームや音声通話(VoIP)、動画ストリーミングなどがその代表例だ。しかし、このUDPの特性が、DDoS対策においては大きな障壁となってきた。
コネクションレスというUDPの性質
UDPはTCP(Transmission Control Protocol)とは異なり、通信の開始時に「ハンドシェイク」と呼ばれる接続確認の手順を踏まない。パケットが順番通りに届く保証もなく、状態を持たない「コネクションレス」なプロトコルである。このシンプルさが高速な通信を実現する一方で、送信元を偽装した攻撃パケットを見分けることを難しくしている。
DNSやNTPといった標準的なプロトコルであれば、パケットの構造が世界共通であるため、Cloudflareのようなプラットフォーム側で「異常なデータ」を検知しやすい。しかし、独自のゲームエンジンや社内システムで使われるカスタムプロトコルの場合、パケットの中身が暗号化されていたり、独自のヘッダー構造を持っていたりするため、外部の防御システムからは単なる「意味不明なデータの塊」にしか見えないのだ。
従来の「レートリミット」が抱えるジレンマ
これまでのDDoS対策では、こうした未知のUDPプロトコルに対して「レートリミット(帯域制限)」という手段が主に使われてきた。特定のIPアドレスやポート番号からの通信が一定量を超えた場合に、一律で遮断や制限をかける方法だ。しかし、これには大きな欠点がある。
レートリミットは「良い通信」と「悪い通信」を区別しない。攻撃が激しくなると、正規のユーザーの通信も制限に巻き込まれ、ラグや切断が発生してしまう。これは、攻撃者の目的である「サービスの停止」を、防御システム自らが手助けしてしまうような結果を招く。また、ユーザーごとに期待される通信量は異なるため、一律の基準値を設定すること自体が非常に困難であった。
Programmable Flow Protectionの仕組みとeBPFの活用

Programmable Flow Protectionは、前述した「中身がわからない」という課題を、ユーザーにロジックを記述させることで解決する。ここで重要な役割を果たすのが「eBPF(extended Berkeley Packet Filter)」という技術だ。
eBPFによるパケットレベルの制御
eBPFとは、OSのカーネル(中枢部)の機能を、カーネル自体を書き換えることなく安全に拡張できる仕組みだ。最近のシステム開発では、ネットワークの監視やセキュリティ対策で急速に普及している。Programmable Flow Protectionでは、ユーザーがC言語などで記述したeBPFプログラムをCloudflareにアップロードする。
アップロードされたプログラムは、Cloudflareのネットワークに届くすべてのパケットに対して実行される。プログラム内で「パケットの32バイト目にある特定のトークンが正しいか」といった独自の条件をチェックし、合致しなければその場でパケットを破棄(ドロップ)する。これにより、アプリケーションサーバーに届く前に、エッジ(利用者に近い拠点)で攻撃を食い止めることが可能になる。
ユーザー空間での安全な実行環境
通常、eBPFはOSのカーネル内で動作するが、Cloudflareのこのシステムでは「ユーザー空間(アプリケーションが動く領域)」で実行される。これにより、特定のユーザーのプログラムが原因でシステム全体が不安定になるリスクを排除しつつ、高度な柔軟性を確保している。
また、プログラムは実行前に「ベリファイア(検証器)」によってチェックされる。メモリ操作に問題がないか、無限ループに陥らないかなどが厳密に確認されるため、安全性が担保されている。Cloudflareの既存のDDoS緩和システムが動作した後にこのカスタムロジックが適用されるため、標準的な攻撃は従来通り自動で防がれ、その網をすり抜けるような特殊な攻撃だけを自作ロジックで仕留めるという二段構えの構成が可能だ。
具体的なユースケース:オンラインゲームの独自プロトコル

この技術が最も威力を発揮する場面の一つが、オンラインゲームの運営だ。独自のゲームエンジンを使用している場合、攻撃者は正規のパケットに似せたデータを大量に送りつけることで、ゲームサーバーをダウンさせようとする。
カスタムヘッダーによるパケット検証
例えば、あるゲームがUDPの207番ポートを使用しており、パケット内の特定の場所に「認証トークン」を含めているとする。Cloudflare側はこのトークンの構造を知らないが、ゲームの開発者はそれを熟知している。Programmable Flow Protectionを使えば、以下のようなロジックをデプロイできる。
// C言語によるeBPFプログラムのイメージ(一部抜粋)
uint64_t cf_ebpf_main(void *state) {
    // パケットヘッダーの解析
    struct cf_ebpf_parsed_headers headers;
    if (parse_packet_data(ctx, &p, &headers) != 0) return CF_EBPF_DROP;

    // ポート207以外はドロップ
    if (ntohs(udp_hdr->dest) != 207) return CF_EBPF_DROP;

    // 独自ヘッダー内のトークンの末尾が「0xCF」かチェック
    uint8_t *last_byte = app->token + token_len - 1;
    if (*last_byte != 0xCF) {
        return CF_EBPF_DROP; // 不正なパケットを破棄
    }

    return CF_EBPF_PASS; // 正当なパケットのみ通過
}
このように、プロトコルの仕様に基づいた「門番」をCloudflareのエッジに配置することで、ランダムなデータを送りつける攻撃(UDPフラッド)を効率的に排除できる。
リプレイ攻撃を防ぐステートフルな追跡
さらに高度な攻撃として「リプレイ攻撃」がある。これは、過去に送信された正当なパケットを攻撃者が記録し、それをそのまま大量に送り直す手法だ。パケットの構造自体は正しいため、単純なヘッダーチェックだけでは防げない。
Programmable Flow Protectionは、単なるフィルターに留まらず、通信の「状態(ステート)」を保持する機能を持っている。これを利用して、未知の送信元IPアドレスに対して「チャレンジ(暗号的な問いかけ)」を送り、正しく応答できたIPアドレスだけを一定期間「許可リスト」に登録するといった運用が可能だ。スクリプトで動いている攻撃者のツールはこうしたチャレンジに応答できないため、リプレイ攻撃を無効化できる。これは、Webサイトでいうところの「CAPTCHA」や「Cookie確認」を、UDPパケットのレベルで実現しているようなものだ。
開発者視点でのメリットと実装の柔軟性

このシステムの真価は、Cloudflareが提供する強力なインフラを、自社のエンジニアが自由にプログラミングできる点にある。従来のハードウェアベースのファイアウォールや、固定的な設定しかできないクラウドサービスとは一線を画す柔軟性だ。
高度なヘルパー関数の提供
eBPFプログラムをゼロから書くのは骨が折れる作業だが、Cloudflareは開発を支援するための「ヘルパー関数」を多数用意している。例えば、パケットデータの解析、送信元IPアドレスごとの状態保存、暗号学的な検証、チャレンジパケットの生成といった複雑な処理を、APIを通じて簡単に呼び出すことができる。
これにより、開発者は「パケットをどう処理するか」というビジネスロジックに集中でき、ネットワークスタックの深い知識がなくても高度な防御機能を構築できる。また、プログラムはCloudflareの全世界のデータセンターに数秒で反映されるため、新しい攻撃パターンが出現した際も即座に防御コードをアップデートできるというスピード感も大きなメリットだ。
エッジでの実行によるレイテンシ削減
通常、高度なパケット検証を自前のサーバーで行おうとすると、攻撃トラフィックがサーバーにまで到達してしまい、帯域を圧迫したりCPU負荷を増大させたりする。Programmable Flow Protectionは、世界中に分散されたCloudflareのエッジ拠点で処理を行うため、攻撃トラフィックはユーザーのインフラに届く前に消滅する。
結果として、サーバー側のリソースを節約できるだけでなく、正規ユーザーの通信に対する遅延(レイテンシ)を最小限に抑えることができる。特にオンラインゲームのようにミリ秒単位の遅延が致命的となるサービスにおいて、この「エッジでの精密なフィルタリング」は非常に強力な武器となるだろう。
独自の分析:エッジコンピューティングとセキュリティの融合

今回のProgrammable Flow Protectionの登場は、セキュリティのあり方が「プラットフォーム任せ」から「プラットフォームとの共同作業」へとシフトしていることを象徴している。これまでは、DDoS対策ベンダーがいかに多くの攻撃パターン(シグネチャ)を知っているかが重要だった。しかし、インターネット上の通信が多様化し、独自のプロトコルが増え続ける中で、ベンダー側ですべてを把握することには限界がある。
Cloudflareは、防御のための「計算資源」と「ネットワーク帯域」を提供し、その上で動かす「知能(ロジック)」をユーザーに開放した。これは、WAF(Web Application Firewall)におけるカスタムルールの作成を、より低レイヤーなL3/L4(ネットワーク・トランスポート層)で実現したものと言える。開発者がインフラの挙動をコードで制御する「Infrastructure as Code」の概念が、DDoS対策の領域でも完全に定着しつつある。
今後、この仕組みはDDoS対策だけでなく、ネットワークトラフィックのルーティングや、エッジでのデータ変換など、より幅広い用途に応用されていく可能性がある。セキュリティエンジニアには、単なる設定作業だけでなく、eBPFのような低レイヤー技術を駆使して「防御をプログラミングする」スキルがますます求められるようになるだろう。
この記事のポイント
- CloudflareがMagic Transit向けに、eBPFでDDoS対策をカスタマイズできる新機能を発表。
- UDPベースの独自プロトコルなど、従来の自動防御では対応が難しかった通信を精密に守れる。
- eBPFを活用することで、パケットの中身を検証したり、ステートフルに接続を追跡したりできる。
- 攻撃パケットをエッジで破棄するため、オリジンサーバーの負荷軽減と正規ユーザーのラグ防止に直結する。
- 現在はEnterprise顧客向けのベータ版として提供されており、開発者による自由なロジック実装が可能。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験

Cloudflareが新CMS「EmDash」発表。プラグインのセキュリティ問題を隔離技術で解決
Cloudflare(クラウドフレア)は、WordPressの精神的な後継を謳う新しいオープンソースCMS「EmDash(エムダッシュ)」を発表した。これは現在のWeb環境に合わせてゼロから設計されたもので、TypeScriptをベースに構築されている。
EmDashは、WordPressが長年抱えてきたプラグインに起因するセキュリティ脆弱性を、独自の隔離技術によって根本から解決することを目指している。さらに、最新のフロントエンドフレームワークであるAstro(アストロ)をエンジンに採用し、圧倒的なパフォーマンスを実現した。
現在はプレビュー版であるv0.1.0が公開されており、GitHubからコードを入手できる。Cloudflareのインフラだけでなく、Node.jsが動作する環境であればどこでもデプロイ可能だ。なぜ今、新しいCMSが必要なのか、その詳細を解説する。
プラグインのセキュリティ問題を隔離技術で解決する

WordPressのサイトで発生するセキュリティ問題の約96%は、プラグインが原因だと言われている。従来の仕組みでは、プラグインはPHPスクリプトとして動作し、サイトのデータベースやファイルシステムに直接アクセスできてしまう。これが、一つの脆弱性がサイト全体の崩壊を招く要因だった。
EmDashはこの問題を「Dynamic Workers(ダイナミック・ワーカーズ)」と呼ばれる隔離環境(サンドボックス)で解決した。各プラグインは「Isolate(アイソレート)」という独立した実行単位で動作するため、他のプログラムやシステムの中核に勝手に干渉することができない。
プラグインが何らかの操作を行うには、マニフェストファイルで必要な権限(ケイパビリティ)を明示的に宣言する必要がある。例えば、コンテンツを読み取る権限やメールを送信する権限など、許可された範囲内でのみ動作が保証される仕組みだ。これはスマートフォンのアプリがカメラや位置情報へのアクセス許可を求める挙動に近い。
import { definePlugin } from "emdash";

export default () =>
  definePlugin({
    id: "notify-on-publish",
    version: "1.0.0",
    capabilities: ["read:content", "email:send"],
    hooks: {
      "content:afterSave": async (event, ctx) => {
        if (event.collection !== "posts" || event.content.status !== "published") return;

        await ctx.email!.send({
          to: "editor@example.com",
          subject: `新着記事:${event.content.title}`,
          text: `「${event.content.title}」が公開されました。`,
         });

        ctx.log.info(`エディターに通知を送信しました:${event.content.id}`);
      },
    },
  });
上記のコード例では、コンテンツの読み取りとメール送信の権限のみを要求している。このプラグインが許可なく外部のネットワークと通信したり、データベースを直接書き換えたりすることは物理的に不可能だ。管理者はインストール時に、そのプラグインが何をしようとしているのかを正確に把握できる。
このデモは、従来のCMSとEmDashにおけるセキュリティ構造の違いを視覚化したものだ。
Astroとサーバーレスがもたらす圧倒的なパフォーマンス

EmDashの内部エンジンには、コンテンツ主導のWebサイト向けフレームワークとして評価の高い「Astro」が採用されている。Astroは必要な部分だけをJavaScriptで動かす「アイランドアーキテクチャ」を得意としており、ブラウザでの読み込み速度を極限まで高めることができる。
また、EmDashはサーバーレス環境での動作を前提に設計されている。具体的にはCloudflare Workers(クラウドフレア・ワーカーズ)のランタイムである「workerd」上で動作し、リクエストがあった瞬間にプログラムが起動する仕組みだ。これにより、アクセスがないときはリソースを消費せず、急激なトラフィック増にも即座に対応できる。
従来のWordPressのように、常にサーバーを起動させておく必要がないため、運用コストの大幅な削減が期待できる。Cloudflareによれば、CPUの計算時間に対してのみ課金されるモデルのため、小規模なサイトから大規模なプラットフォームまで効率的にスケールさせることが可能だという。
テーマ制作も現代的だ。開発者はAstroのコンポーネントやスタイル(Tailwind CSSなど)を使って、使い慣れたモダンな手法でサイトのデザインを構築できる。従来のWordPressテーマのように複雑なPHPの作法を覚える必要はなく、フロントエンドエンジニアにとって親和性の高い環境が整っている。
AI時代を見据えた新しい収益化モデルと開発体験
EmDashが他のCMSと一線を画すのが、AIエージェントによる管理を標準でサポートしている点だ。MCP(Model Context Protocol)サーバーを内蔵しており、AIがサイトのコンテンツ構造を理解したり、プラグインを生成したりするためのコンテキストを直接提供できる。
例えば、CLI(コマンドラインインターフェース)を通じてAIエージェントに指示を出し、メディアのアップロードやスキーマの変更、さらにはWordPressテーマの移植ガイドを生成させることも可能だ。これは「人間が管理画面をポチポチ操作する」という従来のCMSのあり方を、根本から変える可能性を秘めている。
さらに、コンテンツの収益化についても新しい提案がなされている。「x402」というインターネットネイティブな決済プロトコルを内蔵しているのだ。これはHTTP 402エラー(支払いが必要)を活用した仕組みで、AIエージェントなどがコンテンツにアクセスする際、都度少額の支払いを行う「ペイ・パー・ユース」のモデルを簡単に導入できる。
広告収益に頼る従来のWebビジネスモデルが、AIによるスクレイピングなどで脅かされている現状に対し、EmDashは技術的な解決策を提示している。管理画面でコンテンツごとの価格を設定し、ウォレットアドレスを登録するだけで、サブスクリプションに頼らない新しい収益源を構築できるのだ。
WordPressからのスムーズな移行とモダンな認証機能

既存のWordPressユーザーを置き去りにしないための工夫も凝らされている。専用のインポータープラグインを使用することで、記事データやメディアライブラリを数分でEmDashへ移行できる仕組みが用意された。
カスタム投稿タイプについても、EmDashでは管理画面から直接スキーマ(データの構造)を定義できる。WordPressでACF(Advanced Custom Fields)などの外部プラグインを駆使して実現していたような複雑なデータ構造も、標準機能としてよりクリーンに管理することが可能だ。
セキュリティ面では、パスワードを廃止し「パスキー(Passkeys)」による認証をデフォルトとしている。これにより、パスワードの漏洩や総当たり攻撃のリスクを事実上ゼロにできる。もちろん、既存のSSO(シングルサインオン)プロバイダーとの連携も可能だ。
CloudflareはEmDashを単なるWordPressの代替品ではなく、これからの20年を見据えた「Webの新しいOS」のような存在として位置づけている。MITライセンスで公開されているため、特定のプラットフォームに縛られることなく、誰もが自由に拡張や開発に参加できる点も大きな魅力だ。
独自の分析:EmDashがWeb制作の現場に与える影響

EmDashの登場は、Web制作のワークフローを劇的に変える可能性がある。特に注目すべきは、プラグインのライセンス問題からの解放だ。WordPressのプラグインは、その構造上GPLライセンスを継承せざるを得ないケースが多かったが、EmDashではプラグインが完全に独立して動作するため、作者が自由にライセンスを選択できる。
これは、高品質な商用プラグインのエコシステムがより健全に発展することを意味する。また、セキュリティが「信頼」ではなく「技術的な制約」によって担保されるため、マーケットプレイスによる中央集権的な審査を待たずとも、安全に新しい機能を導入できるようになるだろう。
一方で、これまでのPHPベースのスキルセットを持つ開発者にとっては、TypeScriptやAstroへの移行という学習コストが発生する。しかし、サーバー管理の苦労から解放され、AIを活用した高速な開発が可能になるメリットは、そのコストを補って余りあるものになるはずだ。まずはプレビュー版を自身の環境で試し、そのスピードと安全性を体感してみることをお勧めする。
この記事のポイント
- EmDashはCloudflareが開発した、TypeScriptベースの新しいオープンソースCMSだ。
- プラグインを独自のサンドボックスで実行することで、WordPressの脆弱性問題を根本的に解決する。
- Astroとサーバーレス技術を採用し、高い表示速度とスケーラビリティを両立している。
- AIエージェントによる管理や、x402プロトコルによる新しい収益化モデルを標準搭載している。
- パスキーによる認証や、WordPressからの簡単なデータ移行機能も備えている。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験