

Nuxt 4.5.1/3.21.10セキュリティパッチ公開。サーバーRCEや認証バイパスを修正
Nuxt開発チームは2026年7月27日、メジャーバージョン4系の4.5.1と3系の3.21.10をセキュリティパッチとして公開した。今回のリリースでは、深刻度が高いサーバーサイドのリモートコード実行(RCE)や認証バイパスなど、6つの脆弱性が修正されている。
Nuxtを利用しているプロジェクトはただちにアップグレードすることが推奨される。開発環境限定の脆弱性も含まれており、本番環境で影響を受けない場合でも、安全のため最新版への更新が求められる。
修正内容には、特定条件でのサーバー上での任意コード実行や、大文字を含むルートルールの認証バイパスなどが含まれている。また、キャッシュページで他ユーザーのデータが漏洩する問題(4.xのみ)や、DevTools経由のRCEも併せて修正された。
セキュリティパッチの全体像と影響範囲

今回のセキュリティリリースは、Nuxt 4.xと3.xの両系統にまたがる。4.xユーザーは4.5.1へ、3.xユーザーは3.21.10へアップグレードする必要がある。修正対象の脆弱性は、サーバーサイドRCE(深刻度:高)、未承認コンポーネントの生成(中)、ルートルール認証バイパス(高)、DoS(高)、キャッシュ時のクロスユーザー情報漏洩(高、4.xのみ)、開発サーバーのパス開示(低)、DevToolsのRCE(緊急、開発時限定)の7件だ。
いずれの脆弱性も、GitHubのアドバイザリを通じて報告され、複数のセキュリティ研究者の協力によって特定された。NuxtチームはVercel、Netlify、Cloudflareの各社とも協力し、一部の脆弱性については公開前に緩和策を展開している。
サーバーサイドを狙う深刻な脆弱性
サーバーアイランドProps経由のRCE
この脆弱性(CVE-2026-53721)は、vue.runtimeCompilerが有効になっている場合に発動する。デフォルトでは無効化されているため、大半のプロジェクトは影響を受けない。しかし、該当する設定では、サーバーコンポーネントやアイランドのPropsにtemplateキーを注入されることで、サーバー(Nitro)上で任意のコードが実行される可能性があった。
攻撃が成立するには、<component :is>やresolveDynamicComponent、h()といったVueの動的コンポーネント解決にPropsが渡る必要がある。@nuxt/uiが提供するreka-uiのasプロパティのようなパターンも該当する。実務上は、動的コンポーネントとサーバーアイランドを併用する設計で注意が必要だ。
このデモは、vue.runtimeCompilerが有効な場合の攻撃の流れを概念的に示している。実際には、同設定をオフにしているプロジェクトは影響を受けず、また4.5.1/3.21.10で根本的な修正が行われている。
未承認コンポーネントのインスタンス化
RCEほどではないが、こちらはvue.runtimeCompilerが無効でも影響を受ける。サーバーアイランドが宣言していないPropsを転用して、asプロパティに攻撃者が任意のHTML要素名やコンポーネント名を渡すことで、意図しない要素を生成できてしまう。
たとえば{ "as": "iframe" }のようなデータを渡されると、iframe要素が生成される可能性がある。コード実行には至らないが、予期しないDOM構造を作られてしまう点は脅威だ。Propsの宣言やinheritAttrs: falseで防ぐこともできるが、フレームワーク側での修正により、今後はこうした不正なインスタンス化はブロックされる。
認証バイパスとリソース消費攻撃
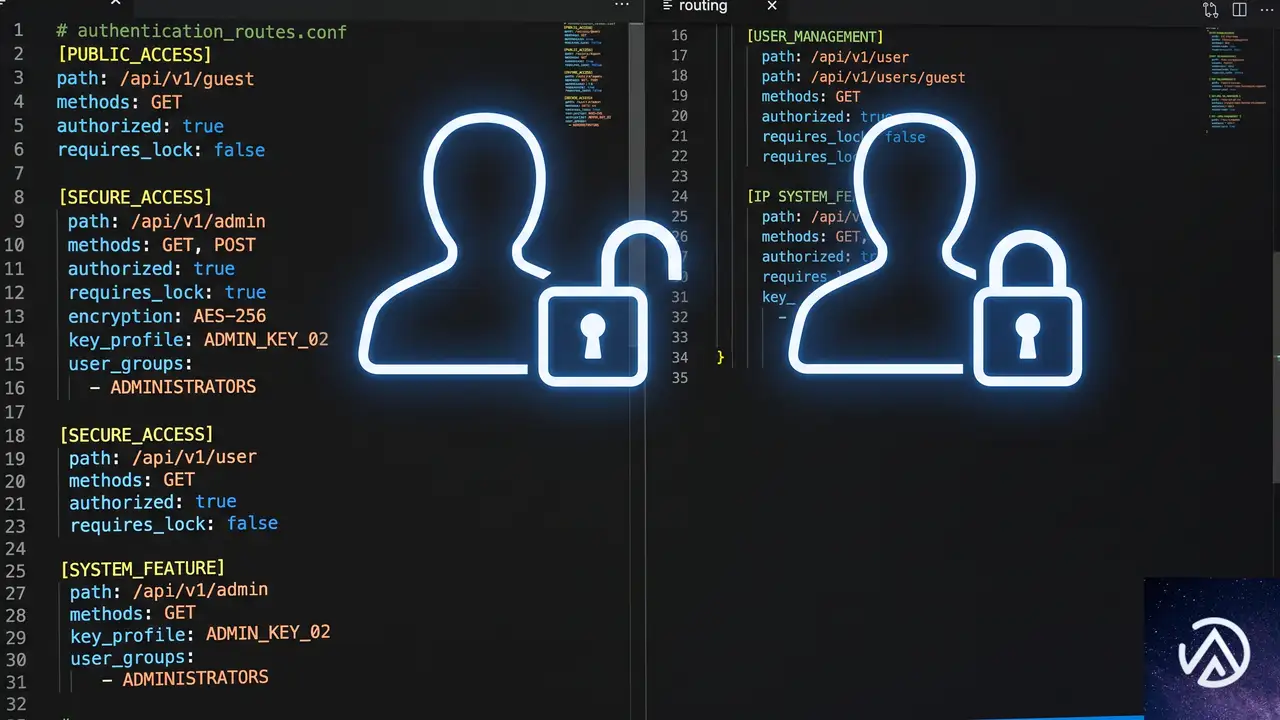
ルートルールの認証バイパス(大文字・小文字の不一致)
NuxtではrouteRulesにappMiddlewareを指定することで認証ゲートを設けられる。しかし、ルールキーに大文字が含まれる場合、リクエストのパスとケースインセンシティブにマッチせず、認証ミドルウェアがスキップされる問題があった。
これは4.4.7/3.21.7で修正された問題(CVE-2026-51354)に起因するリグレッションだ。当時の修正が逆にこの不具合を生んだ。具体的には、pages/Admin.vueのようなファイルやrouteRules: { '/Admin': ... }のような明示的なキーで、/adminへのアクセスがルールを迂回してしまう。
今回のパッチでは、ルートルールのマッチングがVue Routerと同様にケースインセンシティブに統一された。これにより大文字小文字の混在があっても、正しくミドルウェアが適用される。もし意図的にケースセンシティブなマッチングを利用していた場合は、router.options.sensitive: trueの設定が必要だ。
この図は、/Adminというルールに対して/adminがアクセスされるケースを示している。修正前はルールが適用されなかったが、4.5.1/3.21.10以降はケースを問わず認証ミドルウェアが動く。
サーバーコンポーネントへのDoS攻撃
サーバーコンポーネントやアイランドのエンドポイント(/__nuxt_island)に対して、v-forに巨大なPropsを渡すなどしてサーバーをクラッシュさせるDoS攻撃が可能だった。また、巨大なリクエストボディの解析でCPUを浪費させる問題も確認されている。どちらも認証不要で実行でき、サービス停止につながる。
修正では、こうしたPropの展開やリクエストのバリデーションが強化され、攻撃が成立しないようになった。
キャッシュページにおけるクロスユーザー情報漏洩(4.x限定)
Nuxt 4.x(4.4.0以上)で、cache、swr、isrのルートルールを認証付きページに適用している場合、キャッシュされた_payload.jsonが別のユーザーに提供される可能性があった。HTML自体は正しくユーザーごとに分離されていたが、ペイロードデータのキャッシュが意図せず共有されていたのだ。
この脆弱性は3.xには存在しない。修正バージョンにアップグレードしても、既にキャッシュされている不正なペイロードは削除されないため、別途キャッシュのパージ(CDNやブラウザキャッシュのクリア)が必要になる。
開発環境限定の脆弱性
Nuxt DevToolsのリモートコード実行(緊急)
この問題(GHSA-279x-mwfv-vcqv)は、nuxt devを実行している開発マシンに影響する。DevToolsが有効な状態で、Vite HMRソケット上で認証不要のRPCメソッドが露出しており、攻撃者が任意のコマンドを実行できる可能性があった。攻撃経路としては、同一ホスト上の別プロセス、--hostオプション使用時のLAN内の他端末、あるいは悪意あるWebサイトへの訪問が考えられる。
この脆弱性は@nuxt/devtools@3.3.1で修正されており、Nuxt本体のアップグレードに加えてロックファイルからこのバージョンが解決されることを確認する必要がある。
本番ビルドではDevToolsとHMR自体が含まれないため、この問題が本番環境に影響することは決してない。しかし、開発者が攻撃を受けるとソースコード漏洩やシステム侵害につながるため、早急な更新が推奨される。
開発サーバーのパス開示(低)
nuxi dev --hostでネットワークインターフェースにバインドしている場合に限り、Chrome DevToolsのワークスペースエンドポイントを経由して、プロジェクトの絶対パスとワークスペースUUIDがLAN上のクライアントに漏洩する問題があった。信頼できないネットワークで開発サーバーを公開している環境は注意が必要だ。
アップグレード手順と注意点
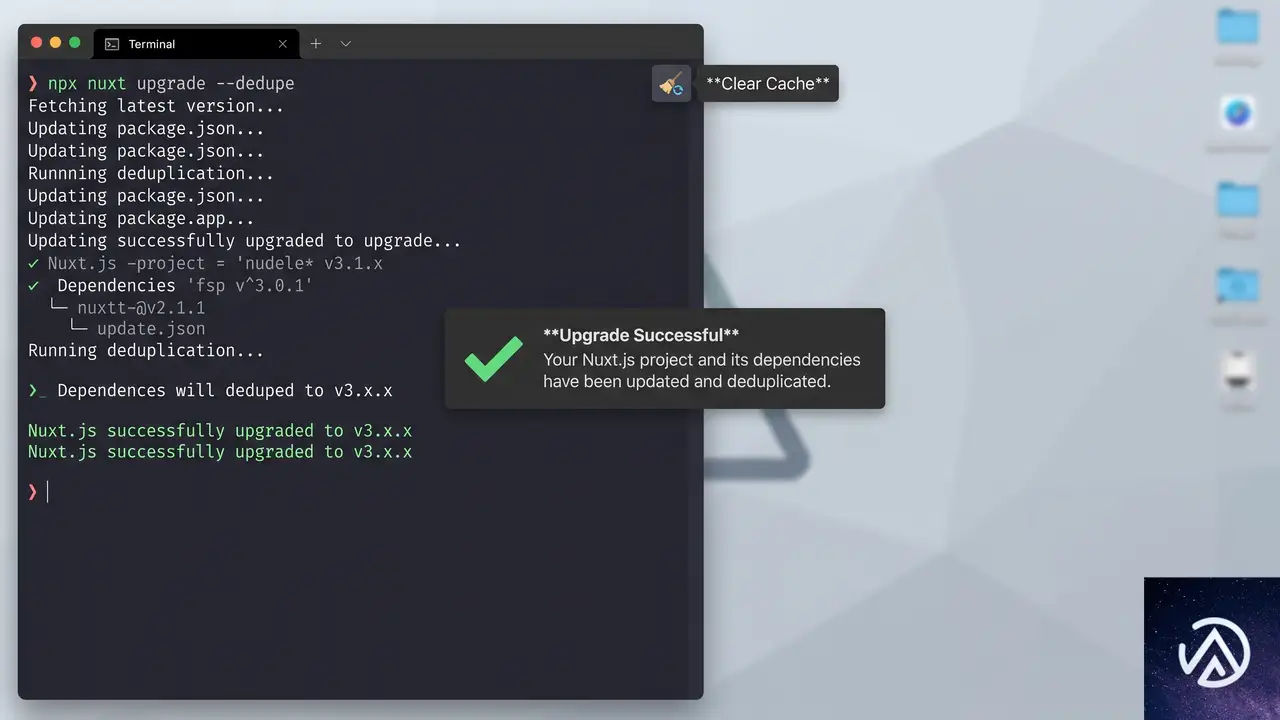
アップグレードは以下のコマンドで実行できる。ロックファイルの更新とともに、依存解決を最新化するために--dedupeオプションを付与する。
npx nuxt upgrade --dedupeこれにより、@nuxt/devtoolsも最新の3.3.1に引き上げられ、DevToolsのRCEも同時に修正される。
キャッシュ関連の脆弱性が悪用されていた場合に備え、本番環境のCDNキャッシュやブラウザキャッシュをクリアすることも推奨する。アップグレードだけでは過去にキャッシュされた不正なペイロードは消えないからだ。
また、ケースセンシティブなルートルールを意図的に使っている場合は、nuxt.config.tsでrouter.options.sensitiveを明示的に設定する必要がある点に注意してほしい。
謝辞と安全な報告体制
これらの脆弱性は、GitHubのプライベートアドバイザリやVercel OSS Bug Bountyプログラムを通じて報告された。Nuxtチームは、問題を責任をもって開示した以下のセキュリティ研究者に謝意を表している。
- Pig-Tail
- sec-reex
- DavidCarliez
- manop55555
- dinhvaren
- quantumshiro
- Saku0512
- TazmiDev
また、サーバーRCEについては、Vercel、Netlify、Cloudflareの各社と連携し、公開前に緩和策を配備する準備が整えられた。
Nuxtのセキュリティ脆弱性を発見した場合は、GitHub Security Advisoryから非公開で報告するか、security@nuxtjs.orgへメールすることが推奨されている。
この記事のポイント
- Nuxt 4.5.1と3.21.10は緊急度の高いセキュリティパッチであり、即時アップグレードが推奨
- サーバーアイランド経由のRCEは特定条件でのみ発生するが、影響度は高い
- ルートルールの大文字・小文字の不一致による認証バイパスは、4.4.7/3.21.7の修正に起因するリグレッション
- キャッシュ時のクロスユーザー情報漏洩は4.xにのみ存在し、キャッシュの手動クリアが必要
- DevToolsのRCEは開発環境限定だが、開発端末の侵害を防ぐためロックファイルの更新を忘れずに

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WooCommerce 11.0リリース延期、致命的エラーで8月4日に再設定
WooCommerce 11.0のリリースが延期された。当初は2026年7月28日に予定されていたが、リリース候補版RC1のテスト中に致命的なエラーが発見されたため、新たなリリース日は8月4日を予定している。
WooCommerce Developer Blogが7月28日に発表した公式情報によれば、このエラーは特定の条件下で発生する新しいパフォーマンス機能に起因する。開発チームは修正を含むRC2を準備中で、7月29日から追加テストを開始する計画だ。
ECサイト運営者にとって、WooCommerceのメジャーアップデートは売上に直結する重要なイベントである。今回の延期がビジネスに与える影響と、本番環境への適用を検討する際の判断材料をまとめた。
WooCommerce 11.0リリースの経緯
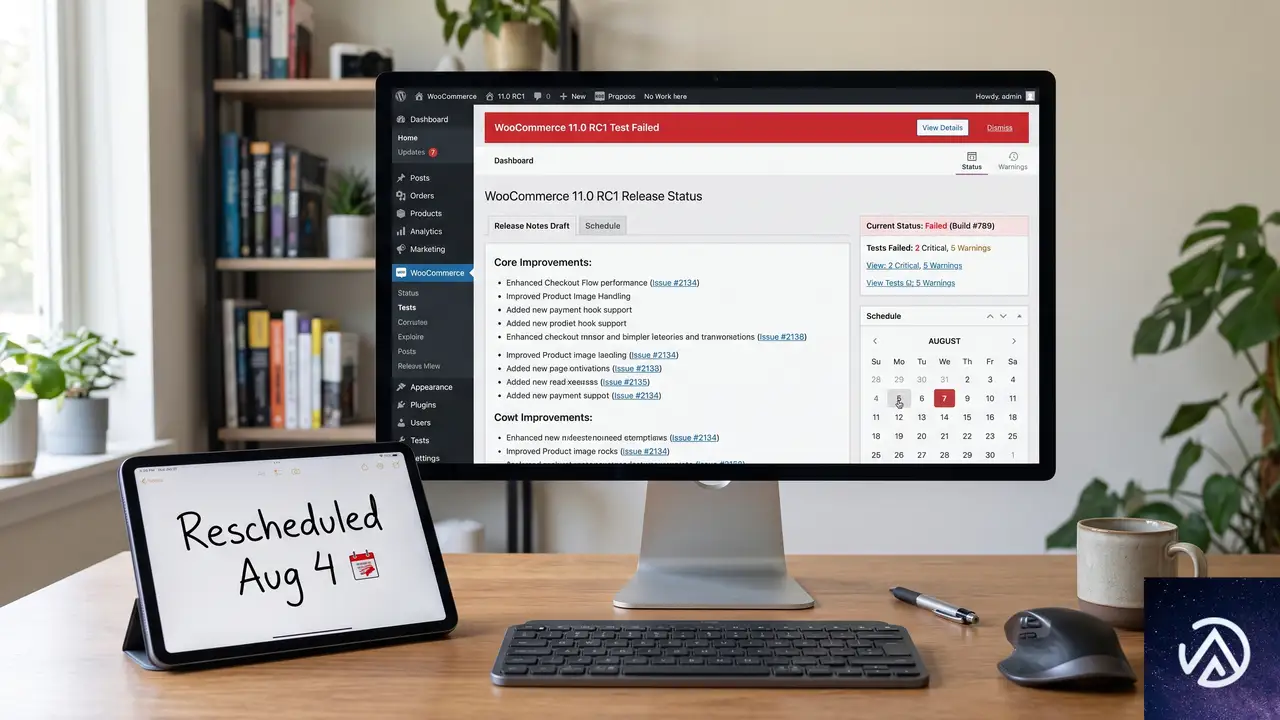
WooCommerce 11.0は、ECプラットフォームとしての基盤を大幅に更新するメジャーリリースだ。注文処理の高速化や管理画面の応答性改善など、複数のパフォーマンス向上が含まれると見られている。
開発チームは当初の予定通り7月28日のリリースを目指してRC1(リリース候補版1)を公開したが、早期テストの段階で致命的なエラーが確認された。このエラーの重大性を考慮し、安定版の公開を1週間延期して8月4日に再設定した。
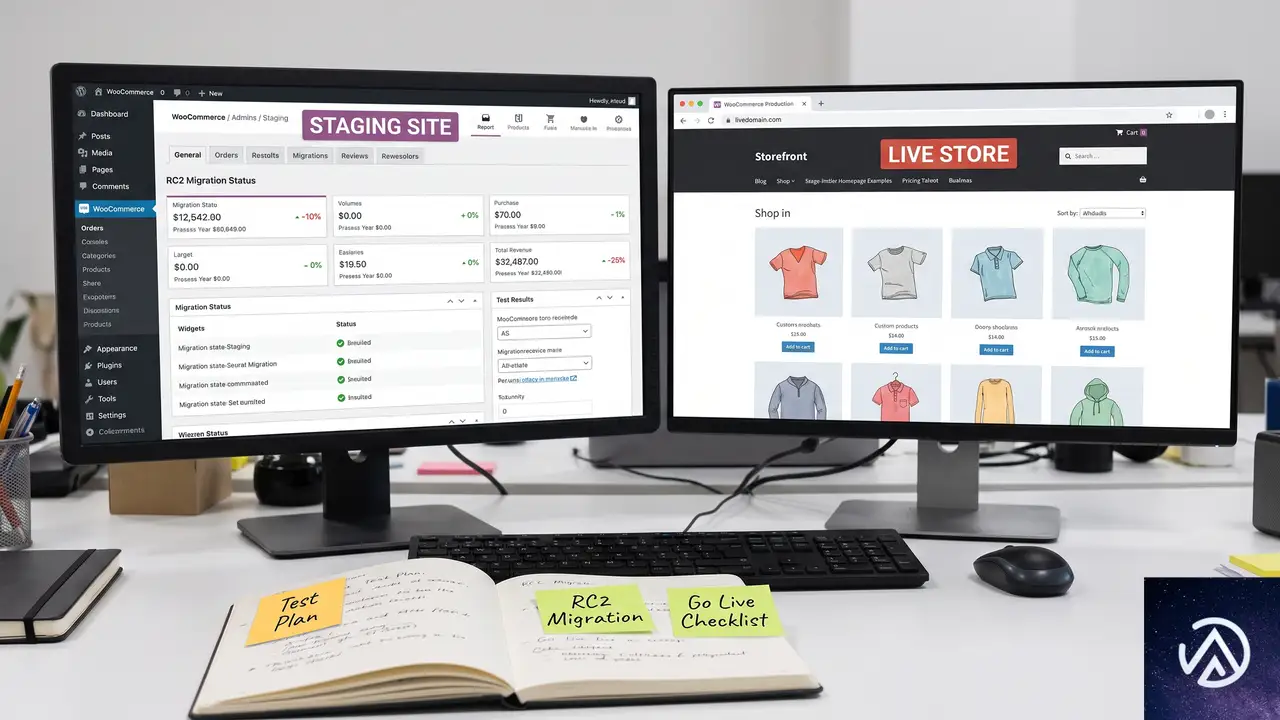
このデモが示すように、開発チームは品質を優先し、既知の致命的な問題を修正してから安定版を届ける判断を下した。RC2での追加テストが成功すれば、当初の予定からわずか1週間の遅れでWooCommerce 11.0が利用可能になる。
致命的エラーの内容と影響範囲
WooCommerce Developer Blogの発表では、エラーの詳細な技術情報は公開されていない。しかし、いくつかの重要なポイントが判明している。
エラーの発生条件
致命的エラーは「特定の状況下」で発生する。これは、すべての店舗で必ず起こるわけではないことを意味する。おそらく、特定のプラグインやテーマとの組み合わせ、あるいは特定のサーバー設定やデータ構成がトリガーになると考えられる。
fatal error(致命的エラー)とは、PHPの実行が停止してしまう深刻なエラーのことだ。WordPressサイトでこれが発生すると、該当ページが完全に表示されなくなる。ECサイトの場合、注文処理や決済フローが停止する可能性があり、事業者にとっては売上機会の喪失に直結する。
パフォーマンス機能に起因する問題
エラーの原因は「新しいパフォーマンス機能」にある。WooCommerce 11.0では、データベースクエリの最適化やキャッシュ機構の改善など、複数のパフォーマンス向上施策が導入される予定だった。これらの新機能のいずれかが、特定の条件下で予期せぬ動作を引き起こしたと見られている。
パフォーマンス改善はECサイトにとって重要なテーマだ。ページ読み込み速度が1秒遅れるごとにコンバージョン率が7%低下するというデータもある。開発チームがパフォーマンス向上を重視するのは当然だが、その実装が安定性を損なっては本末転倒である。今回の延期は、速度と安定性のバランスを取るための慎重な判断と言える。
今後のスケジュールと事業者が取るべき対応
8月4日へ向けた開発チームの動き
開発チームは7月29日からRC2の準備と追加テストを開始する。RC2にはエラー修正が含まれ、安定版リリース前の最終検証が行われる。テストが成功すれば、8月4日にWooCommerce 11.0.0が公開される予定だ。
追加の遅延や変更があれば、WooCommerce Developer Blogを通じてアナウンスがある。本番環境への適用を検討している事業者は、このブログを注視しておくとよい。
事業者が今すべきこと
本番環境のWooCommerceをアップデートする際は、必ず事前にステージング環境でテストすることが鉄則だ。特に今回のメジャーアップデートでは、新機能と既存環境の互換性を慎重に確認する必要がある。
具体的には、以下の手順を推奨する。
- ステージング環境を用意し、現在の本番環境を完全に複製する
- WooCommerce 11.0.0 RC2以降をステージング環境に適用する
- 注文処理、決済、在庫管理、メール通知など主要な機能を一通りテストする
- 利用中のプラグインやテーマとの競合がないか確認する
- テスト結果に問題がなければ、8月4日の安定版リリース後に本番適用を計画する
致命的エラーの具体的な条件が公開されていない現状では、すべての環境で安全とは言い切れない。RC1で発見された問題がRC2で完全に修正されるかどうかも、追加テストの結果を待つ必要がある。本番適用を急ぐよりも、安定性を優先した慎重なアプローチが賢明だ。
上記のSTEPに従うことで、致命的エラーのリスクを最小限に抑えつつ、WooCommerce 11.0の新機能を安全に導入できる。特に決済フローや在庫管理は事業の中核を担う機能のため、十分なテストなしにアップデートすることは避けたい。
今回の延期が示すWooCommerce開発チームの品質姿勢
今回のリリース延期は、WooCommerce開発チームの品質に対する真摯な姿勢を示している。RC1で致命的エラーを発見した段階で、リリースを強行せずに修正と再検証を選択したことは評価に値する。
大規模なECサイトでは、致命的エラーによるダウンタイムが数時間続くだけで数百万円規模の損失が発生することもある。WooCommerceは世界で最も利用されているECプラットフォームの一つであり、その影響範囲は極めて広い。安定版の品質を確保するために1週間の延期を決断したことは、長期的に見れば利用者全体の利益になる。
事業者としては、新機能をいち早く試したい気持ちもあるだろう。しかし、ECサイトの安定稼働が最優先である。開発チームの判断を信頼し、正式リリースまで待つことが賢明だ。
この記事のポイント
- WooCommerce 11.0のリリースが7月28日から8月4日に延期された
- RC1テスト中に発見された致命的エラーが原因で、パフォーマンス機能に起因する
- 開発チームはRC2の準備と追加テストを7月29日から開始する
- 事業者は本番適用前にステージング環境でのテストを徹底すべきである
- 品質優先の判断は長期的にEC事業者の利益となる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WordPress 7.1 Beta 3リリース、グローバルスタイル適用の改善点を解説
Beta 3がもたらす現場へのインパクト
WordPress 7.1の正式リリースは2026年8月19日に迫っている。今回公開されたBeta 3は、単なるバグ修正の積み上げではない。ブロックエディタのスタイル管理に根本的な考え方の変更をもたらす機能が含まれている点が最大の注目点だ。
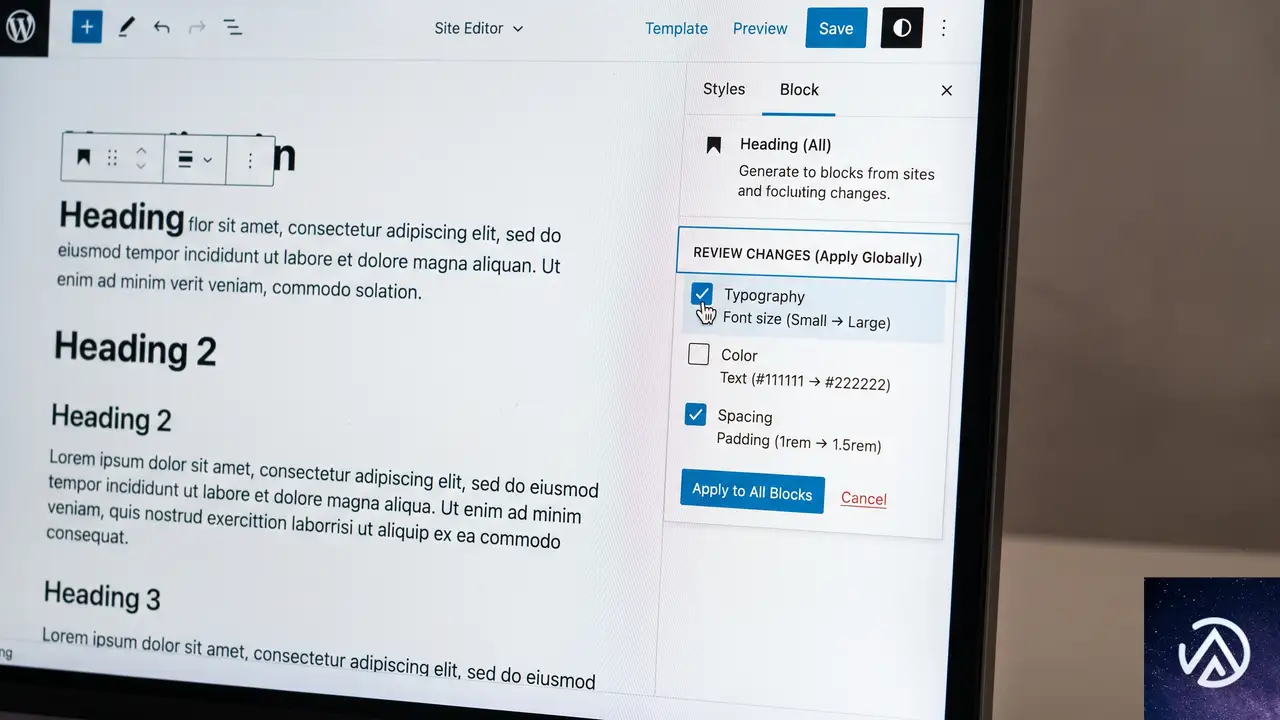
具体的には、「Apply globally(グローバルに適用)」機能の改善だ。これまで、あるブロックに加えたスタイル変更をサイト全体に反映させる操作は、すべての変更を一括で上書きするか、まったく適用しないかの二者択一だった。この「全か無か」の動作は、実際のデザインワークフローにおいて多くの小さなストレスを生んでいた。
Beta 3で導入された改良では、適用前にレビューステップが挿入される。これにより、変更したスタイルのうち、どれをグローバルに適用し、どれをそのブロックだけのローカルな変更として残すかを選択できるようになる。部分的なグローバル適用が可能になることで、サイト全体のデザイン整合性を保ちながら、特定のブロックだけ微調整するという、現実的な運用が格段にやりやすくなった。
このレビューステップの導入により、デザイナーやサイト運営者は「うっかり全ブロックのスタイルを壊してしまった」というヒヤリハットから解放される。部分的な適用が可能になったことで、より積極的にグローバルスタイルを活用できるようになるだろう。
メディアアップロードの地味だが確実な改善
Beta 3には、日々の運用で遭遇しがちなメディア関連のバグ修正も含まれている。長尺のGIFアニメーションをアップロードした際に処理が停止してしまう問題が解消された。また、EXIFメタデータで回転情報が埋め込まれた画像が、正しい向きで処理されるようになった。
Safariブラウザで単一のHEIC画像をアップロードすると、誤ってエントリーが二重に作成される問題も修正されている。これらの修正は派手さこそないが、クライアントワークで大量の画像を扱う制作会社や、更新頻度の高いメディアサイトの運用者にとっては、地味に嬉しい改善と言える。
テストに参加する4つの方法
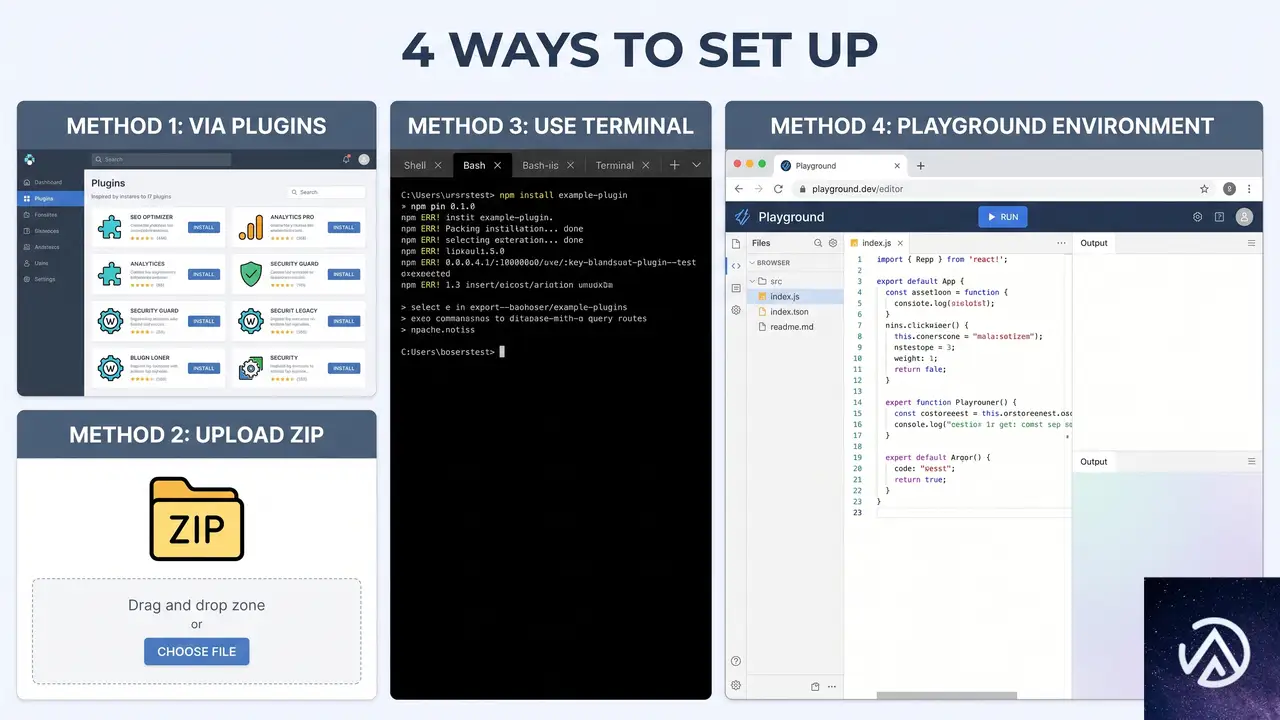
WordPress 7.1 Beta 3は、本番サイトでの使用を想定していない。あくまでテストと開発を目的としたリリースだ。テスト環境は、ローカルPC上のLocal by FlywheelやDevKinsta、あるいはXAMPPやDockerを使った手動セットアップなど、普段使い慣れたもので問題ない。
テスト環境を用意したら、以下のいずれかの方法でBeta 3を入手できる。
特にWordPress Playgroundは、データベースすら必要としないブラウザ完結型のテスト環境だ。とりあえず新機能を触ってみたいという場合には、最もハードルが低い選択肢だろう。
なぜベータテストへの参加が重要なのか
WordPressのメジャーバージョンアップは、世界中のサイトに影響を及ぼす。7.1では、Beta 1以降だけでも71件以上の課題が修正されている。これらの修正の質を高めるには、多様な環境でのテストが不可欠だ。
ベータテストは、開発経験の有無を問わない。普段使っているプラグインやテーマとの組み合わせで問題が起きないかを確認するだけでも、リリースの品質向上に大きく貢献できる。公式のテストガイドには、特に重点的に確認すべき項目がまとめられている。
不具合の報告はフォーラムへの投稿で十分だ。再現手順を明確に説明できる場合は、Tracでのチケット発行が推奨される。報告の前に既知のバグ一覧を確認すれば、重複を避けられ、開発チームの負荷も減らせる。
7.1正式版に向けた最終段階
WordPress 7.1のリリーススケジュールは、2026年8月19日が最終目標だ。8月16日から19日まで開催されるWordCamp US 2026の会期と重なるタイミングでのリリースは、コミュニティにとっても大きな節目となるだろう。
今回のBeta 3では、スタイル管理の柔軟性向上に加え、メディア処理の安定化、Notes機能やレスポンシブスタイリング、カスタムCSSに関するエディタの修正も含まれている。開発者向けには、WordPress Coding Standardsがバージョン3.4.0に更新された。
一方で、Unicodeメールアドレス対応は7.1への搭載が見送られることが決まった。この機能はコミュニティプラグインとして開発が継続され、互換性やセキュリティ面の検証がより広範囲に行われる予定だ。
なお、7月17日にはBeta 2がWordPress 7.0.2のリリースの一環として公開されており、重要なセキュリティ修正が含まれている。テスト環境を最新の状態に保つ際は、この点にも注意が必要だ。
この記事のポイント
- Apply globally機能にレビューステップが追加され、スタイル変更を部分的にグローバル適用できるようになった
- 長尺GIFの処理停止やSafariでのHEIC二重登録など、メディアアップロードの実用的な不具合が修正された
- テスト参加はプラグイン、直接ダウンロード、WP-CLI、Playgroundの4経路から選択可能
- Unicodeメールアドレス対応は7.1への搭載が見送られ、コミュニティプラグインとして開発が継続される
- 正式リリースは2026年8月19日、WordCamp US 2026の開催期間と重なるタイミングで公開予定
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Node.js 2026年7月27日セキュリティリリース、3ラインにHIGH脆弱性修正
Node.jsプロジェクトは2026年7月27日、3つのアクティブなバージョンラインを対象とするセキュリティリリースを公開した。修正される脆弱性の最大深刻度はHIGHだ。対象は26.x系、24.x系、22.x系の3ラインである。
今回のリリースで特筆すべきは、EOL(End of Life / サポート終了)バージョンにも同様の脆弱性が存在するという点だ。公式のリリーススケジュールに従い、サポートが継続しているバージョンへの速やかなアップデートが強く推奨されている。
今回のセキュリティリリースの概要
Node.jsのセキュリティリリースは、発見された脆弱性を修正するために定期的に提供される特別なアップデートだ。通常の機能追加やバグ修正を含むマイナーリリースとは異なり、セキュリティ上の問題に絞って修正が行われる。公開前には事前告知が行われ、ユーザーがアップデートを計画しやすいよう配慮されている。
最大深刻度がHIGHという評価は、CVSS(共通脆弱性評価システム)で7.0〜8.9に相当する。情報漏洩やサービス停止につながる可能性があり、放置するとシステム全体のリスクになる種類の脆弱性だ。実運用環境では速やかな対応が求められる。
影響を受けるバージョンラインと深刻度
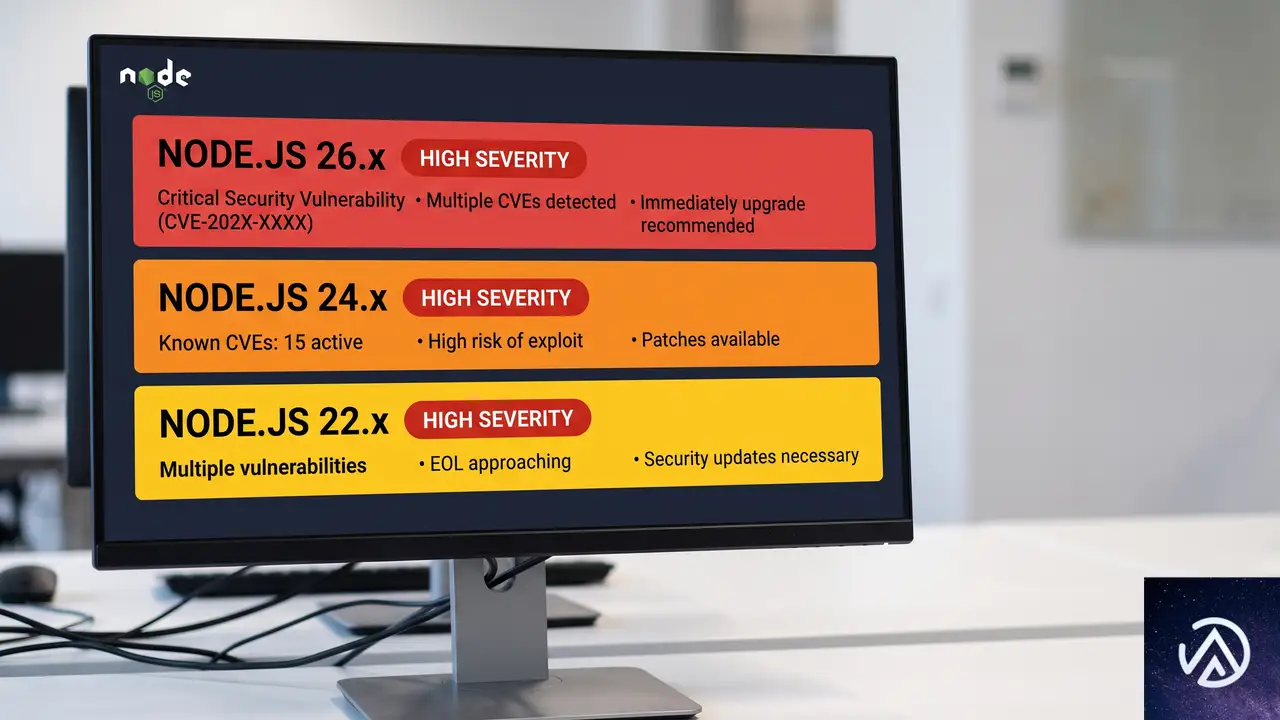
今回のセキュリティリリースでは、以下の3つのバージョンラインで修正が提供される。各ラインとも最大深刻度はHIGHだ。現時点で具体的なCVE番号や脆弱性の詳細は公開されていないが、公開後にNode.jsの公式ブログで詳細がアナウンスされる見込みである。
- 26.x系: 最新のメジャーバージョン。最大深刻度HIGH
- 24.x系: LTS(長期サポート)対象バージョン。最大深刻度HIGH
- 22.x系: メンテナンスLTS対象バージョン。最大深刻度HIGH
深刻度HIGHが意味するもの
Node.jsのセキュリティ分類におけるHIGHは、CIA(機密性・完全性・可用性)のいずれかに重大な影響を及ぼす可能性がある脆弱性だ。具体的には、リモートからの攻撃によってサービスが停止したり、メモリ上のデータが漏洩したりするリスクが考えられる。Critical(緊急)ほどの即時性はないが、放置すれば深刻な被害につながるため、計画的なアップデートが必要になる。
過去のNode.jsセキュリティリリースでは、HTTPリクエストのスマグリングやTLS証明書の検証バイパスなどがHIGHとして分類されてきた。いずれもインターネットに公開されているサーバーにとっては重大な脅威だ。
なぜ複数バージョンラインで同時リリースされるのか
Node.jsは複数のバージョンラインを並行してメンテナンスしている。これは、ユーザーが異なるリリースサイクルを選択できるようにするためだ。最新機能を使いたい開発者は偶数系の最新バージョン、安定性を重視するプロジェクトはLTSを選ぶ。
脆弱性が発見された場合、その影響はコードベースを共有する複数のバージョンラインに及ぶことが多い。そのため、Node.jsプロジェクトは全アクティブラインに対して同時に修正パッチを提供する。今回の26.x、24.x、22.xの3ライン同時リリースは、この典型的な対応パターンだ。
EOLバージョンのリスクと対応策
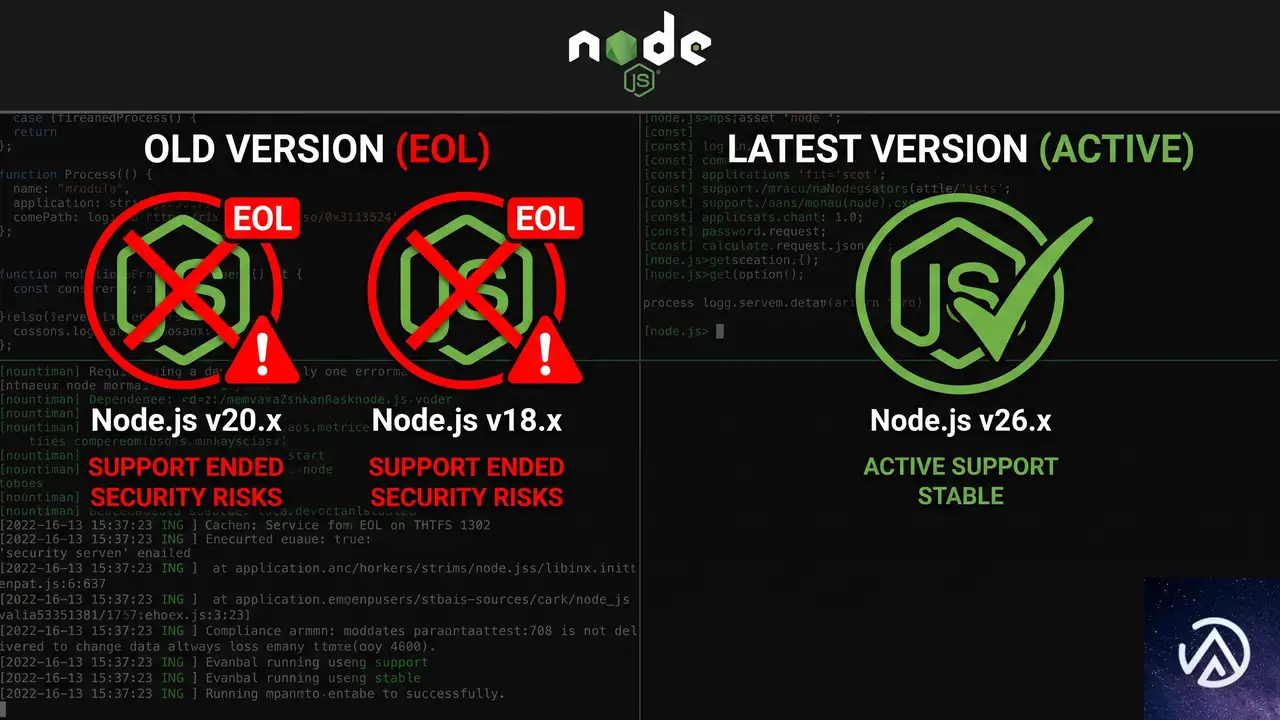
今回のアナウンスで公式が強調しているのが「EOLバージョンも常に影響を受ける」という事実だ。EOL(End of Life)とは、Node.jsプロジェクトが公式サポートを終了したバージョンのこと。20.x系より古いバージョンラインはすでにEOLを迎えており、今回のようなセキュリティリリースの対象外となる。
EOLバージョンを使い続けると、既知の脆弱性が修正されないまま放置されることになる。攻撃者は修正済みの脆弱性を逆解析し、未パッチのシステムを狙うのが一般的な手口だ。とくにインターネットに公開されているサーバーでは、EOLバージョンの使用は極めて危険である。
EOLバージョンからの移行を急ぐべき理由
Node.js 20.x系のEOLはすでに2026年4月30日に迎えている。18.x系はさらに古く、2023年10月にEOLとなった。これらのバージョンにはここ数年で発見された多数の脆弱性が未修正のまま残っている可能性が高い。
移行を躊躇する理由として「動作確認の工数が取れない」「依存パッケージの互換性が心配」といった声がある。しかしセキュリティリスクと天秤にかければ、移行の優先度は明らかに高い。Node.jsのメジャーバージョンアップは、適切なテスト計画を立てれば比較的スムーズに進められるケースが多い。
アップデート手順と注意点
セキュリティリリースの適用方法は、使用しているNode.jsのバージョン管理方法によって異なる。ここでは代表的な3つのケースを紹介する。
nvm install 24
nvm install 22
docker pull node:24
docker pull node:22
sudo apt update && sudo apt upgrade nodejs
# CentOS/RHEL
sudo yum update nodejs
アップデート前の確認ポイント
本番環境に適用する前に、以下の点を確認しておくことが望ましい。とくにNode.jsのバージョンに依存するネイティブモジュール(C++アドオンなど)がある場合は注意が必要だ。
- 依存パッケージの互換性:
package.jsonのenginesフィールドで指定しているNode.jsバージョンと齟齬がないか確認する - CI/CDパイプラインの更新: テスト環境やビルド環境のNode.jsバージョンも合わせて更新する
- ステージング環境での動作確認: 本番適用前にステージング環境でテストを実行し、アプリケーションの動作に問題がないことを検証する
とくにメジャーバージョンをまたぐ移行(20.xから22.x、あるいは20.xから24.x)の場合は、Node.jsの変更履歴を確認し、非推奨APIの削除や動作変更がないか事前にチェックしておくべきだ。
Node.jsセキュリティ情報の継続的な入手方法
今回のようなセキュリティリリースの情報を逃さないために、Node.jsプロジェクトは複数の情報チャネルを提供している。日常的に監視する仕組みを整えておくことで、脆弱性公開から対応までのリードタイムを短縮できる。
組織で取り組むべきセキュリティ監視体制
Node.jsに限らず、利用しているすべてのランタイムやフレームワークのセキュリティ情報を継続的に収集する仕組みが重要だ。具体的には以下の施策が有効である。
- 依存関係の自動監視: DependabotやRenovateなどのツールを使い、セキュリティパッチが公開されたら自動的にプルリクエストが作成されるように設定する
- SBOM(ソフトウェア部品表)の活用: 利用しているコンポーネントを一覧化し、脆弱性情報が公開された際に影響範囲をすぐ特定できるようにする
- セキュリティ情報のRSS購読: Node.js公式ブログのRSSフィードを監視ツールに登録しておく
今回のセキュリティリリースを単発の対応で終わらせず、継続的なセキュリティ監視体制を整えるきっかけにすることを推奨する。
この記事のポイント
- Node.js 26.x/24.x/22.xの3ラインでセキュリティリリースが公開された。最大深刻度はHIGH
- EOLを迎えた20.x以前のバージョンは今回の修正対象外であり、既知の脆弱性が残り続けるリスクがある
- nvm、Docker、パッケージマネージャのいずれかを用いて速やかに最新パッチを適用すべき
- nodejs-secメーリングリストや公式ブログで継続的にセキュリティ情報を入手できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WooCommerce 11.0で失敗注文の在庫が自動復元へ、変更点と対応を解説
WooCommerce 11.0で、注文が「失敗」ステータスに移行した際の在庫処理に変更が入った。従来、注文が在庫を減らした後に「失敗」になると在庫が戻らなかったが、今後は自動で在庫が復元されるようになる。
この変更はほとんどのストアにとっては歓迎すべき改善だが、一部のカスタムフローでは注意が必要だ。ここでは変更の具体的な内容と、開発者が取るべき対応を整理する。
具体的に何が変わったのか
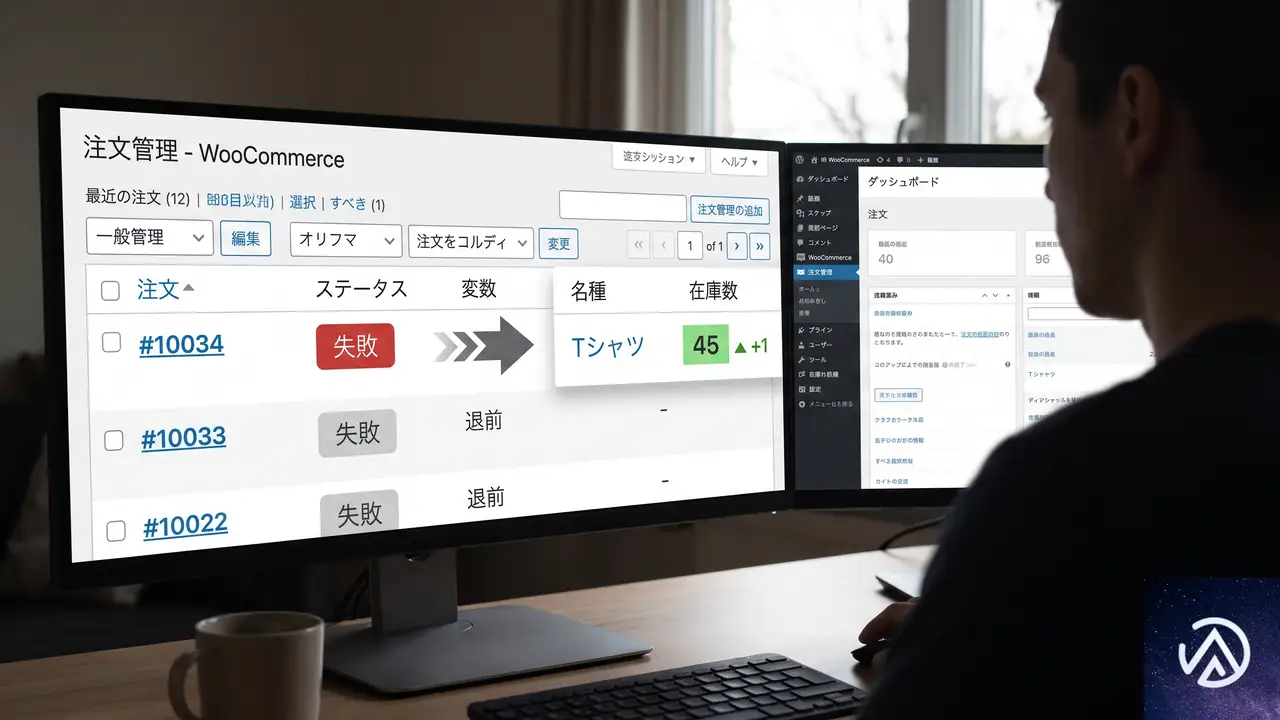
この変更の核心はシンプルだ。WooCommerce 11.0以降、注文ステータスが「失敗(failed)」に移行したとき、その注文が以前に在庫を減らしていた場合、自動的に在庫が復元されるようになる。
技術的には、woocommerce_order_status_failedフックにwc_maybe_increase_stock_levels()関数が登録された。この関数は、注文が以前に在庫を減らしていたかどうかを確認した上で在庫を戻す処理を行う。
上記の図で示したように、WooCommerce 11.0では「失敗(failed)」がキャンセルや保留中と同様に在庫復元の対象へと引き上げられた。
なぜこの変更が必要だったのか
この問題は非同期決済で顕在化しやすかった。たとえば、顧客が支払いを開始すると注文は「保留中(on-hold)」に移行し、その時点で在庫が減る。しかし、何らかの理由で決済が拒否され、注文が「失敗(failed)」になると、在庫だけが減ったまま戻らなかった。
結果として、実際には販売できていないにもかかわらず、在庫数だけが減った状態が続いていた。特に在庫が1点ものの商品を扱うストアでは、実害の大きい挙動だったと言える。今回の変更で、このギャップが解消される。
在庫の二重減算は起こらないのか
wc_maybe_increase_stock_levels()関数は、注文が実際に在庫を減らしたかどうかをフラグで確認してから在庫を戻す。そのため、在庫を減らしていない注文が「失敗」になった場合には在庫は変動しない。
また、管理者や拡張機能が「失敗」から再度「支払い済み」などのステータスに戻した場合、WooCommerceは以前の履歴を参照して二重に在庫を減らすことはないよう設計されている。
この変更はチェックアウト時の在庫予約機能には影響しない。あくまで在庫を実際に減らした注文が対象だ。
どのようなストアや拡張機能が影響を受けるか
大多数のストアや拡張機能にとっては、今回の変更はそのまま歓迎すべき改善だ。決済失敗時に在庫が正しく戻るようになることで、手動での在庫修正が不要になる。
しかし、一部のカスタムフローでは注意が必要だ。具体的には、「失敗(failed)」ステータスを支払い以外の目的で流用しているケースである。たとえば、配送失敗時に注文を「失敗」としてマークしつつ、商品はすでに発送済みで在庫を確保しておきたい、といったフローだ。
こうしたストアでは、WooCommerce 11.0にアップデートすると、注文が「失敗」に移行した瞬間に在庫が復元されてしまい、意図しない在庫の増加が発生する。
開発者が取るべき対応
基本的には対応不要
まず前提として、決済の失敗にのみ「失敗」ステータスを使っているストアや拡張機能では、何も対応する必要はない。アップデート後、自動的に在庫が正しく処理される。
意図的に在庫を減らしたままにしたい場合
もし拡張機能やストアが「失敗」ステータスを支払い以外の目的で使用しており、在庫を減らしたままにしておく必要があるなら、以下のコードで新しい在庫復元フックを削除すればよい。
remove_action( 'woocommerce_order_status_failed', 'wc_maybe_increase_stock_levels' );ただし、これはあくまで「旧来の挙動を維持する明確な理由がある場合」に限るべきだ。ほとんどのストアでは、在庫が自動で復元される新しい挙動のほうが望ましい。
アップデート前のテスト事項
アップデートを配信する前に、以下の項目を実環境に近いステージング環境でテストすることを強く推奨する。
- 「保留中」→「失敗」のフローで在庫が正しく復元されること
- 「失敗」→「処理中」→「完了」のフローで在庫が二重に減算されないこと
- カスタムフローで「失敗」ステータスを使っている場合、在庫数と注文メモが意図した通りになっていること
特に、非同期決済を利用しているストアでは、「保留中」で在庫が減った後、決済拒否で「失敗」に移行した際の挙動を重点的に確認しておくと安心できる。
この記事のポイント
- WooCommerce 11.0では、注文が「失敗(failed)」に移行した際に在庫が自動復元される
- 従来は「キャンセル」「保留中」のみが復元対象で、「失敗」は対象外だった
- ほとんどのストアは対応不要で、むしろ在庫管理が正確になるメリットがある
- 「失敗」ステータスを支払い以外で流用しているストアは、フック削除で旧来の挙動に戻せる
- アップデート前には必ずステージング環境で在庫の動きをテストすること
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
VercelがNode.js 20を非推奨化、10月1日から新規デプロイ不可に
VercelにおけるNode.js 20非推奨の概要

Vercelは2026年10月1日をもって、ビルドおよびFunctionsにおけるNode.js 20のサポートを終了する。これは2026年4月30日にNode.js 20がEOL(End of Life / サポート終了)を迎えたことを受けた動きだ。
Node.jsの各バージョンにはライフサイクルが定められている。長期サポート(LTS)が終了すると、セキュリティパッチの提供も停止される。Vercelがプラットフォームとして非推奨とするのは、ユーザーに安全で最新の実行環境を提供し続けるための当然の判断といえる。
この変更で影響を受けるのは、Node.js 20を指定している新規デプロイメントだ。既にデプロイ済みのサーバーレス関数は、その後も問題なく動作し続ける。
上図の通り、Node.js 20を指定したプロジェクトは、10月1日を境に新規デプロイができなくなる。Node.js 22または24への移行が必須だ。
なぜNode.js 20は非推奨となるのか
Node.js 20のLTSは2026年4月30日に終了した。LTS終了後は重大な脆弱性が見つかっても公式の修正は行われない。VercelのようなPaaS(サービスとしてのプラットフォーム)がEOLバージョンをサポートし続けることは、プラットフォーム全体のセキュリティリスクを高める。
実際、Node.jsのEOL後も古いバージョンを使い続けると、依存パッケージの互換性問題やパフォーマンス低下にもつながる。Vercelのこの方針は、ユーザーに対して積極的なアップグレードを促すための健全な措置だ。
影響を受けるプロジェクトの確認方法
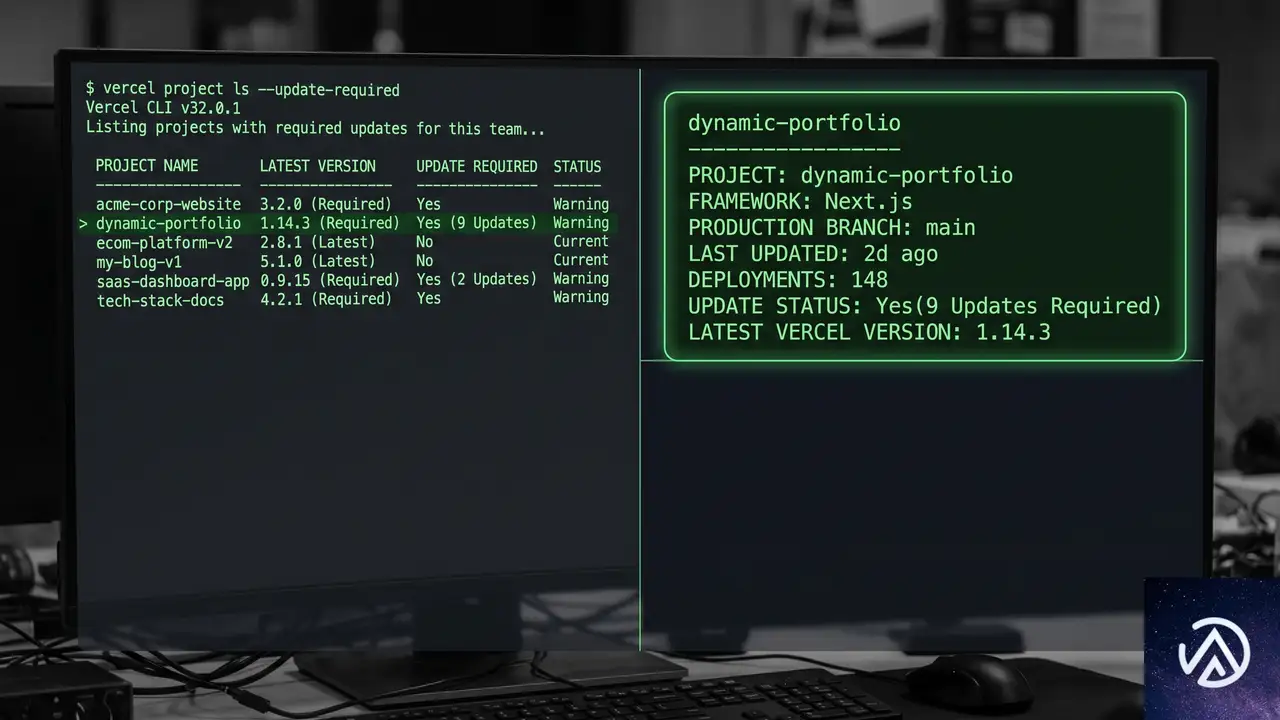
まず最初に、自分が管理するVercelプロジェクトのうち、どれが今回の非推奨の影響を受けるかを確認する必要がある。Vercel CLIを使えば、コマンド一発で該当プロジェクトの一覧を取得できる。
最新のVercel CLIをインストールし、以下のコマンドを実行するだけだ。
npm i -g vercel@latest
vercel project ls --update-required
このコマンドは、非推奨のNode.jsバージョンをターゲットにしているプロジェクトの一覧を表示する。出力結果にプロジェクトが表示された場合、早急な対応が必要だ。
このフローで影響範囲を可視化できる。チームで複数のプロジェクトを運用している場合、全メンバーがこの確認を共有しておくとスムーズだ。
既存のデプロイメントは安全
ここで一つ重要なポイントがある。2026年10月1日以降も、既にデプロイ済みのサーバーレス関数は影響を受けない。すでに本番環境で稼働している関数への呼び出しは、これまで通り正常に動作する。
非推奨の影響が出るのは、あくまで新しいデプロイメントを作成するときだ。既存の環境が突然停止することはないため、慌てて不完全な状態でアップグレードする必要はない。計画的に移行を進められる。
Node.jsバージョンのアップグレード手順

Node.jsのバージョンを変更する方法は大きく2つある。プロジェクト設定のGUIから変更する方法と、package.jsonのenginesフィールドで指定する方法だ。
package.jsonで指定する場合は、以下のように記述する。
{
  "engines": {
    "node": "24.x"
  }
}
この設定がデプロイ時に読み取られ、Node.js 24が使用される。プロジェクト設定の値よりもpackage.jsonの指定が優先されるため、リポジトリにこの設定を含めておけば、デプロイのたびにGUIで変更する手間が省ける。
また、Vercelの公式ブログでは、コーディングエージェントにアップグレードを依頼する際のプロンプトも紹介されている。
Upgrade this Vercel project from Node.js 20 to 24.
Set the engines field in package.json to { "node": "24.x" },
which overrides the Project Settings version on the next deployment.
Update any Node 20 pins in .nvmrc, .node-version, or CI configs.
Switch the local runtime to Node 24, reinstall dependencies,
run the build and tests, and fix any breaking changes.
After deploying, confirm the version by logging process.version.
このプロンプトをClaudeやChatGPTなどのコーディングエージェントに渡せば、Node.jsバージョンの変更に伴う一連の作業をある程度自動化できる。
上記の対比の通り、コーディングエージェントを活用すれば複数ファイルの一括更新が可能で、変更漏れのリスクを減らせる。
アップグレード時に気をつけるべき破壊的変更
Node.js 20から22、あるいは24へ移行する際、APIの破壊的変更がいくつか存在する。特に注意すべきなのは、以下の点だ。
- 廃止されたAPI(fs.rmdirのコールバック形式など)が完全に削除されている可能性
- ESM(ECMAScript Modules)の取り扱いに関するデフォルト挙動の変更
- ネイティブアドオンのABI互換性(再ビルドが必要になるケース)
- V8エンジンのバージョンアップに伴うパフォーマンス特性の変化
移行前に必ずローカル環境でNode.jsのバージョンを切り替え、依存関係を再インストールした上で、ビルドとテストを実行してほしい。CIパイプラインでNode.jsのマトリクステストを実施している場合は、テスト対象に新しいバージョンを追加しておくと安全だ。
アップグレードが間に合わない場合の緊急回避策

どうしても10月1日までにNode.jsのバージョンアップが完了できないプロジェクトが出てくるかもしれない。大規模なコードベースや、多数の依存パッケージとの互換性確認に時間がかかるケースだ。
そうした状況のために、Vercelはコンテナイメージとしてデプロイする代替手段を用意している。
プロジェクトのルートにDockerfile.vercelを作成し、Node.js 20をベースイメージとして指定するだけでよい。
FROM node:20-alpine
WORKDIR /app
COPY . .
RUN npm ci
# サーバーは $PORT をリッスンする必要がある
CMD ["node", "server.js"]
この方法を使えば、プロジェクト設定のNode.jsバージョンはコンテナに適用されない。つまり、プラットフォーム側のNode.js 20非推奨の影響を受けずにデプロイを継続できる。
コンテナデプロイはあくまで一時的な回避策だ。Node.js 20のセキュリティサポートはすでに終了している。長期的に見れば、Node.jsのバージョンアップこそが唯一の正しい解決策である。
この記事のポイント
- Vercelは2026年10月1日にNode.js 20を非推奨とする。既存デプロイメントは影響を受けない
- vercel project ls –update-required で影響を受けるプロジェクトを特定できる
- package.jsonのenginesフィールドでNode.js 22または24を指定して移行する
- コーディングエージェント用のプロンプトを使うと、複数ファイルの一括更新が効率的
- どうしても間に合わない場合はコンテナデプロイ(Dockerfile.vercel)で緊急回避が可能
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Stripe for WooCommerce決済不備を修正、影響バージョンと更新手順
WooCommerce公式開発ブログが7月14日、決済プラグイン「Stripe for WooCommerce」の重要な修正パッチをリリースした。一部の環境でAdaptive Pricing(適応型価格設定)が有効になっている場合、決済処理中にカートの合計金額と実際の請求額が一致しない可能性があるという決済検証の不具合が確認されたためだ。
影響を受けるのはバージョン10.6.0から10.8.3。修正バージョンは10.6.2、10.7.1、10.8.4の三系統で提供されている。自動更新が可能なサイトではすでに適用が進んでいるが、手動更新が必要なケースも残っており、運営者はすぐにバージョン確認を進める必要がある。
なぜ今すぐ更新が必要なのか
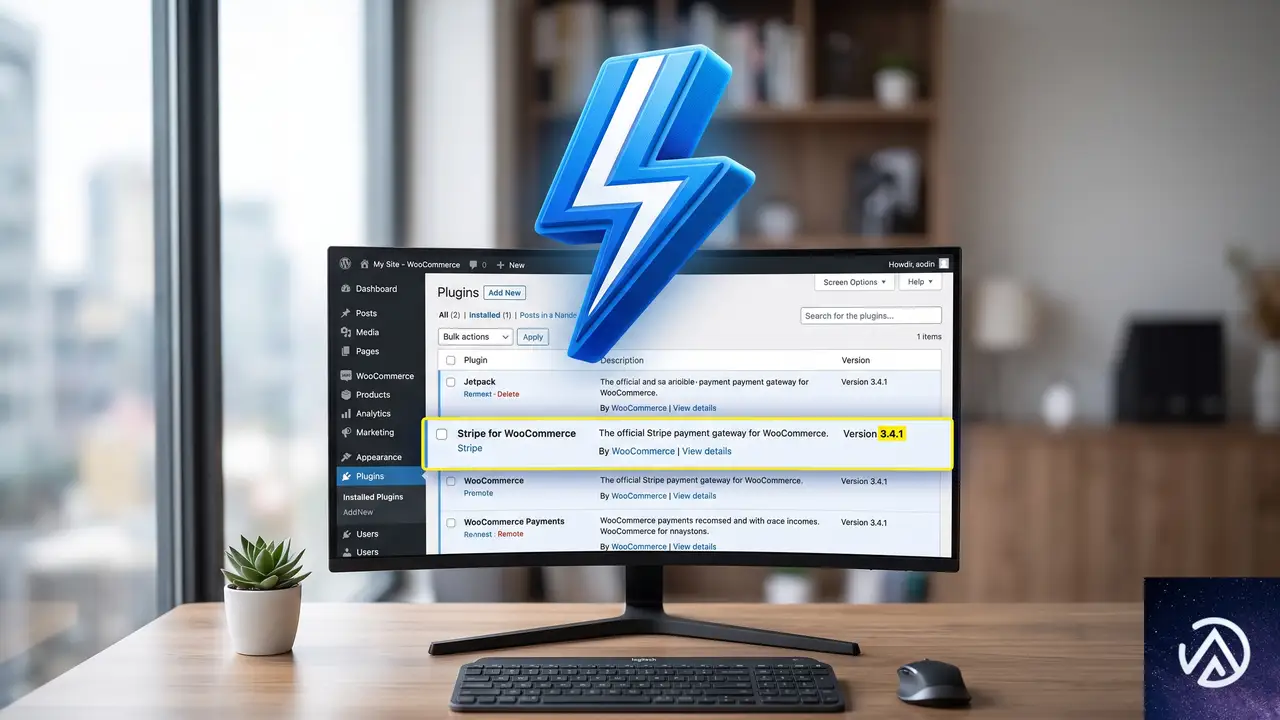
今回の不具合は、ストアの売上管理や顧客との信頼に直結する重大な問題だ。Adaptive PricingはStripeが提供する機能で、海外顧客向けに現地通貨での価格表示や決済をサポートする。しかし特定条件下で、WooCommerce側で計算された注文金額と、Stripe側で実際に処理される決済金額に差が生じることが判明した。
Adaptive Pricingの簡易的な役割
Adaptive Pricingとは、簡単に言えば「海外ユーザーが自分の通貨で価格を見て、そのまま支払える仕組み」だ。例えば米ドル建ての商品を、日本の顧客が日本円換算でチェックアウトできる。通貨換算レートの自動反映や、支払い手段の最適化も行われるため、越境ECでは非常に便利な機能である。しかしこの換算処理が絡む分、プラグイン内部の金額バリデーションが正しく行われないと、過少請求や過大請求が起こり得る。
具体的に何が問題だったのか
WooCommerce開発ブログのアドバイザリーによると、バリデーションロジックの一部がAdaptive Pricingの有効時に期待どおり動作しないケースが確認された。詳細な技術情報は修正が行き渡るまでは公開されないが、「WooCommerceの注文合計とStripeの処理金額が一致しない」という症状が報告されている。Adaptive Pricingが有効なストアでは、特に10.8.x系で広範に影響が出る可能性があるため、注意が必要だ。
上図は問題の概念を示したイメージである。注文合計と実際の請求額がずれてしまうと、ストア側は過不足金の調整や顧客への説明に追われ、信頼を損ねるリスクがある。このため公式からも即時更新が強く推奨されている。
影響を受ける条件を3点でチェック
すべてのストアが影響を受けるわけではない。以下の3つの条件がすべて重なった場合にのみ、今回の不具合が発生し得る。
バージョン系統ごとの影響度の違い
10.8.x系では、Adaptive Pricingが接続先アカウントに対して幅広く有効化されていたため、最も広範囲に影響が出る。10.7.x系では新規マーチャント向けにAdaptive Pricingが有効にされており、比較的新しく設定したストアがリスクにさらされる。10.6.x系は手動でAdaptive Pricingを有効にした場合に限られる。いずれにせよ、該当するならば速やかな対応が必要だ。
修正バージョンへのアップデート手順
修正パッチは10.6.2、10.7.1、10.8.4として提供されている。以下の対応表に沿って、自分のストアのバージョンを確認し、該当する修正バージョンへ更新しよう。
管理画面からの手動更新方法
自動更新が走っていない、あるいは手動で確認したい場合は、以下の手順でアップデートを実施できる。
- WordPress管理画面の「ダッシュボード」→「更新」へ移動する
- 「Stripe for WooCommerce」または「WooCommerce Stripe Payment Gateway」の更新が表示されたら選択する
- 「今すぐ更新」ボタンをクリックし、完了を待つ
- プラグイン一覧でバージョンが10.6.2、10.7.1、10.8.4のいずれかであることを確認する
すぐに更新できない事情がある場合は、応急処置としてAdaptive Pricingを一時的に無効化することで、不具合の発生を回避できる。ただしこれはあくまで短期的な緩和策であり、根本対応は修正バージョンへのアップデートとなる。無効化後もできるだけ早く更新を済ませることが望ましい。
開発者・代理店・ホスティング事業者が取るべき対応
クライアントのWooCommerceサイトを管理・保守している開発者や代理店、あるいはWooCommerce向けホスティングを提供している事業者は、以下の確認を即座に実施することが推奨される。
- 管理下にある全サイトでStripe for WooCommerceのバージョンを直接確認する
- 特にAdaptive Pricingが有効なサイトを優先して修正バージョンへの更新を完了させる
- クライアントへこのアドバイザリーの内容を共有し、状況を説明する
- 更新がすぐに行えない場合は、Adaptive Pricingを一時無効化し、後日必ず更新するスケジュールを組む
- 影響を受けたストアでは、更新後に過去の注文で金額不一致がないか確認する
WooCommerce公式ブログのアドバイザリーでも強調されているが、「マーチャント向けの通知が届くのを待たずに、直接バージョンを確認する」ことが最も安全な対応だ。影響サイトの放置は、金銭的なトラブルだけでなく、顧客からのクレームや返金処理の増加につながる。特に繁忙期や越境ECを積極的に行っているストアでは、早期対応が欠かせない。
発見の経緯と今後の教訓
この問題は、HackerOneを通じてセキュリティ研究者のe0x1337氏から責任ある報告が行われたことで発覚した。WooCommerceチームは直ちに修正パッチを準備し、WordPress.orgプラグインチームと連携して自動更新の展開も進めている。
ストア運営者が学ぶべきこと
今回の事例は、決済プラグインの更新管理の重要性を改めて示している。Adaptive Pricingのような高度な機能はビジネス拡大に貢献する一方で、内部ロジックが複雑化する分、不具合が紛れ込む余地も生まれる。以下のポイントを日常的に意識することで、類似リスクを減らせる。
- WooCommerceおよび関連プラグインの自動更新を可能な限り有効にしておく
- 週次など定期的に管理画面の「更新」セクションをチェックする習慣をつける
- 決済系プラグインの変更履歴(Changelog)やセキュリティアドバイザリーをウォッチする
- テスト環境(ステージング)で決済フローを定期的に動作確認する
- 不審な金額の注文や顧客からの問い合わせがあった場合、プラグインのバージョンと設定を真っ先に疑う
WooCommerceコミュニティの迅速な対応により、今回の不具合は大事に至る前に修正パッチが提供された。しかし、プラグインを更新しなければリスクは残る。自分のストアが該当するかどうかを今一度確認し、必要なアクションを取ることが、安全なオンラインビジネスの継続につながる。
この記事のポイント
- Stripe for WooCommerce 10.6.0〜10.8.3でAdaptive Pricing有効時に決済金額不一致の不具合
- 修正バージョンは10.6.2、10.7.1、10.8.4。即時更新が強く推奨される
- 自動更新が走っていない場合は管理画面の「更新」から手動でアップデート
- 開発者や代理店はクライアントサイトのバージョン確認と優先更新が必要
- 影響を防ぐ一時策としてAdaptive Pricingの無効化も可能だが、根本解決には更新が不可欠
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
Nuxt 4.5リリース、Vite 8とRspack 2でビルド基盤を刷新
Nuxt 4.5の全体像とNuxt 5への布石
2026年7月18日、Vue.jsベースのフルスタックフレームワーク「Nuxt」の最新メジャーアップデート、バージョン4.5が公開された。今回のリリースは、ビルド基盤の刷新から実験的なSSRストリーミング、新たなコンポーザブルや安定したエラーコードシステムの導入に至るまで、多岐にわたる変更を含む大規模なものだ。同時に、次のメジャーバージョンであるNuxt 5に向けた内部的な準備が大きく進んだ節目でもある。
Nuxtチームの声明によれば、本リリースの大きな柱は3つある。Vite 8への移行、Rspack 2とRsbuildによるビルダーの再構築、そして実験的機能として提供されるSSRストリーミングだ。これらはいずれも開発体験と本番環境のパフォーマンスに直結するテーマであり、エンジニアにとっては見逃せないポイントが詰まっている。また、Nuxt 3系の最終ラインとなるv3.21.9も同時にリリースされ、3系ユーザーはv4への移行が推奨される状況となった。
上図のように、Nuxt 4.5は過去と未来をつなぐ架け橋の役割を担っている。3系から4系への移行は比較的スムーズだったとの声が多く、公式のアップグレードガイドも継続的にメンテナンスされている。v4.5で入った基盤変更の多くは「将来のv5への移行をできるだけ退屈にする」ための仕込みだ。チームは今後、Nuxt 5の安定化と互換性ユーティリティの作成に注力する方針を示している。
ビルド基盤の刷新 〜 Vite 8 と Rspack 2 + Rsbuild
Vite 8 への移行と開発体験の向上
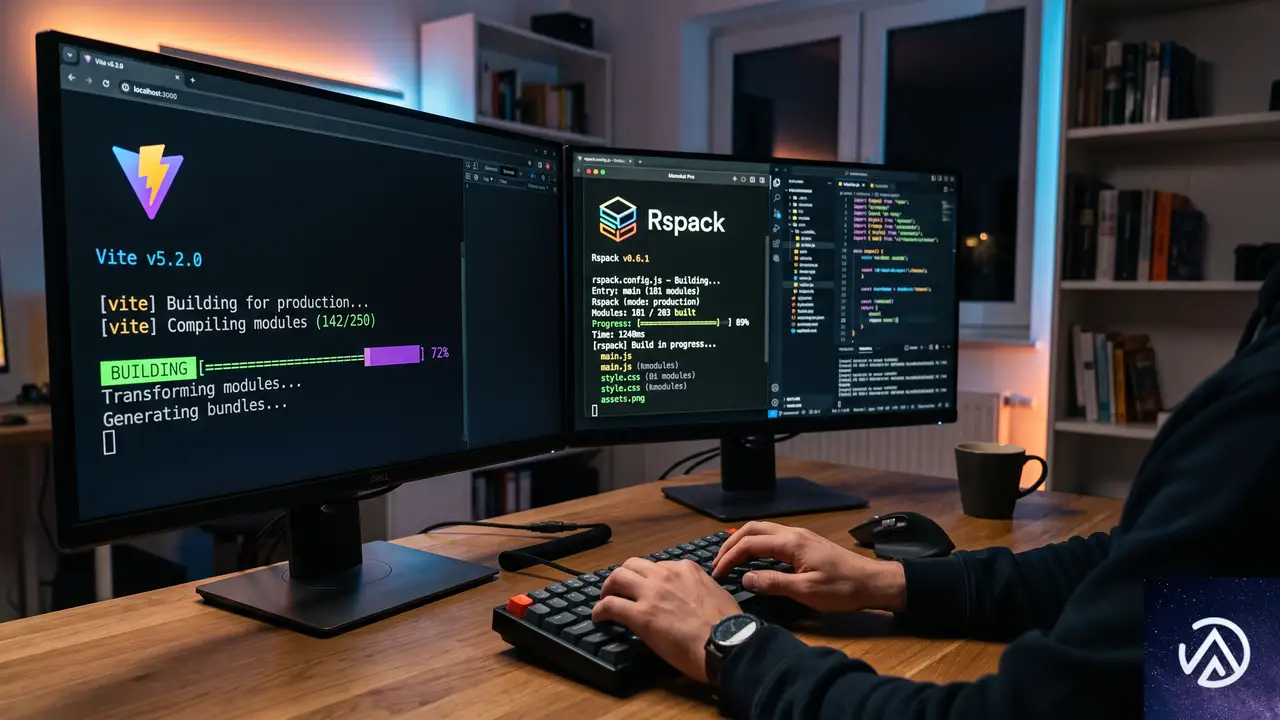
Nuxt 4.5の内部では、ビルドツールがVite 8に引き上げられた。Vite 8はRolldownを採用した次世代の内部アーキテクチャを持ち、コールドスタートの高速化やHMR(Hot Module Replacement)の安定性向上が図られている。Nuxtブログの記事によれば、多くのアプリケーションにとってこのアップグレードは透過的であり、特別な設定変更なしに恩恵を受けられるという。
とはいえ、独自のViteプラグインやvite.configに手を加えているプロジェクトでは、Viteの移行ガイドを確認したほうが安全だ。エコシステム内のプラグインの中には特定のViteバージョンに依存しているものもあるため、本番環境に適用する前に互換性を検証することが推奨される。
Rspack 2 と Rsbuild ベースの新ビルダー
Rspackビルダーを利用しているプロジェクトにとっては、今回の変更はより大きな意味を持つ。Nuxt 4.5ではRust製バンドラであるRspackがバージョン2にアップデートされ、さらにそのビルダーはRsbuild(Rspackをラップする高レベルツール)を基盤とする形に再構築された。
パブリックなインターフェースは変わらず、従来通り builder:'rspack' の設定で利用できる。内部では、開発サーバーがRsbuildのミドルウェアモードで動作するようになり、webpack-dev-middlewareやwebpack-hot-middlewareが置き換えられた。また、SSR時のスコープ付きスタイルIDや厳密なESM解決のためにRspack専用のVueローダーが新たに導入されている。
この変更により、ビルド時間の短縮や開発サーバーの応答性向上が期待できる。Nuxtブログの記事では「内部的には全面的にRsbuildに移行したが、外部からはほとんど意識させない」と説明されており、アップグレード時の学習コストは低く抑えられている。
実験的SSRストリーミングで変わる初期表示速度
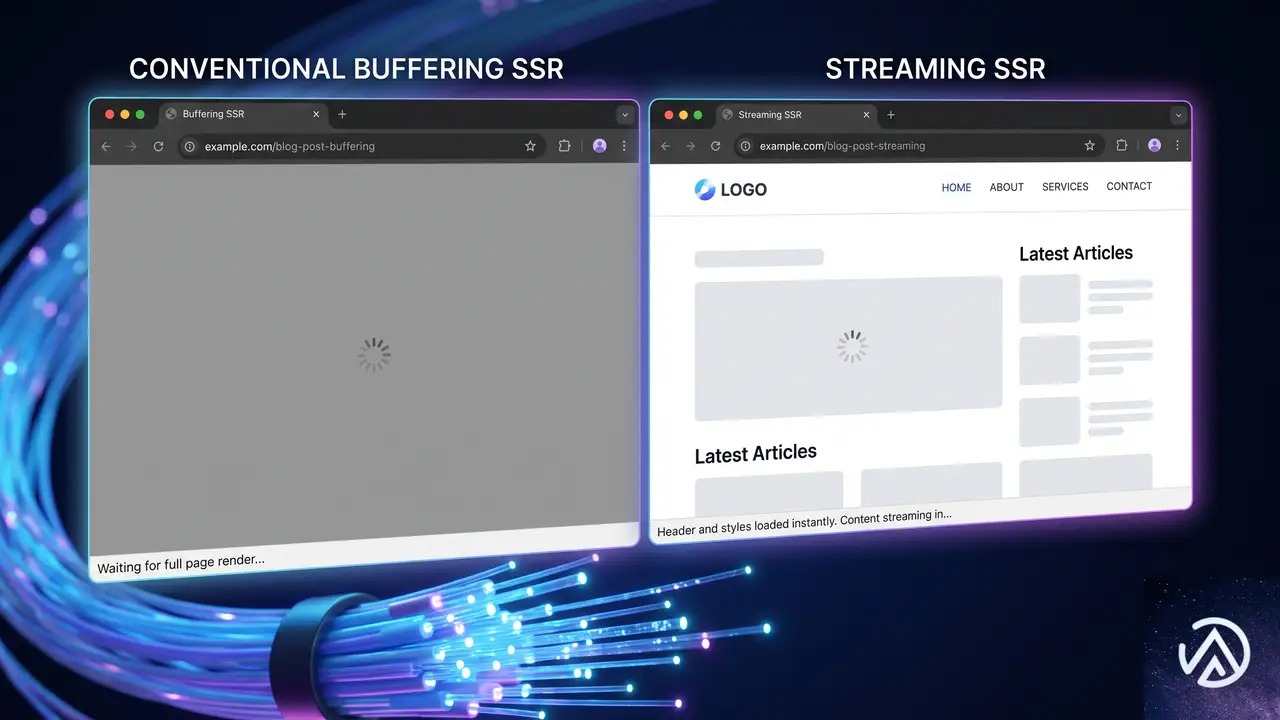
Nuxt 4.5で導入された実験的機能の中でも、特に注目度が高いのがSSRストリーミングだ。これは従来のサーバーサイドレンダリング(SSR)の常識を覆し、First Contentful Paint(FCP)やTime to First Byte(TTFB)を大幅に改善する可能性を秘めている。
従来のSSRとの違い
これまでのNuxtのSSRでは、サーバー側でページ全体のレンダリングが完了するまでHTMLのバッファリングを行い、完成したレスポンスを一括でクライアントに送信していた。これに対し、SSRストリーミングでは、HTMLの骨格部分(head要素、スタイル、プリロードヒント、エントリースクリプト)を直ちにフラッシュし、その後Vueがボディをレンダリングしながらストリームで送り出す仕組みになっている。
ブラウザはhead部分を受け取った時点でCSSやフォントのダウンロードを開始できるため、ユーザーは白い画面を待たされる時間が減る。特にヒーローイメージや重いスクリプトを次のページでプリロードしたいケースでは、その効果が顕著になるだろう。
クローラー対応と注意点
検索エンジンのボットに対しては、SSRストリーミングが自動的に無効化され、従来通り完全にレンダリングされたHTMLが返される。ユーザーエージェントの正規表現でカスタマイズも可能で、特定のルートだけストリーミングを無効にすることもできる。
ただし、ストリーミングを有効にする前に理解しておくべき制約が1つある。ストリーミングではHTTPステータスコードやヘッダーが最初のバイトで確定するため、レンダリング中にレスポンスを変更する処理(例えばsetup内でのsetResponseStatusやミドルウェアでのCookie書き込み)はクライアントに届かなくなる。Nuxtはリダイレクトやキャッシュルールなど、よくあるケースについては自動的にバッファリングレンダラーにフォールバックする仕組みを備えている。開発時には、ドロップされたミューテーションを警告で通知してくれるため、予期せぬ不具合に気づきやすい。
安定したエラーコードと新しいコンポーザブル
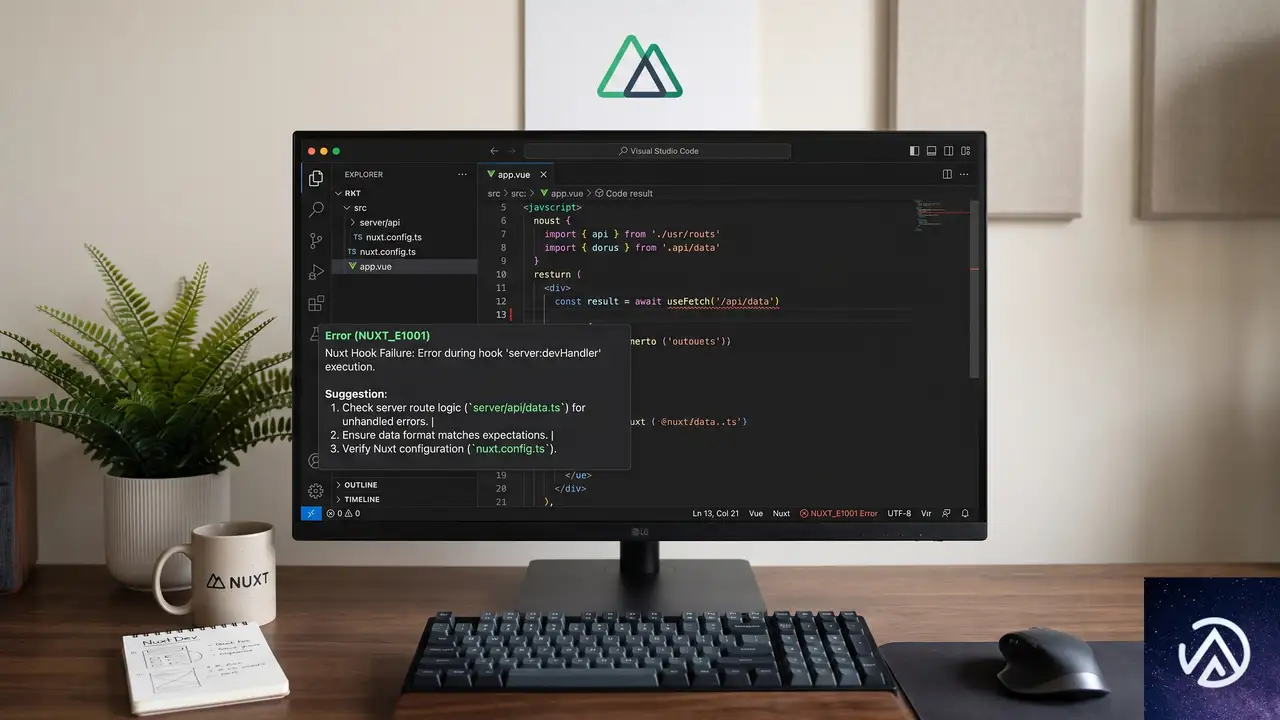
Nuxt 4.5では開発者体験を向上させる構文やユーティリティが複数追加された。その中でも、全開発者に影響がある安定したエラーコードシステムと、実務で即戦力となる新コンポーザブルについて解説する。
nostics ベースの安定エラーコード
Nuxtは今回、nosticsという仕組みを採用し、ビルド時や実行時の警告・エラーに「NUXT_E1001」のような不変のコードを付与するようになった。各コードには、なぜそれが発生したのかの説明と具体的な修正案がインラインで表示される。さらに、1行では説明しきれないエラーは専用のドキュメントページにリンクされる。
たとえば「コンポーザブルがNuxtコンテキスト外で呼ばれた」という古くからのエラーは、NUXT_E1001としてコード化され、runWithContext()の使い方まで含めた解説ページが用意された。本番ビルドでは冗長なテキストが削除され、コードだけが残るため、バンドルサイズへの影響も最小限に抑えられている。
この仕組みは、エラーの切り分けやチーム内での情報共有を格段に容易にする。Nuxtブログの記事では「この基盤の上に、さらに優れたエラーメッセージを積み重ねていく」と述べられており、今後のリリースでも拡充が続く見込みだ。
useLayout コンポーザブルと名前付きビュー
新たに追加された useLayout コンポーザブルは、現在のルートに解決されたレイアウト名をリアクティブに取得できる。これまではコンポーネント内から「このページはどのレイアウトを使っているか」をクリーンに知る手段がなく、工夫が必要だった。useLayoutは読み取り専用のcomputed refを返すため、ナビゲーションに応じて自動的に値が更新される。
さらに、名前付きビュー(Named Views)のサポートも公式に組み込まれた。親ページが複数の <NuxtPage> アウトレットをレンダリングする場合、ファイル名に 名前@ビュー名.vue の規約を使うことで、各アウトレットに対応するページコンポーネントを配置できる。これはVue Routerでは以前から可能だった機能を、Nuxtのファイルベースルーティングに統合したものだ。
useFetch / useAsyncData の enabled オプション
データフェッチの制御が柔軟になったのも地味に嬉しいポイントだ。useFetchやuseAsyncDataに enabled オプションが追加され、条件を満たすまでリクエストをブロックできるようになった。enabledがfalseの間は、初回フェッチも手動のexecute/refreshも、ウォッチャーによるトリガーもすべて抑制される。trueからfalseに変わった場合は実行中のリクエストがキャンセルされ、既存のdataは維持されるため、UIの一貫性を保ちやすい。
Nuxtブログの記事では、検索窓の入力が2文字を超えるまでAPIを叩かない、というユースケースが例示されている。依存関係の多いクエリや条件付きのデータ取得が必要な画面で、コードをシンプルに保てるだろう。
パフォーマンス改善とアップグレード時の注意点
Nuxt 4.5では、上記の主要機能に加えて、開発サーバーの起動高速化や本番ビルドのスリム化といったパフォーマンス改善も多数盛り込まれている。たとえば、NuxtがViteのファイルウォッチャーを共有する「共有ウォッチャー」モードは、メモリ使用量とファイルハンドル数を削減し、大規模プロジェクトでの起動時間を短縮する。この機能は将来のデフォルトだが、今すぐ experimental.watcher:'builder' で試すことができる。
また、プロダクションビルドでは、アイランド(Islands)を使用しない場合にアイランドレンダラーのチャンクが丸ごと省略されるなど、不要なコードの除去も進んだ。これらは設定不要で自動的に適用される。
アップグレード前に確認すべきポイント
今回のリリースはメジャーな依存関係のアップグレードを3つ含んでいるため、アップグレード時にはいくつか注意点がある。Nuxtチームが推奨するアップグレードコマンドは npx nuxt upgrade --dedupe で、ロックファイルの重複を整理しつつ、関連するunjsエコシステムのパッケージもまとめて更新できる。
- Vite 8:カスタムViteプラグインやvite.configの特殊設定がある場合、Viteの移行ガイドを事前に確認する
- Rspack 2:builder: ‘rspack’ を使用中の場合、内部がRsbuildベースに切り替わっているため、独自のRspack設定を見直す必要があるかもしれない
- unhead v3:useHeadの型が厳格化され、v2で許容されていた一部のコードが型エラーになる可能性がある。ただしランタイム動作は幅広く互換性が保たれている
これらの確認を経れば、多くのプロジェクトはスムーズに移行できるだろう。Nuxtブログの記事でも「大半のアプリでは透過的なアップグレードになる」とされており、恐れるほどの破壊的変更は限定的だ。
この記事のポイント
- Nuxt 4.5はVite 8、Rspack 2 + Rsbuildへの移行によりビルドパフォーマンスが底上げされた。v5への布石として内部基盤の刷新が進んでいる
- 実験的SSRストリーミングを有効にすると、HTMLシェルを先に送信しTTFBを改善できる。クローラーには自動で従来のSSRが提供される
- 安定エラーコードシステムにより、エラーの原因と修正法がコードベースで即座に把握可能になり、開発生産性が向上する
- useLayout、名前付きビュー、enabledオプションなど、実務ですぐ使える新構文が追加された
- アップグレード時はVite 8、Rspack 2、unhead v3の3点を中心に互換性を確認すれば、多くのプロジェクトはスムーズに移行できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WordPress 7.0.2リリース、SQLインジェクションとRCEの深刻な脆弱性を修正
WordPress 7.0.2が2026年7月17日にリリースされた。今回のアップデートは深刻度「クリティカル」1件と「高」1件、計2件のセキュリティ脆弱性を修正する緊急リリースだ。
対象となる脆弱性は悪用されればサイトの完全掌握につながる可能性がある。WordPress.orgは影響を受ける全サイトに対し、自動更新システムを通じた強制アップデートを有効化した。手動更新も含め、即座の対応が強く推奨される。
この記事では脆弱性の詳細、影響を受けるバージョン、具体的な更新手順を整理する。サイト管理者はまず自サイトのバージョンを確認し、該当する場合は今すぐアップデートを実行してほしい。
修正された2件の脆弱性の概要
WordPress 7.0.2では、SQLインジェクションとREST API経由のリモートコード実行(RCE)という2件の深刻な問題が修正された。いずれも攻撃者にサイトの内部データへの不正アクセスや、サーバー上での任意コード実行を許す可能性がある。
SQLインジェクションの脆弱性
1件目はSQLインジェクションの脆弱性だ。SQLインジェクションとは、Webアプリケーションがデータベースに送るSQL文(問い合わせ命令)に、攻撃者が不正な文字列を紛れ込ませる攻撃手法を指す。これが成功すると、データベース内の情報を盗み見られたり、データを改ざんされたりする。
今回の脆弱性はTF1T、dtro、haongoの3名によるチーム報告で発見された。WordPressの内部処理で、特定の条件下においてSQLクエリが適切にサニタイズ(無害化)されず、攻撃者が細工した入力を通じてデータベース操作を実行できる状態になっていた。
上の図は、修正前後での入力処理の違いを示している。修正前は攻撃者の細工した文字列がそのままSQL文に渡っていたが、修正後はエスケープ処理によって危険な文字が無害化される。
REST API経由のRCE脆弱性
2件目はさらに深刻だ。REST APIのバッチルートの混乱とSQLインジェクションが組み合わさり、リモートコード実行(RCE)に至る脆弱性である。RCEとは、攻撃者が遠隔からサーバー上で任意のプログラムコードを実行できる状態を指す。サイトの完全な乗っ取りが可能になる、最悪のシナリオだ。
REST APIとは、WordPressが外部アプリケーションとのデータ送受信に使うインターフェースである。バッチルートは複数のAPIリクエストを1回でまとめて処理する仕組みで、ここにリクエスト経路の混乱(どのエンドポイントが処理すべきかの取り違え)が発生していた。
この脆弱性はAssetnote / Searchlight Cyber所属のAdam Kues氏によって報告された。REST APIのバッチ処理で生じる経路混乱を起点にSQLインジェクションを発生させ、最終的にサーバー上でのコード実行につなげる攻撃チェーンが成立していた。
この攻撃チェーンは多段階で構成される。REST APIのバッチ処理を入り口に、経路混乱→SQLインジェクション→RCEという流れでサーバーへの侵入を許していた。7.0.2では各段階の根本原因が修正されている。
影響を受けるバージョンとバックポート
WordPress 7.0.2のリリースと同時に、複数の旧バージョン向けバックポート(修正の遡及適用)も公開されている。現在運用中のサイトがどのバージョンに該当するか、以下の一覧で確認してほしい。
6.8系はREST API経由のRCE脆弱性の影響を受けない点が救いだが、SQLインジェクションのリスクは残る。6.8.6への更新は必須だ。6.9系と7.0系、および7.1ベータは両方の脆弱性の影響を受けるため、対応バージョンへの即時更新が求められる。
今すぐ実行すべきアップデート手順
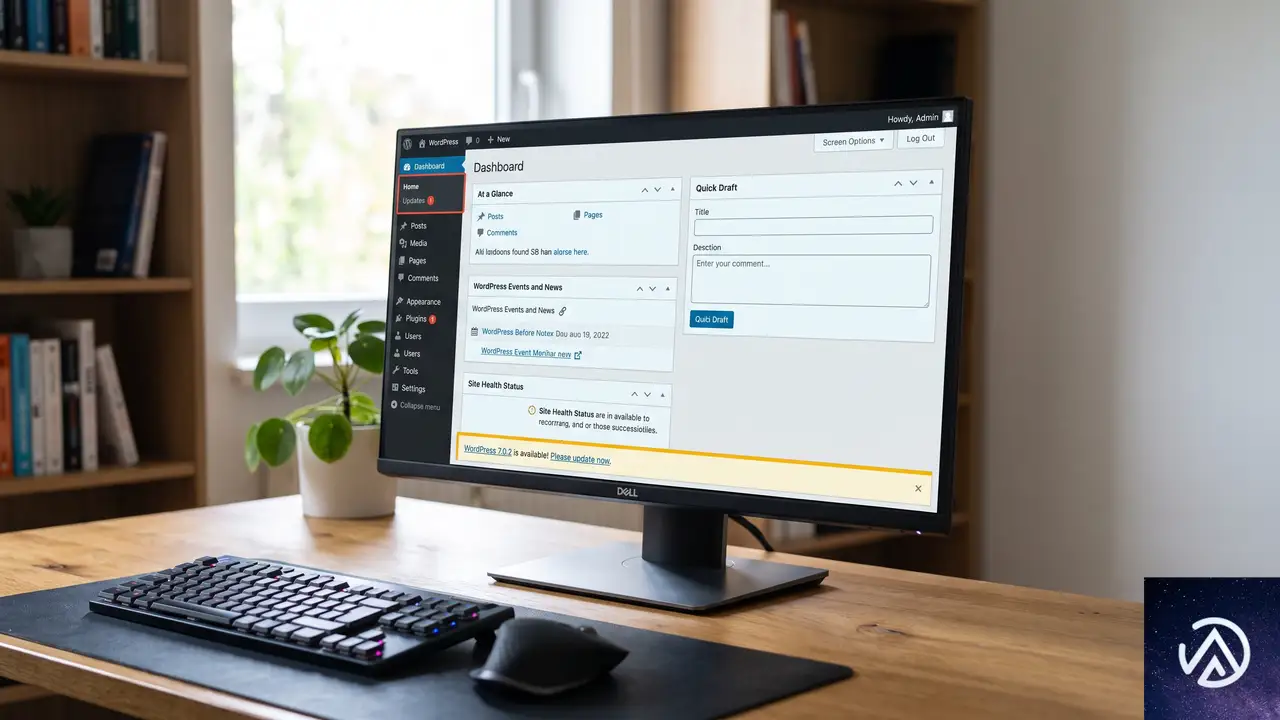
WordPress 7.0.2はセキュリティリリースのため、WordPress.orgが自動更新システムを通じた強制アップデートを有効化している。自動バックグラウンド更新に対応しているサイトでは、すでに更新が始まっているはずだ。
管理画面からの手動更新
自動更新が動作していない環境や、今すぐ手動で更新したい場合は以下の手順で対応する。
上記の手順で数分以内に更新は完了する。更新後はサイトの表示や主要機能が正常に動作することを必ず確認してほしい。プラグインとの互換性問題が発生した場合は、プラグイン側のアップデート有無も合わせてチェックするとよい。
手動ダウンロードとFTP更新
何らかの理由で管理画面から更新できない場合は、WordPress.orgからZIPファイルを直接ダウンロードし、FTP/SFTPでサーバーにアップロードする方法もある。この方法はファイルの上書きミスによるサイト停止リスクを伴うため、可能な限り管理画面からの更新を推奨する。
セキュリティリリースの背景と教訓
今回の2件の脆弱性に共通するのは入力値の検証不足とAPIエンドポイントの経路管理の不備である。いずれもWebアプリケーション全般に共通する古典的な脆弱性パターンだが、WordPressほどの巨大プロジェクトでも発生しうるという事実は重い。
REST APIのセキュリティと運用上の注意
REST APIはWordPress 4.7で導入されて以来、外部サービス連携やヘッドレスCMS構成に不可欠な存在となっている。一方で、APIエンドポイントが増えるほど攻撃対象領域(アタックサーフェス)も広がる。今回のバッチルート問題は、複雑なAPI設計に潜むリスクを浮き彫りにした。
サイト管理者として取れる対策は限られているが、最低限以下の運用を徹底したい。
- WordPress本体および全プラグインを常に最新バージョンに保つ
- 使用していないREST APIエンドポイントは必要に応じて無効化する
- WAF(Webアプリケーションファイアウォール)の導入を検討する
- 定期的なセキュリティ監査とログ監視を実施する
WordPress.orgの強制自動更新は両刃の剣
今回、WordPress.orgは深刻度の高さを理由に強制自動更新を有効化した。この判断は「脆弱性が悪用される前に全サイトを保護する」という観点では合理的だが、自動更新によってサイトが意図せず停止するリスクもゼロではない。
特にカスタム開発の多いサイトや、互換性テストを経ていないプラグインを多数導入している環境では、更新後の動作確認が必須だ。自動更新はセキュリティ上の「最後の砦」として機能するが、日頃から更新適用前のテスト環境を用意しておくことが理想である。
この記事のポイント
- WordPress 7.0.2は深刻度「クリティカル」と「高」の脆弱性2件を修正する緊急セキュリティリリース
- SQLインジェクションとREST API経由のRCEが修正対象。悪用されればサイトの完全掌握が可能
- WordPress 6.8〜7.1 Beta 1が影響を受ける。各バージョン向けのバックポートが同時公開された
- WordPress.orgが強制自動更新を有効化済み。手動更新は管理画面の「更新」から即座に実行できる
- 更新前のバックアップ取得と更新後の動作確認は必須。日頃からのテスト環境整備が被害を防ぐ
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WooCommerce 11.0でget_queried_object()がショップページでもWP_Postを返す改善
WooCommerce 11.0より、ショップページで get_queried_object() を呼び出した際の戻り値の型が WP_Post_Type から WP_Post に統一される。これまでショップページだけが例外的に商品の投稿タイプオブジェクトを返していたが、今回の変更でWordPress標準の挙動と一貫性が保たれることになる。
この修正は、WooCommerceが内部的に管理するクエリの取り扱いをWordPressコアに合わせるもので、テーマやプラグインの開発者が「ショップページかどうか」を意識せずに get_queried_object() を扱えるようにする狙いがある。フロントページにショップページを設定している場合も同様の挙動となる。
WooCommerce 11.0のショップページ改善
get_queried_object() は現在のWordPressクエリに対応するオブジェクトを取得する標準関数だ。通常の固定ページや投稿ページでは WP_Post オブジェクトを返すが、これまでのWooCommerceではショップページに限り WP_Post_Type オブジェクト、つまり商品(product)の投稿タイプ情報を返していた。この不一致が開発者にとって混乱の元となっていた。
WooCommerce Developer Blogの説明によれば、ショップページで get_queried_object() を呼び出して「商品アーカイブであること」を判定するコードを書いていた場合、この変更の影響を受ける可能性がある。逆に言えば、今回の修正で is_shop() のような条件分岐タグと get_queried_object() の戻り値の関係が整理され、より直感的なコードが書けるようになる。
この変更の背景には、WordPressの「投稿ページ」設定と同様にショップページでも WP_Post を返すべき、という設計上の判断がある。WooCommerce 11.0ではこの長年の不一致が解消され、より予測しやすいAPIへと改善された。
影響を受けるコードの判断方法
自作のテーマやプラグインでショップページのクエリオブジェクトを参照している場合、以下のいずれかの関数やプロパティを使用していないか確認する必要がある。
get_queried_object()を呼び出しているget_queried_object_id()を呼び出している$query->queried_objectに直接アクセスしている$query->queried_object_idに直接アクセスしている
これらのコードがショップページ上で実行され、戻り値として WP_Post_Type オブジェクトを期待しているなら、WooCommerce 11.0へのアップデート後に動作が変わる可能性が高い。とくに、queried_object->labels->name などのプロパティに依存している場合は要注意だ。
Before / After コードの比較
具体的なコードの違いを見てみよう。以下はショップページでの get_queried_object() の戻り値の変化を示している。
// WooCommerce 10.x まで Shopページのみ例外
get_queried_object();          // → WP_Post_Type
get_post_type_object( 'product' ); // → WP_Post_Type

// その他の固定ページ
get_queried_object();          // → WP_Post
get_post_type_object( 'product' ); // → WP_Post_Type
// WooCommerce 11.0 以降 Shopページも含めて統一
get_queried_object(); // → WP_Post
get_post_type_object( 'product' ); // → WP_Post_Typeこの変更の影響を受けないケース
次のような状況では、WooCommerce 11.0の変更による影響はなく、既存のコードはそのまま動作する。
- 単一の商品ページ(
single-product)では引き続き商品のWP_Postオブジェクトが返る - 商品カテゴリやタグ、ブランド、属性などのタクソノミーページでは
WP_Termオブジェクトが返る - その他の投稿タイプアーカイブや個別ページはもともと変更の対象外
is_shop()やis_archive()、is_post_type_archive( 'product' )といった条件分岐関数の挙動は従来どおり変わらない
開発者が取るべき具体的な対応
もし既存のコードがショップページで get_queried_object() の戻り値を WP_Post_Type として扱っている場合、WooCommerce 11.0へのアップデートに備えて改修が必要だ。修正の基本方針は「オブジェクトの型をチェックしてからプロパティにアクセスする」ことにある。
商品の投稿タイプ情報を取得する推奨方法
商品の WP_Post_Type オブジェクトが必要な場合は、get_post_type_object() を使うのが安全で推奨される方法だ。この関数はWooCommerceのバージョンに関係なく常に正しいオブジェクトを返す。
$product_post_type = get_post_type_object( 'product' );

if ( $product_post_type instanceof WP_Post_Type ) {
    // 商品のWP_Post_Typeオブジェクトは
    // get_post_type_object() から引き続き取得できる
    $singular_name = $product_post_type->labels->singular_name;
}
ショップページのWP_Post情報を扱うコード例
ショップページ自体の情報(ページタイトルやスラッグなど)を取得したい場合は、WooCommerce 11.0以降は get_queried_object() から直接 WP_Post としてアクセスできるようになる。以下はその典型的な使用例だ。
$shop_page = get_queried_object();

if ( $shop_page instanceof WP_Post ) {
    // WooCommerce 11.0以降、ショップページでも
    // WP_Postとして扱える
    $shop_title = $shop_page->post_title;
    $shop_slug  = $shop_page->post_name;
}get_queried_object() / $query->queried_object を使っている箇所を特定するWP_Post_Type として使っているか確認する( instanceof や型チェックをしていない場合)get_post_type_object( 'product' ) で商品の投稿タイプ情報を個別に取得し、既存コードを書き換える重要なのは、get_queried_object() の戻り値に依存した条件分岐を書く前に、必ず instanceof でオブジェクトの型をチェックする習慣をつけることだ。これにより、WooCommerceの将来のアップデートや他のプラグインとの競合にも強いコードになる。
この記事のポイント
- WooCommerce 11.0ではショップページの
get_queried_object()がWP_Postを返すように統一される - 商品の投稿タイプ情報が欲しい場合は
get_post_type_object( 'product' )を使用する is_shop()などの条件分岐関数の挙動は変わらないため、ページ判定ロジックの修正は不要- 影響を受けるコードは、おもにショップページでクエリオブジェクトのプロパティに直接アクセスしている箇所
- アップデート前に
instanceofによる型チェックを追加し、テスト環境で検証するのが安全な移行手順
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験