

WooCommerce 10.9 Beta公開、決済フローの改善と管理画面刷新の全容
WooCommerce 10.9 のベータ版が公開された。正式リリースは2026年6月23日の予定だ。今回のアップデートでは、決済フローのデータベース負荷を下げる施策と管理画面の UI 刷新、そしてコアへのメールログ機能の統合という 3 つの柱に加え、多数の実験的機能が同梱されている。
中でも決済の「離脱」を減らす設計変更は、100 を超える細かなデータベース処理の整理とともに、ストア運営者にとって直接的なパフォーマンス向上をもたらす。また、長年要望の多かったバリエーション画像ギャラリーやカラースウォッチが機能フラグとしてコアに組み込まれ、開発者向けの新 API 群も登場する。本記事では、EC サイト運営者が知っておくべき変更点を中心に、WooCommerce 10.9 の内容をわかりやすく解説する。
決済フローの最適化とデータベース負荷低減
WooCommerce では従来、ユーザーが商品をカートに入れて決済画面を開いた時点で「下書きの注文(draft order)」というレコードを作成していた。この下書きは、購入を完了しなかった訪問者でもそのままデータベースに残り、時間が経つと大量の孤立レコードとなってストアのパフォーマンスを圧迫する原因になっていた。
10.9 ではこの処理が見直され、注文確定の直前まで下書きの作成を遅延させる設計に切り替わる。具体的には、Store API が新規セッションの GET リクエストや PATCH リクエストを受けても、すぐに下書き注文を永続化しない。結果として、購入が成立しなかったユーザーによる不要なレコードが大幅に減少し、データベースへの書き込み負荷が軽減される仕組みだ。
これに付随し、決済処理の保存回数やルックアップの最適化、商品フィルタの SQL 挙動の改善、管理画面と店舗側の商品ページにおけるクエリ数の抑制も同時に行われる。全体として、特に商品数が多いストアでは、管理画面やチェックアウト時の体感スピードが段違いに変わるだろう。
上図は旧来のやり方と 10.9 の改善点を概念的に示したものだ。実際の実装では Store API と内部の注文管理の細かい連携が組み合わさり、データベースへの影響はより精密にコントロールされる。
WooCommerce管理画面のUIが刷新
店舗の管理画面にアクセスしたときに「すっきりした」と感じるようであれば、それは錯覚ではない。10.9 では WooCommerce の管理ヘッダーが WordPress のデザインシステムに合わせて洗練され、全体的な見た目が統一される。
加えて、小さな画面サイズで表示が崩れていた管理画面の各ビューには個別の修正が行われ、管理画面全体で利用されるモーダル(ポップアップ)も一貫性のあるスタイルに揃えられた。これまで各ページでちらばっていた「タスクリストのリマインダーバー」は大部分の管理画面から削除されるが、初期設定の案内自体は WooCommerce ダッシュボードやアクティビティパネルから引き続き確認できる。
この UI 調整は、一見すると小さな変更に見えるが、日常的に管理画面を操作する運営者にとっては、不要な情報を減らし、必要な操作に集中しやすくなる利点がある。パフォーマンス面でも、画面描画に使われる余分な JS や CSS が整理されているため、軽量化にもつながっている。
トランザクションメールのログ機能がコアに実装
これまで WooCommerce で送信される注文確認メールやステータス更新のメールが「届いていない」というトラブルに遭遇した場合、原因を特定するには別途メールログ用のプラグインをインストールするか、テストメールを手動で送信するしかなかった。
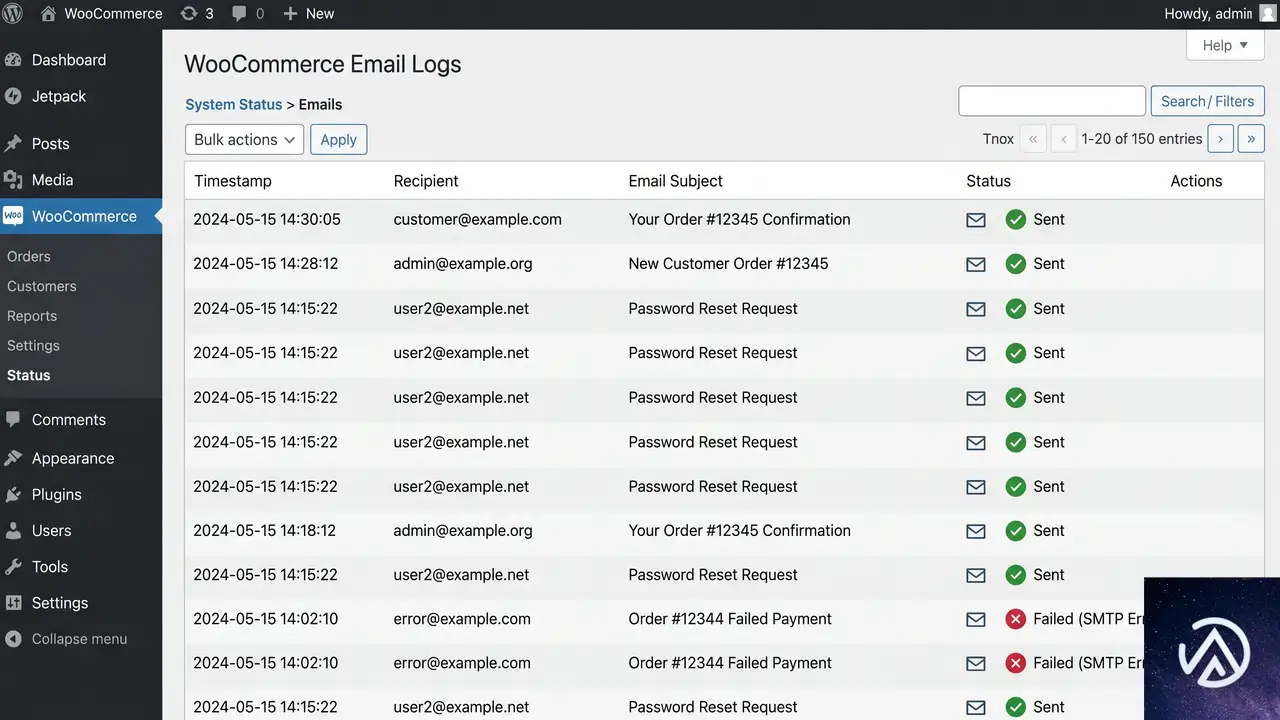
10.9 からは、こうしたトランザクションメールの送信状況が WooCommerce コア内で直接記録されるようになる。ログは WooCommerce → ステータス → ログ の画面から確認でき、送信結果(成功・失敗)や、利用可能な場合は失敗理由も表示される。新たにプラグインを追加する必要はない。
この機能により、店舗運営者はメール不達の調査がはるかにスムーズになる。ログには日時やトリガーとなったアクションも含まれるため、顧客から「メールが届かない」という問い合わせがあった際、迅速に状況を確認できるようになるだろう。
実験的機能の最新情報
WooCommerce 10.9 は Automattic の「Radical Speed Month」の勢いもあり、数多くの実験的・ベータ機能が盛り込まれている。いずれもオプトインまたは機能フラグで有効化するタイプだが、将来の標準機能を見据えた重要な布石だ。
Canonical WooCommerce abilities 〜商品と注文の操作を抽象化〜
WooCommerce 10.9 では、商品や注文を操作するための最初の「カノニカル(標準的)な abilities」が導入される。abilities は、REST API のエンドポイントを 1 対 1 でラップするのではなく、スキーマで定義されたビジネス操作(商品の問い合わせ、作成・更新、注文の検索、ステータス変更、注文メモの追加など)を、権限チェックやメタデータを伴って提供する仕組みだ。
これにより、WooCommerce は WordPress Abilities API や MCP、管理ツール、CLI、自動化処理、そして将来のあらゆる「エージェント」インターフェースに対して、トランスポートに依存しない共通の契約を持つことになる。最初に商品と注文の abilities が提供され、既存の WooCommerce 専用 MCP エンドポイントは猶予期間として残される。さらに、同じパターンがサブスクリプションや決済口座、配送ルール、商品アドオン、ギフトカードといった拡張機能の領域にも展開される予定だ。
商品管理エディタの移行と製品エディタ v2 の廃止予定
実験的な商品カタログエディタは 10.9 でも成熟を続けており、クラッシュリカバリ、ドロワーや URL 状態の処理改善、よりタイプを認識したクイック編集フィールド、バリエーション編集の強化などが含まれる。一方で、ブロックベースの製品エディタ(Product Editor)ベータとその拡張 API は、WooCommerce 11.0 での削除を前に非推奨となる。
拡張機能の開発者はこの API を利用しているかを今すぐ監査し、移行パスを計画する必要がある。ただし、この廃止は WooCommerce 内の商品データやコンテンツには一切の影響を及ぼさないため、商品情報そのものが消える心配はない。
バリエーション画像ギャラリーとカラースウォッチ
同じ商品の色違いやサイズ違いに対して、画像ギャラリーを切り替える「バリエーション画像ギャラリー」がネイティブ機能として WooCommerce に追加される(デフォルトではオフ)。WooCommerce → 設定 → 詳細 → 機能 の「Variation gallery」トグルから有効化できる。
さらに、ビジュアル属性とカラースウォッチも機能フラグ制御で試験的に導入される。属性の各項目(例えば「赤」「青」)に色データや画像データを持たせ、商品フィルターやバリエーションセレクターのブロックでスウォッチを表示できるようになる。ストア API のレスポンスも、ビジュアル属性が必要な場合にだけ関連フィールドを返すよう配慮されているため、既存の連携に影響は少ない。
この他にも、買い物客向けのコレクション機能(ウィッシュリストや後で買う)、ブロックベースのメールエディタのテンプレート更新検知と部分適用、在庫復活通知、顧客レビューリクエストメール、実験的なデュアル API と GraphQL 基盤など、多岐にわたるベータ機能が同時に公開されている。いずれも開発者フィードバックを受け付けながら、今後のバージョンで徐々に本格導入される見込みだ。
この記事のポイント
- WooCommerce 10.9 では、決済前の下書き注文作成が遅延され、データベース負荷が大幅に軽減される
- 管理画面のヘッダーやモーダル、タスクリストの表示が整理され、よりスッキリした UI に
- メール送信の成否を WooCommerce の管理画面内でログ確認できるようになった
- 商品と注文の操作を抽象化する abilities や、バリエーション画像ギャラリーなど実験的機能が多数追加

・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WCEU 2026クラクフ開催。CERN基調講演とWordPress 7.0全容
# フロントマター
— title: “WCEU 2026クラクフ開催。CERN基調講演とWordPress 7.0全容” meta_description: “WordCamp Europe 2026がポーランド・クラクフで開催。CERNのWordPress移行基調講演、WordPress 7.0のAI機能、ビジネスセッションなど主要トピックを解説。WCUS 2026は8月フェニックスで。” tags: [“WordPress”, “WordCamp”, “WordCamp Europe”, “WCEU 2026”, “WordPress 7.0”, “CERN”, “AI”, “オープンソース”] slug: “wceu-2026-krakow-recap” scrape_method: “trafilatura” image_prompt: “Upper portion: the CERN logo (a stylized double-ring emblem with intertwining loops) prominently displayed in photorealistic 3D with subtle metallic reflections. Lower portion: the ICE Kraków Congress Centre with a vibrant WordCamp Europe banner outside, attendees networking in the plaza. Composition: split-screen style with key visual elements positioned in the upper and lower portions of the frame, with a natural atmospheric transition in between, no horizontal bands or strips across the frame. 16:9 aspect ratio. If UI screens, dashboards, code editors, or admin panels appear, all text within them must be in English. If laptops or monitors appear, use ultra-thin bezel modern design. No visible year numbers on calendars, screens, or documents.” featured_text: “WCEU 2026 全容\nCERNが語るWP採用理由”
— —
WordCamp Europe 2026が6月4日から6日まで、ポーランド・クラクフのICE Kraków Congress Centreで開催された。81カ国から2,458人のチケット保有者が集まり、うち約4人に1人が初参加という大規模なイベントとなった。
基調講演にはCERN(欧州原子核研究機構)のウェブチームが登壇し、世界初のウェブサイトを公開した研究機関がWordPressを採用した理由と具体的な移行手法を明かした。WordPress 7.0のAI機能も多数のセッションで取り上げられ、コアに組み込まれたAIクライアントやAbilities APIの実用性が議論されている。
ここでは3日間の主要セッションと、今後のWordPressを取り巻く技術潮流を整理する。
基調講演は大手企業や著名開発者が中心。新機能の発表が主目的。
CERNによる研究機関視点の採用根拠、AIとオープンソースの本質的議論、教育プログラムの具体的成果が前面に。
—
Contributor Dayが作り出す協働の場
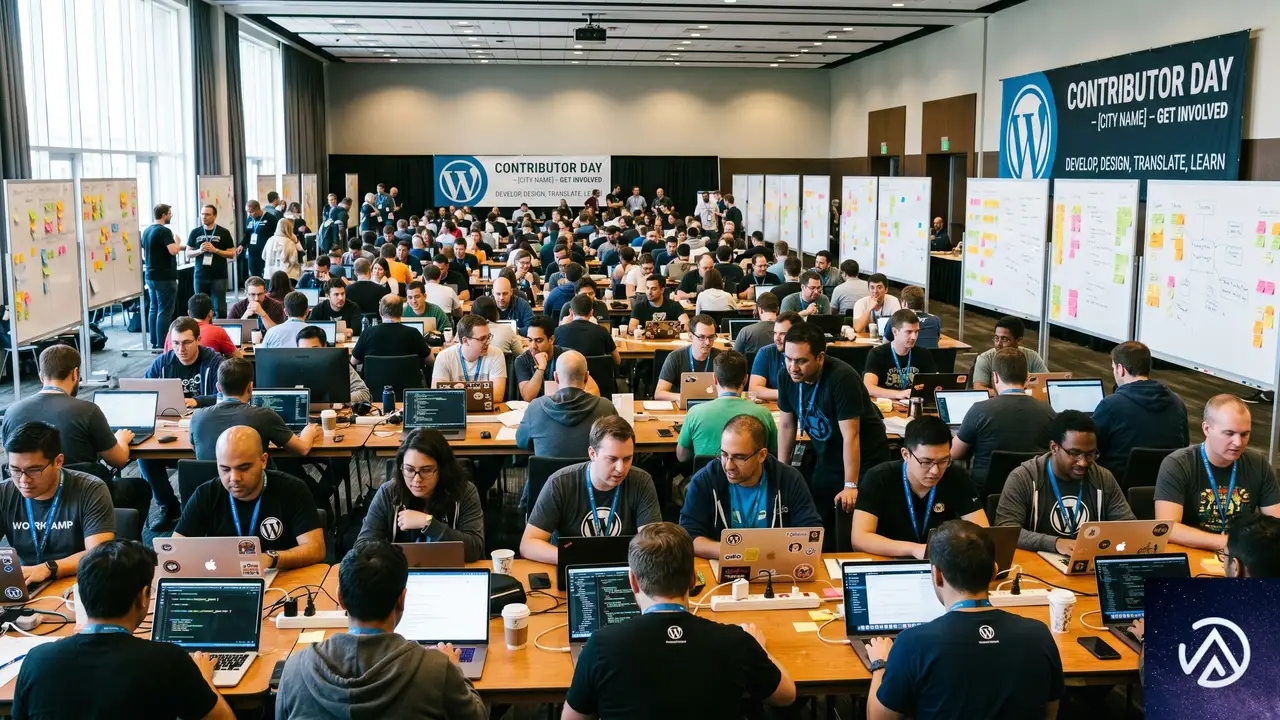
本編開始前日の6月3日、会場にはContributor Day(コントリビューターデー)が設けられた。これはWordPress本体の改善に直接取り組む実務作業日であり、講演を聞くのではなく実際に手を動かす場だ。午前中に登録と歓迎セッションが行われ、参加者はPolyglots(翻訳)、Documentation(文書)、Support(フォーラム回答)、Core(本体開発)、Performance(パフォーマンス)、Testing(テスト)、Themes(テーマ)、Plugins(プラグイン審査)などの各テーブルに分散した。
経験者が新規参加者を一人ずつ引き受け、初めてのパッチや翻訳文字列、サポートチケット対応を手ほどきする仕組みが整えられていた点が特徴的だ。会場に行けなかった参加者も、Make WordPress Slackの #contributor-day チャンネルを通じてリモート参加できた。
ここで注目すべきは、プラグイン審査チームの存在感だ。同チームはディレクトリに登録される全てのプラグインを審査する役割を担っており、初期参加者にとっては「誰がどのような基準で審査しているのか」を直接知る貴重な機会となった。
—
CERN基調講演。世界初のウェブサイトがWordPressを選んだ理由
開幕基調講演に立ったのはCERNのウェブマネージャー、Joachim Valdemar Yde氏とWordPressインフラ責任者のFrancisco Borges Aurindo Barros氏だ。CERNは30年以上前にティム・バーナーズ=リーがWorld Wide Webを発明した場所であり、その研究機関がなぜWordPressを次期ウェブ基盤に選定したのかが語られた。
CERNの設計思想は明確だった。研究者やスタッフはコンテンツ制作に集中し、ウェブチームが基盤全体を管理する。セルフサービスポータルから数クリックでサイトを申請でき、共通テーマとセキュリティ審査済みのプラグイン一式が自動適用される。初年度だけですでに数百のサイトが立ち上がったという。
Yde氏は会場にこう告げた。「本日より、CERNの旗艦サイト home.cern はWordPressで稼働している。自動移行を経て、すでに本番公開済みだ」
この発表が持つ象徴的な意味は大きい。Webを発明した機関が、いまWebの40%以上を動かすオープンソースソフトウェアを自ら選び、GPLライセンスの下で運用している。この対称性は、オープンソースコミュニティにとって強力な支持材料となるだろう。
—
WordPress 7.0とAI。コアに組み込まれたネイティブAIの実像
WCEU 2026を通じて最も多くのセッションを横断していたテーマが、WordPress 7.0とAIの融合だった。単なる機能アップデートではなく、WordPressが「どう変わるか」の方向性を示す議論が展開された。
AIクライアントとAbilities APIの設計思想
パネルセッション「Inside WordPress 7.0」には、Juan Manuel Garrido氏、Adam Silverstein氏、Benjamin Zekavica氏、Sarah Norris氏、Milana Cap氏らリリース貢献者が登壇した。ここで明らかにされたのは、WordPress 7.0に実装された3つの中核的変革だ。
- ネイティブAIクライアントのコア実装
- Abilities API。プラグインが自身の機能を宣言し、他のツールから発見可能にする仕組み
- Connectors画面。OpenAI、Anthropic、Google GeminiなどのAIプロバイダーを管理画面から接続できる管理インターフェース
パネルでは単なる機能一覧にとどまらず、大規模なリリースがオープンに進行する過程そのものが解説された。貢献ワークフロー、複数チーム間の調整、公開状態でソフトウェアを出荷する人間的側面までが議題に上った点は、これまでのリリース説明とは一線を画す。
実務者たちが示した具体的ユースケース
Anukasha Singh氏はAbilities APIに焦点を当て、プラグイン権限のチェックを従来のcapability(権限)方式よりクリーンかつ安全にできることを示した。Vito Peleg氏のワークショップでは、単発のAIプロンプトから一歩進み、ライブサイトを監査して構造化チケットを自動生成するツール活用ワークフローが実演された。
WP-CLIメンテナーのAlain Schlesser氏は、AIアシスタントやAI検索がオープンウェブに実トラフィックをもたらしている現状を数字で示した。2025年半ばまでに10億件以上の参照訪問が記録されており、WordPressはその流入を受け止める準備ができていると指摘する。氏のセッションは、サイトがAIに「発見され、読まれ、引用される」ための実践的チェックリストとして構成された。
Tammie Lister氏の「Human in the loop means something」は、AI導入が議論される中で「人間がループにいる」というフレーズを単なるチェックボックスではなく本物の責任として捉え直した。人間とAIは得意分野が異なり、優れたプロダクトはそれぞれの強みを活かす設計になるべきだ、という主張だ。
—
「つくる」現場の開発セッション
開発トラックでは、技術の深掘りが光った。Dennis Snell氏はHTML APIとブロックパーサーの設計に携わった立場から、HTML APIの内部構造と活用方法をワークショップ形式で解説した。Peter Wilson氏はパフォーマンスチームの長期コミッターとして、WP_Queryクラスのキャッシュ改善による高速化と、大規模サイトでの活用法を詳述している。
スケーリングに関するハンズオンセッションでは、12ドルの仮想サーバーでWordPressがどこまで耐えられるかをGrafanaでプロファイリングしながらチューニングする実演が行われ、GitHubリポジトリも公開された。Fellyph Cintra氏はWordPress Playgroundの最新状況を取り上げ、ブラウザベースのツール群とアーキテクチャ変更による高速化の成果を報告した。
Jessica Lyschik氏のセッションは、アクセシビリティ対応の要件が多くのテーマ開発者が想定するよりはるかに達成しやすいことを、ブロックテーマとクラシックテーマの実審査事例をもとに論じた。プラグイン審査チームのDavid Perez氏とFran Torres氏は、25,000件以上のプラグイン審査経験から、よくある回避可能な問題と審査待ち期間を短縮する具体的ノウハウを公開した。
—
ビジネスとオープンウェブをめぐる議論
ビジネストラックでは、感傷を排した実践的な内容が続いた。Debbie Levitt氏は3つのレイヤーで同時にプロダクトマーケットフィットを追求するモデルを提示し、「チームが一つの良い指標を祝った数ヶ月後、なぜユーザーが去ったのかわからなくなる」という問題に切り込んだ。Vassilena Valchanova氏は、仕事ができることと、それを周囲に知られていることは別物だという、スキルと認知のギャップをテーマに据えた。
クラクフを拠点とするフルスタック開発者Irfani Silviana氏は、Business Model Canvasを「開発者が機能出荷から事業価値の創出へ視点を移すための変換レイヤー」と位置づけ、地元での登壇にふさわしい内容を披露した。
—
クロージングセッション。教育、AI、オープンソースの交差点
最終日のクロージングでは、クラクフ工科大学の代表者が登壇し、WordPressエグゼクティブディレクターのMary Hubbard氏に情報数学部からの贈り物を手渡した。同大は2026年10月からWordPress専門コースを開講する。これはポーランド国内だけでなくWordPressコミュニティ全体にとっても先駆的な取り組みだ。
Hubbard氏はGutenbergプロジェクトリードのMatías Ventura氏と、WordPressデザイナー兼開発者のRich Tabor氏をステージに招き、WordPressの将来方向性を議論した。Ventura氏はWordPress 7.0のリリースリードを務めたばかりで、まず全貢献者にスタンディングオベーションを求めた。
- ● クラクフ工科大学のWordPress専門コース開講(2026年10月〜)
- ● WordPress Campus ConnectとWordPress Creditsの教育プログラム成果
- ● AIとWordPressの関係。デザインシステムの長期的投資がAI連携で成果を上げている
- ● WP-CLIをAIモデルが流暢に利用。Studio Codeエージェントベースのコーディングツール開発
- ● USパイロット版AIリテラシーマイクロクレデンシャル。WordPressを学習の場に活用
Hubbard氏はオープンソースとAIの関係について、明確な立場を示した。「オープンソースこそがWordPressの成長を支えてきた。同じ価値観がAIを形作るべきであり、コミュニティはもっと声高に主張すべきだ」
—
この記事のポイント
- WCEU 2026には81カ国から2,458名が参加。CERNがWordPress採用の基調講演を実施
- WordPress 7.0にネイティブAIクライアント、Abilities API、Connectors画面が実装された
- AI関連セッションでは「人間とAIの役割分担」「実務的な監査自動化」が具体的に語られた
- 開発トラックではWP_Queryキャッシュ改善、HTML API、アクセシビリティ対応の実審査事例が共有された
- クラクフ工科大学が2026年10月よりWordPress専門コースを開講。教育分野での広がりが加速している
—
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WP.orgがProtect The Shire発表、プラグイン更新に24時間の猶予
2026年6月5日、WordPress.orgはセキュリティイニシアチブ「Protect The Shire」を正式に発表した。AIによるコード生成能力が急激に進化する中、78,000以上にのぼる公式プラグインとテーマをサプライチェーン攻撃から守るための大規模な取り組みだ。
この施策の中核は、すべてのプラグインとテーマのリリースに対して設けられる最大24時間の猶予期間である。開発者が新バージョンをプッシュしても、自動更新がユーザーサイトに配信されるまでにクールダウンが発生する仕組みに変わる。
Protect The Shire イニシアチブの全容
WordPress.org の共同創設者 Matt Mullenweg 氏は今回の発表で、2026年という年がソフトウェア開発において「緊張の年」になると指摘する。最新のセキュリティパッチを一秒でも早く適用する必要性と、悪意あるコードが更新に混入していないか慎重に見極める必要性が、かつてないほど対立しているためだ。
自動更新前の24時間クールダウン
従来のフローでは、開発者がプラグインやテーマの新バージョンをリポジトリにコミットすると、即座に世界の全サイトへ自動更新が配信されていた。これは利便性が高い一方で、ひとたび悪意のあるコードが混入すれば、被害が広範囲に瞬時に拡散するリスクを常にはらんでいた。
Protect The Shireの導入により、リリースから配信までの間に最大24時間の待機時間が挿入される。この時間を利用して、人間のレビューチームとAIがコードを精査する。
この変更により、悪意のあるコードを含むアップデートが即座に配信されるリスクが抑えられる。AIによる事前チェックと人間の確認が介在することで、サプライチェーンセキュリティが大幅に強化される仕組みだ。
AI「Gandalf」によるコード監視
24時間の猶予期間におけるレビュー作業を強力に支援するのが、新たに導入されるAIだ。Mullenweg氏はこれを「Gandalf」と名付けられたWapuuだと表現している。
人間のレビューチームは寝る必要があるが、AIにはそれがない。24時間体制でコミットの差分を分析し、不審なコードパターンや既知の脆弱性シグネチャを検出する。Mullenweg氏は、今回のAI技術の進歩がなければ実現しえなかったレビューの深さだと言及している。
なぜいまエコシステムの防御を固めるのか
昨年末から今年にかけて、AIのコーディング能力は飛躍的に向上した。Anthropicが2026年4月に公開したモデル「Mythos」は、その能力の高さと潜在的なリスクで開発者コミュニティに衝撃を与えている。また、Chromeブラウザの最新版が429件ものセキュリティ修正を含んでいたことも、各所のセキュリティ活動を加速させた。
拡大するサプライチェーン攻撃の脅威
ソフトウェアのサプライチェーンを標的とした攻撃は、もはや日常的だ。オープンソースエコシステムにおいても、マルウェアを仕込まれたパッケージが正規のアップデートとして配布される被害が後を絶たない。WordPressコミュニティ内でも、信頼されていたプラグインが悪意ある新しい所有者に売却され、バックドアを仕掛けられた「Essential Plugins」のような事件が発生している。
AIによる攻撃コードの生成能力が向上すれば、この種の脅威はさらに巧妙化し、頻度も増加する。WordPress.orgが今回、エコシステム全体の防衛に乗り出したのは必然だったといえる。
更新速度と安全性のジレンマ
WordPress 7.0のアップグレード率はリリース後わずか2週間で50%を超えた。これは数えきれないほどの開発者とホスティング事業者の協力による成果だ。素早いアップデートの適用は、脆弱性への露出時間を最小化するという点で極めて重要である。
しかし、Mullenweg氏は「2026年は、安全を確保するために可能な限り早く更新するのか、それとも安全を確保するために更新を保留するのか、その緊張が続く年になる」と述べている。急速なコード配布は、攻撃者にとっても好都合な環境になりうる。このジレンマを解消するのが、今回の24時間ルールというわけだ。
WordPressが目指す「透明性によるセキュリティ」
Mullenweg氏は発表の中で「自由とセキュリティはゼロサムではない」という考えを強調した。これは、セキュリティの名の下にパーミッションを厳格化しすぎて、ソフトウェアの自由な流通や改変を妨げることへのカウンターである。オープンソースは、曖昧さによるセキュリティではなく、透明性こそが強固なセキュリティをもたらすことを示してきた。
スケールするレビュープロセス
プラグインレビューチームは献身的に活動しているが、人間の処理能力には限界がある。Mullenweg氏は、現在の24時間という猶予が、AIモデルのさらなる進歩とともに「数分」にまで短縮される可能性に期待を示している。
ひとつのリリースを複数のAIエージェントが並列でレビューし、人間の承認プロセスと連携する。これにより、手動では不可能な精度と速度で、78,000以上のプロジェクトの安全性を担保しようという狙いだ。
4億インストールの重み
WordPress.orgのプラグインディレクトリには、累計で4億を超えるインストールが記録されている。69のプラグインは、100万件以上のサイトにインストールされている。その開発者の多くは個人であり、巨大なコミュニティを構成している。
WordPress.orgはこの多様なエコシステムを守るため、Star数などの表面的な評価だけでなく、実際のコードの安全性に焦点を当てた支援を強化する方針だ。そのための現実的な第一歩が、今回のProtect The Shireである。
この記事のポイント
- WordPress.orgがプラグインとテーマの自動更新に「最大24時間の猶予期間」を導入した
- AI Wapuu「Gandalf」を含む新たなレビューフローにより、サプライチェーン攻撃のリスクを低減する
- この施策は、AIによる高度なコード生成が一般化する時代におけるエコシステム防衛策である
- オープンソースの理念に沿い、透明性を保ったままセキュリティ水準を引き上げる試みだ
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WooCommerce 10.9で取引メールログ機能がコアに統合、送信失敗の可視化でトラブル解決が容易に
WooCommerceのメールトラブルシューティング用ドキュメントは、サポート対応の中で常に上位のアクセス数を記録してきた。全サポートやり取りの1%以上で、最終的にこのドキュメントを案内する流れになっているという。こうした状況を踏まえ、WooCommerce開発チームは問題の切り分けに不可欠なログ機能をコアプラグインに組み込む判断を下した。
WooCommerce 10.9では、取引メール(トランザクショナルメール)の送信ログ機能が標準搭載される。店舗運営者はどのメールが正常に送信され、どのメールが失敗したのかをログで一元的に確認できるようになる。失敗時には具体的なエラー理由も記録されるため、従来のように外部のログ取得プラグインを導入する手間が省ける。
取引メールのログ機能の仕組み
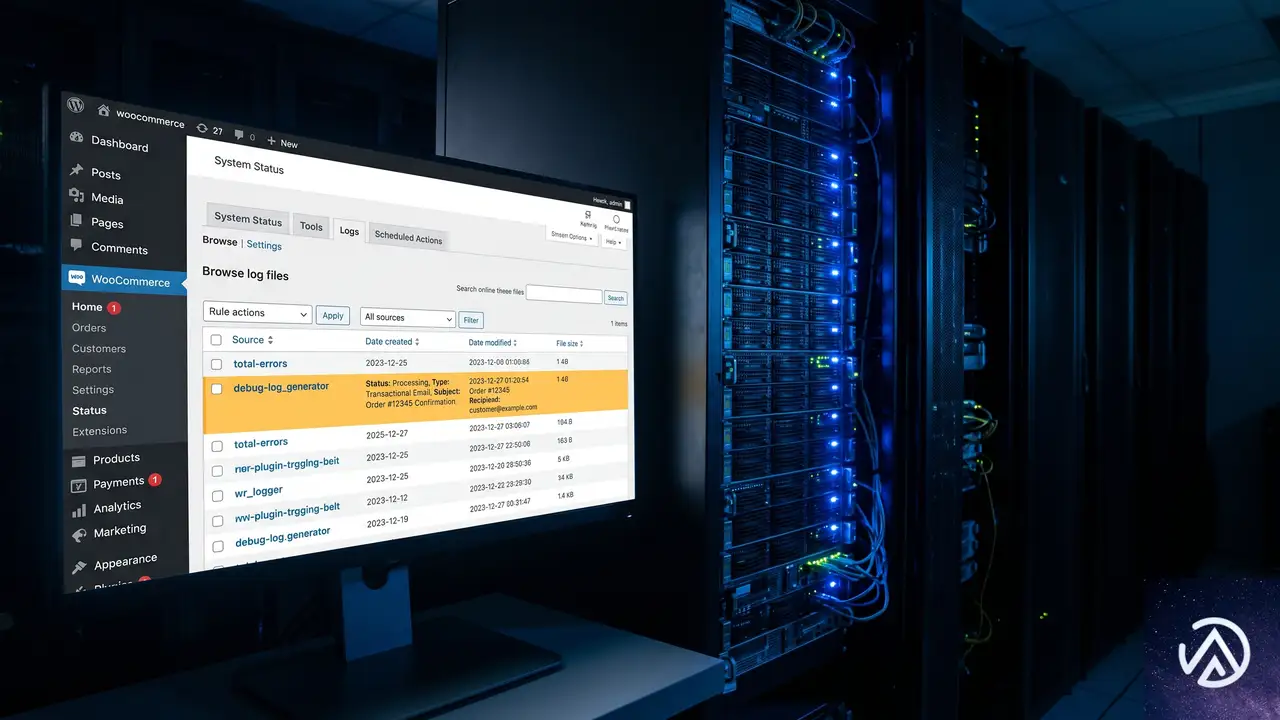
このデモ図で示すように、従来はエラーのたびに外部ツールやプラグインを頼っていたが、10.9以降はWooCommerce本体が自動的にメール送信のログを取得する。店舗運営者の負担が一段階減る形だ。
内部設計の要点
新たに導入されるEmailLoggerクラスは、以下の4つのフックに接続される。これにより、メール送信のあらゆる局面を捕捉できる仕組みになっている。
- woocommerce_email_sent:WooCommerceがメールを送信するたびに発火し、成功または失敗の真偽値と
WC_Emailインスタンスを受け取る。 - woocommerce_email_disabled:メール種別が設定で無効化されていて送信が行われなかった場合に発火する。
- woocommerce_email_skipped:受信者が存在しないなどの前提条件を満たさず、送信がスキップされた場合に発火する。短い理由識別子も渡される。
- wp_mail_failed:WordPress全体のメール送信失敗フック。ここから
WP_Errorメッセージを取得し、SMTP接続エラーなどの具体的な原因をログに含める。
いずれの結果も、wc_get_logger()を通じて新しいソース名transactional-emailsの下に書き込まれる。WooCommerce標準のロガーを経由するため、店舗側がすでに設定しているログハンドラ(ファイルまたはデータベース)とログレベルしきい値をそのまま利用できる。
- ログハンドラ:デフォルトは
wp-content/uploads/wc-logs/ディレクトリへのファイル出力だが、WooCommerce > ステータス > ログ画面でデータベース保存に切り替えている場合はそちらが使われる。新たなストレージ層は不要だ。 - ログレベル:送信成功は
INFO、失敗はWARNING、無効化やスキップによる未送信はNOTICEとして記録される。本番環境でエラーレベルのみ取得する設定にしておけば、失敗だけを素早く把握できる。 - 保持期間:他のWooCommerceログと同様に、WooCommerce > ステータス > ログ > 設定から保持ポリシーを管理できる。
ログに記録される情報
各ログエントリは1行で完結し、大量のメールが飛び交う店舗でもストレージへの影響はほとんどない。文脈情報は次のような構造で出力される。
context = [
    'source'     => 'transactional-emails',
    'email_type' => 'customer_processing_order',
    'status'     => 'sent' | 'failed' | 'disabled' | 'skipped',
    'recipient'  => 'jdoe' | 'guest' | 'jdoe, guest',
    'reason'     => 'no_recipient',          // スキップ時のみ
    'order'      => 12345,                   // 注文ID、状況に応じて'product'や'user'が入る
]ログレベルが3段階に整理されているため、WARNINGなら即座に問題を疑い、NOTICEなら設定通りの挙動であることを確認し、INFOなら正常に送信されたと判断できる。フィルタリングやアラートの仕組みと組み合わせれば、運用の自動化にもつなげやすい。
注文画面での確認
ログとは別に、個々の注文に関連づいたメールの履歴が注文ノートにも表示されるようになった。WooCommerce > 注文から任意の注文を開くと、その注文に対して送信が試みられた取引メールとその成否が一覧できる。
ここで注意したいのは、注文ノートに表示されるのは「実際に送信が試みられたメール」だけという点だ。設定で無効化されているメール種別や、受信者不在でスキップされたものは表示されない。注文ノートを無駄に長くせず、期待される挙動とその結果に焦点を絞る設計思想がうかがえる。
プライバシーと拡張性への配慮
上図のように、メールアドレスが直接ログに書き込まれることはない。プライバシー保護と拡張性の両面に配慮した設計が盛り込まれている。
プライバシー保護の仕組み
受信者のメールアドレスはログに一切出力されない。resolve_recipient()メソッドが各アドレスをWordPressのユーザー名に変換する。アカウントを持たない購入者(ゲスト)の場合は'guest'というラベルに置き換えられる。BCCなどで複数の受信者がいる場合は、カンマ区切りのラベル一覧が記録される。
PHPMailerが返すエラー文字列には、しばしば受信者アドレスが直接埋め込まれているが、これもredact_emails()という正規表現によるスクラブ処理で除去される。この処理はRemoteLogger::redact_user_data()と同等のロジックを採用しており、WooCommerce全体で一貫したプライバシー保護が維持される。
拡張ポイント
WooCommerce 10.9では、メールログの動作をカスタマイズするためのフィルターフックが2つ追加されている。
- woocommerce_email_log_enabled:ログ出力の有効・無効を切り替える。グローバルに無効化したり、
$email_idをチェックして特定のメール種別だけ対象外にできる。 - woocommerce_email_log_context:ログに書き込まれる文脈情報を書き換える。フィルターには書き込み前の配列が渡されるため、項目の追加・削除・変更が自由に行える。
ログ機能そのものは、WooCommerce > ステータス > ログ > 設定タブから管理画面でオフにできる。特定の機能のみを無効にしたい場合は、以下のコードをテーマのfunctions.phpなどに追加する。
add_filter( 'woocommerce_email_log_enabled', '__return_false' );パフォーマンスへの影響を最小限にしたい場合や、すでに別のシステムでメールログを収集している場合は、このフィルターで柔軟に対応できる。
実装上の注意点と今後の展望
ログ機能にはひとつ、既知の制限が存在する。wp_mail_failedはWordPress全体のグローバルなフックであるため、WooCommerceのメール送信処理の直後に別のプラグインが送信に失敗した場合、そのエラーが誤ってWooCommerceのメールに紐づく可能性がある。
$last_mail_errorはWooCommerceのメール送信ごとにクリアされるため、古いエラーが後続の処理に引き継がれることはない。しかし、送信の直後という非常に狭い時間枠では、別のエラーが紛れ込む余地が理論上残る。この事象は実際にはまれであり、影響を受けるのは人間が読むための失敗理由テキストだけだ。email_typeやstatusといった主要な情報は常に正確である。
この取引メールログ機能は、Automatticが実施した「Radical Speed Month」の一環として開発された。まずは診断機能としての土台を固め、次のステップではWooCommerceが自らメールエラーを警告し、修正を支援する能動的なレイヤーの追加を検討しているという。トラブルシューティングにかかる時間をさらに短縮し、より多くの店舗運営者がメール問題に煩わされずに済む未来を描いている。
この記事のポイント
- WooCommerce 10.9から、取引メールのログ機能がコアプラグインに標準搭載される。外部ツール不要で送信の成否と失敗理由を把握できる。
- ログは
INFO(成功)、WARNING(失敗)、NOTICE(未送信)の3段階で出力され、管理画面の注文ノートにも関連メールの履歴が表示される。 - メールアドレスはログに直接記録されず、ユーザー名やゲストラベルに変換される。エラーメッセージ内のアドレス情報も自動で除去される。
- フィルターフックを使ってログ出力の無効化や文脈情報のカスタマイズが可能。パフォーマンスや既存システムとの兼ね合いで柔軟に調整できる。
- 開発チームは今後の展開として、エラーを自動検知して運営者に通知する仕組みの追加を視野に入れている。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
SiteGroundがAIプラグインを強制配信、100万件の自動インストールが引き起こした評価1.1の大炎上
2026年5月末、ホスティングサービス大手のSiteGroundが、100万以上の顧客サイトに対して、AIプラグインを事前の同意なく自動インストールし、自動有効化するという事態が発生した。このプラグインはわずか数日でWordPress公式ディレクトリにおいて1.1という極めて低い評価を記録。100万インストールと最低評価という数字が、単なる機能の問題ではない、深い信頼の危機を物語っている。
一連の騒動は、企業が持つリーチの大きさと、その使い方を誤ったときに発生する信用コストの非対称性を浮き彫りにした。ここでは何が起きたのか、なぜここまで批判が集中したのか、そしてこの出来事がWordPressエコシステム全体に投げかける課題を整理する。
何が起きたのか。同意なき「AI Agent」の一斉配信
問題となったのは「AI Agent by SiteGround」というプラグインだ。機能面だけを見れば、チャットインターフェースを通じてWordPressやWooCommerceを管理し、複数サイトの一括更新なども行える、実用性の高いツールである。だが、その配信方法が全ての火種となった。
ユーザーが自ら検索してインストールしたわけではない。SiteGroundのホスティングを利用している顧客のWordPressサイトに、ある日突然このプラグインが現れ、有効化された状態になっていたのだ。運営者が気づかぬうちに、外部のAIサービスと連携する準備が整えられたソフトウェアが設置されていたことになる。
この事実が発覚するや否や、WordPressのプラグインレビュー欄は非難の声であふれた。「自動インストールは大きな過ちだ」「なぜ同意なしにインストールしたのか」「ひどい、そして deceptive だ」「もうSGのファンではない」。わずか数日のうちに35件の星1レビューが投稿され、星5はわずか1件という異様な状況が生まれた。
Redditでも同様の議論が巻き起こった。あるユーザーが「WARNING – SiteGround just put some AI plugin into every single site」と題したスレッドを立ち上げ、社内で誰がこのプロジェクトを承認したのかと疑問を呈したのだ。
「安全でオプションです」という説明が響かなかった理由
批判を受けてSiteGroundは迅速に対応し、Redditやサポートフォーラムで直接説明を行った。彼らの弁明はこうだ。このプラグインはWordPress 7.0の新しいAIフレームワークへの準備として追加されたものであり、顧客がコネクタやAPIキーを手動で設定する手間を省くための措置だった。プラグインはバックグラウンドで何かをするわけではなく、ユーザーが能動的に使わない限りサイトに影響を与えず、いつでも無効化または削除できる。事前にメールでも通知したという。
技術的には、この説明に誤りはないかもしれない。しかし、この釈明は根本的な怒りのポイントを外していた。WP Mayorの記事によれば、ユーザーが懸念していたのは「プラグインが密かにサイトを破壊するかもしれない」という技術的リスクよりも、もっと大きな原則論だった。自分が選んでいないソフトウェアを、自ら責任を負うインフラに勝手に置かれたこと、その行為自体への反発なのだ。
Redditの投稿者が指摘したように、たとえ自分がそのAI機能を使わなくとも、顧客が管理画面でそれを見つけて興味本位で操作を始めてしまうリスクがある。機能の説明で「信頼」に対する異議に答えることはできない。「頼んでないのに何故入れたのか」という不満に対し、「安全だしオプションです」と返しても、相手の懸念を全く理解していないことを表明するに等しい。
→ これは機能の問題ではなく、関係性の問題。
→ 「頼んでない」という根本的懸念には何も答えていない。
格付けが示すもう一つの不公正
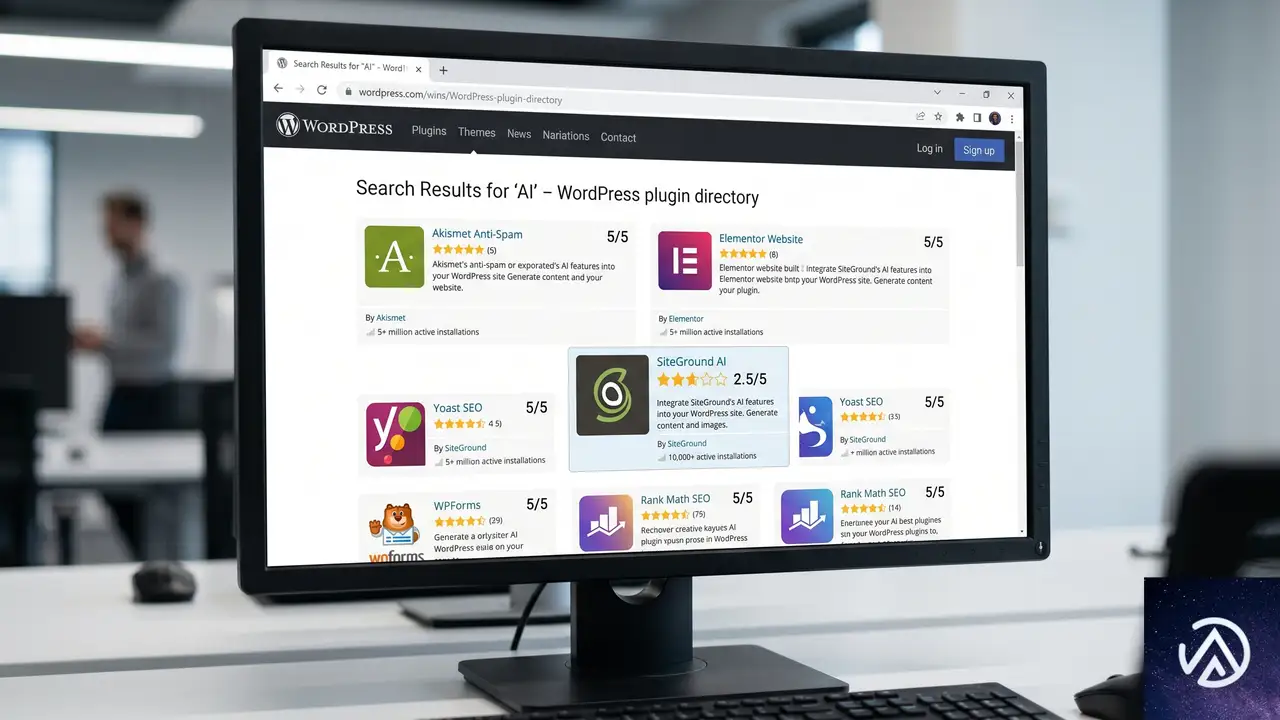
この騒動には、もう一つ見逃せない副次的影響がある。WordPress公式プラグインディレクトリで「AI agent」と検索すると、このAI Agent by SiteGroundが上位3位に表示される。星1.1という散々な評価でありながら、何百もの競合プラグインを押しのけて、だ。
WordPress.orgのディレクトリ検索は、アクティブインストール数をランキングの重要な要素として扱っている。通常、これはユーザーがプラグインを見つけ、気に入り、自らの意思でインストールした結果を反映するものだから理にかなっている。しかし、ホスティング事業者が100万件ものインストールを一晩で「製造」できてしまうなら、その前提は崩壊する。
WP Mayorの記事では、運営者自身が開発するプラグインが10万インストールに到達するまでに何年もかかった経験が引き合いに出されている。地道に一人ひとりのユーザーを獲得して可視性を高めてきた独立系開発者にとって、この出来事はフェアとは言い難い。評価1.1のプラグインが、そうした開発者の努力を数日で飛び越え、ランキング上位に躍り出た。これはSiteGroundだけの問題ではなく、WordPress.orgディレクトリのランキングシステムが抱える構造的な脆弱性も浮き彫りにした。
他社が学ぶべき「絶対に守るべき三つのルール」
今回の出来事は、ホスティング事業者やプラグイン開発者が顧客との関係で決して踏み越えてはならない一線を教えている。
第一に、すべてはオプトインであるべきだ
顧客のサイトに影響を与える変更のデフォルトは、常に「同意を得る(オプトイン)」でなければならない。「拒否しなければ同意とみなす(オプトアウト)」方式は、あなたがすでに顧客の許可を持っているという前提に立っており、その差は顧客に即座に感じ取られる。
第二に、「技術的に通知した」は同意ではない
「何日前にメールを送ったはずだ」という類の抗弁は、同意の証明にはならない。ユーザーがその一通のメールを見ていることを前提とした通知戦略は、同意ではなく「記録」に過ぎない。両者は全くの別物であり、顧客はその違いをよく知っている。
第三に、リーチとは責任であり、ただの利便性ではない
100万サイトに一斉配信できる能力は、巨大な信託の上に成り立っている。それを単なる「配信ショートカット」として扱い始めた瞬間、そのリーチを可能にしていた信頼そのものを食いつぶし始めている。
WP Mayorの記事は、ロードマップ会議で「いかに摩擦なく導入させるか」という議論がなされると、ときにこの原理が忘れられてしまうと指摘する。摩擦のない導入と、同意の尊重はしばしば対立する。そして対立したときは、必ず同意が勝たねばならない。同意こそが、レピュテーションの素材だからだ。
SiteGroundは信頼を回復できるか
フェアな視点で言えば、この状況はまだ立て直しが可能だ。SiteGroundが自動インストールを停止し、真にオプトイン方式へと切り替え、さらに「ロールアウトは間違いだった」と明言すれば、関係は修復に向かう。しかし、「ご意見は製品チームに転送されました」といった、問題を管理するための企業言語でやり過ごそうとすれば、事態は悪化するだけだろう。
顧客は、自分たちが間違っていたと認める企業を、正しかったと説明し続ける企業よりもはるかに早く許すものだ。人々がこれほど怒っているのは、まさにSiteGroundに「もっと良い対応」を期待していたからに他ならない。その期待自体は、まだ彼らに残された修復可能な資産なのである。100万という数字も、もしそのうちの一つでも「選択」の結果だったなら、全く異なる意味を持っていたはずだ。
この記事のポイント
- SiteGroundが100万件以上の顧客サイトにAIプラグインを事前同意なく自動インストールし、評価1.1の大炎上を招いた
- ユーザーの怒りは機能の安全性ではなく「同意なく自サイトにソフトウェアを置かれた」という信頼の毀損に集中した
- この強制配信により、WordPress公式ディレクトリのランキングシステムが持つ構造的な不公正も露呈した
- 顧客のデジタル資産に触れるあらゆる行為はオプトインが原則であり、「通知」は「同意」の代わりにはならない
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WPプラグインのサプライチェーン攻撃、AIで見えてきた隠れた脅威
WordPressプラグインのサプライチェーン攻撃が急速に広がっている。悪意ある攻撃者がプラグイン企業を買収し、あるいは正規のプラグインを乗っ取り、無防備なサイトへマルウェアを配信する手口だ。従来の「サイトを直接ハッキングする」という攻撃とはまったく異なるレイヤーで、静かに進行する。
Anchor Hostingの創業者であるAustin Ginder氏は、WP Tavernのポッドキャストでこの問題の全容を語った。同氏は2010年からWordPressに関わり、現在は数千のWordPressサイトを管理している。2026年に入り、長年安定していた顧客サイトでマルウェアが頻出するようになったことを受け、AIを駆使した徹底調査を開始した。
調査の結果、明らかになったのは単なる脆弱性の話ではない。正規のプラグイン更新チャンネルそのものが攻撃者に乗っ取られているという、構造的な脅威だ。本記事ではその仕組み、具体的な被害事例、そしてAIによって変わりつつあるセキュリティ対策の最前線を解説する。
サプライチェーン攻撃の実態(2つの侵入経路)
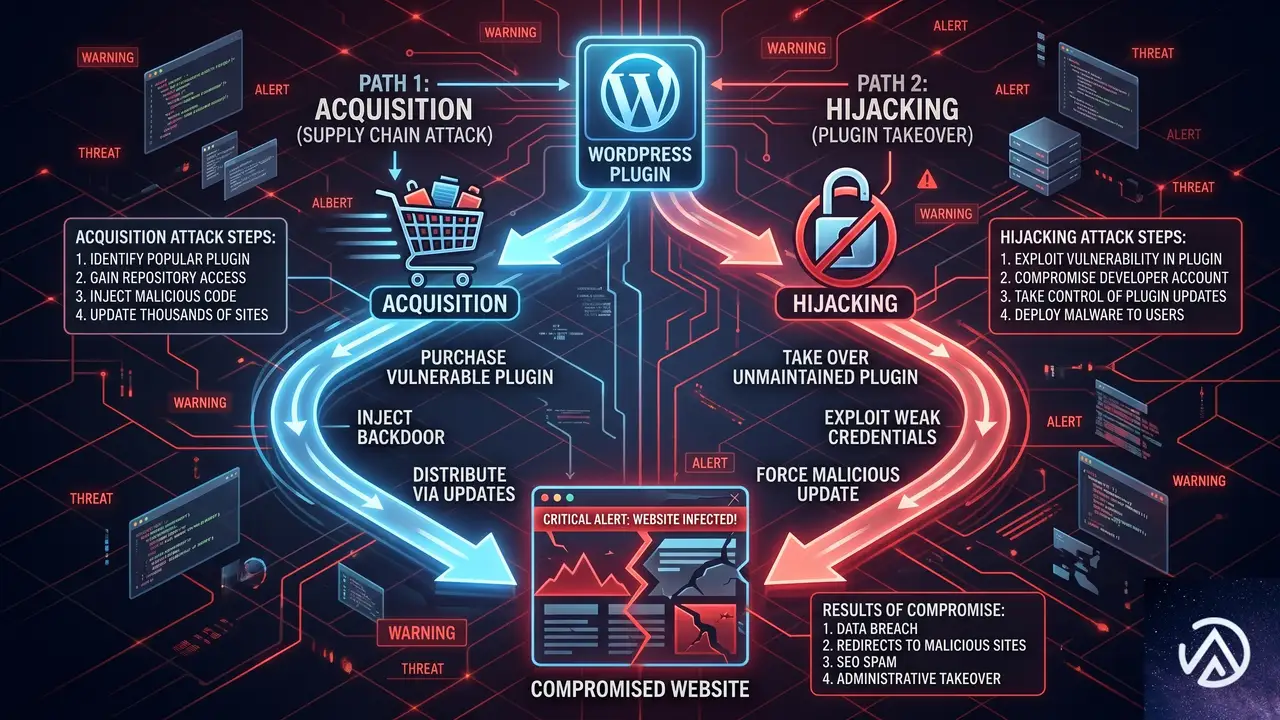
この図はサプライチェーン攻撃の2大経路を示している。いずれも、ユーザーが自動更新を有効にしている場合、まったく気づかずに感染する点が共通している。WP Tavernのポッドキャストで語られた内容を整理すると、攻撃者はこうした手法でプラグインを「武器化」し、正規更新を装いながらマルウェアを拡散している。
プラグイン買収による攻撃
WP TavernのポッドキャストでAustin Ginder氏が明かした最も衝撃的な手口は、攻撃者が実際にプラグイン企業を買収して武器化するというものだ。同氏はEssential Pluginsと呼ばれる30以上のプラグインを抱えるパッケージが売却され、その後にコード改変が行われた事例を報告した。
攻撃者は6桁の金額を投じてでも正規の配信チャンネルを手に入れる価値があると判断している。プラグインを買収すれば、更新ボタンを押すだけで何万ものサイトにコードを配信できるからだ。この手法の巧妙な点は、プラグインの本来の機能はそのまま維持されることである。ユーザーは見た目の変化に気づかない。
プラグインハイジャックによる攻撃
もうひとつの経路は、プラグインの更新先をすり替えるハイジャック型だ。攻撃者はまず正規のプラグインにサードパーティのアップデータを密かに組み込む。これはwordpress.orgのガイドライン違反だが、コードを巧妙に隠すことで審査をすり抜ける。
一度このコードが仕込まれると、以降の更新はwordpress.orgではなく攻撃者の管理するサーバーから配信される。wordpress.org側からは一切の可視性が失われ、ユーザーのサイトは知らぬ間に乗っ取られた状態になる。この手口は特に長期間気づかれにくく、過去にQuick Redirectionプラグインなどで実際に確認されている。
偶然のマルウェア除去から始まった調査
Austin Ginder氏がこの問題に気づいたのは、2026年2月に顧客サイトのマルウェア除去作業を行っていたときのことだ。同氏はWP Tavernのポッドキャストで「長年安全だったサイトが突然マルウェアに感染するようになった」と振り返っている。
従来のマルウェア除去は不安がつきまとう作業だった。ファイルをひとつずつ確認し、疑わしいコードを取り除いても、本当にすべてを取り切れたか確信が持てなかった。しかし同氏は、AIを使うことで状況が一変したと語る。AIがすべてのファイルを精査し、感染経路の特定から根本原因の解明までを一貫して行えるようになったのだ。
ある顧客の調査で行き着いた先はwordpress.orgのリポジトリだった。同氏はAIを使い、問題のプラグインの変更履歴を解析した。すると、正規の更新チャンネルが改ざんされている痕跡が見つかった。ここから本格的な調査が始まった。
以降、同氏は4件の詳細な調査レポートを公開した。いずれも異なるプラグイン、異なる攻撃者によるものだった。最初の1件が単発の事件ではなかったことが、ここで明らかになった。
AIが切り拓く新たな脅威検出
ファイル単位の徹底監査
Austin Ginder氏はAIの活用について、WP Tavernのポッドキャストで具体的な方法を説明している。同氏は月額200ドルのClaude Codeサブスクリプションを使い、顧客サイトの全ファイルを1行ずつ監査している。これは人間には不可能な作業量だが、AIなら数十万行のコードを短時間で精査できる。
「1バイトの変更も見逃さない」と同氏が語るこの手法は、静的解析の域を超えている。AIはコードの文脈を理解し、単なるシグネチャマッチングでは検出できない巧妙なバックドアも特定する。あるケースでは、一見無害に見えるJavaScriptの埋め込みコードから、クレジットカードスキマーの存在を突き止めた。
バリアント検出ツールの実装
さらに同氏は、プラグインのバージョン差異を検出する独自ツールをAIで構築した。これは、インストールされているプラグインのコードがwordpress.org上の正規バージョンと異なっていないかを自動照合する仕組みだ。
このツールのテスト中、Quick Redirectionプラグインのバリアント版が12サイトで稼働していることを発見した。本来の作者が意図せず(あるいは意図的に)、多くのユーザーをハイジャック版へ誘導していた事例だ。さらに、上位2000のWordPressサイトをスキャンした際には、Scroll To Topプラグインに不正コードが仕込まれているのを確認した。このプラグインは2万サイトにインストールされていたが、攻撃者はまだ「引き金を引いておらず」、被害が表面化する前に発見できたという。
AIによる監査は、コードの意味を解釈しながら異常を浮かび上がらせる。従来のシグネチャベースでは見逃していた「まだ発動していない攻撃コード」も、文脈の不自然さとして検出できる点が最大の強みだ。
過去13年間活動を続ける攻撃者の発見
Austin Ginder氏はWP Tavernのポッドキャストで、13年にわたって活動を続けている攻撃者の存在にも言及した。この攻撃者は、何度アカウントやプラグインを閉鎖されても、新しいアカウントを作り直し、別のプラグインで同じ手口を繰り返してきた。
「彼らを止めるには、単にコードを修正するだけでは足りない」と同氏は語る。攻撃のインフラそのものを無効化し、再発を防ぐ仕組みが必要だ。AIによる大規模監査が、こうした長期化する脅威への対抗手段として期待されている。
WP Beaconが目指すコミュニティの連携
Austin Ginder氏は、調査結果を共有するプラットフォームとして「WP Beacon(wpbeacon.io)」を立ち上げた。これは従来の脆弱性データベースとは異なり、サプライチェーン攻撃に特化した情報を集約する場である。既存の脆弱性DBが「コードの欠陥」に注目するのに対し、WP Beaconは「悪意ある行為者」そのものの行動パターンを記録する。
同氏はWP Tavernのポッドキャストで、WP Beaconの真の目的は「セキュリティ研究者やホスティング企業が行動を起こすための情報基盤」になることだと述べた。実際、同氏が発見した攻撃者のサーバーは、協力者の手によってドメイン停止措置が取られたという。調査と対策を分業し、攻撃インフラを迅速に無力化する流れを作ることが狙いだ。
今後の対策と個人でできること
Austin Ginder氏はWP Tavernのポッドキャストの中で、個人でもすぐに実践できる対策として、自サイトのバックアップをAIで監査する方法を提案した。Claude Codeなどのツールにサイトの全ファイルを読み込ませ、「すべての行をチェックし、脆弱性やマルウェアの痕跡を報告してほしい」と指示するだけでも、高い精度の分析結果が得られるという。
「我々はデータの上に座っているが、それを使いこなせていない」と同氏は指摘する。大手ホスティング企業が保有する数百万サイト分のデータをAIで横断分析できれば、攻撃パターンの早期発見と封じ込めが可能になる。WP Beaconがそうした連携の起点となることが期待されている。
長期的には、プラグインの全コード監査を自動化し、変更が発生するたびにAIがチェックを行う仕組みが必要だ。wordpress.orgのリポジトリには6万以上のプラグインが存在するが、CSSや画像ファイルを除外し、PHPやJavaScriptの変更だけを対象にすれば、現実的な範囲でカバレッジを確保できる。
この記事のポイント
- WordPressプラグインのサプライチェーン攻撃は、買収とハイジャックの2経路で進行する
- ユーザーは自動更新を通じて、まったく気づかずにマルウェアを受け取る可能性がある
- AIを使った全ファイル監査で、従来の方法では見逃していた潜伏型の脅威も検出できる
- WP Beaconはサプライチェーン攻撃に特化した情報基盤として、コミュニティ連携を促進する
- 個人でもClaude CodeなどのAIツールで自サイトの監査を実施できる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WooCommerce 10.9でカラースウォッチがコア機能に。商品ページの視覚表現が大幅に向上
WooCommerce 10.9で商品属性に新しいタイプ「Color / Image」が追加された。これまではテキストリンクやセレクトボックスでしか選べなかった色や柄のバリエーションを、フロントエンド上で視覚的なスウォッチ(小さな色見本)として表示できるようになる。
この機能はブロックテーマ利用時の実験的機能として提供され、商品フィルターブロックや「カートに追加+オプション」ブロック内のバリエーションセレクターに自動適用される。WooCommerce Developer Blogの記事によると、6月8日予定のベータ版から利用可能だ。
本記事では、この新機能の概要、具体的な設定手順、技術的な内部構造、そして他のブロックとの共有APIの仕組みを詳しく解説する。WooCommerceストアを運営する担当者や、ECサイトのデザインを改善したい制作者に役立つ情報だ。
カラースウォッチ機能の概要
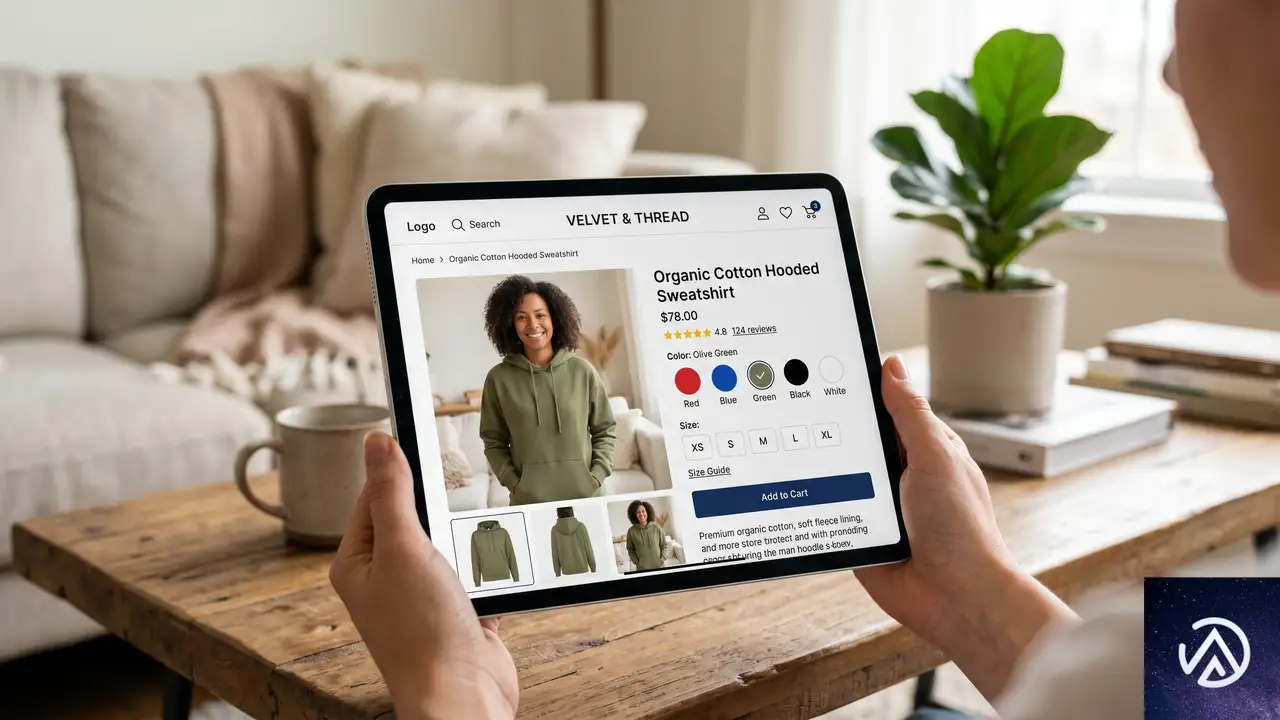
上の比較で分かるように、テキストだけでは実際の色味が伝わらず、購入者は商品画像だけを頼りに判断するしかなかった。今回の変更で、Chipsブロック(チップス)やListブロック(リスト)での表示が直感的になる。
対応するブロックと表示パターン
カラースウォッチが適用されるのは、以下の2つのブロック内でColor / Image属性がレンダリングされる場面だ。
- 商品フィルター内の「属性で絞り込む」ブロック(Filter by Attribute)
- 「カートに追加+オプション」ブロック内のバリエーションセレクター(Variation Selector)
Chipsスタイルでは、各スウォッチがHEXカラーコードまたは画像を使った円形で表示される。管理画面で設定した色や画像がそのままフロントエンドに反映される仕組みだ。Listスタイルでは、属性名の隣に小さなスウォッチが並ぶ。これにより、フィルター画面でも色の判別が容易になる。
色だけでなく画像スウォッチにも対応
今回の機能は単なるカラーピッカーにとどまらない。属性タイプ名が「Color / Image」であることからも分かるとおり、メディアライブラリから画像を選択することも可能だ。チェック柄やヒョウ柄、グラデーションパターンなど、HEXコードでは表現しきれない複雑なデザインもスウォッチ化できる。
この画像スウォッチ機能は、ファッションECやインテリアECで特に効果を発揮する。テキストだけでは「ダマスク柄」「ストライプ」といった情報が伝わりにくいが、小さなサムネイル画像があれば購入者は直感的に商品の外観を把握できる。
設定手順と利用条件
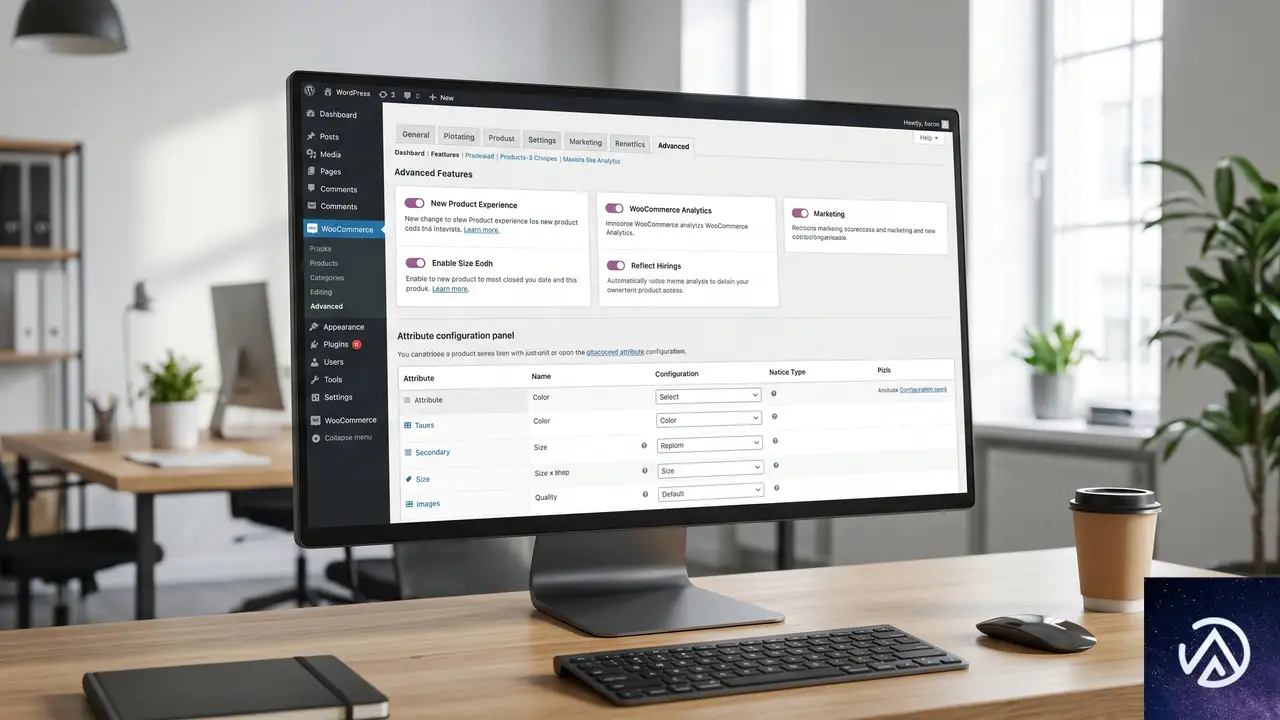
カラースウォッチ機能はブロックテーマでのみ利用可能な実験的機能として提供される。有効化の手順は以下の3ステップだ。
特徴的なのは、この機能が完全にオプトイン方式である点だ。既存の属性をColor / Imageタイプに更新しない限り、ストアフロントにスウォッチは一切表示されない。既存のテキスト表示を維持したい商品がある場合も、属性タイプを変更しなければ従来通りの挙動を保てる。
属性タイプの内部的な識別子
属性のタイプを設定すると、各属性ターム(付与する値)の編集画面にカラーピッカーと画像選択の入力欄が追加される。内部的には、この属性タイプは「wc-visual」というスラッグで識別される。
スラッグの先頭に「wc-」というプレフィックスが付与されているのは、既存のプラグインが独自に登録している可能性のあるカスタム属性タイプとの名前衝突を防ぐためだ。すでに何らかのカラースウォッチ系プラグインを導入しているストアでも、コア機能とプラグイン機能が競合することなく共存できる設計になっている。
ブロックテーマが必須条件
現時点では、クラシックテーマではこの機能は動作しない。あくまでブロックテーマ(Site Editing対応テーマ)に限定された実験的機能だ。クラシックテーマ利用者向けには、引き続きサードパーティ製のカラースウォッチプラグインが代替手段となる。
正式リリースまでの間にクラシックテーマ対応が追加されるかは明言されていないが、WooCommerceのブロック化推進の流れを踏まえると、今後もブロックテーマを前提とした機能拡充が続くと見ておくのが妥当だろう。
共有インナーブロックによるブロック間の連携強化
カラースウォッチ機能と並行して、WooCommerceチームはブロック間のインナーブロック共有APIにも手を入れた。具体的には、「商品フィルター」ブロックと「カートに追加+オプション バリエーションセレクター」ブロックが同じインナーブロックを再利用できるようになっている。
これまでは、商品フィルター用のChipsブロックとバリエーションセレクター用のUIが別々に実装されていた。今回の変更で、片方のブロックに加えられた改善がもう片方にも自動的に反映されるようになる。開発者視点では、メンテナンス対象のコードが減り、一貫性のあるUIを提供しやすくなるメリットがある。
また、後方互換性にも配慮されている。Variable Product(バリエーション商品)テンプレートパーツをカスタマイズしているストアでも、フロントエンド表示時やエディターで開いた際には、自動的に新しいインナーブロックが適用される仕組みだ。既存のカスタマイズが壊れる心配はない。
今後のロードマップとテスト参加方法
WooCommerce Developer Blogの記事によると、カラースウォッチ機能は6月8日予定のWooCommerce 10.9ベータ版からブロックテーマ上のフィーチャーフラグ(機能フラグ)として提供される。すでにGitHub上のナイトリービルドでもテスト可能だ。
正式版リリースに向けた注意点
現時点では実験的機能という位置付けであるため、本番環境への適用は避け、まずはステージングサイトでテストすることをWooCommerceチームは推奨している。テスト中に発見した不具合や改善要望は、GitHubのWooCommerceリポジトリのIssueトラッカーで報告できる。
実験的機能がいつ正式機能に格上げされるかは明言されていないが、WooCommerceのリリースサイクルを踏まえると、大きな問題が報告されなければ2〜3バージョン以内に正式対応となる可能性が高い。
プラグイン開発者への影響
「wc-visual」という標準化された属性タイプが追加されたことで、サードパーティ製プラグインやテーマ開発者にも恩恵がある。視覚的属性を識別するための統一的なパターンができたため、複数のプラグイン間での相互運用性や拡張性が高まる。
たとえば、商品エクスポートプラグインがスウォッチ情報をCSVに含めたり、カスタムテーマがスウォッチのスタイルを独自に調整したりする際に、「wc-visual」というスラッグを基準に処理を分岐できるようになる。
この記事のポイント
- WooCommerce 10.9で商品属性に「Color / Image」タイプが新設され、フロントエンドで視覚的なスウォッチ表示が可能になる
- 商品フィルターとバリエーションセレクターの両方で、ChipsブロックとListブロックに自動適用される
- HEXカラーだけでなくメディアライブラリの画像もスウォッチとして使用できる
- ブロックテーマ限定の実験的機能であり、設定画面のトグルで明示的に有効化するオプトイン方式
- 共有インナーブロックAPIの改善により、複数ブロック間で一貫性のあるUIとメンテナンス効率の向上が図られている
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WordPress 7.0リリースとAI管理ツール最新動向 2026年5月
WordPressエコシステムに大きな動きがあった。2026年5月末、待望のWordPress 7.0「Armstrong」が正式リリースされたのだ。管理画面の刷新やAI機能の統合が実装され、次世代サイト運営の基盤が整った。
これと同時に、AIを駆使した管理ツールも相次いで発表されている。サイト翻訳、スパム対策、アナリティクス対話、自動化まで、もはや手動運用の時代は終わりつつある。WPBeginnerの2026年5月Spotlight記事は、これらの新製品群とコミュニティ動向を詳細に報じた。
WordPress 7.0 Armstrongのリリース
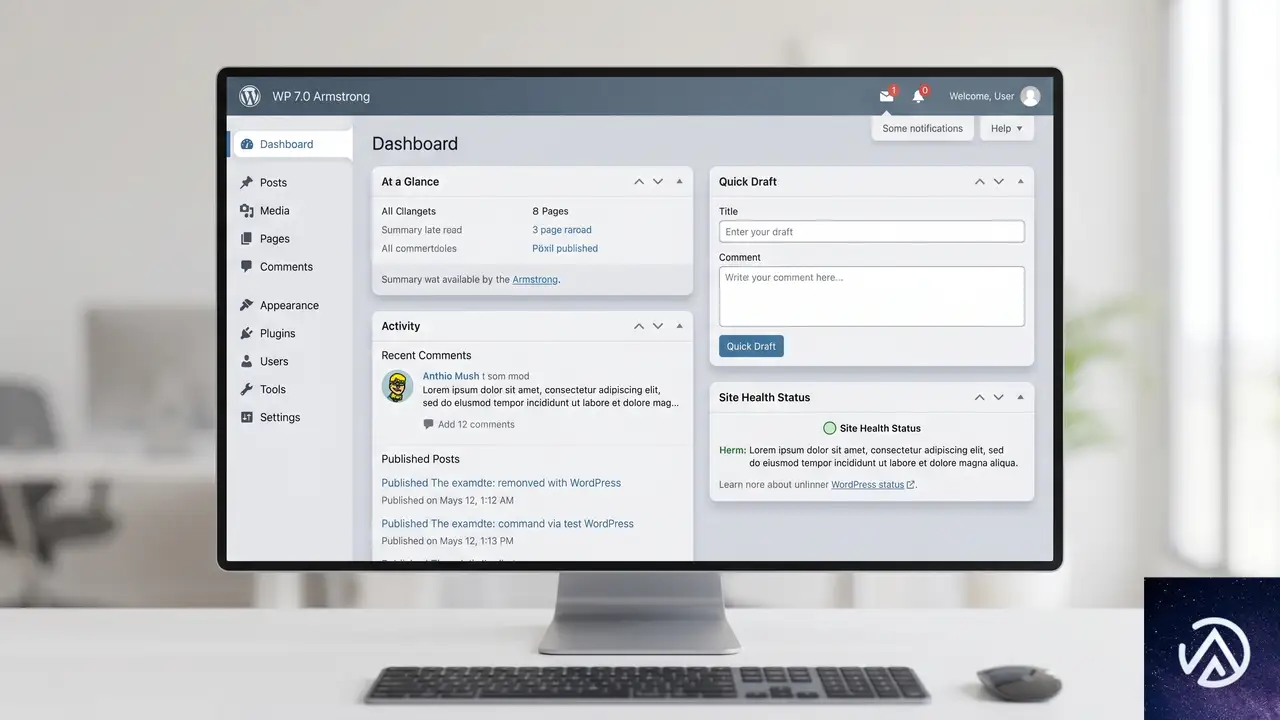
WordPressコアチームは2026年5月、バージョン7.0「Armstrong」を公開した。このリリースは、管理画面のデザイン刷新とAI機能のネイティブ統合が最大のトピックだ。リアルタイム共同編集は今回見送られたが、AIコネクタの導入だけでも近年で最も大きなアップデートの一つと評価されている。
カラースキームは固定で、視認性が悪い部分も
新しいカラースキームで視認性が向上
AIコネクタ 搭載で全プラグインからAI APIキーを一元管理
このデモでは、管理画面の変化を概念図として示している。実際のバージョン7.0では、ページ読み込み速度が大幅に改善し、操作フィードバックが即時になった。
AIコネクタとサイトエディタの強化
AIコネクタは、サイト全体でAI APIキーを一箇所に登録できる仕組みだ。これにより、各プラグインが個別にAPIキーを要求する必要がなくなり、一貫したAI機能の提供が可能になった。ユーザーはOpenAIや他のAIプロバイダーのキーを設定画面で一度入力するだけで、対応プラグイン全体がそのキーを利用できる。
ブロックエディタにも大幅な改善が加わった。具体的には、個別ブロックへのカスタムCSS追加、デバイスごとのブロック表示・非表示制御が可能になった。これらの機能は、モバイル、タブレット、デスクトップそれぞれに最適化した表示を簡単に設計できることを意味する。正式リリースに先立ち公開されたベータ版の情報を追っていたユーザーからは、特にこの柔軟性に対して高い期待が寄せられていた。
AI翻訳ツールUniversallyの登場
多言語サイトを手軽に実現したいが、従来の翻訳プラグインはデータベース肥大化やパフォーマンス低下を招きやすい。SaaS型の翻訳サービスは高価で、個人事業主や中小企業には手が出せなかった。このような課題に対し、AI搭載のウェブサイト翻訳プラットフォーム「Universally」が登場した。
✕ パフォーマンス低下や複雑な設定が必要
✓ hreflangタグやXMLサイトマップなど多言語SEO最適化
無料プラン あり(1サイト、1言語、月2,000語)
Universallyはデータベースに翻訳データを保存しないクラウド型アーキテクチャを採用し、サイトパフォーマンスを維持したまま多言語化できる。AI用語集機能により、ブランド名や専門用語の誤訳も防ぐ。プライベートベータ段階で既に2億5,000万語以上の翻訳実績があり、WordPress以外にShopifyやWix、Replitなどにも対応する。有料プランは年払いで月額7.5ドルから利用可能だ。WPBeginnerの創設者による詳細な紹介記事も掲載されている。
AIスパム対策ActiveLayerとCAPTCHAフリーの保護
WordPressサイトのコメントやフォームへのスパム攻撃は、今なお運営者の大きな悩みだ。従来のCAPTCHAは人間のユーザーにもストレスを与え、フォーム離脱の原因にもなり得る。WPBeginner創設者のSyed Balkhi氏が公開した新サービス「ActiveLayer」は、AIを使いミリ秒単位でサーバーサイド分析を行い、CAPTCHAなしでスパムをブロックする。
フォーム離脱率が上昇し、コンバージョンに悪影響
信頼度スコア でスパム判定を可視化
WPForms、Gravity Forms、Contact Form 7など主要フォームプラグイン対応
ActiveLayerのWordPress.org版プラグインは無料で、月1,000回の無料スパムチェックが含まれる。有料プランは月額4ドルからで、無制限のサイトとフルAPIアクセスを提供する。WPBeginnerやその他のビジネスサイトで発生した大規模スパム攻撃への対処経験が、このサービスの開発背景にある。
StellarWPブランド終了とプラグイン再編
Liquid Webは、GiveWPやLearnDash、SolidWP、The Events Calendarなどを含む「StellarWP」ブランドの終了を正式発表した。これらは新設された「Liquid Web Software」に統合され、Kadence、LearnDash、The Events Calendar、Giveの4製品を中核に据える方針だ。
WPBeginnerの記事によれば、この統合により、長期ユーザーからは将来のロードマップや価格変更、製品の独立性について懸念の声が上がっている。特に複数のStellarWP製品に依存しているサイト運営者は、自動更新設定やバックアップ戦略を今のうちに見直しておくべきだ。
Uncanny AgentやCharlie ChatなどAI管理ツールの台頭
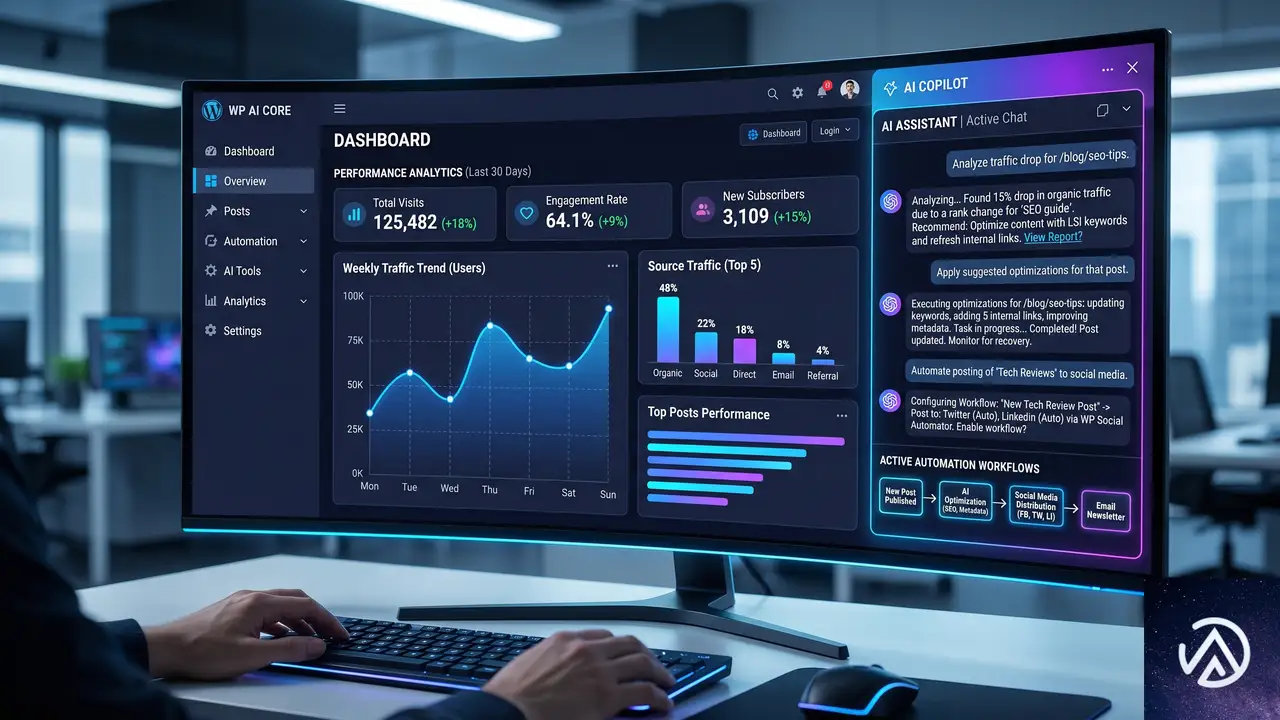
WordPress管理の手動作業を減らすAIエージェントが相次いで登場している。Uncanny Automatorチームが開発した「Uncanny Agent」は、ダッシュボード内に統合されたAIアシスタントだ。自然言語で問い合わせると、WooCommerceの売上データやユーザー活動のレポート作成、フォーム送信時のSlack通知自動化などを対話形式で設定できる。
一方、MonsterInsightsが公開した「Charlie Chat」は、Google Analyticsのデータを平易な言葉で問い合わせられるAIアシスタントだ。「主要なトラフィックソースは?」「どのコンテンツを更新すべきか?」といった質問に、実際のGA4データを基に即答する。無料のLite版でも利用可能で、WooCommerceストア向けには売上傾向やカゴ落ち分析も行える。
これらに加え、WPFormsはKlaviyoとのネイティブ連携アドオンを公開し、メールマーケティングのROI向上を狙う。SeedProdはWordPress Abilities APIに対応し、AIコマンドでランディングページの更新やメンテナンスモード切替を可能にした。無料のAIチャットボットHelpJetは、既存のサイトコンテンツを数分で学習し、24時間カスタマーサポートを提供する。WPBeginnerのSpotlight記事は「AI管理ツールの波がWordPressエコシステムを一変させつつある」と総括している。
この記事のポイント
- WordPress 7.0 Armstrongがリリースされ、管理画面刷新とAIコネクタが導入された
- AI翻訳ツールUniversallyは、クラウド型で110言語以上に対応し、パフォーマンス低下を回避する
- AIスパム対策ActiveLayerは、CAPTCHA不要で主要フォームプラグインと統合できる
- StellarWPブランド終了に伴い、依存プラグインの長期運用戦略を見直す必要がある
- Uncanny AgentやCharlie Chatなど、AIによる対話型管理ツールが続々と登場している
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験
WordPressに登場したエージェンティックAI Angie。ウェブ制作を変える自律型アシスタント
WordPressの開発現場では、コード補完やコンテンツ生成に生成AIを使うのが当たり前になりつつある。しかし2026年、状況はさらに大きく変わる。エージェンティックAIと呼ばれる新たな技術がWordPress内部に直接統合され、サイトのテーマやプラグイン、データベースを理解した上で、コードの作成から実行、テストまでを自律的にこなすようになるのだ。
本記事では、Elementorが提供する「Angie」を中心に、エージェンティックAIがウェブ制作にもたらすインパクトと、その実践的な使い方を掘り下げる。従来の生成AIとの決定的な違い、安全を担保するワークフロー、そしてカスタムウィジェット構築やサイト管理までを一手に引き受ける仕組みを詳しく見ていこう。
エージェンティックAIがWordPressにもたらす本質的な変化
これまでの生成AIは、あくまで「会話する頭脳」だった。コードの断片を提案したり、記事の草案を書いたりはできても、実際にそのコードをサイトに反映させるには、人間がコピー&ペーストし、テストし、不具合があれば修正する必要があった。エージェンティックAIは違う。サイトの内部状態を能動的に読み取り、目的達成のために自ら計画を立て、ファイルやデータベースに直接アクセスして実行する。まるで腕利きのジュニア開発者のように振る舞うのだ。
従来の生成AIは外部ツールとしてブラウザの別タブで使うのが一般的だった。一方、エージェンティックAIはWordPressの管理画面に組み込まれ、許可された範囲でファイルやデータベースにアクセスする。この「コンテキストの有無」が両者の最大の差だ。WordPressサイトは一つひとつ異なるプラグイン構成やカスタムテーマ、PHPバージョンを持つ。エージェンティックAIはこれらをすべて把握した上で、衝突を避けたコードを生成する。
ElementorのAngie──WordPressネイティブの自律型エージェント
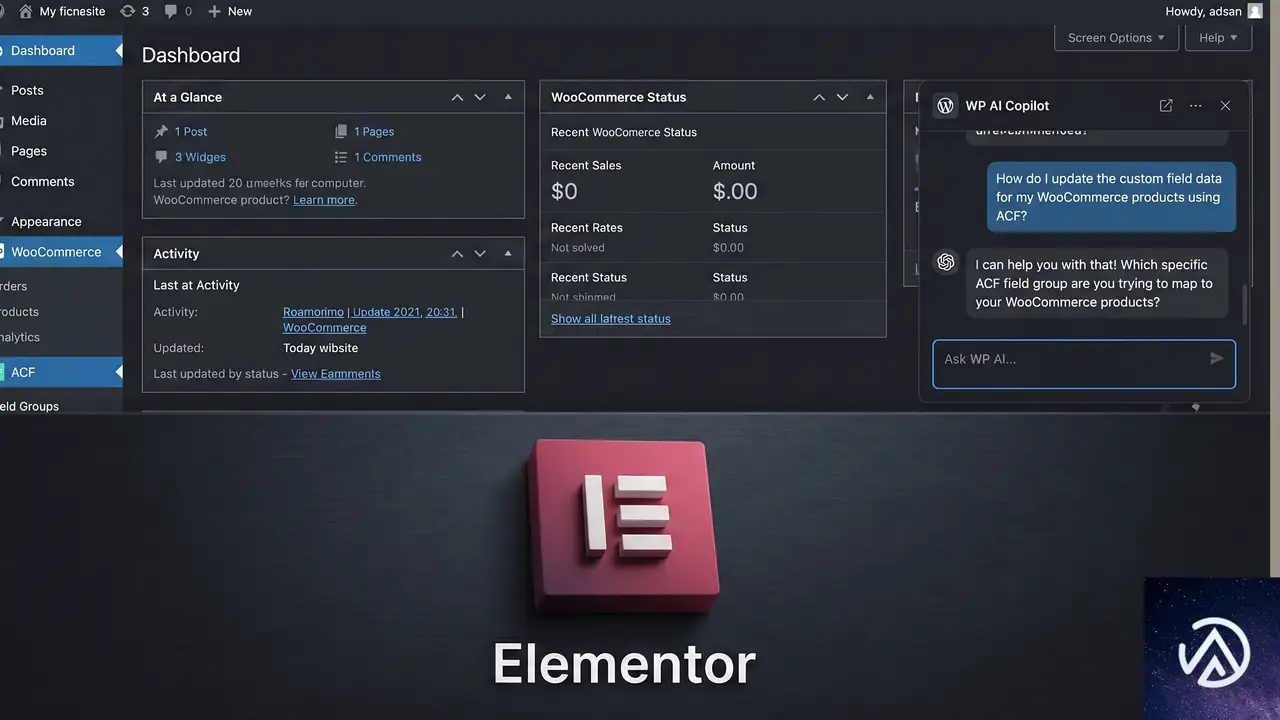
エージェンティックAIの具体的な実装として注目されているのが、Elementorが提供する「Angie」だ。以前のElementor AIがコンテンツ生成や画像編集に主眼を置いていたのに対し、Angieは開発者のためのアクション志向のアシスタントとして設計されている。
Angieは外部APIキーの設定やNodeパッケージのインストールを必要としない。WordPressの管理画面にネイティブ統合され、現在有効なテーマやプラグイン、カスタム投稿タイプ、WooCommerceの商品データ、ACFのフィールド構造などを自動的に認識する。Elementor BlogのItamar Haim氏は「エージェンティックAIはウェブサイト管理の根本的な転換点だ。コードを外部のチャット画面からコピーする代わりに、AIがデータベースやコードファイルの内部でタスクを調整し、開発者は実行の全権を握ったままでいられる」と述べている。
プラグインやテーマを理解したコード生成
Angieに「会員登録フォームを作ってほしい」と指示すれば、単なるHTMLフォームを出力するだけでは終わらない。アクティブなフォームプラグイン(WS Formなど)に接続し、テーマのグローバルカラーやフォントを適用したスタイルで、完全に機能するフォームを構築する。既存のレイアウトを壊すこともない。
また、WooCommerceが有効なら商品ループのカスタマイズ、LearnDashが有効なら学習ポータルの構築、ACFが有効なら構造化された動的コンテンツの表示といった具合に、サイトの「現実」に即したカスタマイズが可能だ。これにより、サードパーティ製プラグインを追加でインストールする必要が減り、サイトの軽量化にもつながる。
安全に機能を実装する5ステップのワークフロー
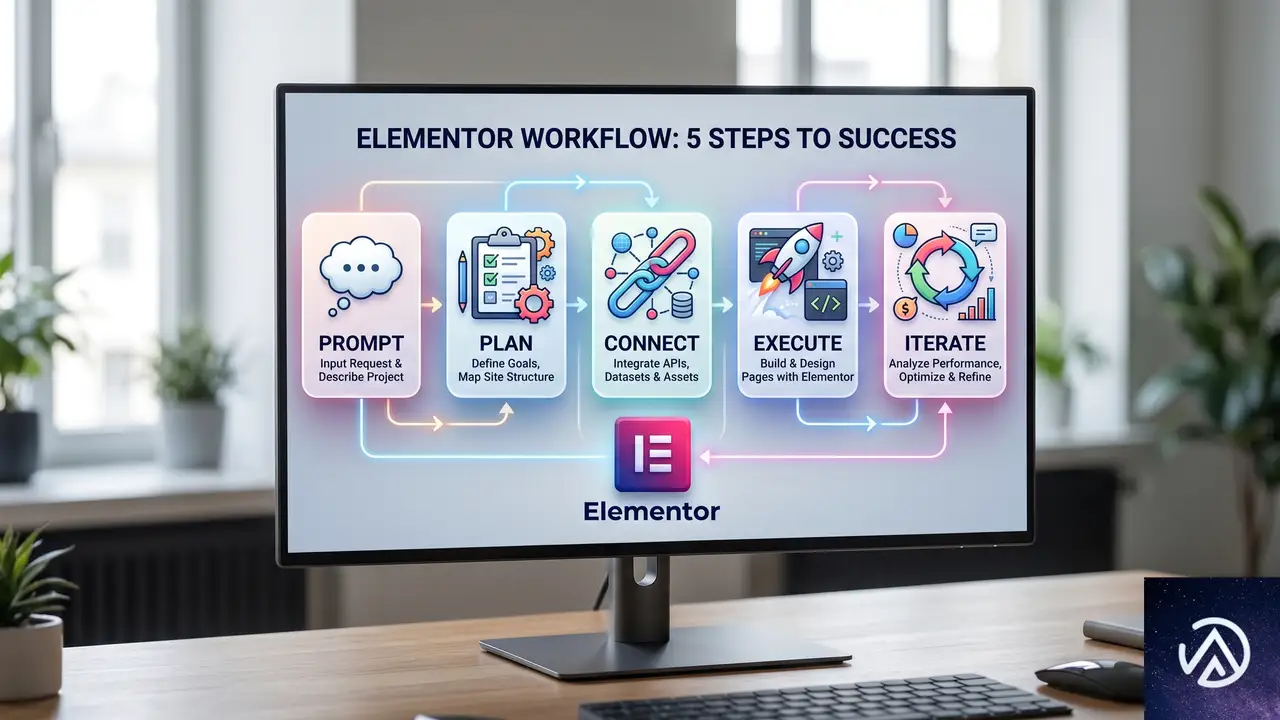
エージェンティックAIは「ブラックボックス」ではない。人間の承認を組み込んだ明確なワークフローで動作する。Angieは以下の5ステップでタスクを処理する。
特に重要なのがSTEP 2の計画フェーズだ。大規模な変更の場合、Angieは「Brief(Plan Mode)」と呼ばれる詳細な技術計画を提示し、開発者の承認を仰ぐ。データベースのテーブルを変更する際は、対象となる行やフィールドが明示され、問題があればその場で計画を修正できる。この「Human-in-the-loop」設計により、自動化の速度と手動の安全性を両立している。
サンドボックスが本番サイトを守る仕組み
AIが生成したコードをいきなり本番環境にデプロイするのは危険だ。半角セミコロン一つで致命的エラーが発生しうる。Angieはすべてのコードを隔離されたサンドボックスで実行する。無限ループを引き起こしても、クラッシュするのはサンドボックスだけであり、クライアントの公開サイトには影響が及ばない。
開発者はサンドボックス上で生成されたアセットのビジュアルプレビューと機能テストを行い、PHPシンタックスエラーやサーバーリソースの消費も監視される。問題がなければ「承認」をクリックするだけで、本番のWordPress構造に安全にマージされる。このプロセスによって、複雑な機能追加でも安心して試すことができる。
カスタムコード生成とサイト管理の自動化
Angieの真価は、コードの記述とサイト運用の自動化にある。開発者が手作業で行ってきたルーティン作業を、チャットでの会話によって置き換える。
会話するだけでElementorウィジェットを新規作成
Angie Codeは、自然言語の指示からカスタムウィジェットを構築する。たとえば「投資シミュレーターを表示するウィジェットがほしい」と伝えれば、独自のフィールドやスタイルコントロール、動的なフロントエンドの挙動を備えたウィジェットが自動生成される。生成されたPHPクラスファイルはクリーンで、WordPressコーディング規約に準拠しており、Elementorパネルにカスタムコントロールが露出するため、後からクライアントがビジュアル編集することも可能だ。
さらに、Angieは軽量なJavaScriptルーチンを作成し、スクロール演出や独自のナビゲーション、商品マッチングクイズといったインタラクティブなUIを追加できる。これらのスクリプトはCore Web Vitalsを意識して最適化されるため、表示速度を損なわない。
一括データ処理とPHPエラーのデバッグ
サイト管理の面では、Super Admin Modeが強力だ。これはオプトインで有効化する機能で、Angieにファイルシステムとデータベースへの読み書き権限を与える。これにより、商品価格の一括更新やユーザー権限の変更、孤児化したポストメタのクリーンアップといった作業を、チャットでの指示だけで実行できる。処理はタイムアウトを避けるため、小さなバッチに分割して行われる。
PHPエラーが発生した場合も、Angieはスタックトレースを解析し、問題のファイルと行番号を特定する。誤った設定やプラグイン競合を修正するコードを提案し、もし実行中に新たな衝突が生じれば即座にロールバックする。トラブルシューティングにかかっていた数時間が、数分の対話に短縮される。
ウェブ制作の未来──エージェンティックAIが変える開発者の役割
エージェンティックAIの登場は、開発者の仕事を奪うものではない。むしろ、単純作業から開発者を解放し、より高度な設計や戦略に集中できる環境を提供する。Elementor Blogの記事でも、Angieは「開発者の代わりではなく、反復作業やバルク処理を肩代わりする高度なアシスタント」と位置づけられている。
実際の開発フローでは、開発者が建築家として全体像を描き、Angieが大工として実装を進めるイメージだ。コードの品質は開発者が最終確認し、必要に応じてチャットで修正を重ねる。このコラボレーションモデルにより、個人事業主や小規模エージェンシーでも、従来は大規模チームでしか実現できなかったカスタマイズやサイト運用が手の届くものになる。
注意すべきは、Super Admin Modeのような強力な機能を使う際のバックアップ習慣だ。Angieは安全策を講じているが、大規模なデータベース操作の前には必ずサイト全体のバックアップを取ることが推奨される。また、AIが生成するコードは常に最新のWordPressコーディング規約やPHPバージョンに従うが、開発者自身がコードを読み、理解する姿勢も引き続き重要である。
エージェンティックAIは、ウェブ制作における「手動作業の時代」から「対話による構築の時代」への転換を象徴している。今後、Angieのようなツールが普及すれば、WordPressサイトの開発速度は飛躍的に向上し、より少ないリソースで高度な機能を実装できるようになるだろう。
この記事のポイント
- エージェンティックAIはサイトの内部状態を理解し、コード生成から実行までを自律的に行う。
- ElementorのAngieはWordPressにネイティブ統合され、テーマやプラグインを認識した上でカスタム開発が可能。
- プロンプト→計画→接続→実行→反復の5ステップで、人間の承認を挟みながら安全に動作する。
- サンドボックス環境でテストされるため、本番サイトに影響を与えずに複雑な機能追加が試せる。
- Super Admin Modeを使えば、一括データ処理やPHPエラーのデバッグをチャットで完結できる。
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験

WooCommerce 10.8リリース!レビューメール自動化と各種高速化の全容
WooCommerce 10.8が2026年5月26日にリリースされた。今回のアップデートでは購入後のカスタマーレビュー依頼メールの自動化、カスタム配送業者の設定機能、クーポンコードの動的生成、そして管理画面のパフォーマンス改善が盛り込まれている。
動作条件としてWordPress 6.9以上が必要だ。WooCommerceを更新する前にWordPress本体を最新にしておく必要がある。管理画面の一貫性を保つWordPress 7.0への事前適合も含まれており、今後のスムーズな移行に向けた布石となるリリースだ。
WooCommerce 10.8の主な変更点

WordPress 7.0向けの管理画面スタイル調整
WooCommerce 10.8には約15件のプルリクエストが含まれ、WordPress 7.0の新しい管理画面デザインとの整合性を確保した。対象となったのはフォームコントロールのサイズ、Select2ドロップダウン、ボタンの角丸、通知の色、メタボックス周りのスタイルだ。
従来、WooCommerceの一部画面では青系の管理画面用色が直接ハードコーディングされていた。これがテーマカラー変数に置き換えられ、ユーザーが設定した配色スキームに沿って境界線やホバー状態が変化するようになった。WordPressとWooCommerceを同時に更新すれば、管理画面全体の見た目に統一感が出る。
管理画面の色が選んだテーマに合わせて変化するため、複数サイトを運営している場合でもサイトごとに配色を変えられ、管理ミスの防止にもつながる。
オフライン対応の管理画面
WooCommerceの管理画面がオフラインを検知するようになった。ブラウザのネットワーク接続が切れるとバナーが表示され、保存リクエストがネットワーク喪失で失敗した場合には明確な通知が表示される。
これまで接続の不安定な環境では保存失敗に気づかず、注文データや設定の消失につながるケースもあった。モバイル回線やカフェのWi-Fiなど、接続状態が変わりやすい場所で作業するストア運営者にとっては実用的な改善だ。
パフォーマンス改善の詳細

SQLクエリの削減と高速化
WooCommerce 10.7から続くクエリ削減の取り組みがさらに進んだ。取引IDルックアップ用の索引が wc_orders テーブルに追加され、販売ピーク時の在庫予約に使われる wc_reserved_stock テーブルの索引も改善された。
加えてキャッシュプライミングが商品アーカイブ、商品編集画面、クラシックカート、グループ化商品、Store APIの商品スキーマに拡張された。これにより各パスでデータを1行ずつ取得する代わりにバッチロードできるようになり、データベースへの負荷が大きく下がる。
クーポンの _used_by メタデータは遅延読み込み化された。何千回も使われたクーポンをロードする際に全使用履歴をメモリに展開しなくなり、クーポン読み込み時のパフォーマンスが飛躍的に改善する。レイヤードナビゲーションのフィルターキャッシュにはデフォルトで上限が設定され、wp_options テーブルが無制限に肥大化するのを防ぐ。
ベータ版からの修正点
10.8のベータテスト期間中に見つかった問題も解消された。 WC_Order::payment_complete() に追加予定だったチェックアウト証跡のバリデーション機能は最終版から差し戻され、このリリースには含まれない。
また wc_orders_meta テーブルの meta_key_value 索引から meta_value 列が誤って削除されたパフォーマンス回帰も修正された。注文メタデータの検索速度が低下する問題だったが、10.8で索引構成が復元されている。
新機能の詳細

カスタマーレビュー依頼メールの自動化
10.8の目玉機能の一つが、購入者に商品レビューを依頼する自動メール機能だ。WooCommerceの設定の「メール」タブから有効化でき、Action Schedulerを使って注文完了から設定した日数後に送信される仕組みだ。
注文がキャンセル、返金、削除された場合にはメールは自動キャンセルされる。全額返金された商品はレビュー対象から外されるため、購入者と商品の関係が切れた状態でのレビュー投稿を防げる。顧客はトークン付きの専用読み取り専用ページに誘導され、アクセシブルな5つ星評価のコントロールからレビューを投稿する。投稿されたレビューは「確認済み購入者」の商品レビューとして扱われる。
この仕組みで集まったレビューは確認済み購入者の証跡が残るため、レビュー全体の信頼性を高められる。商品ページの社会的証明を強化したいストアには有効な手段だ。
クーポンコードの自動生成機能
メールブロック内で使えるクーポンコード機能が自動生成に対応した。ストア運営者は割引額やクーポンタイプ、有効期限といったルールを設定し、メール送信時に受信者ごとのユニークなコードを動的に発行できる。
パーソナライズされたクーポンキャンペーンの運用が大幅に簡略化される。全員に同じコードを配布して拡散リスクを抱える必要がなくなり、1人1コードの安全な配布が可能だ。
メールテンプレートの同期とリセット
ブロックメールの投稿にバージョン、ソースハッシュ、同期日時といったメタデータが付与されるようになった。テンプレートが元の配布状態からどれだけ変更されたかを自動検知できる。さらに管理画面からワンクリックでメール本文をプラグイン配布時のオリジナル状態に戻せるリセット機能も追加された。
カスタマイズを重ねたメールテンプレートの管理は煩雑になりがちだが、変更箇所の可視化と即時リセットで運用負荷が下がる。
カスタム配送業者の設定
独自の配送業者を定義できるUIが追加された。業者名と追跡URLテンプレートを登録すれば、注文画面で業者ごとのフィルタリングや、カスタマイズされた追跡リンクを使って出荷状況を確認できる。
国内の小規模な配送業者や地域限定の物流サービスを使っているストアでも、統一された画面から追跡情報を管理しやすくなる。
APIの更新

REST APIとGraphQL
注文APIでは shop_order でないレコードの変換が拒否されるようになり、チェックアウトドラフト注文はデフォルトクエリから除外されるようになった。より明示的なデータ操作が求められる変更だが、意図しないデータ混入を防ぐ点でAPIの堅牢性が増した。
注目すべきはGraphQL APIの導入だ。デュアルコードとGraphQL APIがWooCommerceに組み込まれ、管理画面の「詳細設定」タブにGraphQL設定セクションが追加された。GETエンドポイントのトグル操作で有効にできる。ヘッドレス構成やモダンなフロントエンドスタックからWooCommerceのデータを柔軟に取得したい開発者にとって重要な布石となる。
そのほか商品公開時に発火する product.published ウェブフックトピックの追加や、商品管理権限のないユーザーに対する機密フィールド(ダウンロード、売上原価、仕入メモ)の除外など、セキュリティ面の強化も図られている。
データベースの更新と注意点

このリリースにはデータベース更新が含まれている。自動実行されるスケジュール更新の中では、ブロックメール投稿への同期メタデータ付与、WooCommerce 10.5で名称変更された分析データのインポート設定復元、meta_key_value 索引の調整、レビュー依頼用の専用ランディングページ作成などが行われる。
10.8の更新前には必ずサイト全体のバックアップを取得し、ステージング環境での事前テストを推奨する。またWordPress 6.9以上が必須条件となるため、WordPress本体のバージョンも事前に確認しておく必要がある。
この記事のポイント
- WooCommerce 10.8は購入後のレビュー依頼メールを自動化し、確認済み購入者のレビュー収集を効率化する
- 管理画面のオフライン検知機能が追加され、ネットワーク不安定環境でのデータ消失リスクが低減した
- クーポンコードの自動生成やメールテンプレートのリセット機能で運用負荷を下げられる
- SQLクエリの削減とキャッシュプライミングの拡大により、ストアフロントの応答速度が向上する
- GraphQL APIの導入はヘッドレス構成やモダンフロントエンド開発への対応を見据えた布石となる
・ 複数業界における17年間のデジタルビジネス開発経験
・ ウェブサイト開発のためのHTML、PHP、CSS、JavaScript等の実用的知識
・ 15ヶ国語対応の多言語SaaSの開発経験
・ 17年間にも及ぶ、Eコマース長期運営経験
・ 幅広い業界でのSEO最適化の豊富な経験